-

在计算机科学领域,文件系统是操作系统用来管理和组织存储设备上文件的一种机制。其中,ext2文件系统是Linux操作系统最早使用的一种文件系统,它采用基于磁盘的存储机制来管理文件数据和元数据,是Linux系统中较为经典的文件系统之一。本文将深入探索Linuxext2文件系统中的磁盘存储机制,包括磁盘分区、组描述符、索引节点、数据块等关键概念,并提供相应的代码
-
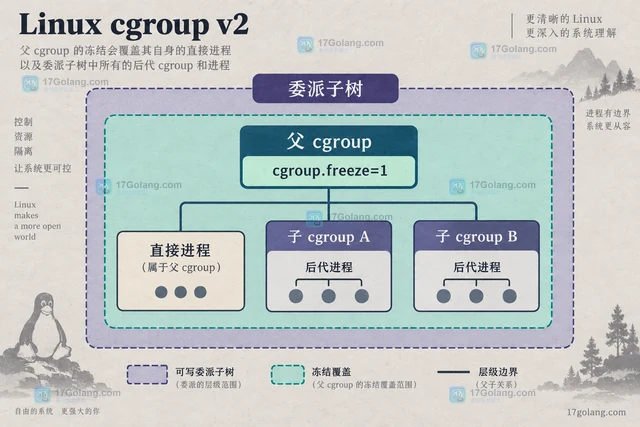
在 Linux cgroup v2 中,把目标 PID 逐个写入非根 cgroup 的 cgroup.procs,再向 cgroup.freeze 写入 1 或 0,即可冻结或恢复整棵子树。本文重点说明如何用 cgroup.events 的 frozen 字段确认异步操作完成,并处理权限、祖先冻结与迁移边界。
-
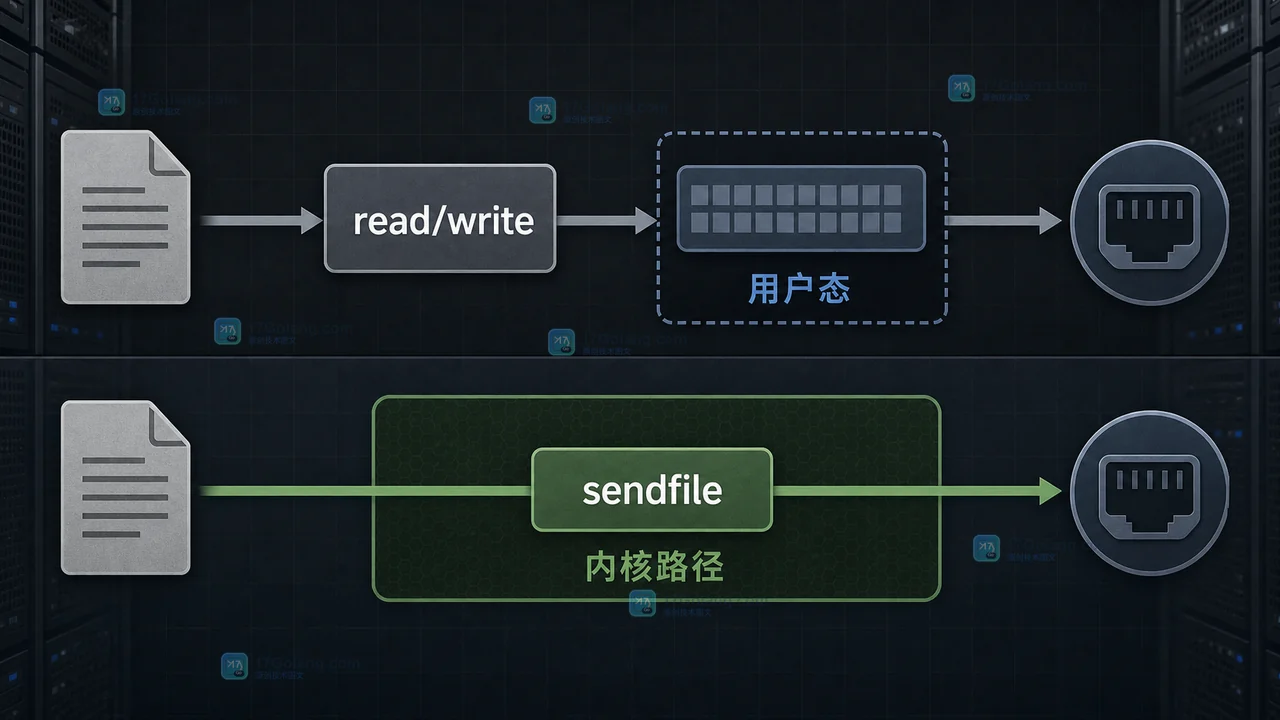
从文件发送到 TCP 连接的实际路径出发,比较 Linux sendfile 与 splice 的适用边界,并用 strace 和返回值验收零拷贝改造是否真的生效。
-
CISBenchmark是可验证的合规性断言,加固Linux需遵循“先扫描、再修复、后验证”流程;常见问题包括profile名称不匹配、远程资源未显式获取、sshd配置修改后未重启或验证、tmpfs挂载选项配置不当等。
-
最推荐的重启方式是shutdown命令,它发送SIGTERM信号终止进程、同步磁盘、卸载文件系统并安全重启;其他方式包括reboot、init6、systemctlreboot及REISUB键盘序列,适用不同场景。
-
最可靠方法是用smartctl-i:sudosmartctl-i/dev/sda查SerialNumber行,它直接读取固件标识;NVMe用/dev/nvme0n1;需sudo权限,SMART关闭时先启用。
-
能,但只锁密码字段;若用户配置SSH公钥免密登录则无效,最稳妥方式是改shell为/sbin/nologin并清理密钥、移出特权组。
-
永久修改Linux主机名应使用hostnamectl命令,它会自动更新/etc/hostname并同步systemd服务;若不可用可手动编辑该文件并刷新主机名;还需同步更新/etc/hosts中对应条目,最后全面验证解析与服务兼容性。
-

正确使用scp命令可安全传输文件:1.上传文件用scp本地文件用户@IP:远程路径;2.下载文件则调换源目标顺序;3.传目录需加-r参数递归复制;4.非标准SSH端口用大写-P指定;5.大文件建议加-C启用压缩以提升效率。
-

递归修改Linux文件权限和所有权需使用chmod-R和chown-R命令。1.chmod-R用于批量设置目录及其内容的权限,如chmod-R755/var/www/html将所有者权限设为读写执行、组和其他用户为只读执行;2.chown-R用于更改目录及内部文件的所有者和组,如chown-Rwww-data:www-data/var/www/html确保Web服务正常访问;3.使用find命令可实现更精细控制,如find/var/www/html-typed-execchmod755{}+仅对目录设75
-

首先使用getentgroup命令获取系统中所有用户组的完整列表,该命令从/etc/group文件和网络信息源读取数据,结果全面;接着可通过cat/etc/group直接查看本地用户组配置文件内容,适合快速检查本地组信息;最后利用bash内置命令compgen-g列出所有用户组名称,便于脚本处理或重定向输出分析。
-
Linux系统应对DDoS攻击需采用多层次防御策略。1.网络层面:利用iptables限制单个IP的连接数和SYN请求频率,防止SYNFlood;2.内核参数优化:通过sysctl.conf开启SYNCookies、增大TCP连接队列、减少TIME_WAIT状态;3.应用层防护:在Nginx或Apache中配置请求速率限制、并发连接控制及缓存策略;4.资源隔离与监控:部署服务隔离机制,结合日志分析和实时监控发现异常并快速响应;5.长期策略:引入CDN与专业流量清洗服务提升整体抗压能力,并建立自动化防御脚本
-

Linux系统抵御恶意软件的核心在于其权限隔离、开源透明及社区支持。保持系统更新、最小化安装、配置防火墙、强化用户权限管理、启用SELinux/AppArmor是关键步骤。此外,使用ClamAV、Lynis、Fail2ban等工具可增强防护。建立全面策略需结合纵深防御、最小权限原则、日志监控、备份恢复及安全培训,形成多层次、持续性的安全体系。
-

要实现Linux环境下MySQL数据库安全,核心在于构建多层次防御体系。1.权限管理是基石,需遵循最小权限原则,精细化配置MySQL用户权限,避免滥用高权限账户,删除默认用户;2.Linux文件系统权限加固,确保数据目录和配置文件权限设置严格,如750和640;3.网络访问控制,通过防火墙限制访问IP,绑定MySQL监听地址至内网或本地;4.传输层加密(SSL/TLS),防止数据传输被窃听;5.存储层加密,可采用MySQL企业版TDE、操作系统级LUKS加密或应用层加密策略,保障数据存储安全。
-

Linux系统资源监控最常用的工具是top和htop。1.top是系统自带、轻量级且无需安装,适合极简环境、远程带宽受限、快速查看或脚本化监控;2.htop界面友好、支持鼠标操作、交互性强,适合日常监控、调试复杂问题及新手使用。两者各有优势,选择取决于具体场景与需求。
