-
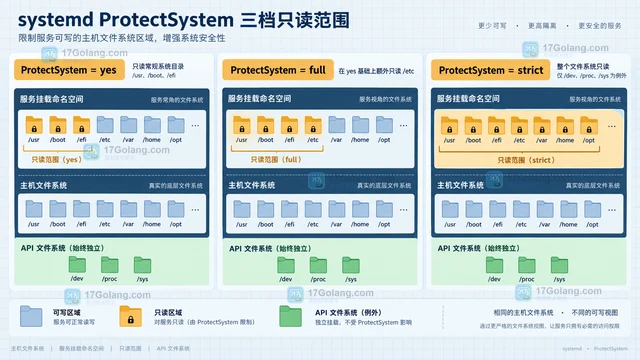
systemd 可用 ProtectSystem=strict 把服务看到的文件系统默认设为只读,再用 ReadWritePaths 或 StateDirectory 等指令开放少量写入目录。本文给出迁移配置、边界和验证清单。
-
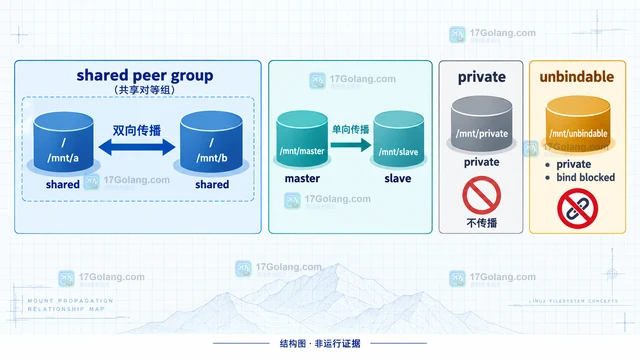
用 findmnt --kernel 配合 --mountpoint 或 --target,并显式输出 PROPAGATION 列,可以判断挂载点是 shared、slave、private 还是 unbindable;再结合 peer group 和 master 关系解释传播方向。
-
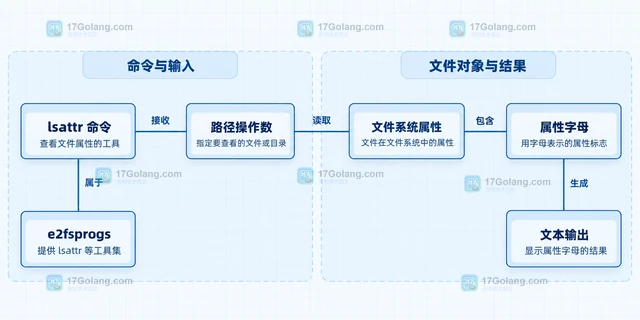
Linux lsattr 怎样查看文件的不可变属性?本文从文件排障场景出发,说明如何读取属性字符串、区分 i 与 a 等标记、查看目录本身或递归内容,并解释 lsattr 结果为什么不能替代普通权限和实际写入检查。
-
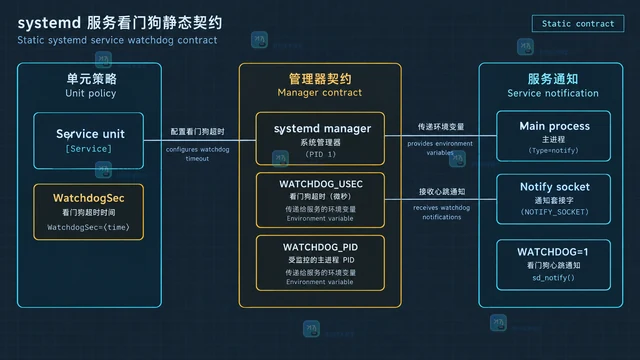
本文用 systemd WatchdogSec、sd_notify 与 Restart=on-watchdog 配置服务心跳,解释超时重启、NotifyAccess、启动限速和排障方法,避免进程存活却业务假死。
-
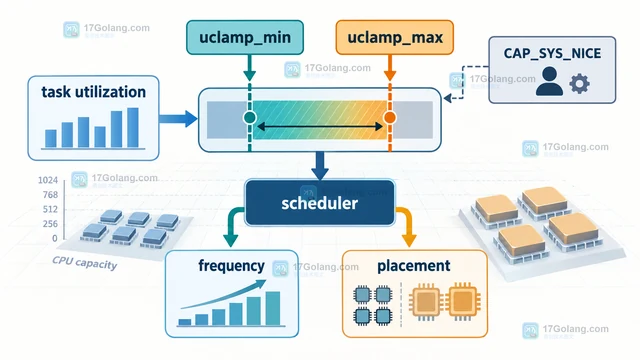
Linux 查看已有任务的利用率钳制范围,核心是 uclampset -p PID;本文说明 -v、-a、-s 的读取边界,解释 util_min、util_max 与 [0,1024] 的关系,并区分查看权限和修改权限。
-
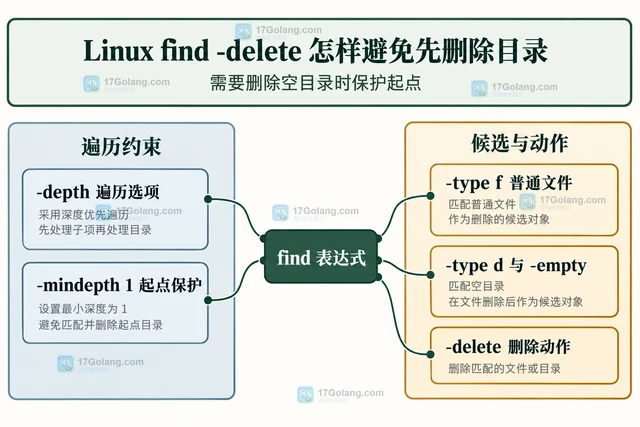
GNU find 的 -delete 已隐含深度优先。通过普通文件筛选、起点保护和空目录条件,区分遍历顺序与删除范围,并说明 prune、逻辑分组及失败状态的处理。
-
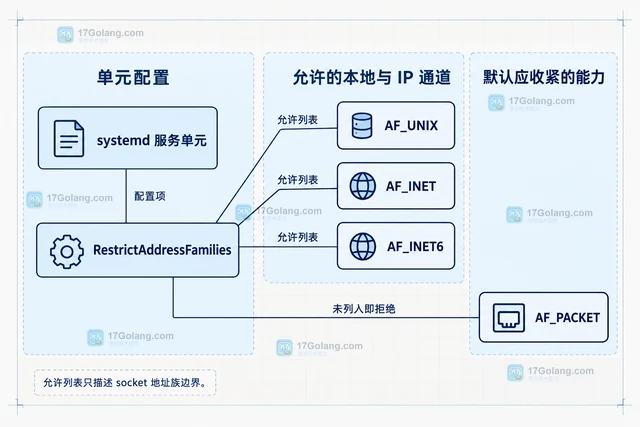
用 systemd.exec 的 RestrictAddressFamilies 为服务建立网络地址族允许列表,说明 AF_UNIX、AF_INET、AF_INET6 的取舍、deny-list 写法,以及 socket activation 和其他 ABI 带来的边界。
-
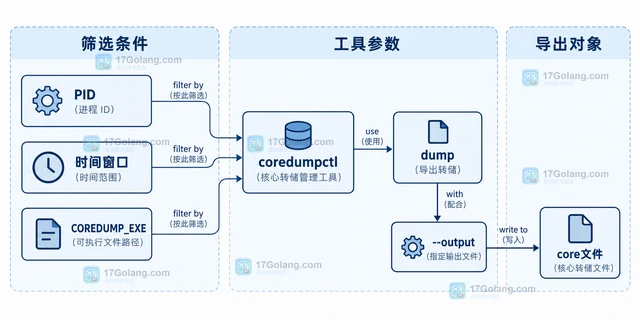
介绍 coredumpctl 按崩溃 PID 导出 core 的命令,说明时间与程序路径筛选、最新匹配语义、COREFILE 状态,以及元数据和二进制转储的区别。
-
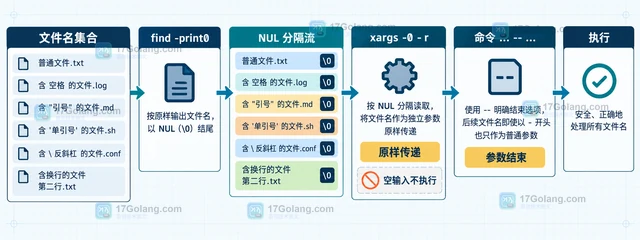
Linux xargs 默认按空白拆分输入,遇到带空格、引号、反斜杠或换行的文件名就可能传错参数。本文用 find -print0 与 xargs -0 配对,补充 -r、--、预览和退出码处理,让批量文件操作更可控。
-
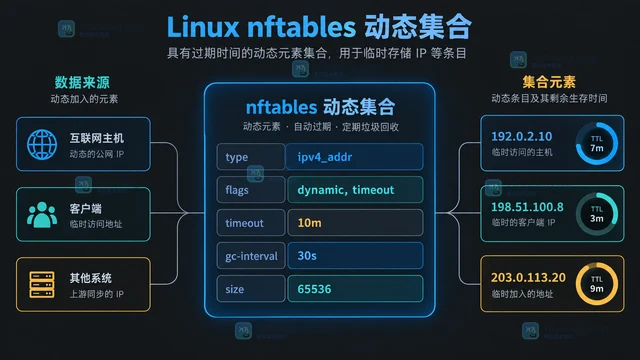
在 Linux nftables 中,为命名集合启用 dynamic、timeout 标志并设置默认 timeout,即可让元素自动过期;单个元素还能覆盖寿命,数据包路径中的 update 则可在再次命中时刷新倒计时。
-
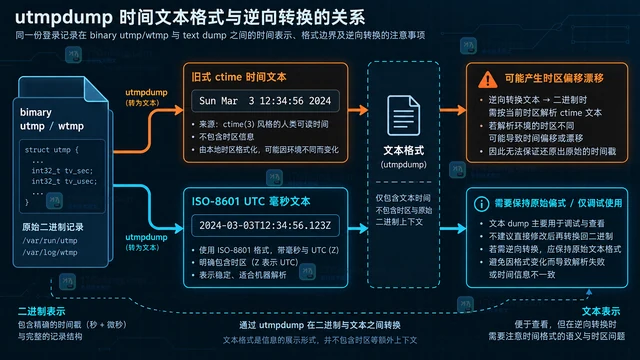
Linux utmpdump 的 -r 逆向转换依赖输入文本格式,直接覆盖活动 utmp/wtmp 可能造成记录损坏和时间漂移。本文给出保留原件、生成临时结果、审阅后再决定替换的安全工作流。
-
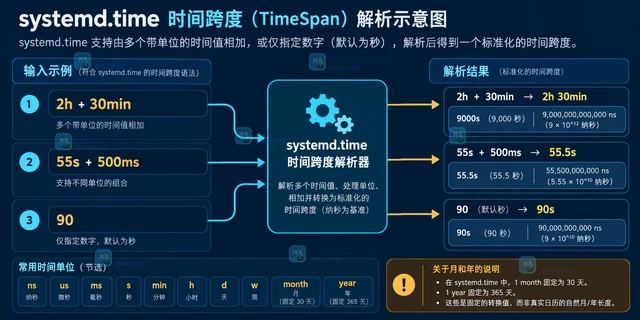
systemd.time 同时处理时长、时间点和日历事件。本文用 systemd-analyze 的三个子命令区分表达式语义,并说明默认单位、时区、相对时间和 timer 配置中的边界。
-
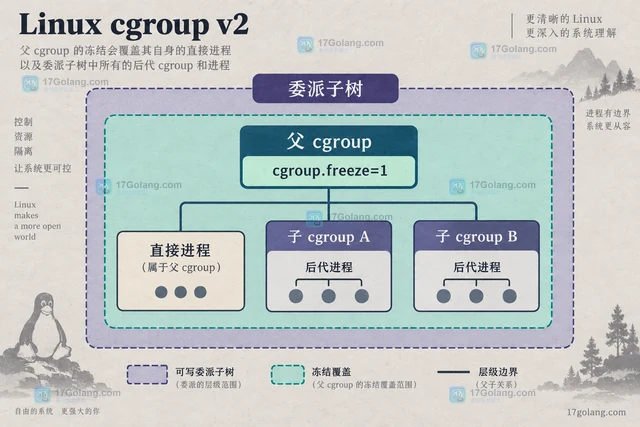
在 Linux cgroup v2 中,把目标 PID 逐个写入非根 cgroup 的 cgroup.procs,再向 cgroup.freeze 写入 1 或 0,即可冻结或恢复整棵子树。本文重点说明如何用 cgroup.events 的 frozen 字段确认异步操作完成,并处理权限、祖先冻结与迁移边界。
-
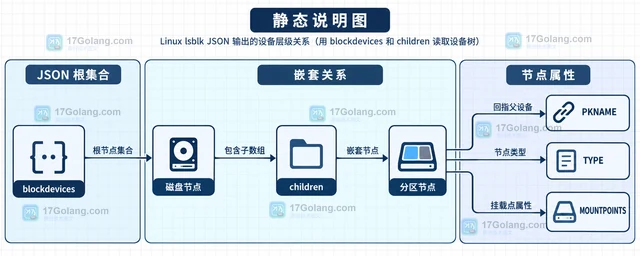
用 lsblk 固定 JSON 输出列,理解 blockdevices、children 和 PKNAME 的设备层级关系,并处理 null、空数组与脚本化边界。
-
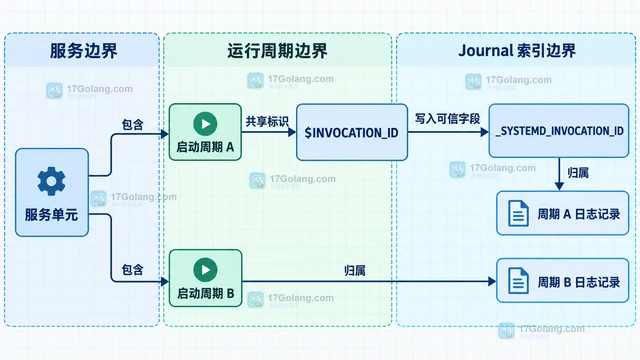
同一个 systemd 服务反复重启后,journalctl -u 容易混入多个运行周期。本文讲清 invocation ID 的含义,给出 v257+ 的 --list-invocations、--invocation、-I 用法,以及旧版本按 _SYSTEMD_INVOCATION_ID 字段筛选的兼容方案。
