
linux技术文章
-
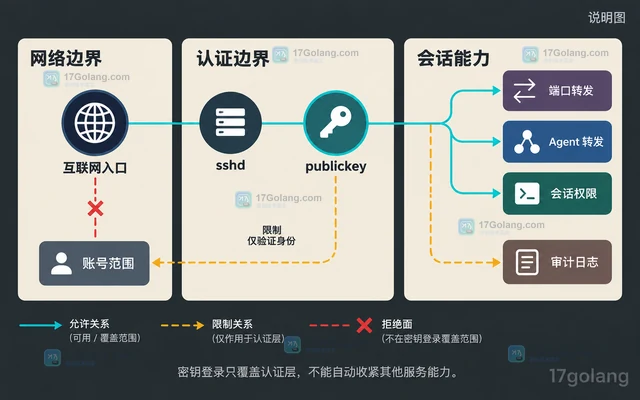 SSH 关闭密码登录只是起点。本文从账号白名单、root 入口、转发与隧道、认证窗口、有效配置检查和安全加载六个方面,给出一套可逐项落地且便于回滚的 OpenSSH 服务边界收紧方法。297 收藏
-
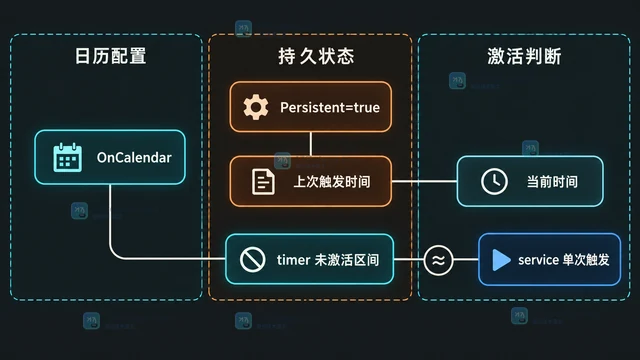 Persistent=true 会把 timer 对应服务的上次触发时间保存到磁盘;timer 再次激活时,若 OnCalendar 在未激活期间至少到点一次,就补触发一次服务,而不是逐条回放所有错过时刻。294 收藏
-
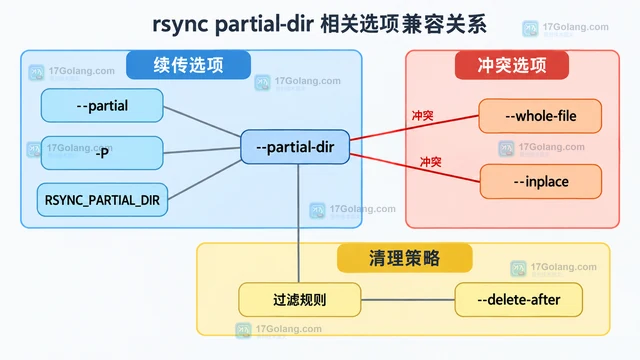 rsync 默认会删除中断产生的未完成文件,--partial-dir 可把接收端的部分数据放进独立目录,并在下次同路径传输时作为 delta 基础。本文给出最小命令、变体和冲突选项。294 收藏
-
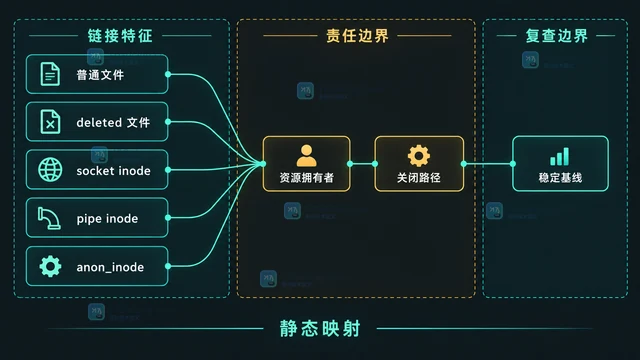 Linux 进程句柄持续上涨时,不要先调高 nofile。本文用 /proc/PID/fd 统计并聚类文件、deleted、socket、pipe 和 anon_inode,再结合 fdinfo、limits 与系统 file-nr 缩小泄漏资源,最后把资源簇映射回真正负责关闭的代码路径。292 收藏
-
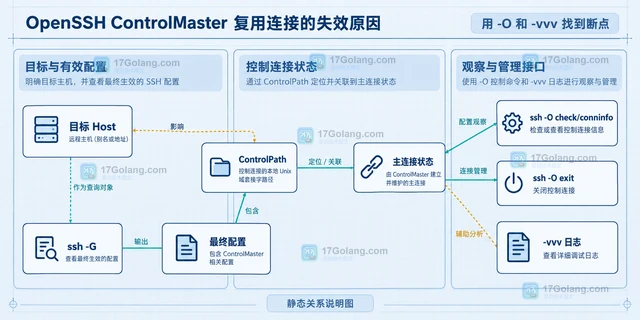 OpenSSH ControlMaster 复用失败通常不是开关没有写上,而是 ControlPath 没有命中、主连接已经退出、ControlPersist 未驻留或 socket 权限与路径不一致。本文用 ssh -G、ssh -O 和 -vvv 给出一套可复查的定位方法。278 收藏
-
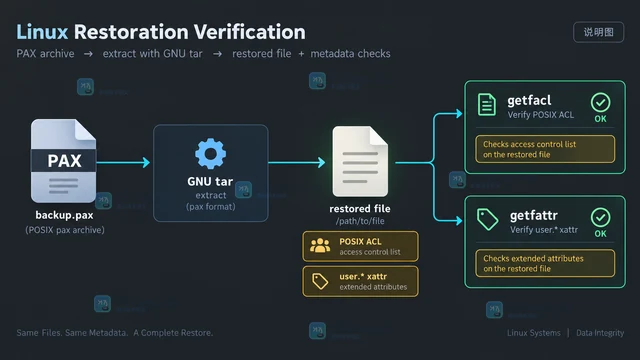 GNU tar 默认不会启用扩展属性和 POSIX ACL 的完整保留。本文用一个小型备份项目说明如何创建 PAX 归档、选择 xattr 命名空间、恢复并验收权限元数据。268 收藏
-
文章 · linux | 2天前 | 容器 · Linux · 容器隔离 mount namespace PID namespace linux namespace network namespace
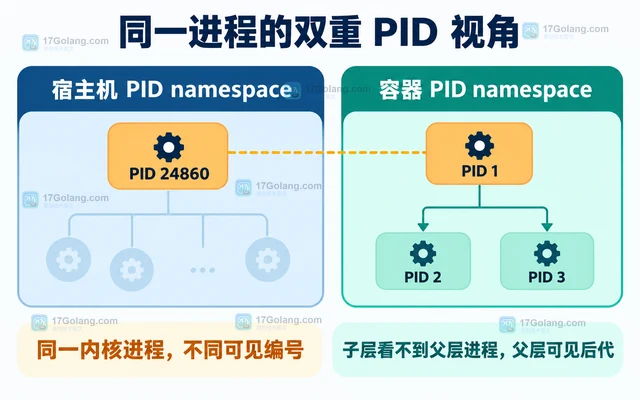 Linux namespace 通过不同资源视图构成容器隔离。本文对比 PID、network 与 mount namespace,结合 /proc、unshare、ip netns 和 veth 示例,说明如何观察边界、验证隔离并区分 cgroup 与安全控制。268 收藏
-
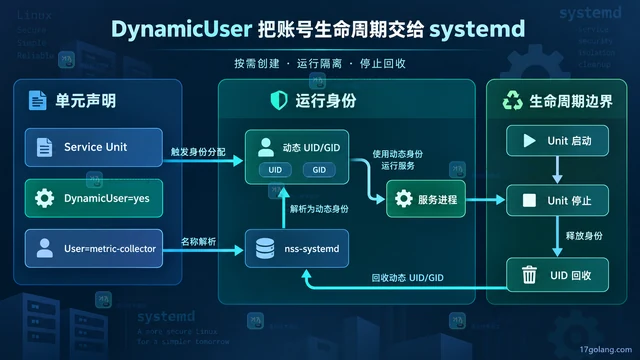 DynamicUser=yes 可让 systemd 在服务启动时分配临时 UID/GID、停止时回收身份。本文通过完整单元示例讲清 User= 命名、四类托管目录、UID 复用风险、隐含安全限制与静态账号取舍。261 收藏
-
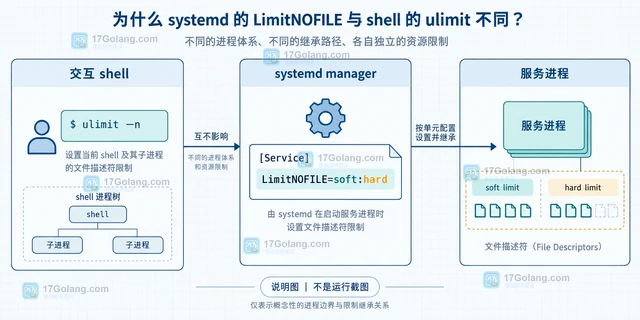 systemd 服务中的 LimitNOFILE 与 shell ulimit 作用域不同。本文用 soft:hard、manager 继承和 /proc 检查说明差异,并给出单元配置与重启验证方法。258 收藏
-
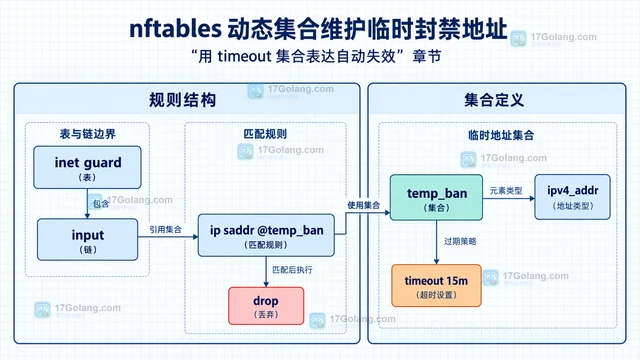 用 nftables 命名集合维护临时封禁地址,配置 timeout、gc-interval 和 size,掌握 add、delete、expires 观察及重启恢复边界。248 收藏
-
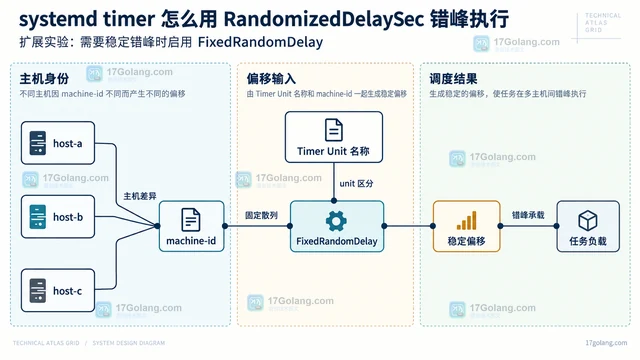 systemd timer 可用 RandomizedDelaySec 在基准触发时间后增加随机延迟。本文用完整 service 与 timer 配置说明错峰窗口、AccuracySec、FixedRandomDelay、检查命令和清理方法。243 收藏
-
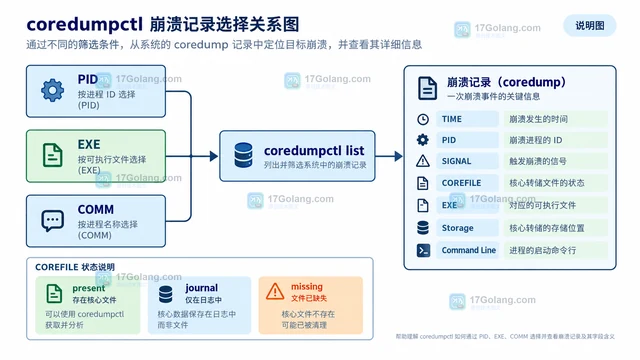 用 PID、可执行文件路径或 journal 匹配条件定位指定崩溃,核对 COREFILE 后导出 core 文件,并交给 gdb 进行后续分析。233 收藏
-
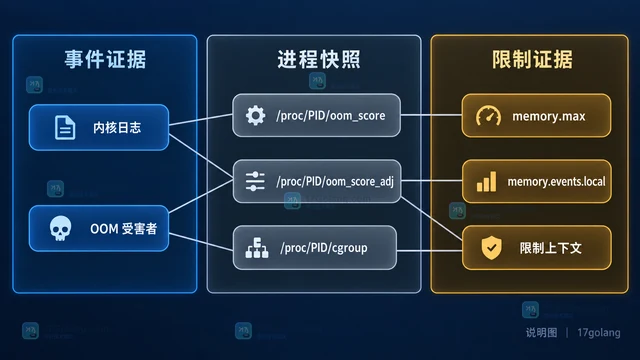 Linux OOM 被触发后,不能只按 RSS 猜受害者。本文用内核日志、oom_score、cgroup 限制和 memory.events 还原选择范围,并给出可持续的证据采集方法。233 收藏
-
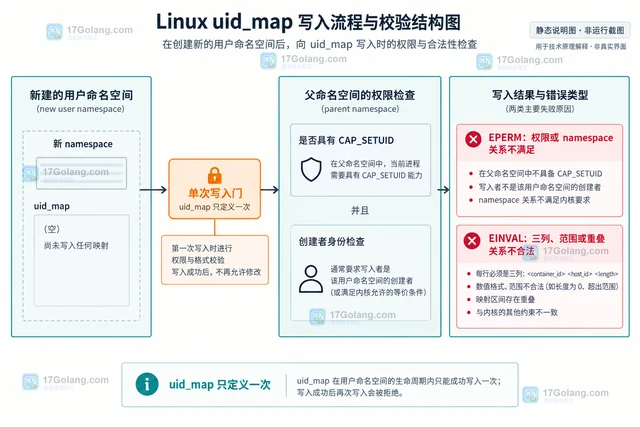 从 uid_map 三列方向、单次写入、普通用户权限边界和 EPERM/EINVAL 排查四个角度,说明 Linux user namespace 的 UID 映射如何配置与复查。231 收藏
-
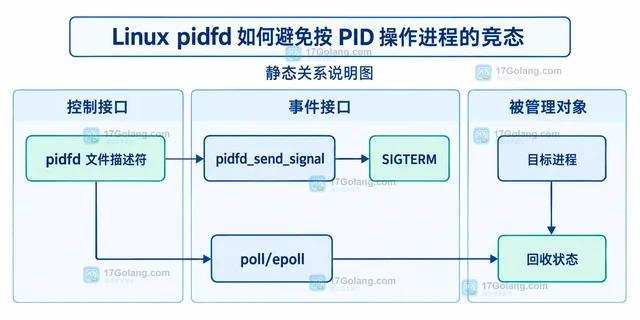 Linux PID 会因为进程退出而复用,保存裸 PID 再发送信号存在误操作竞态。本文用 pidfd_open、pidfd_send_signal 和 poll/epoll 说明如何持有稳定的进程句柄,并梳理线程、子进程创建、权限和兼容性边界。227 收藏