-
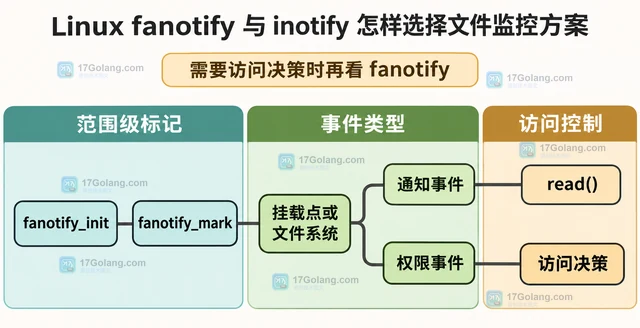
从监控范围、事件类型和是否需要访问决策三个维度比较 Linux fanotify 与 inotify:目录树变更优先用 inotify,挂载点级观察、权限事件和访问拦截优先考虑 fanotify,并补上限额与恢复边界。
-
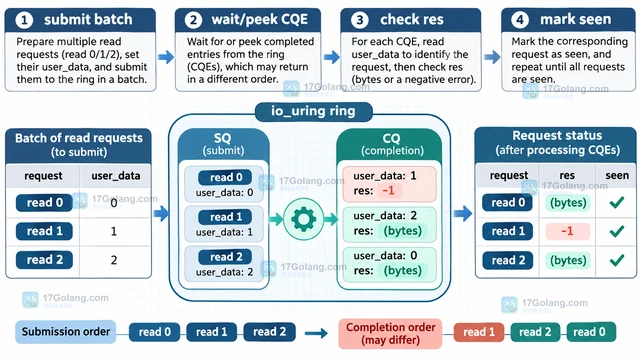
Linux io_uring 批量异步 I/O 的关键是一次准备多个 SQE、一次提交,再按 CQE 收取结果。本文用 liburing 示例说明 SQ、CQ、user_data、cqe->res、完成顺序和缓冲区生命周期,帮助你写出可控的批量读取循环。
-
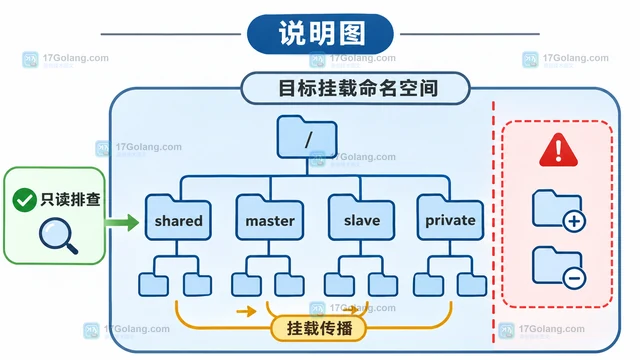
用 nsenter --target PID --mount 进入目标进程的挂载视图,并通过 mountinfo 区分 namespace 边界与共享挂载传播风险。
-
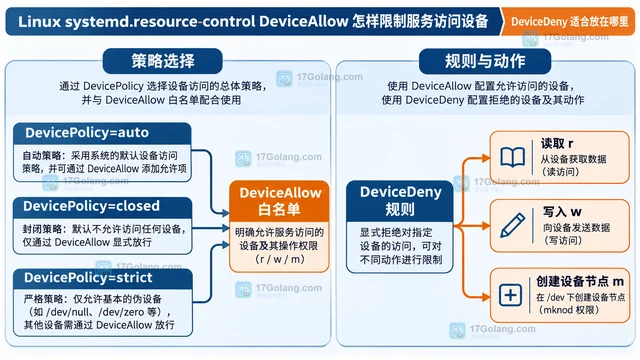
systemd 的 DeviceAllow 不是普通文件权限开关,而是服务级设备访问策略。本文从设备节点、r/w/m 访问动作和 DevicePolicy 入手,写出最小白名单配置,并说明 DeviceDeny、daemon-reload、服务重启与日志排查之间的关系。
-
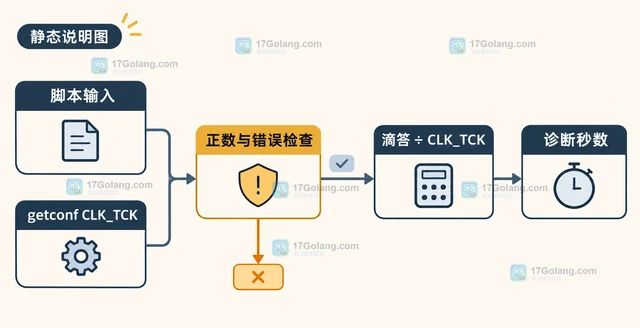
使用 Linux getconf 查询 CLK_TCK,可以知道当前环境每秒包含多少个进程时钟滴答。本文区分 CLK_TCK、CLOCKS_PER_SEC 和内核 HZ,并给出 shell 与 C 的安全用法。
-
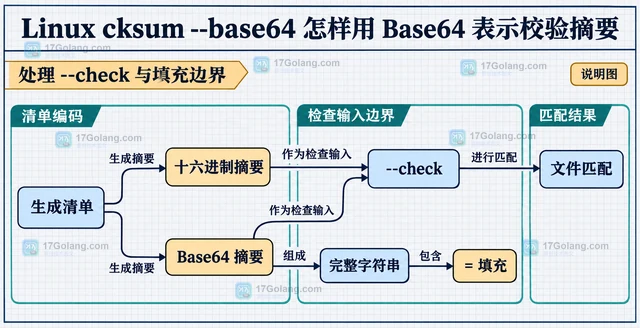
介绍 Linux cksum --base64 的正确用法:先指定摘要算法,再用 RFC 4648 Base64 表示摘要,并解释输出字段、标准输入、--check 与末尾等号填充的边界。
-
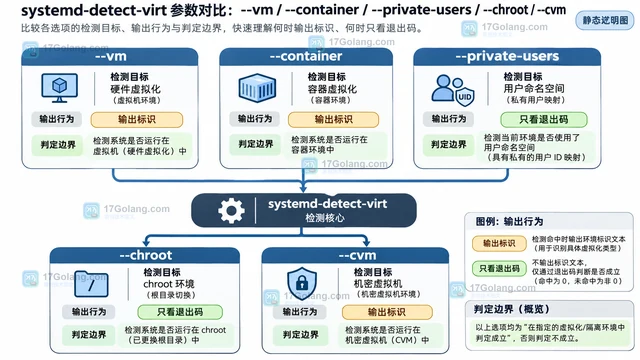
Linux systemd-detect-virt 可以用退出码和短标识判断当前进程是否运行在虚拟机、容器、chroot 或用户命名空间中。本文说明默认模式、--vm、--container、--quiet 等参数的区别,并整理嵌套虚拟化与保密虚拟机的判断边界。
-
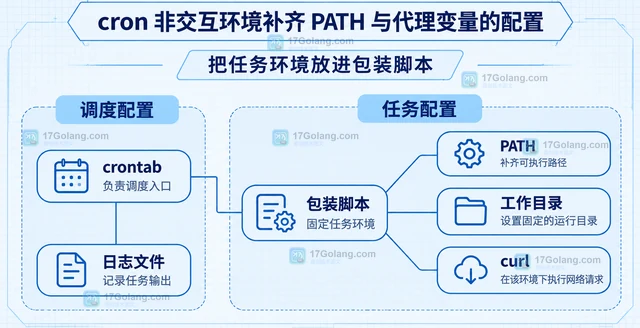
通过用户crontab与独立包装脚本固定PATH、工作目录和curl代理变量,说明大小写、no_proxy及导出规则,并提供命令未找到与网络失败的排查清单。
-
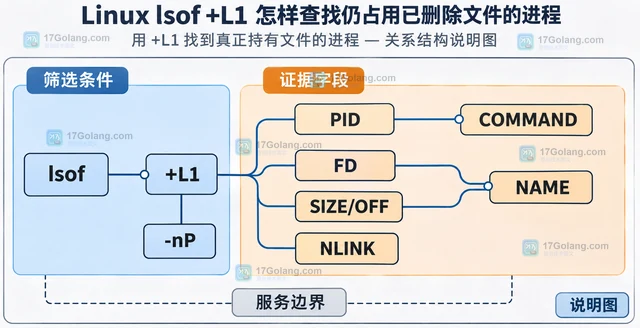
Linux 删除日志后磁盘空间仍未释放,常见原因是进程仍保持文件描述符。本文用 lsof +L1 筛选已解除目录链接但仍打开的文件,再结合 PID、FD、SIZE/OFF 和 NAME 判断应重启哪个服务,并说明权限、容器和误读边界。
-
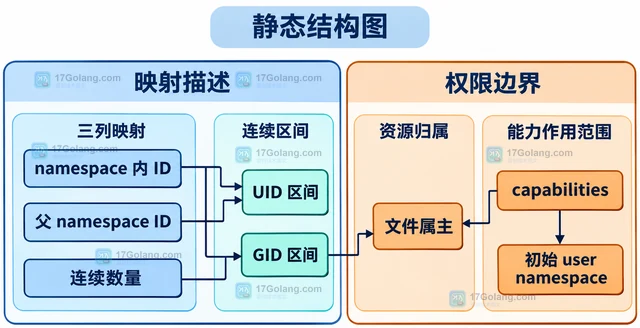
Linux user namespace 会把 UID、GID 和 capabilities 放进可解释的边界。本文围绕 uid_map、gid_map 和 capabilities,说明内部 UID 0 为什么不等于宿主机 root,并给出发布前的检查清单。
-
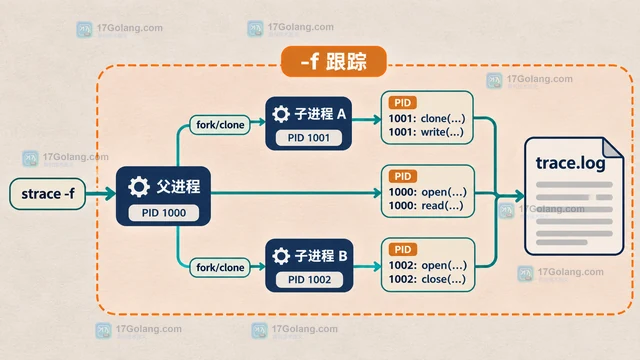
strace -f 会把当前进程创建的子进程一并纳入跟踪,但多个 PID 的调用会交错出现。本文从跟踪范围、单文件输出、调用过滤、-ff 分文件和安全收尾五个环节整理一套可复盘的多进程排查方法。
-
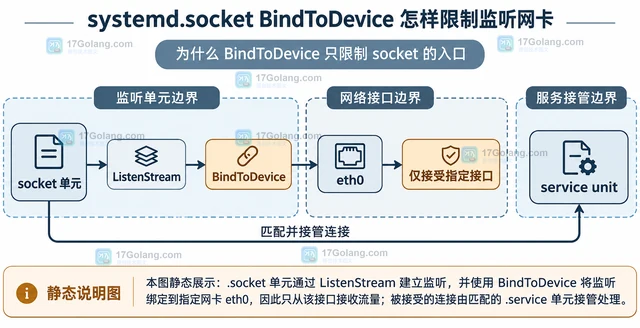
systemd.socket 的 BindToDevice 可以把网络套接字绑定到指定网卡。本文用一个最小 unit 配置说明它与 ListenStream、匹配服务、设备依赖和 PrivateNetwork 的区别。
-
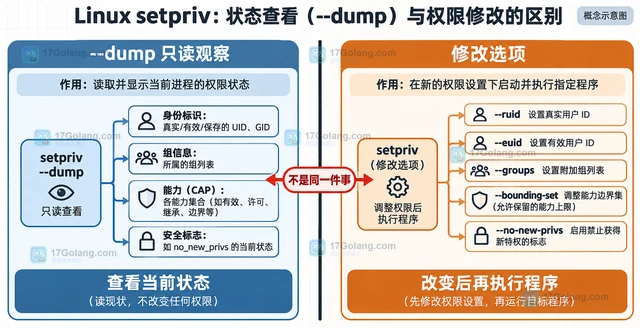
Linux setpriv --dump 可以在不修改权限的前提下输出当前进程的身份与能力状态。本文说明 UID、GID、附加组、能力集合和 no_new_privs 的排查方法,并区分只读观察与权限修改选项。
-
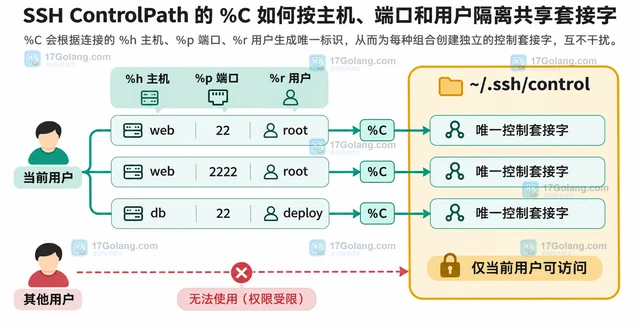
本文用一个限定 Host 别名的 SSH 配置说明 ControlMaster、ControlPath 和 ControlPersist 如何复用连接,并用 %C、私有目录和有限生命周期避免不同主机、端口或用户误共享控制套接字。
-
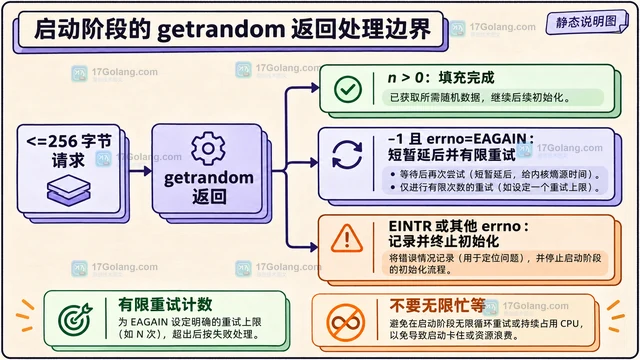
getrandom 加上 GRND_NONBLOCK 后返回 EAGAIN,通常不是参数写错,而是调用者明确选择了“不等待随机源就绪”。本文从 urandom 初始化、errno 判断、有限重试,到 256 字节和 EINTR 边界,整理启动阶段的处理方式。
