
linux技术文章
-
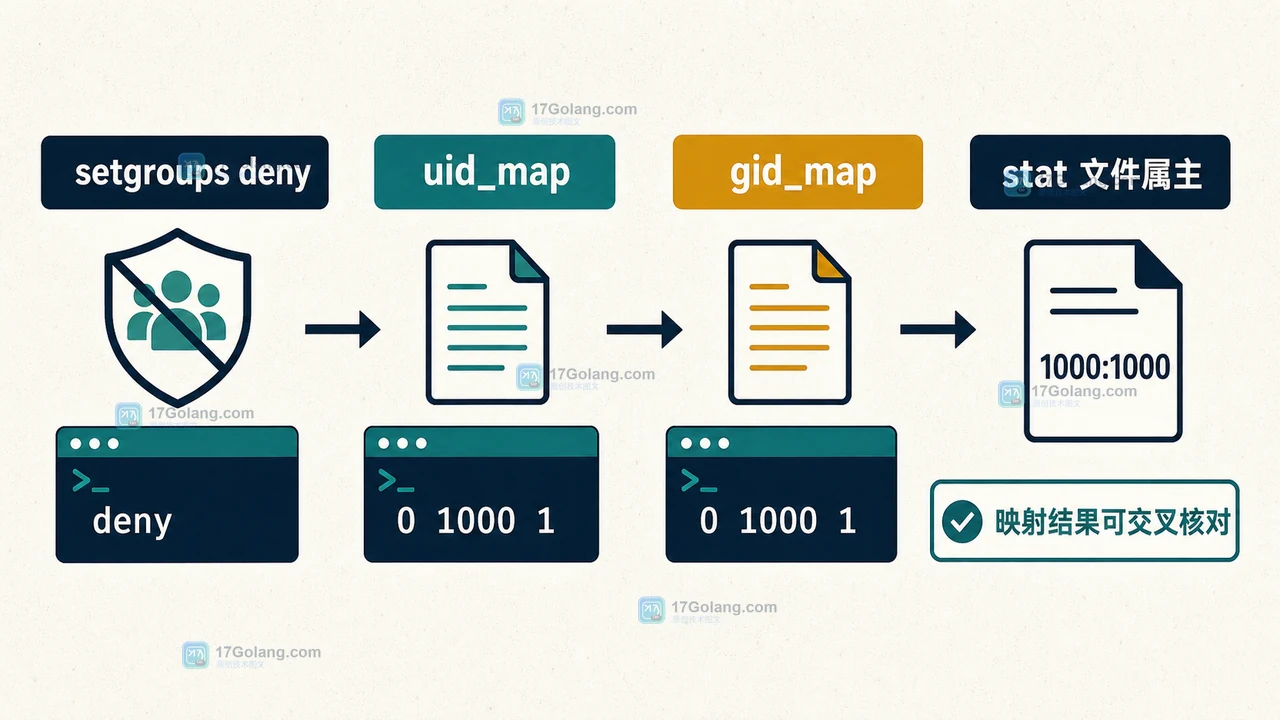 Linux user namespace 里看到 root 并不代表拥有宿主机权限。本文用 uid_map、gid_map、setgroups 和文件属主核验一组映射是否真正生效,并说明它与容器权限边界的关系。411 收藏
-
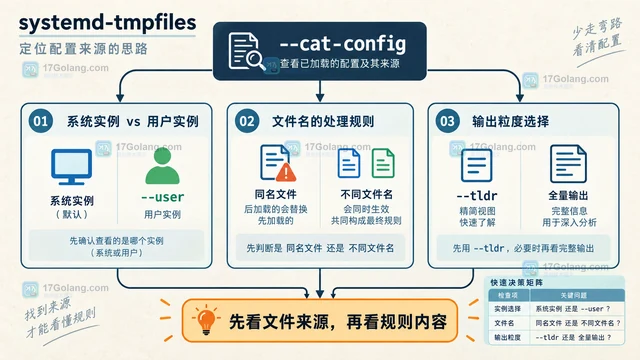 systemd-tmpfiles --cat-config 会把 tmpfiles.d 配置片段和来源文件名一起输出。本文从系统与用户实例、配置目录优先级、同名文件替换、--tldr 精简查看和只读排查清单入手,说明如何定位最终采用的配置来源,不执行清理或创建动作。411 收藏
-
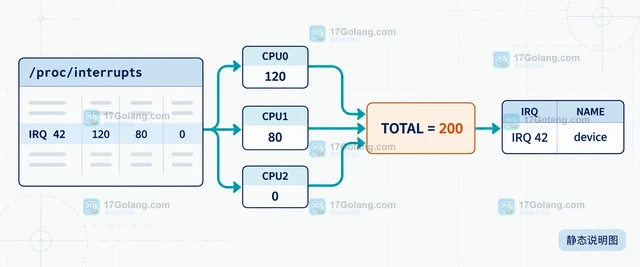 lsirq 的 TOTAL 是当前参与统计的 CPU 计数之和;默认覆盖输入中的 CPU,使用 -C 后则只累加选定 CPU。本文用 /proc/interrupts、CPU 筛选和亲和性文件说明两者的对应关系。410 收藏
-
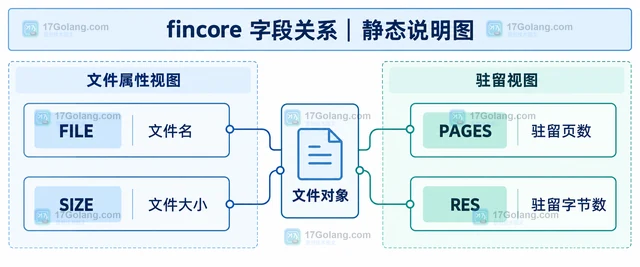 Linux fincore 通过 PAGES 列查看文件内容当前驻留在内存中的页数,并可用 RES、SIZE、FILE 补充字节数、文件大小和路径。本文说明 cachestat 与 mincore 的关系、递归统计、总计和稳定脚本输出。409 收藏
-
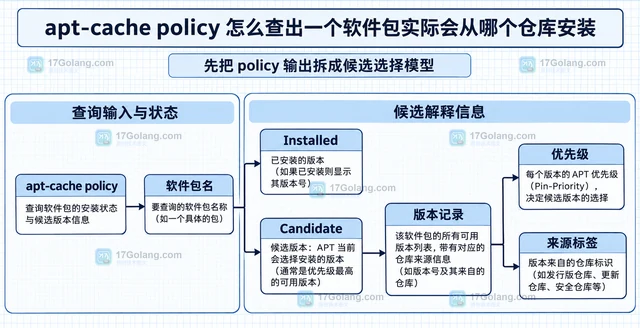 多套 APT 软件源同时提供同一个包时,apt-cache policy 可以把已安装版本、候选版本、优先级和版本来源放在一起查看。本文用一个可复用的读法定位实际安装候选。409 收藏
-
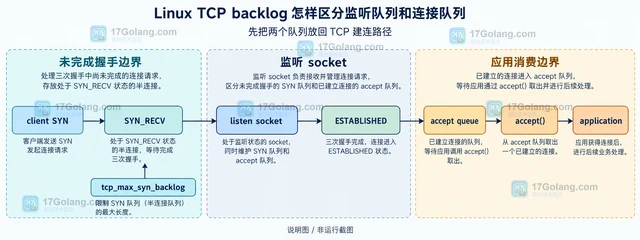 Linux 监听 socket 的 backlog 不是一条队列:SYN_RECV 侧对应未完成握手的请求,accept 队列对应已建立但尚未被应用取走的连接。本文结合 ss、tcp_max_syn_backlog、somaxconn 和 listen(backlog) 说明怎样判断两侧压力。407 收藏
-
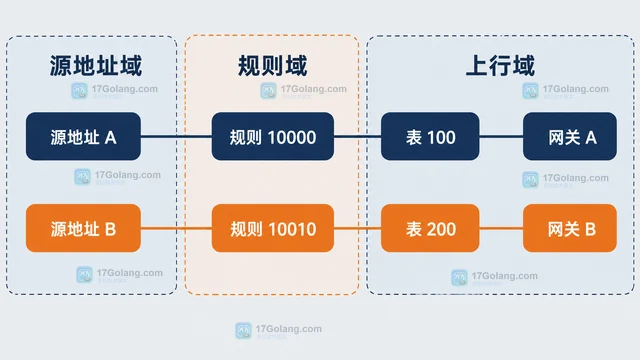 Linux 策略路由通过 ip rule 的 RPDB 选择自定义路由表。本文以双网卡源地址分流为例,给出建表、加规则、route get 验证、回滚和持久化要点。406 收藏
-
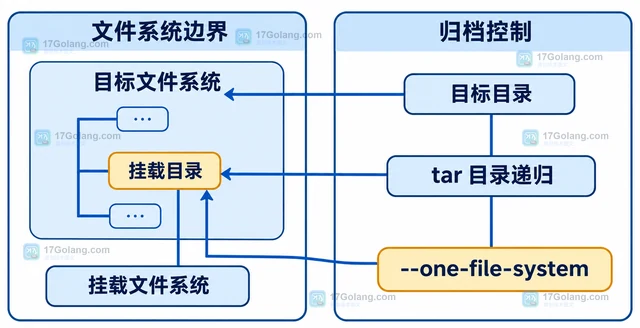 GNU tar 默认递归目录时可能跨入其它文件系统的挂载点。本文说明 --one-file-system 的正确用法、-v 的观察方式,以及显式路径仍会被归档的边界。406 收藏
-
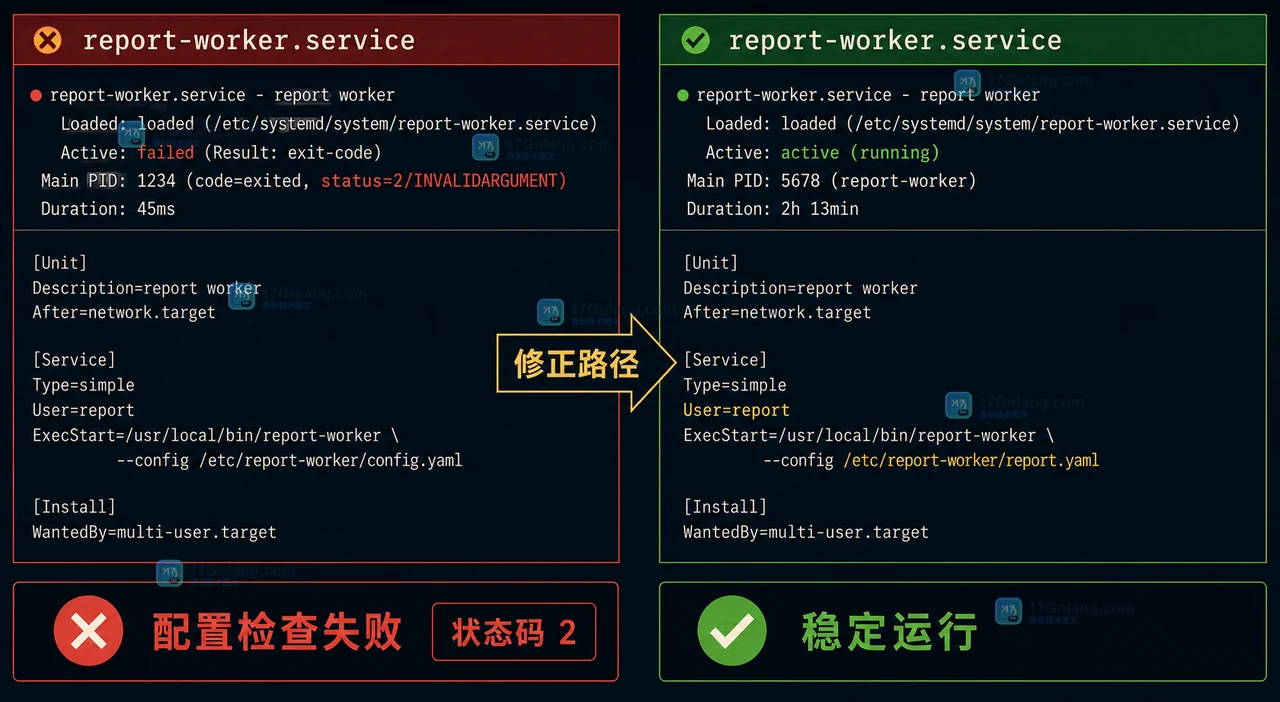 Linux 服务由服务管理器拉起后立刻退出时,沿着 unit 配置、启动命令、Type 语义和退出状态码逐层排查,区分配置错误、前台进程退出与服务类型不匹配。405 收藏
-
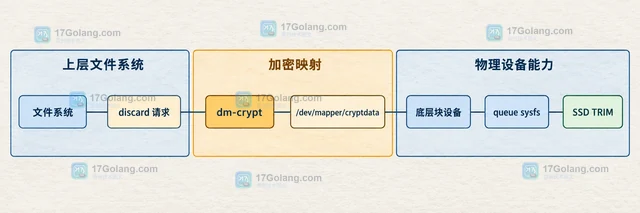 dm-crypt 默认不会把 discard 请求传到下层设备。本文从设备链、queue sysfs 指标和 cryptsetup 配置三方面说明如何判断 SSD TRIM 是否可用,并比较周期性 fstrim 与 --allow-discards 的性能和安全边界。405 收藏
-
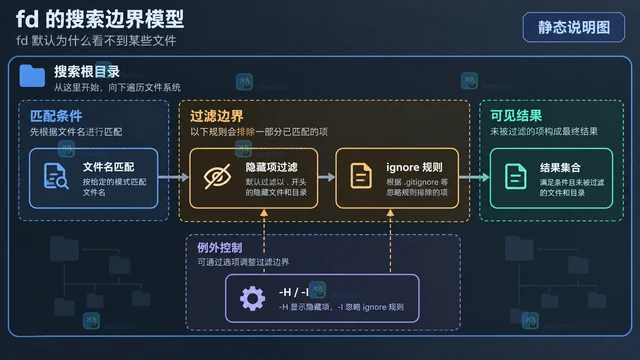 fd 默认同时跳过隐藏文件和 ignore 规则匹配的路径。本文区分 -H、-I、-HI 与 -u 的作用,并说明 .fdignore、-E、文件名匹配和完整路径匹配之间的关系。405 收藏
-
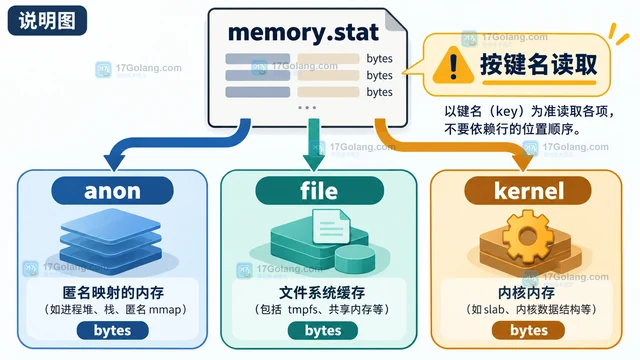 围绕 Linux cgroup v2 的 memory.stat,说明 anon、file、kernel、file_mapped 和 file_dirty 等字段怎样帮助区分匿名页、文件缓存与内核开销,并给出按键名读取和后续排查的方法。405 收藏
-
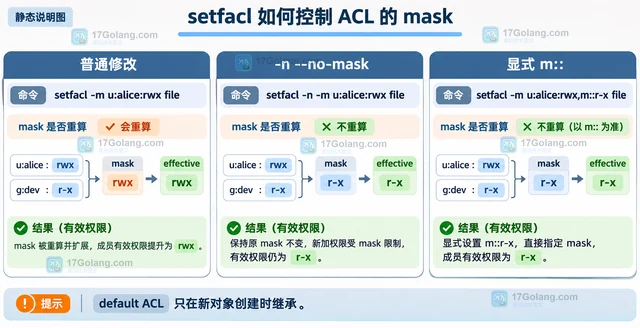 setfacl 默认会根据拥有组、命名用户和命名组权限的并集调整 ACL mask。本文用最小示例解释它为什么会变化,并对比普通修改、-n --no-mask 和显式 m:: 的差异,补充 effective 权限与 default ACL 的排查边界。405 收藏
-
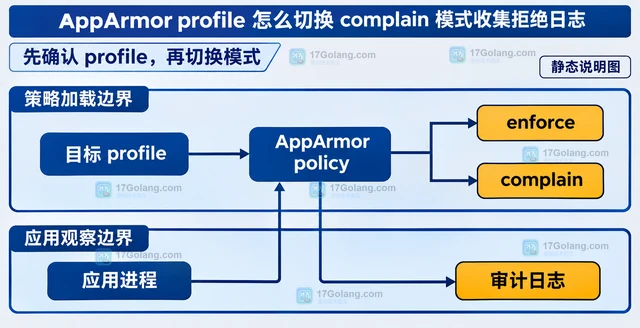 只让指定 AppArmor profile 进入 complain 模式,复现业务并从审计日志读取访问字段,收集完成后恢复 enforce;同时说明 deny 规则、子 profile 和全局 complain 的边界。405 收藏
-
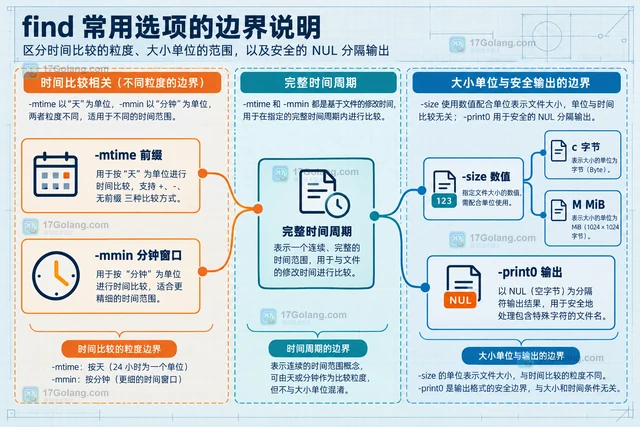 用 Linux find 同时按修改时间和文件大小筛选普通文件,解释 -mtime、-mmin、-size 的取整与单位边界,并给出安全输出模板。404 收藏