
业界新闻技术文章
-
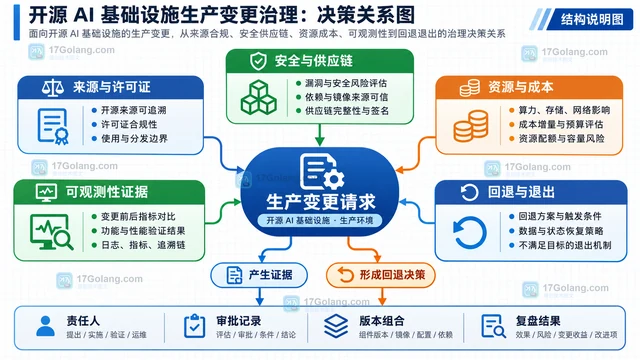 开源 AI 基础设施从试验走向生产后,难点不只是部署成功,还包括来源、许可证、版本组合、运行证据、责任边界和退出路径。本文按数据生命周期拆解一套可执行的组织治理闭环。491 收藏
-
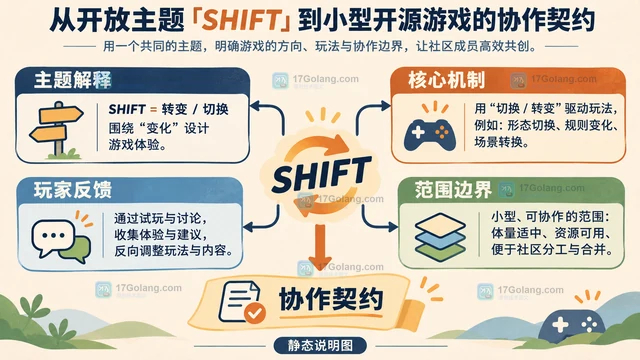 GitHub Game Off 2026 的主题是 SHIFT。本文把开放主题拆成一个可协作的开源小游戏方案:先定核心机制,再按交付物分工,合并一个可玩切片,最后区分 GitHub 推送与 itch.io 提交。307 收藏
-
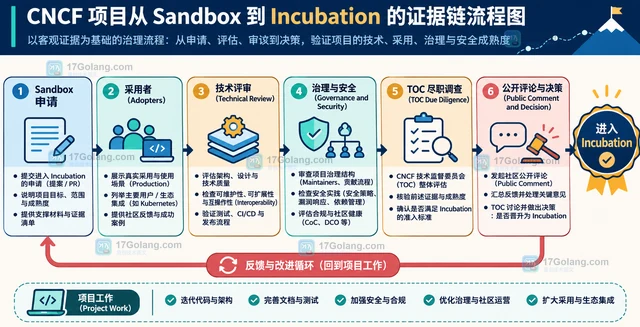 CNCF Sandbox 是早期项目的公开培育入口,不等于生产就绪认证。本文拆解 Sandbox、Incubation、Graduated、Archived 四阶段,说明申请入口、TOC 尽职调查、采用者与治理证据,以及使用方如何安排隔离、评估和替换策略。321 收藏
-
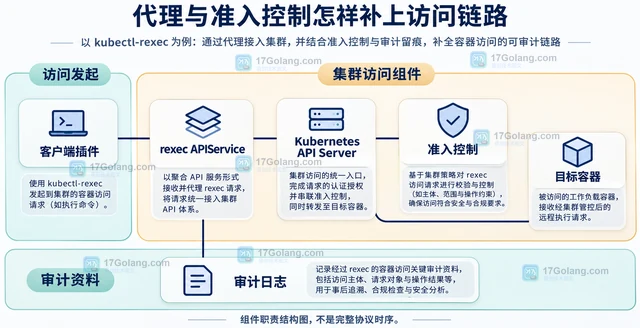 Adyen开源的kubectl-rexec补充容器交互访问中的输入审计。本文结合CNCF公告与项目文档,解释代理和准入控制、TTY记录边界、测试观察方法及日志保管责任。407 收藏
-
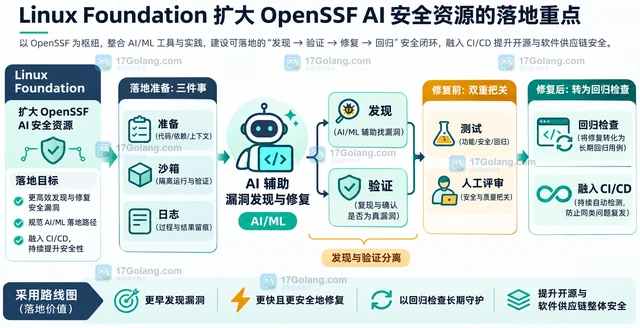 Linux Foundation 与 OpenSSF 最近把 AI 安全资源扩展到漏洞发现与修复指南、MOSAIC 协作、研究报告和 Secure AI Associate 教育路径。本文把这些更新拆成开发、维护和安全治理三条落地线,并用单仓库试点说明如何保留沙箱、测试和人工复核边界。402 收藏
-
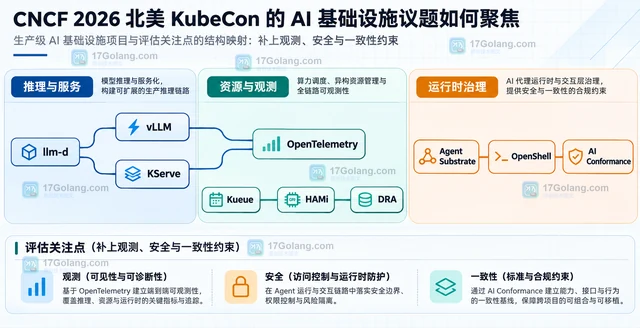 CNCF 2026 北美 KubeCon 的 AI 基础设施议题从生产推理、GPU 调度和 Agent 工作流展开,并延伸到平台工程、可观测性、安全隔离与 AI Conformance。本文用分层方法说明会后如何筛选相关内容和工程证据。447 收藏
-
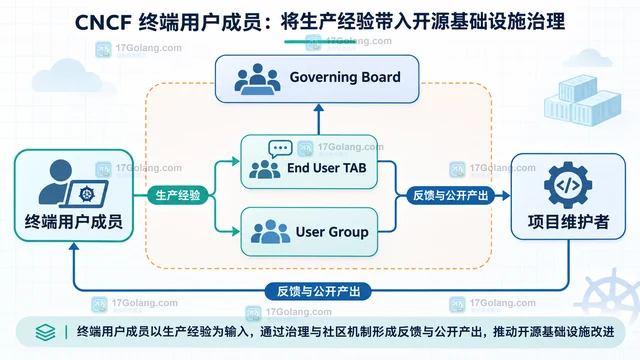 CNCF 新增终端用户成员带来的变化,不只是会员名单增加。本文以 Adyen 加入和 User Group 机制为例,拆解生产经验如何进入治理、项目反馈与采用证据链,并说明成员身份的实际边界。291 收藏
-
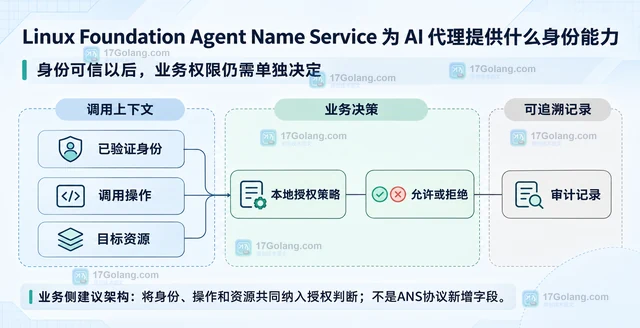 Agent Name Service以域名、证书和透明记录支持AI代理身份发现与验证。本文区分身份、状态、持钥证明和业务授权,说明规范草案状态、本地演示边界及小范围试用方法。429 收藏
-
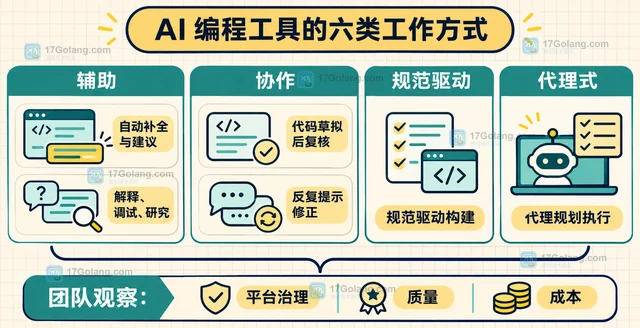 CNCF 与 SlashData 的 Q3 2026 云原生开发者调查显示,75% 的云原生开发者使用 AI 编程工具,非云原生开发者为 55%。本文拆开调查口径、使用方式和平台工程信号,说明哪些是事实、哪些只是合理推断,以及团队可以怎样继续观察。270 收藏
-
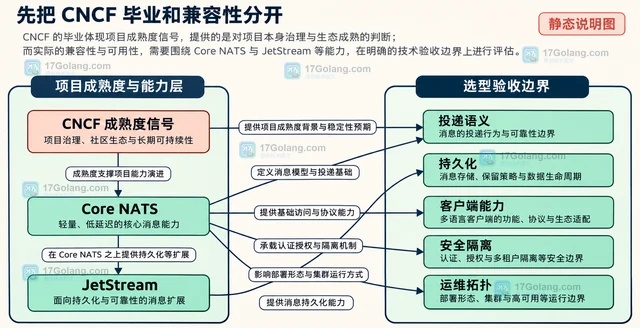 CNCF NATS 毕业是成熟度信号,不代表与其他消息系统天然兼容。本文从投递语义、JetStream 持久化、客户端与协议、subject、权限 TLS、桥接和运维拓扑六个边界给出可执行的选型与迁移检查表。200 收藏
-
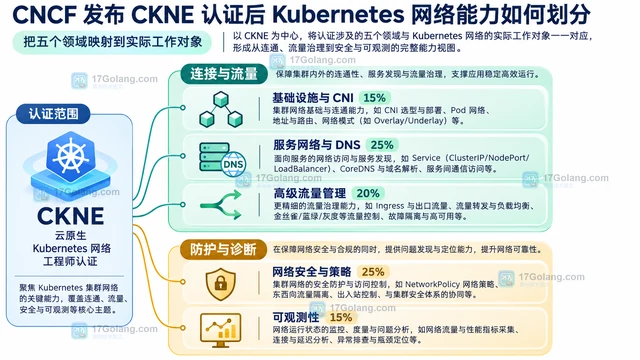 CNCF推出CKNE认证,将Kubernetes网络能力划为五个领域。本文结合服务超时场景,说明连接、路由、防护与诊断边界,并给出学习交付物和团队分工方法。484 收藏
-
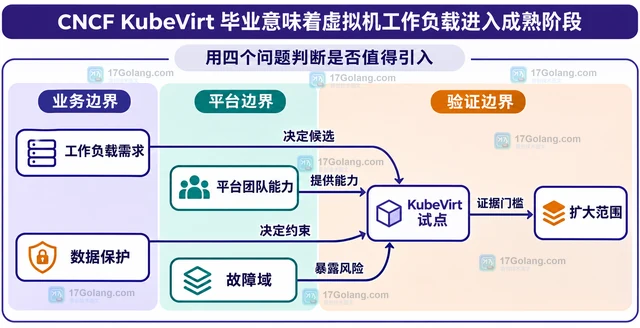 CNCF 公布 KubeVirt 达到 Graduation 后,平台团队应如何理解这项成熟度信号?本文区分项目成熟度、平台适配度和组织上线责任,给出虚拟机工作负载的评估问题、渐进式试点路径和不应过度推导的结论。387 收藏
-
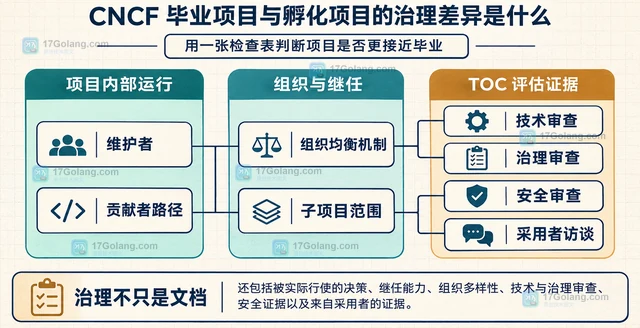 CNCF 孵化项目与毕业项目并不是两套固定的管理制度。本文从治理文档、committer 流程、组织多样性、继任机制、TOC 尽调、采用者访谈和安全审查几个面向,说明成熟度升级到底改变了什么,以及采用者如何避免把毕业状态当成无条件的生产保证。320 收藏
-
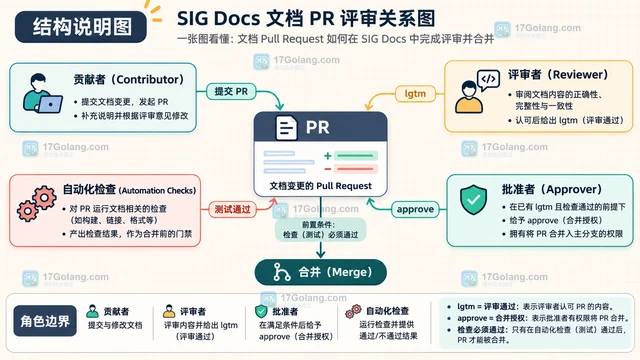 Kubernetes SIG Docs 的首次贡献不必从大功能开始。本文从 kubernetes/website 的 issue、PR、评审和本地化入口出发,说明 CLA、样式指南、评审角色与合并条件,给出一条边界清楚的参与路径。357 收藏
-
科技周边 · 业界新闻 | 2天前 | gitHub actions · 供应链安全 OpenSSF Scorecard 仓库治理 Branch-Protection Code-Review Token-Permissions
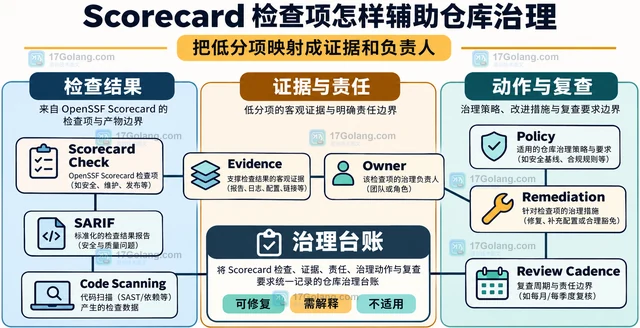 OpenSSF Scorecard 更适合被当作一组可解释的仓库治理信号,而不是一个脱离上下文的总分。本文按风险分组检查项,说明如何把 Branch-Protection、Code-Review、Token-Permissions、依赖更新和发布证据映射为负责人、治理动作与复查条件。281 收藏