
业界新闻技术文章
-
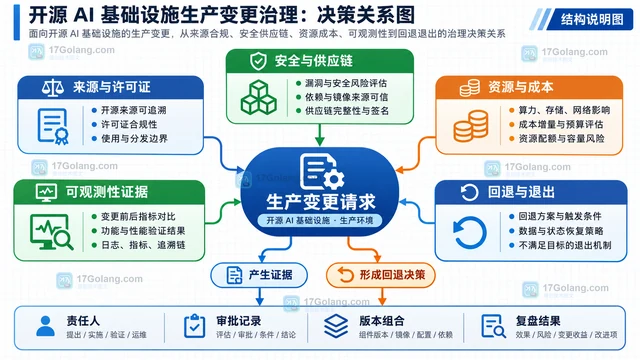 开源 AI 基础设施从试验走向生产后,难点不只是部署成功,还包括来源、许可证、版本组合、运行证据、责任边界和退出路径。本文按数据生命周期拆解一套可执行的组织治理闭环。491 收藏
-
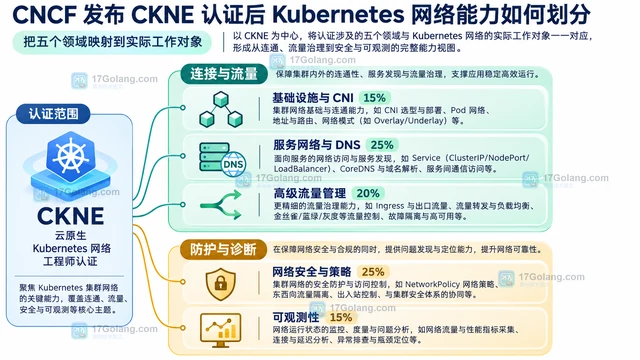 CNCF推出CKNE认证,将Kubernetes网络能力划为五个领域。本文结合服务超时场景,说明连接、路由、防护与诊断边界,并给出学习交付物和团队分工方法。484 收藏
-
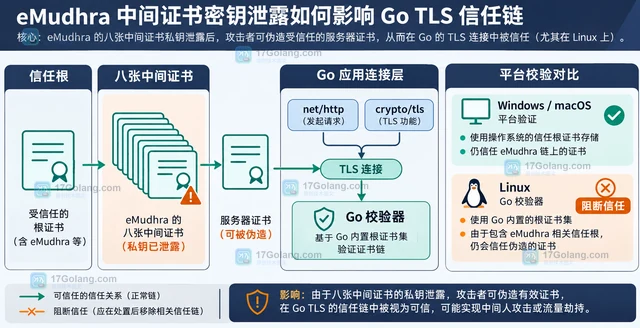 Go 团队首次启用 URGENT 安全发布轨道,针对 eMudhra 中间证书密钥披露在约七个半小时内发布 Go 1.27.3 和 1.26.10。本文解释这次响应对 Go TLS 服务升级、重建二进制和 Linux 证书校验的实际提醒。483 收藏
-
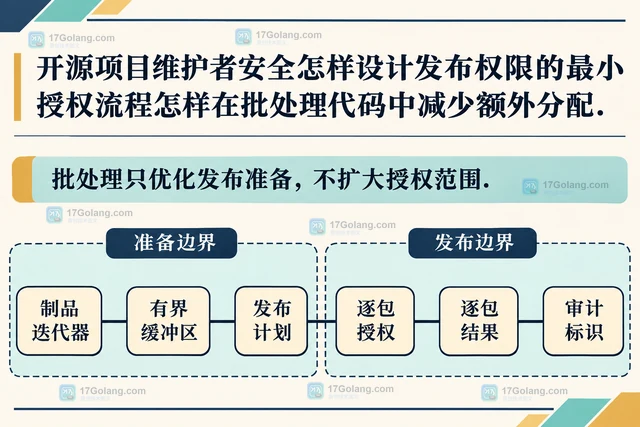 从构建与发布职责分离出发,说明 GitHub Actions 和 PyPI 可信发布的授权边界,并给出制品迭代、有界缓冲、逐包记录等减少批处理额外分配的设计取舍。481 收藏
-
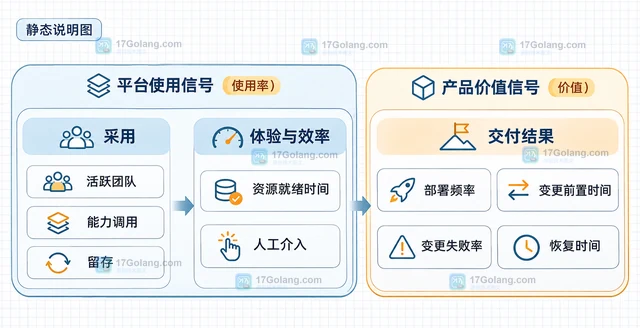 平台工程度量要把使用率与价值分层:用活跃团队、能力调用和留存观察采用,用资源就绪时间与 DORA 交付指标观察平台是否减少交付摩擦,并从事件、身份、时间窗口和分母四个边界排查结果为空。479 收藏
-
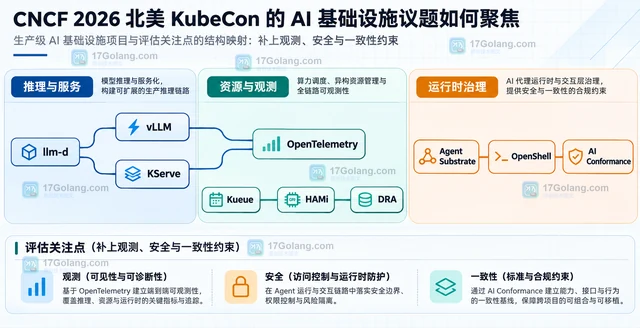 CNCF 2026 北美 KubeCon 的 AI 基础设施议题从生产推理、GPU 调度和 Agent 工作流展开,并延伸到平台工程、可观测性、安全隔离与 AI Conformance。本文用分层方法说明会后如何筛选相关内容和工程证据。447 收藏
-
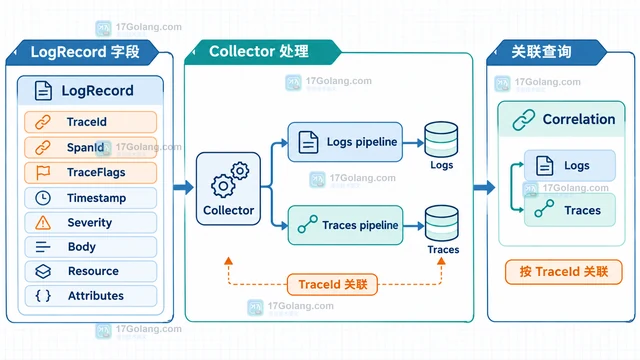 OpenTelemetry Logs 与 traces 的关联关键在于沿用同一请求上下文,把 TraceId、SpanId、TraceFlags 和 Resource 写进结构化日志,再由 Collector 分流处理。本文从高并发链路的旧瓶颈、字段模型、Collector 管道和上线信号说明如何落地。446 收藏
-
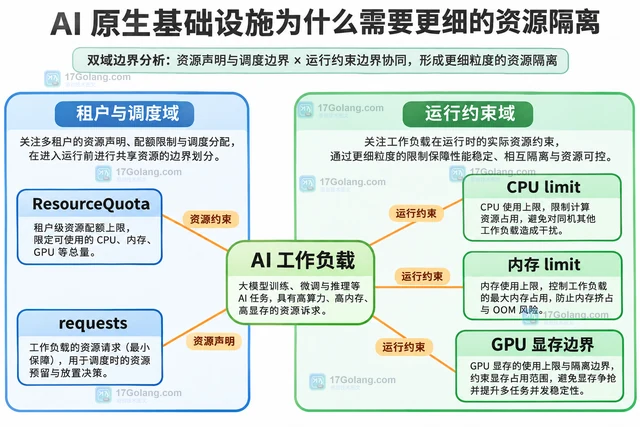 AI任务对CPU、内存、显存和存储的需求不同,资源配额不能替代运行隔离。本文结合Kubernetes与NVIDIA官方进展,说明配额、限制、GPU共享及观测验收之间的边界。444 收藏
-
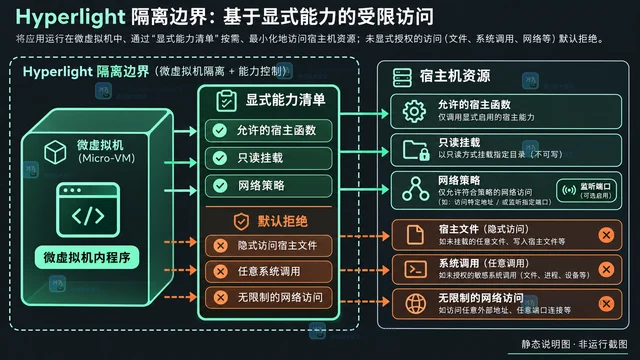 Hyperlight 近期展示了用 hyperlight-unikraft 在硬件隔离微虚拟机中运行未修改 Linux 程序的路径。本文区分 Hyperlight 核心 VMM 与 Unikraft 来宾内核,说明 hluk 的试用流程、宿主能力清单和适用边界。435 收藏
-
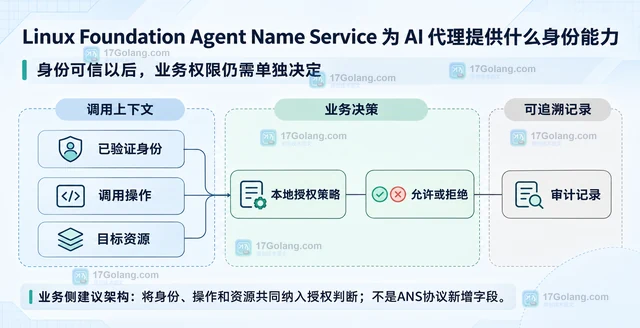 Agent Name Service以域名、证书和透明记录支持AI代理身份发现与验证。本文区分身份、状态、持钥证明和业务授权,说明规范草案状态、本地演示边界及小范围试用方法。429 收藏
-
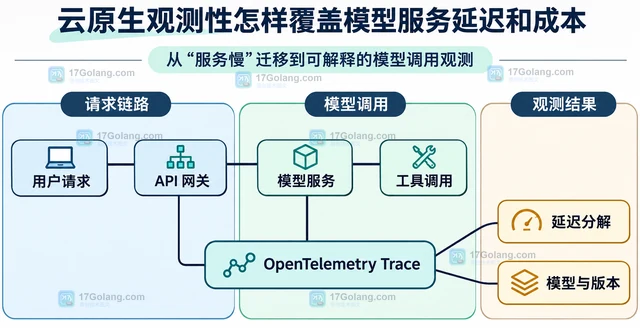 模型服务的延迟与成本不能只靠接口总耗时和节点资源解释。本文以 OpenTelemetry 的可关联遥测思路为参考,说明如何用 trace 拆分模型延迟,用模型、token 与价格快照估算成本,并给出迁移后的回归检查与隐私边界。426 收藏
-
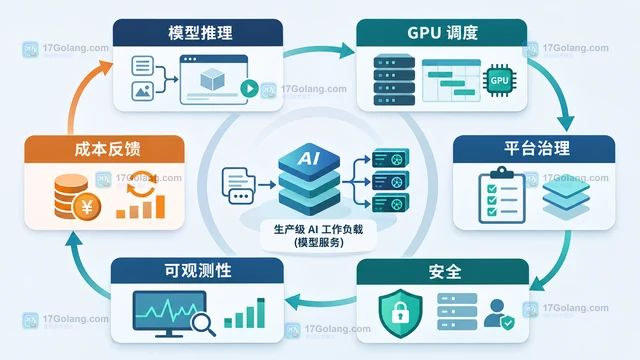 结合 CNCF 2026 年报告、官方公告与生态文章,拆解 AI 生产化、平台工程、混合云可移植性、安全可观测性四个值得持续观察的云原生工程方向,并给出判断信号与投入边界。409 收藏
-
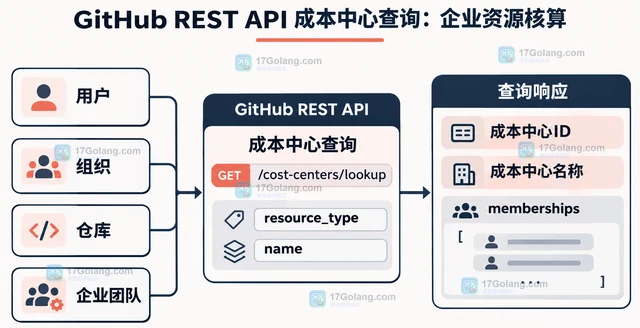 GitHub 在 2026 年 11 月新增资源成本中心查询接口,可按用户、组织、仓库或企业团队直接取得成本中心归属。本文拆解请求参数、响应语义、权限边界和企业用量归集的落地方式。409 收藏
-
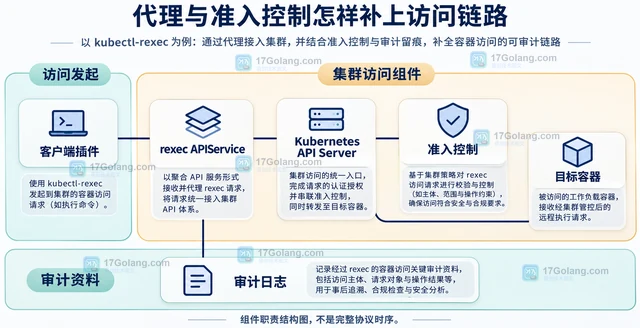 Adyen开源的kubectl-rexec补充容器交互访问中的输入审计。本文结合CNCF公告与项目文档,解释代理和准入控制、TTY记录边界、测试观察方法及日志保管责任。407 收藏
-
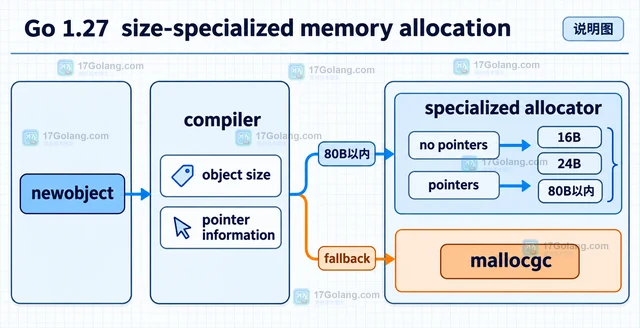 Go 1.27 为 80 字节以内的部分分配引入小对象专用路径。本文解释 size class、清零和指令缓存的取舍,并给出用固定基准比较 Go 版本与 nosizespecializedmalloc 的最小分析方法,不把官方收益上限当成固定线上结果。406 收藏