-
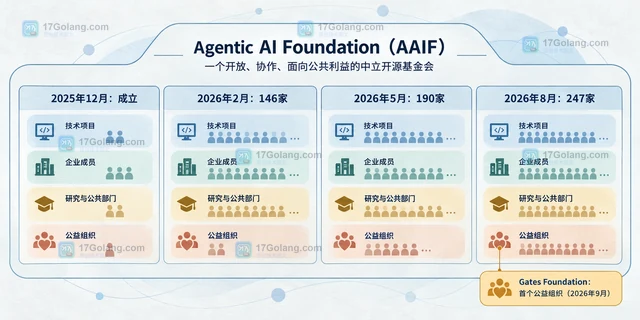
Agentic AI Foundation 从成立时的技术项目和头部企业,扩展到金融、政府、研究机构与首个公益组织成员。本文按成员变化与治理结构解释这条新闻释放的信号,并区分开放标准参与和产品成熟度。
-
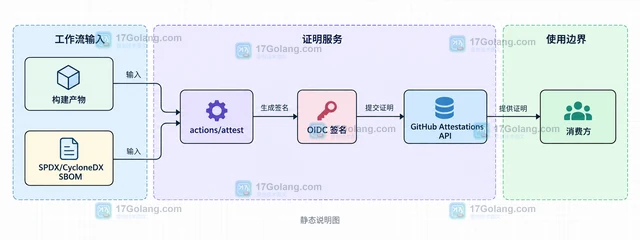
介绍如何在 GitHub Actions 中使用 actions/attest@v4,把构建产物与 SPDX 或 CycloneDX SBOM 绑定并生成可验证证明,同时说明权限、仓库范围和旧 action 的迁移边界。
-
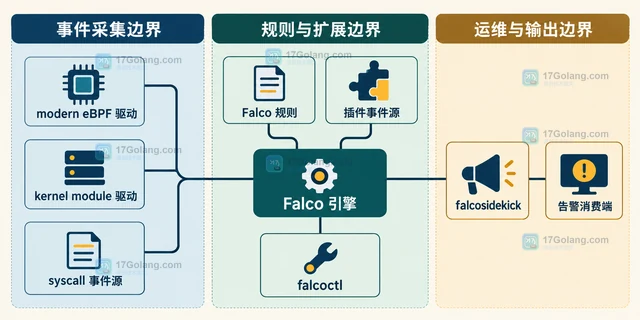
Falco 的运行时检测正在从单一 syscall 规则文件,扩展到规则 artifact、插件事件源、驱动兼容和 Helm 运维协作。本文结合 Falco 0.45.0 与官方 Roadmap,说明规则生态的变化如何影响升级、部署和告警消费。
-
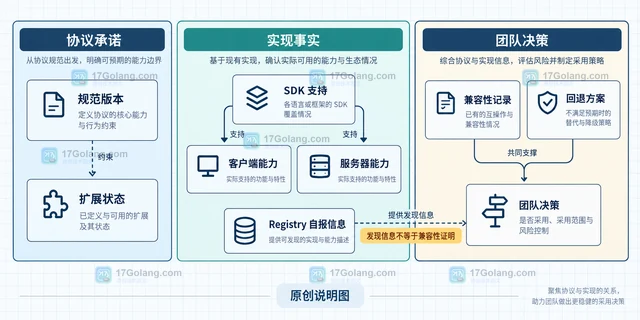
MCP 的治理、协议规范和厂商实现不是同一层承诺。本文结合公开治理文档、SEP 机制、2026-07-28 规范和官方 Registry,说明如何区分协议演进与实现能力,并给出团队接入新 MCP 能力前的检查清单。
-
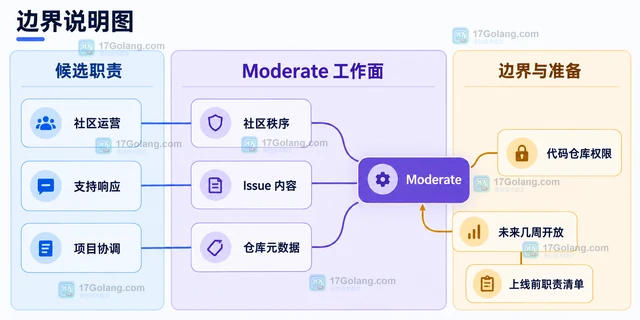
GitHub 2026年10月28日公布了 Issues 的 Moderate 角色,能力覆盖编辑他人 Issue、评论与会话管理、跨仓库转移以及 labels、milestones 和讨论分类维护。本文同时说明该功能当前尚未可用,并按职责边界分析适合交给哪些团队成员。
-
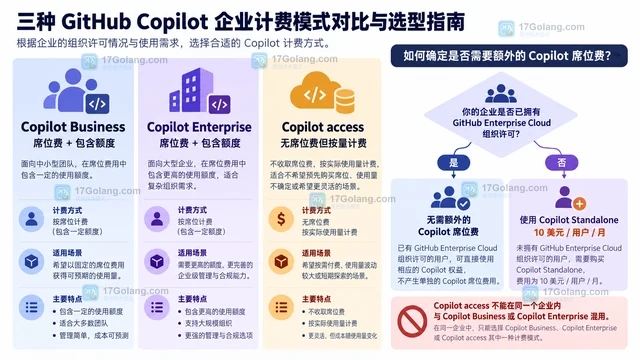
GitHub Enterprise Cloud 纳入 Copilot access 后,管理员面对的是新的许可与用量预算组合:有 Enterprise Cloud 许可的用户不再单独收取 Copilot 席位费,没有该许可的用户按 Copilot Standalone 计费;AI 用量从第一笔请求开始计量,代码补全与下一步编辑建议在预算耗尽后仍可用。
-
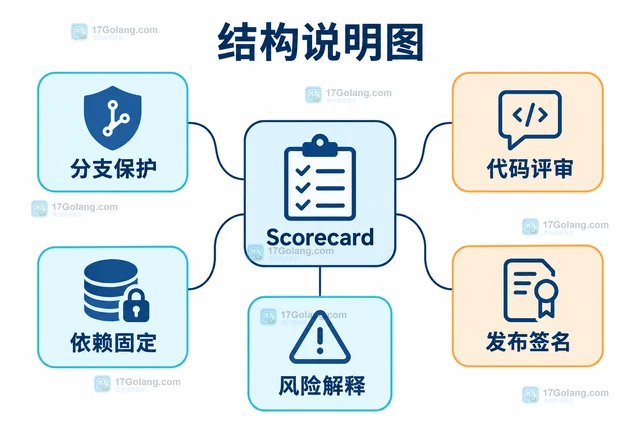
用假设依赖选型场景解释OpenSSF Scorecard安全信号的读法,关注仓库与报告时间、单项检查原因、权限导致的信息缺口及评分局限,将结果转为有条件的采用决定。
-
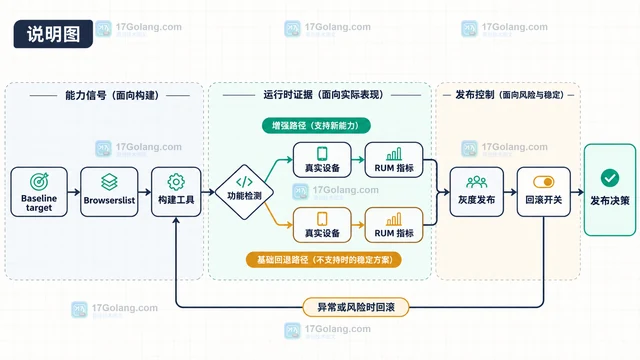
Web Platform Baseline 2026把浏览器能力分为 Newly available、Widely available 和 Limited availability。本文用一个前端发布小实验说明怎样选择目标、接入 Browserslist,并把降级、灰度和真实设备测试纳入上线决策。
-
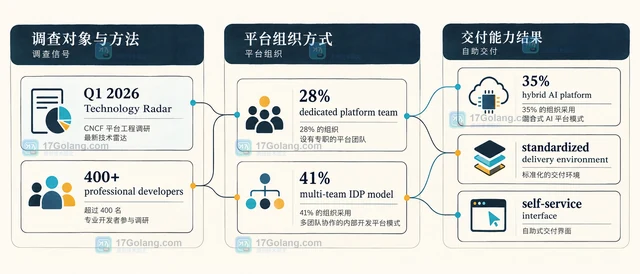
CNCF 与 SlashData 的 Q1 2026 公开材料显示,平台工程正在从工具标准化走向自助交付和混合平台。本文区分调查事实与工程解读,拆解标准工具、平台契约、策略治理和例外出口之间的关系。
-
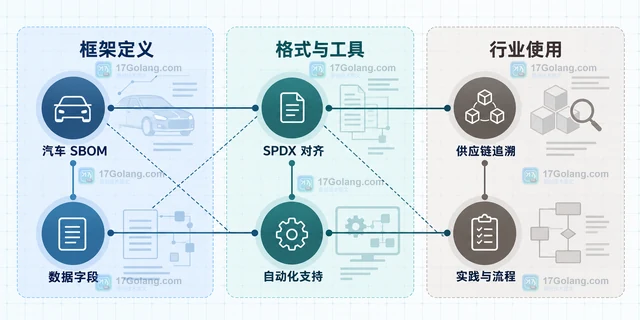
OpenChain Automotive SBOM Framework 1.0 为汽车行业提供创建和共享 SBOM 的共同方法。本文从数据字段、自动化支持、实践流程和供应链角色四个角度,说明它如何提升软件组成信息的透明度与追溯性,以及它与 SPDX 等既有标准的边界。
-
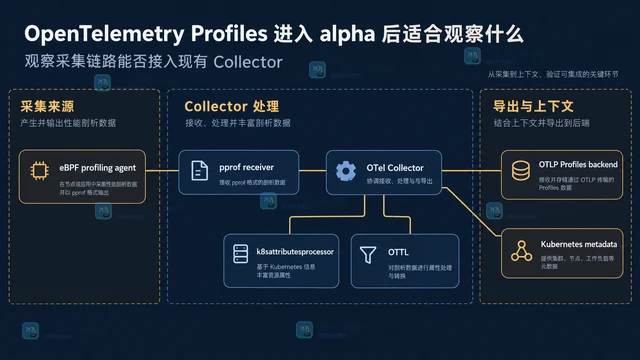
OpenTelemetry Profiles 进入 public Alpha 后,适合先观察 pprof 兼容、资源与 trace/span 关联、eBPF 和 Collector 接入,以及后端成熟度;项目整体毕业不等于 Profiles 已适合关键生产负载。
-
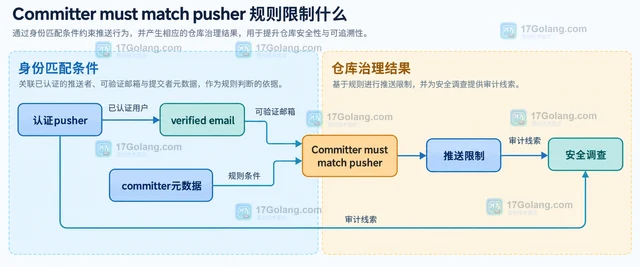
GitHub 公布推送归属 limited public preview:每个提交会附带经认证的 pusher 身份,并可用 Committer must match pusher 规则限制身份伪造。
-
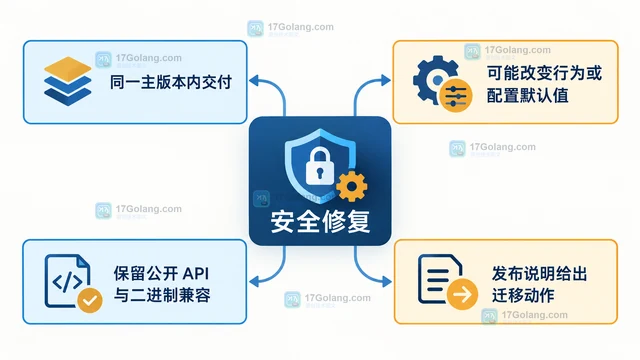
OpenTelemetry 更新了客户端版本策略,必要的安全修复可以在当前主版本内改变部分行为或配置默认值,但公开 API 和二进制兼容仍受保护。本文说明 SDK 升级时应检查的输入限制、默认值、遥测截断与初始化失败边界。
-
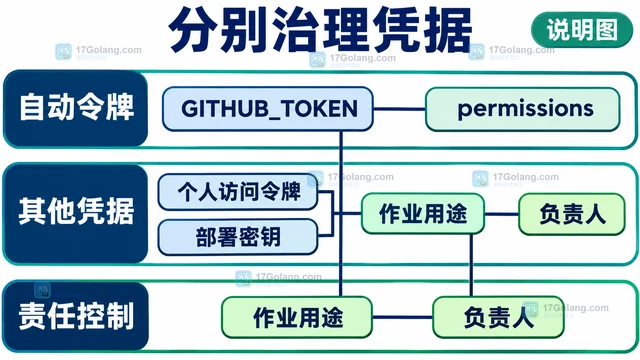
从仓库、制品和部署资产出发,说明 GitHub Actions 权限治理的优先级,区分 GITHUB_TOKEN、其他凭据以及不可信输入的边界。
-
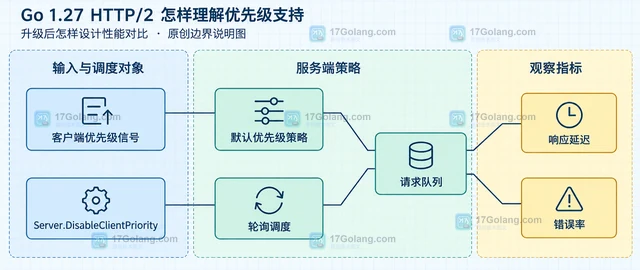
Go 1.27 的 HTTP/2 服务端开始接受 RFC 9218 客户端优先级信号,并可通过 Server.DisableClientPriority 保留旧的轮询行为。本文解释信号、调度和业务性能之间的边界,给出配置示例与升级后的回归观察项。
