-
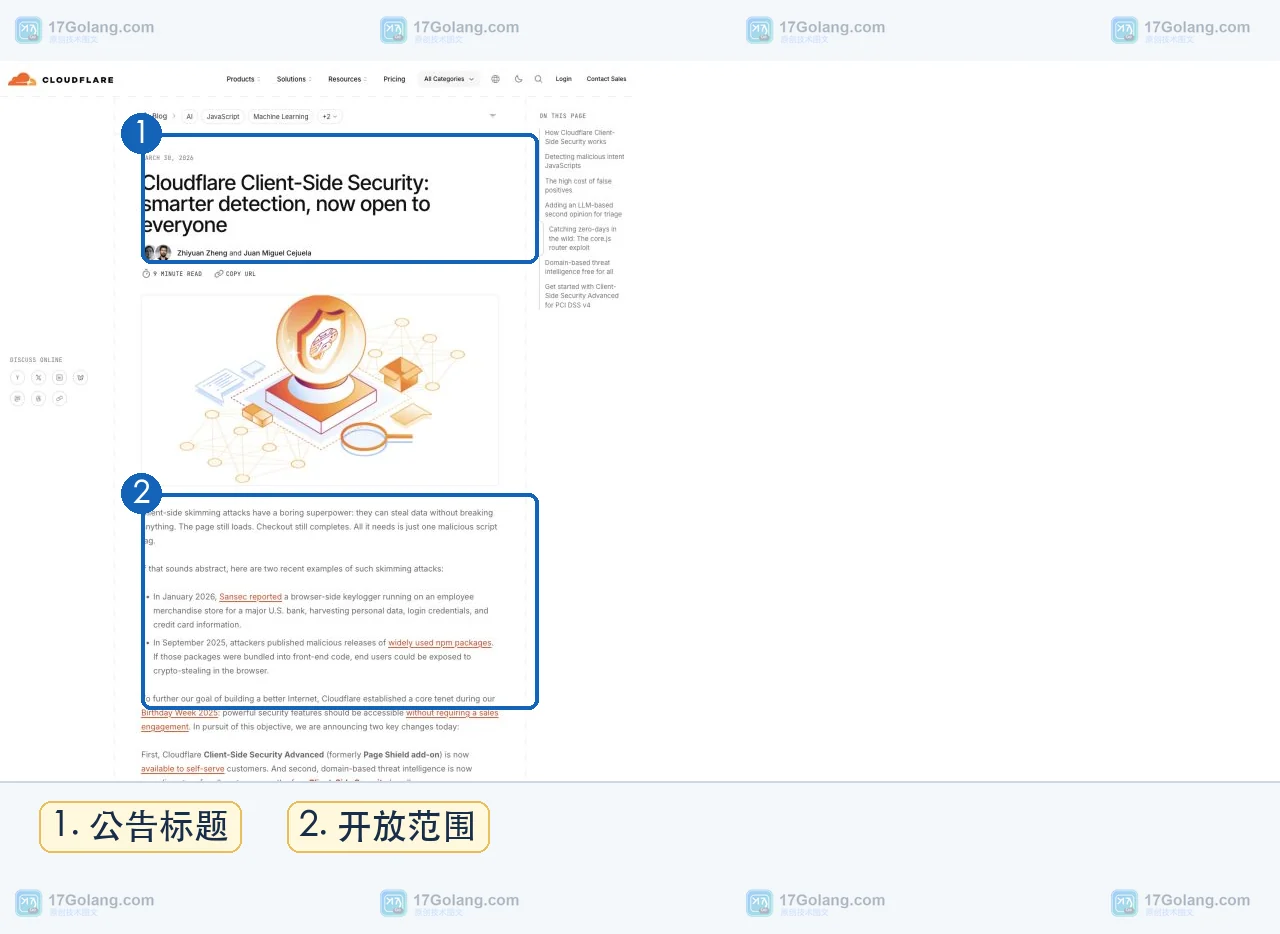
Cloudflare 在 2026 年公告中开放 Client-Side Security Advanced 自助使用,并提供免费的域名威胁情报能力。本文结合官方公告与文档,梳理第三方脚本盘点、恶意脚本检测、代码变更监控和上线核验边界。
-
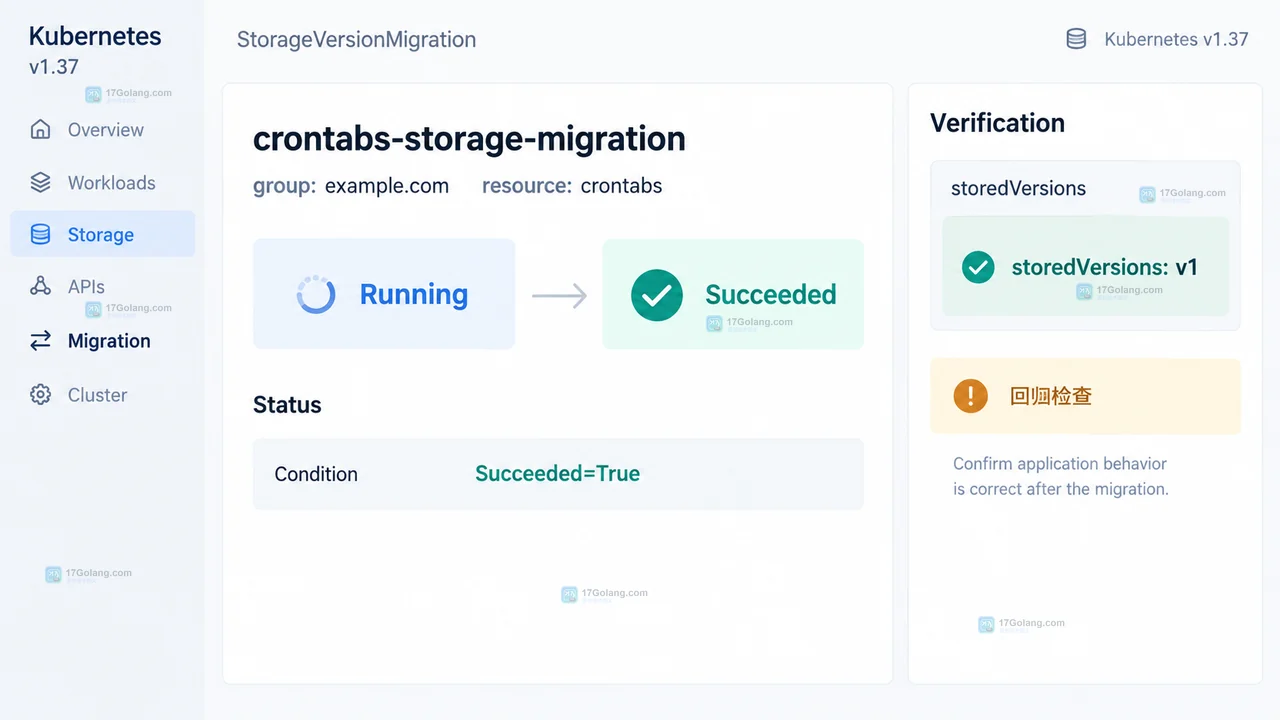
Kubernetes v1.37 将 StorageVersionMigration API 和控制器提升为稳定能力并默认启用。本文按版本确认、CRD 变更、分资源迁移、状态观察和回归检查,整理一份升级前可执行的规划方法。
-
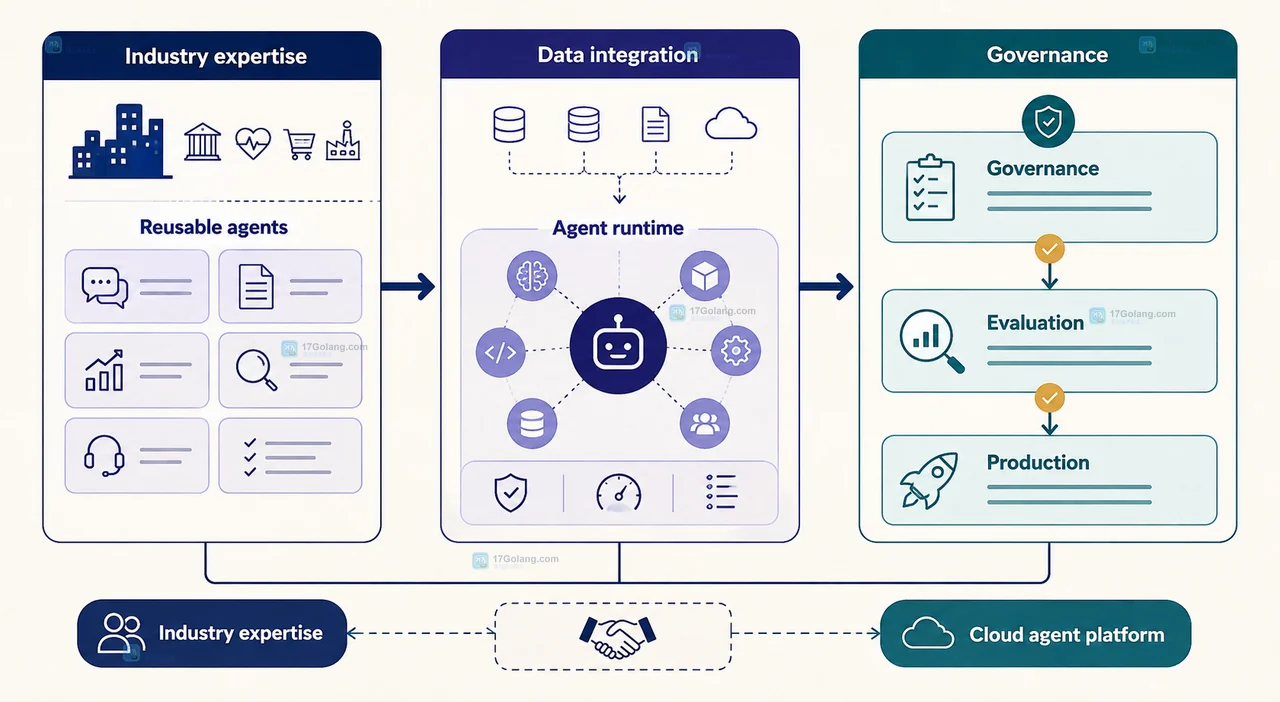
IBM 与 Google Cloud 2026 年 6 月宣布新的 Google Cloud Practice。合作重点不在发布新基础模型,而在把行业经验、AI 交付资产、数据连接、Agent Runtime、治理与观测能力串成企业 AI 的生产化流程。
-
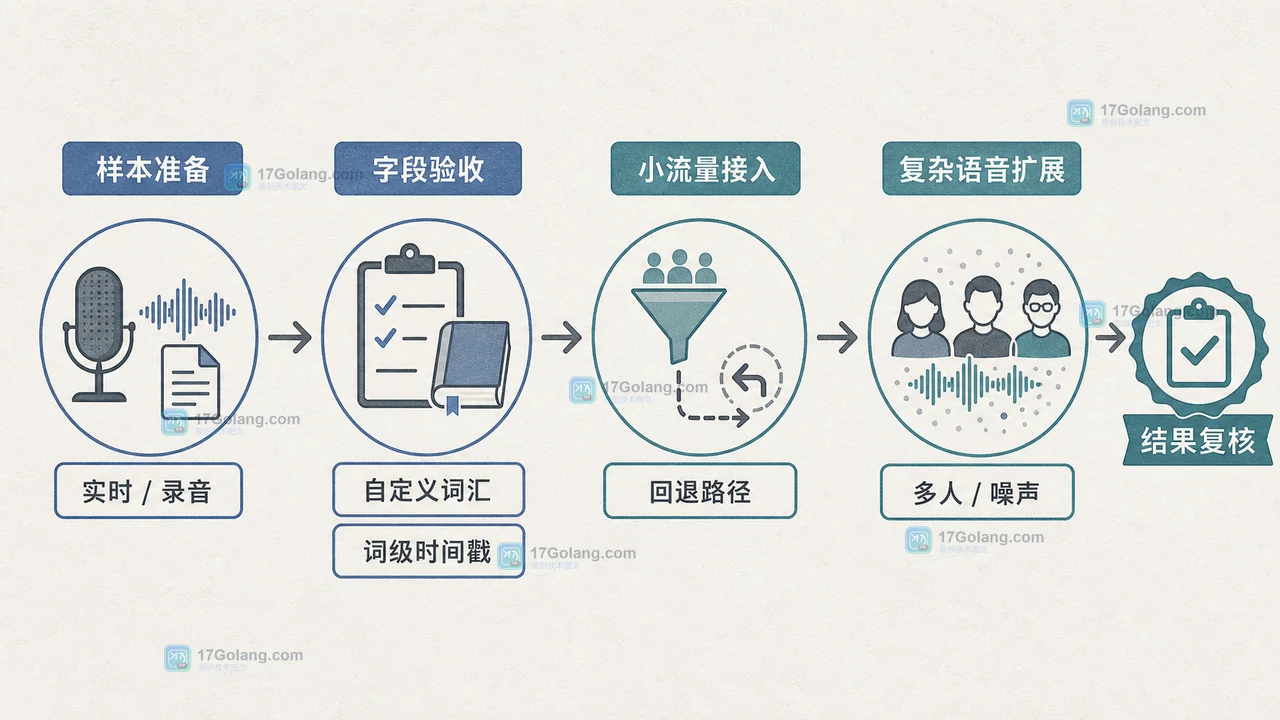
Google 于 2026 年 8 月 26 日发布 Gemini 3.5 Transcribe。它把实时流式转写和录音转写拆成两条 API,并加入自定义词汇、说话人标注与词级时间戳,适合语音代理、字幕和通话分析等场景。
-
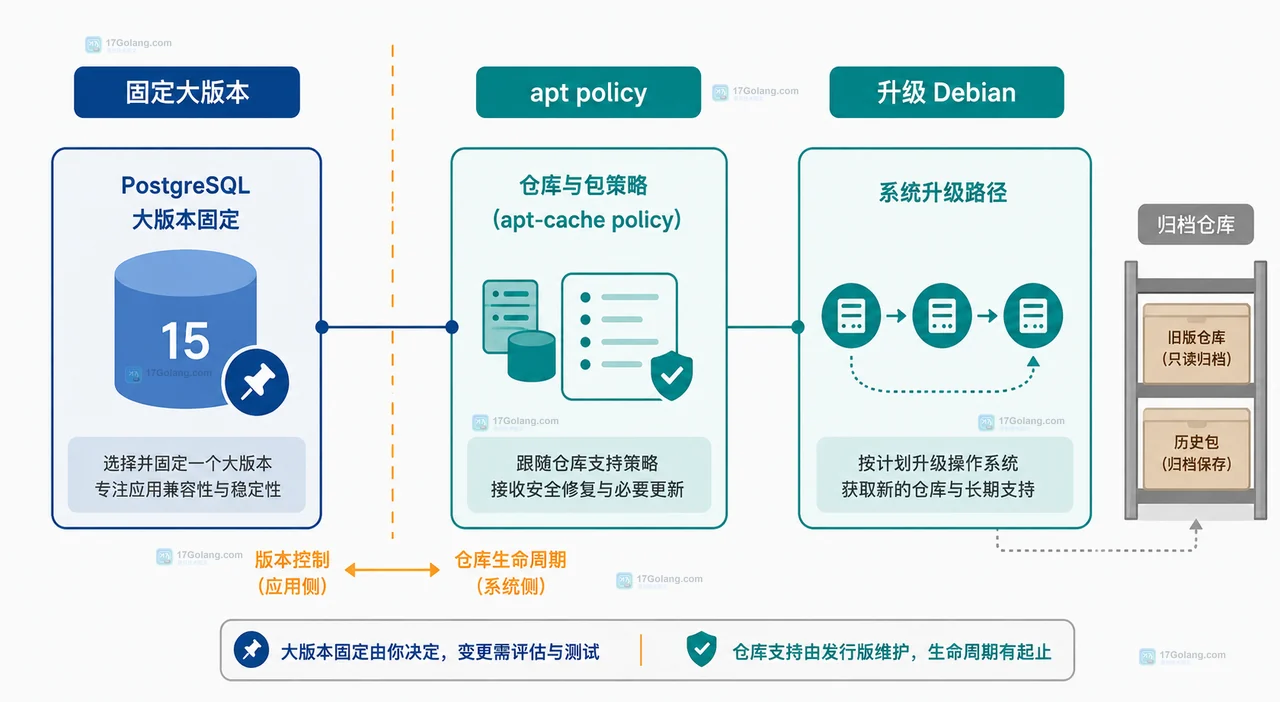
Debian 11 的 PostgreSQL PGDG 源已移入 apt-archive。本文说明如何改源、固定 PostgreSQL 大版本、检查 apt 候选包,并把归档主机纳入后续升级计划。
-
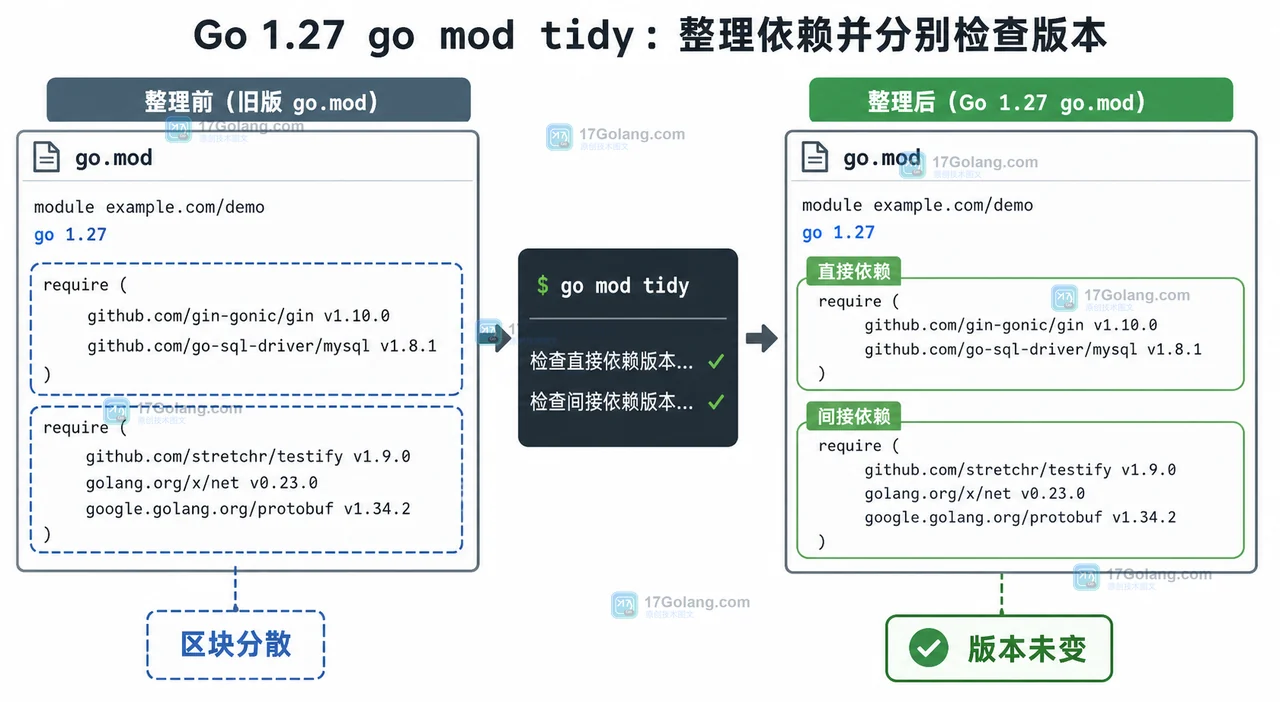
Go 1.27 的 go mod tidy 会把 go.mod 中的依赖整理为直接依赖与间接依赖两个 require 区块。升级时不要只看文件变动,应结合 go list、go mod verify、测试矩阵和构建产物核对依赖变化,避免把无关升级混进一次提交。
-
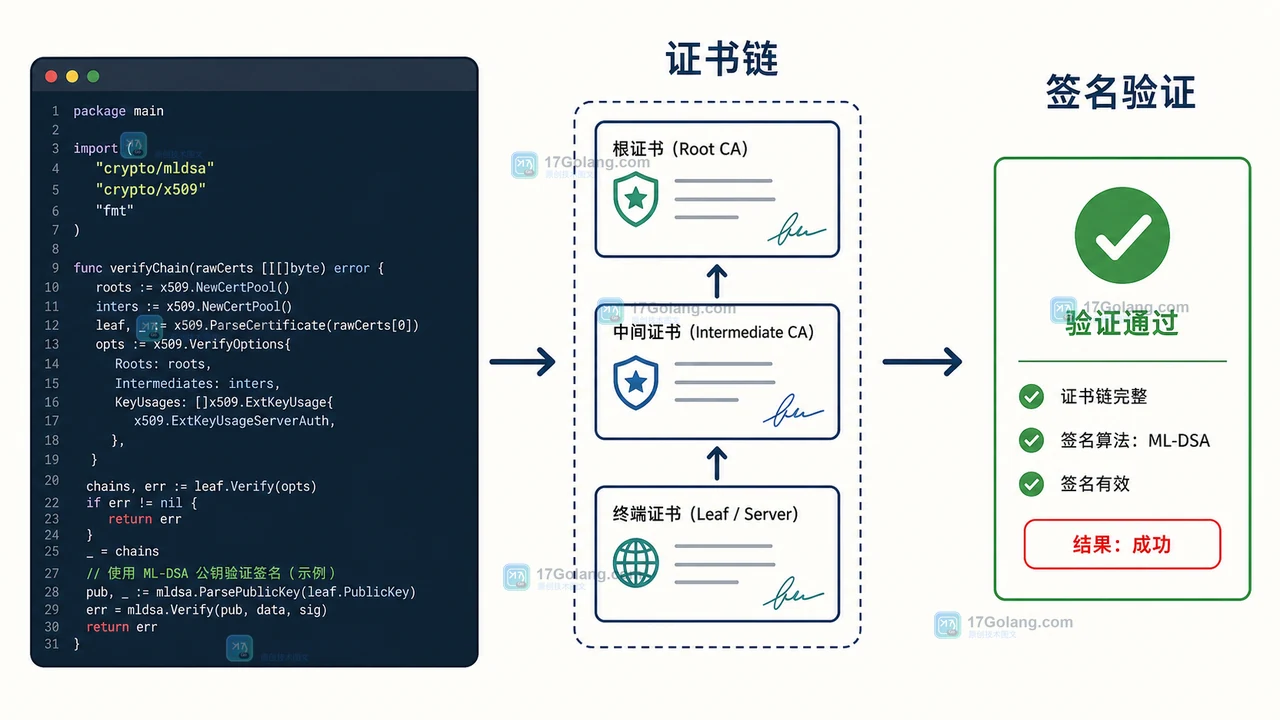
Go 1.27 新增 crypto/mldsa,并把 ML-DSA 接到 crypto/x509 与 TLS 1.3。本文按现有证书链、客户端兼容性和灰度验证拆解接入边界,帮助团队判断现在是否适合迁移。
-
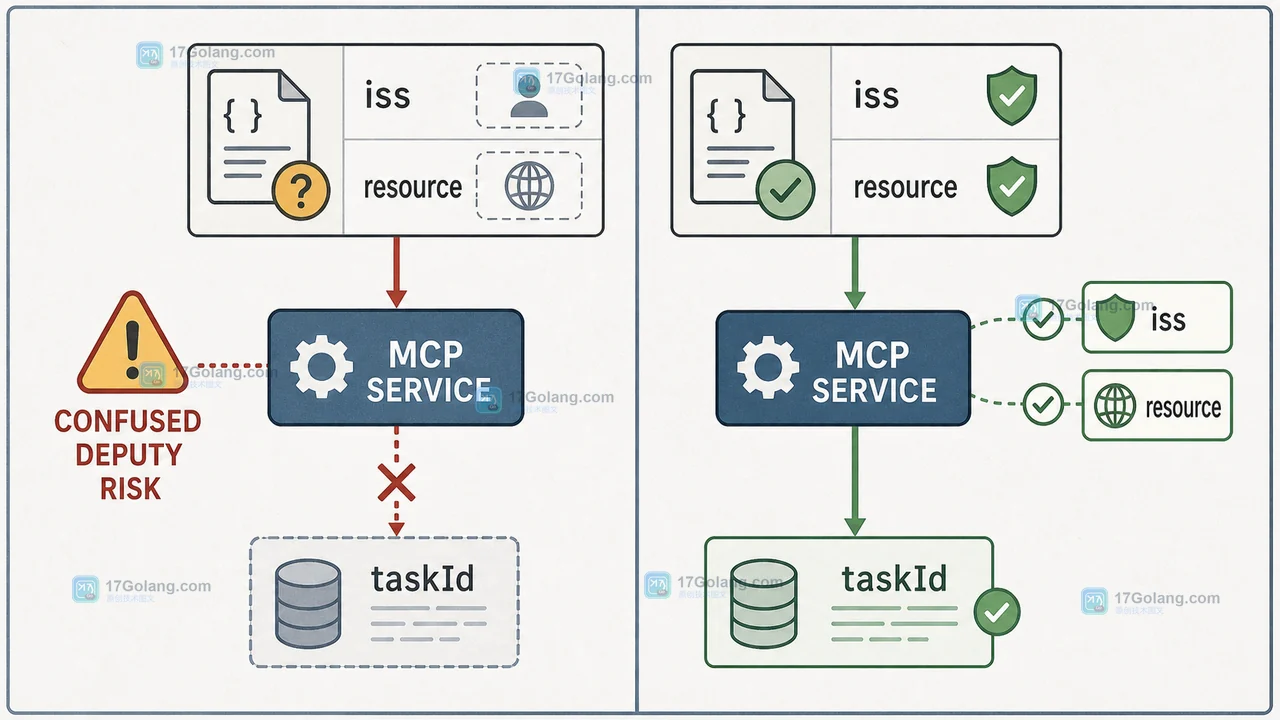
MCP 2026-07-28 规范候选版移除了传输层会话,把扩展性问题交给无状态请求、任务状态和更明确的授权边界。本文根据一手规范资料拆解 Resource Indicators、Issuer 校验、请求头一致性和灰度迁移检查点。
-
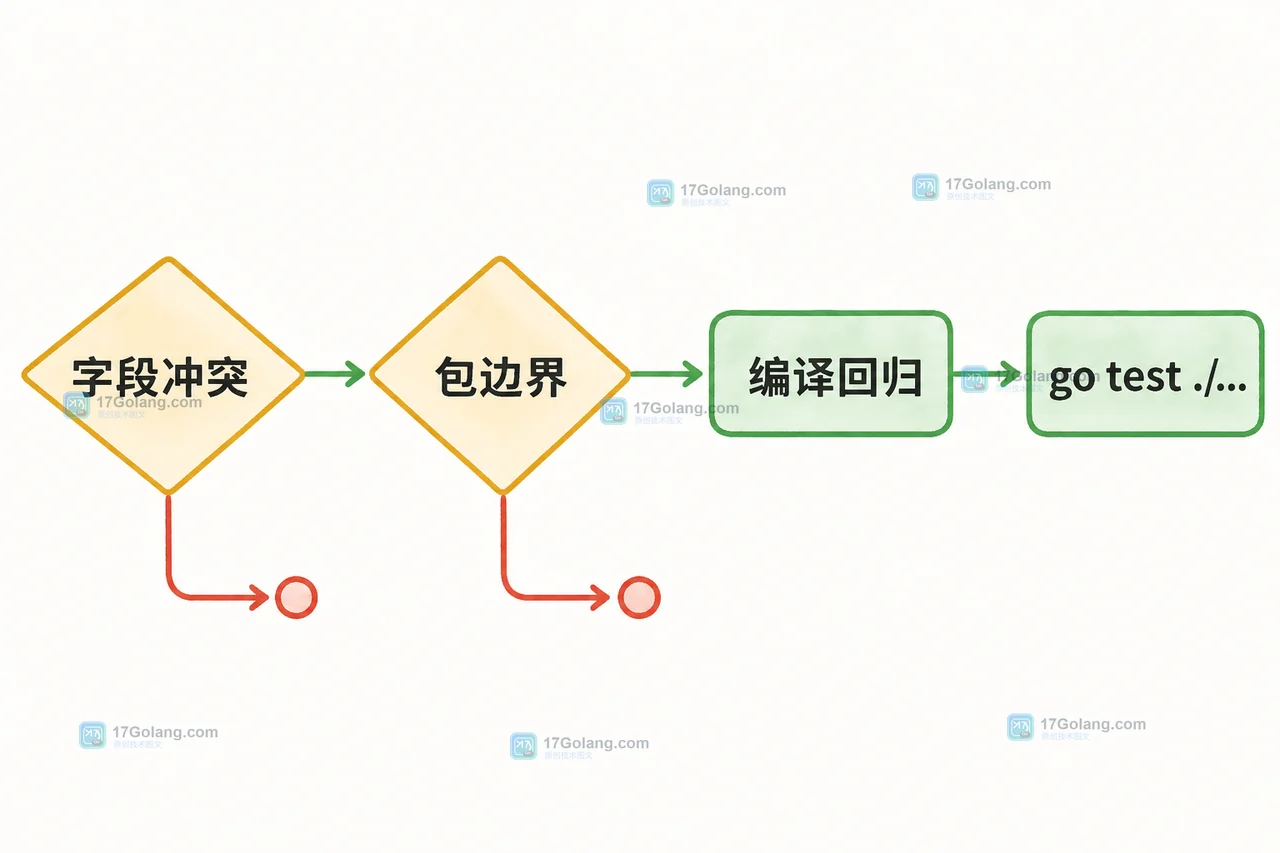
Go 1.27 允许在 struct literal 中直接使用嵌入结构体的字段选择器。本文从旧写法、可迁移场景和编译边界出发,说明这项语法变化何时能减少样板代码,以及如何在团队升级时做最小回归。
-
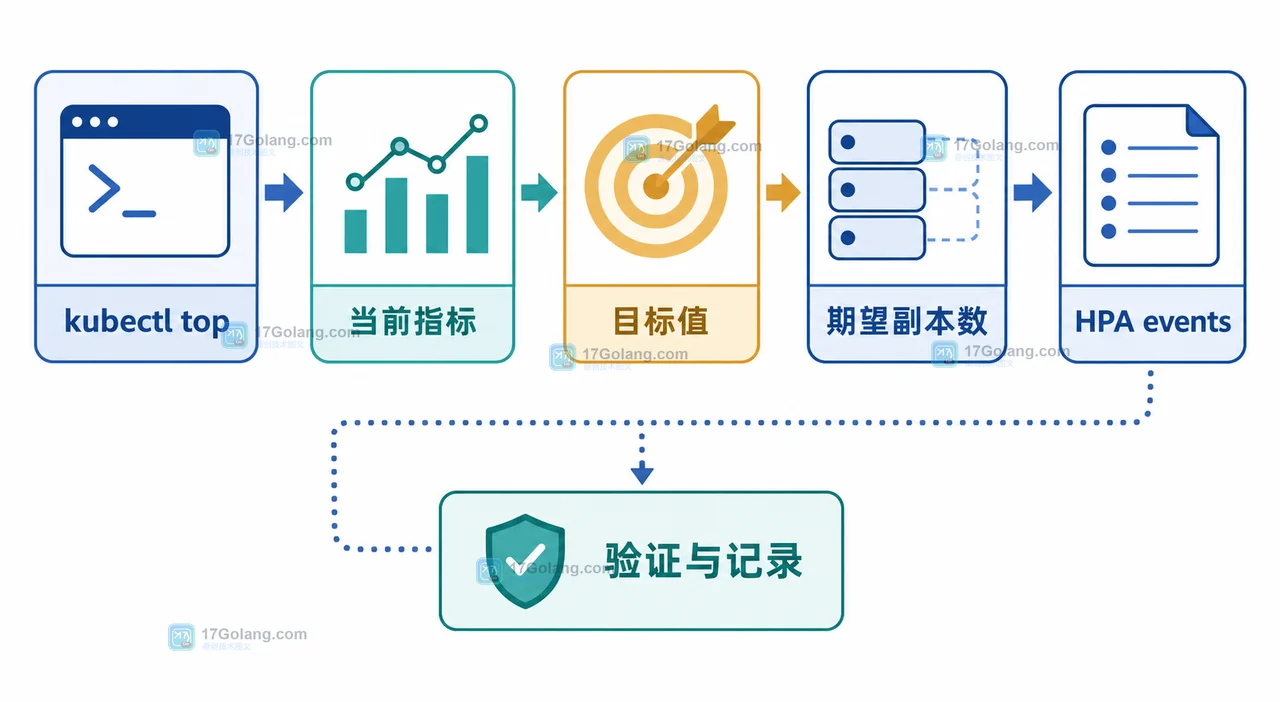
Kubernetes 1.37 将 metrics.k8s.io API 推进到稳定的 v1。变化不只是版本标签:集群团队需要把 metrics-server、kubectl top、HorizontalPodAutoscaler 和权限链路放在同一条验收路径上,确认监控数据能可靠支持扩缩容决策。
-
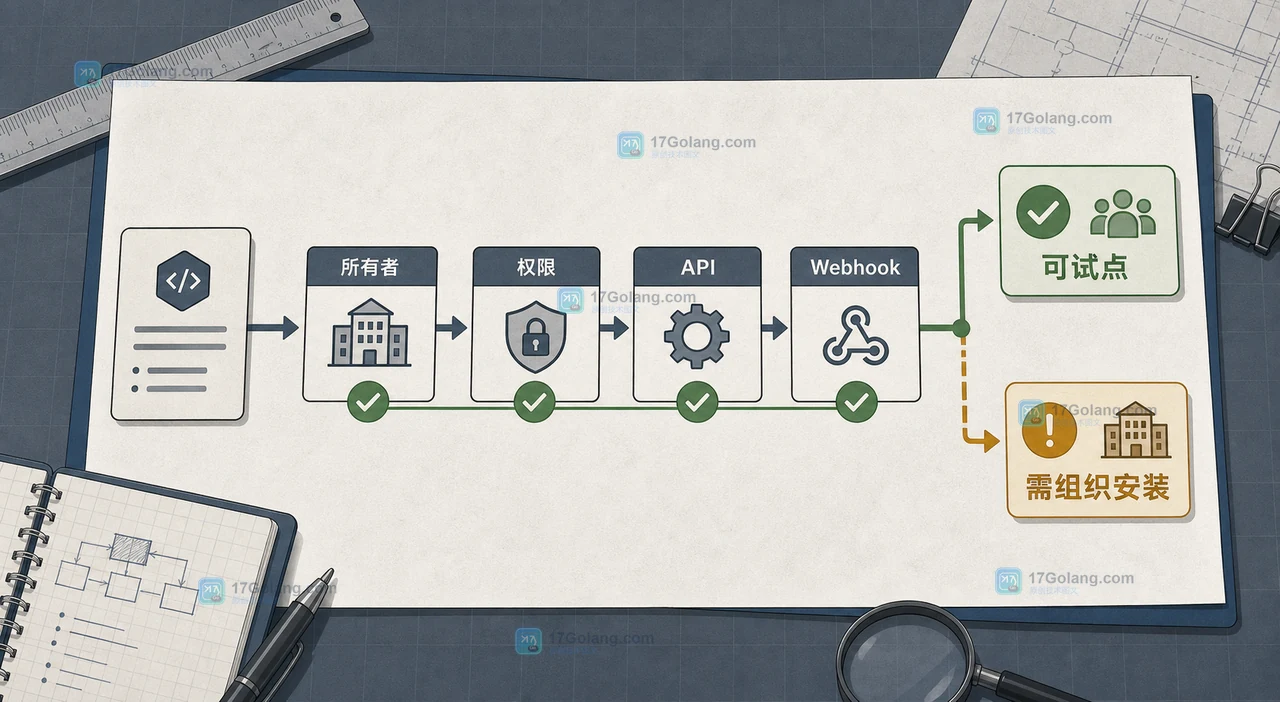
GitHub 已支持企业所有者在企业账号层安装公开的第三方 GitHub App,但企业级安装不等于自动获得组织或仓库权限。本文结合官方规则拆开权限边界、安装判断、审计验收和批量组织安装的取舍。
-
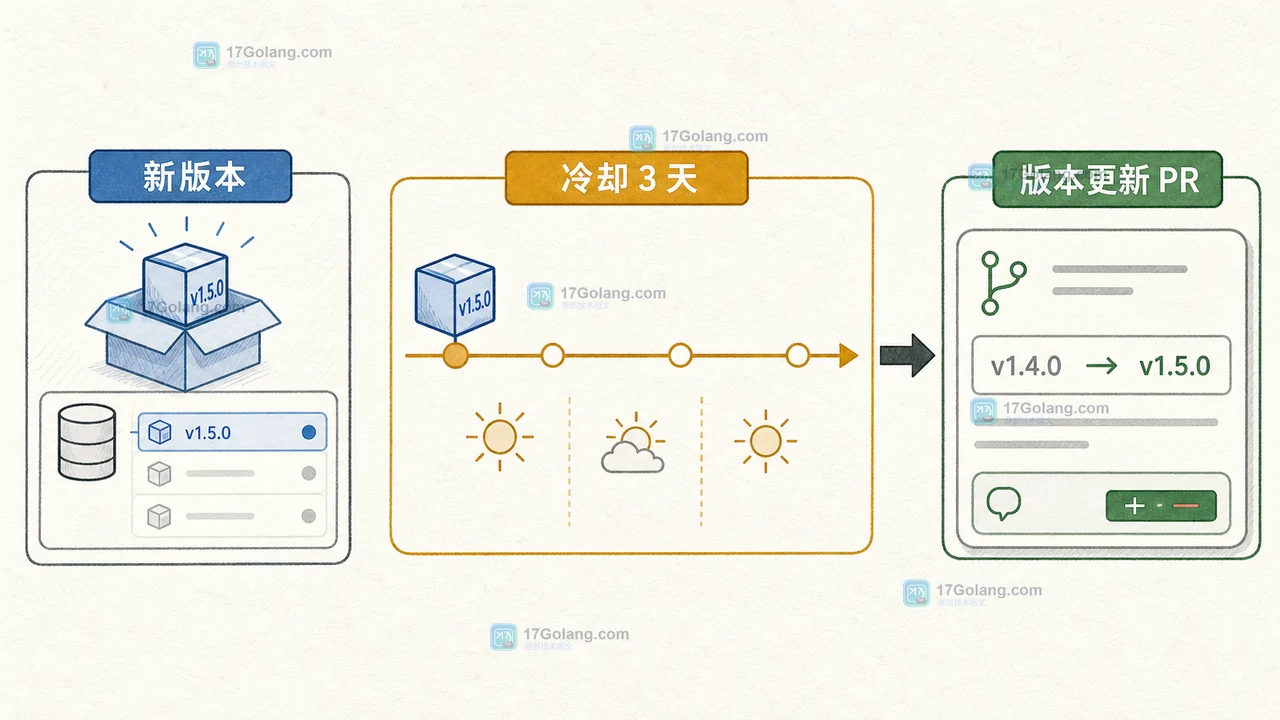
GitHub Dependabot 版本更新现在默认等待新版本在注册表中存在三天,再创建 version update 拉取请求;安全更新不受这个窗口影响。本文按实际依赖维护流程拆解 cooldown、schedule、groups 的配合方式,并说明如何区分等待、审查、合并和紧急修复。
-
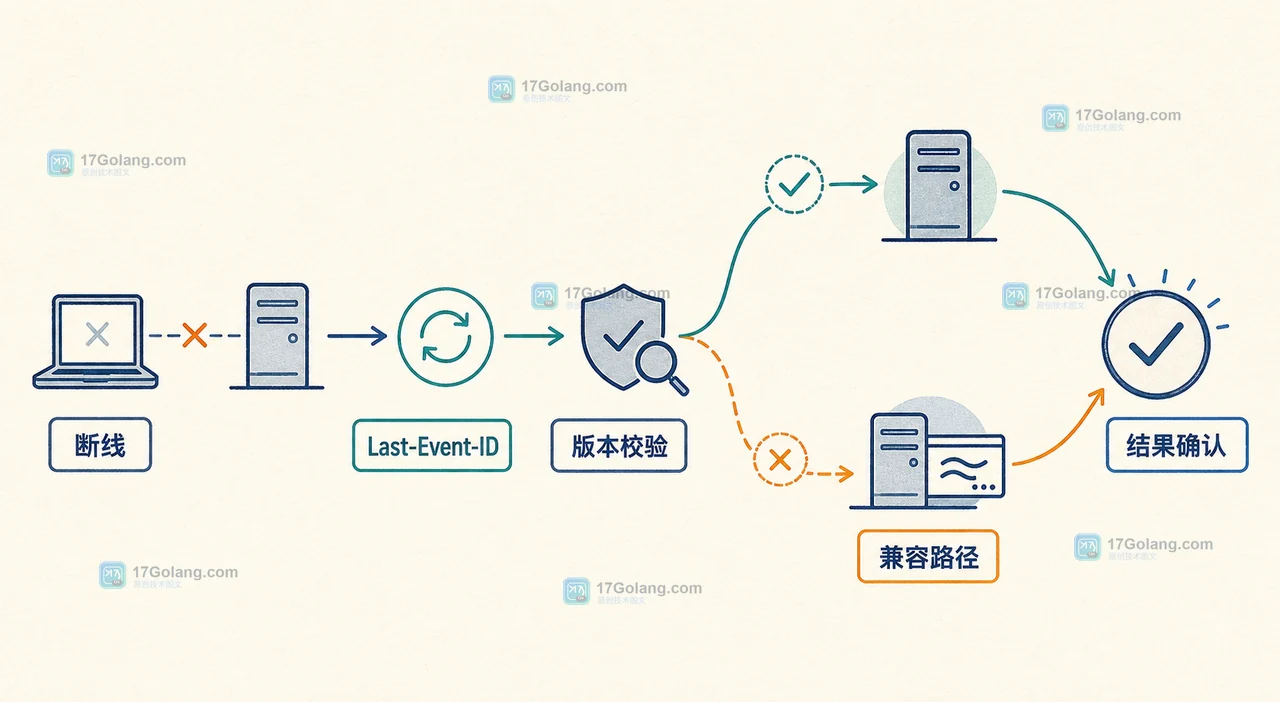
MCP 采用 Streamable HTTP 后,客户端、网关和服务端需要重新处理会话、路由、断线恢复与版本兼容。本文结合规范中的 HTTP 端点、MCP-Session-Id、Last-Event-ID 和协议版本头,给出一套可回滚的迁移检查方法。
-
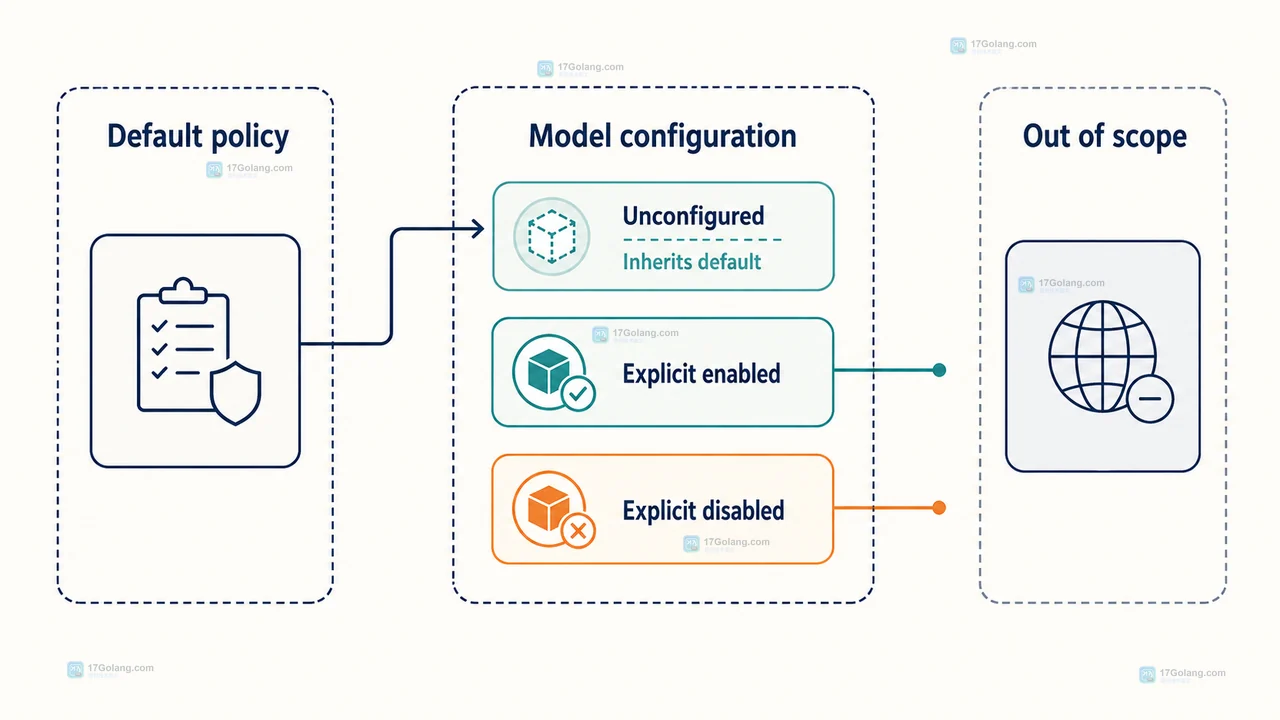
GitHub Copilot Business 和 Enterprise 的 GA 模型默认启用策略已经生效。本文拆解未配置模型、显式设置、企业与组织继承关系,以及管理员在开发效率和治理要求之间如何做一张可复查的模型准入清单。
-
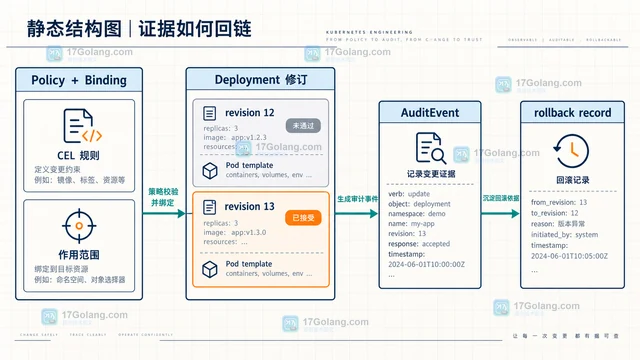
Kubernetes 生产治理的关键不是堆叠策略,而是让准入判断、发布对象、运行观察和回滚动作共享关联键,形成可查询、可复盘的证据链。
