
linux技术文章
-
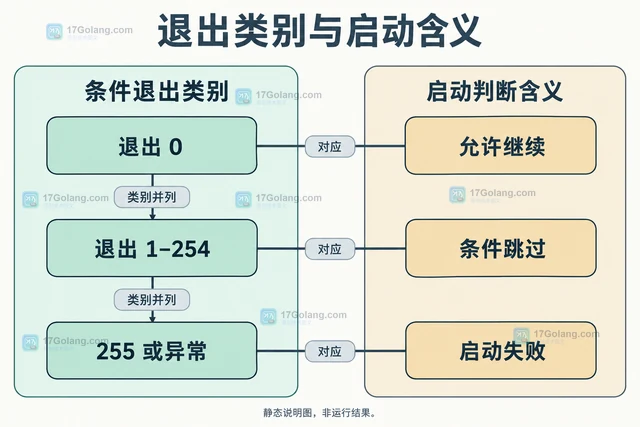 systemd ExecCondition 通过退出码区分继续启动、条件跳过与检查失败。本文给出最小单元、保留内部错误的脚本,以及结合状态、日志和业务记录进行判断的方法。491 收藏
-
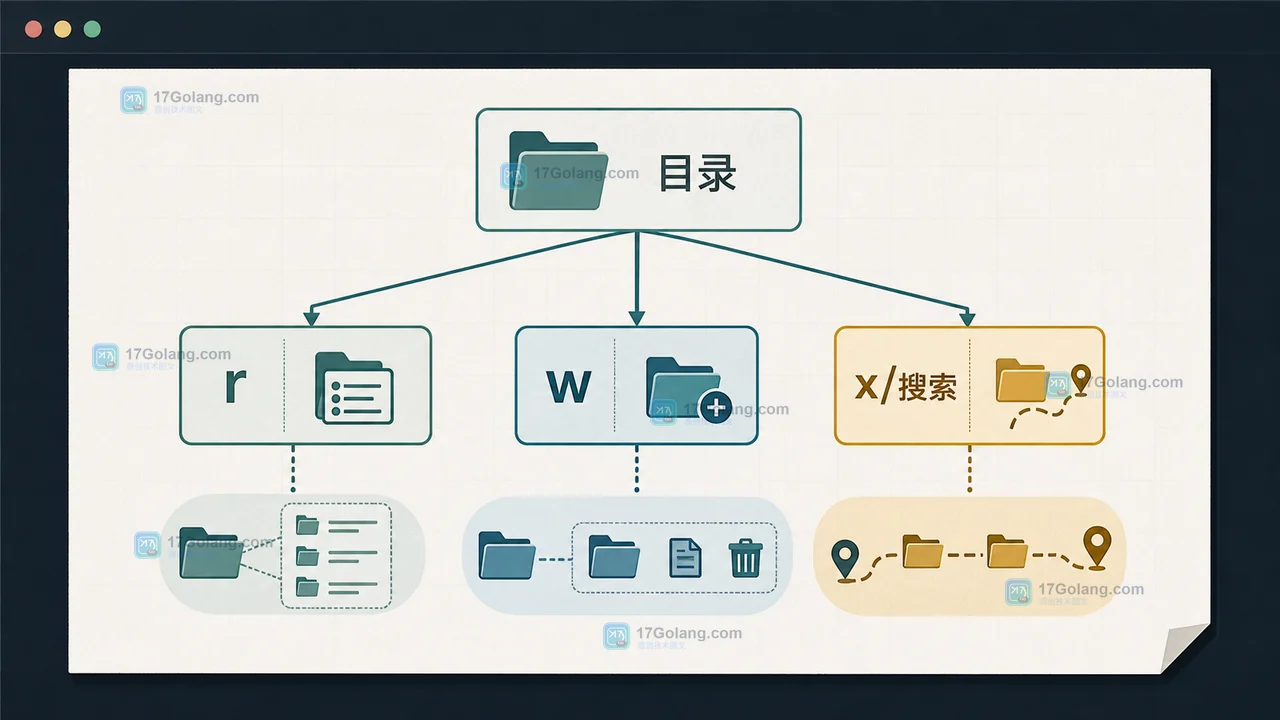 Linux 目录的 rwx 并不是普通文件权限的简单复刻:r 决定能否列目录,w 决定能否修改目录项,x 表示搜索和逐级穿过目录。本文用 chmod、namei 和 stat 验证一个路径为何能进入、能否列出,以及如何留下最小权限。490 收藏
-
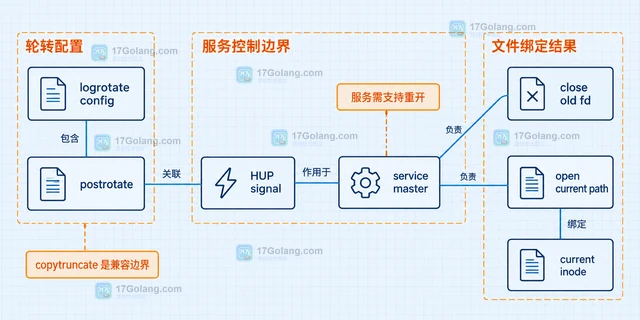 日志轮转后进程仍写旧文件,通常不是 logrotate 没生效,而是进程持有旧文件描述符。本文用 inode、rename、copytruncate 和 postrotate 解释现象,并给出可复用的排查与修复清单。490 收藏
-
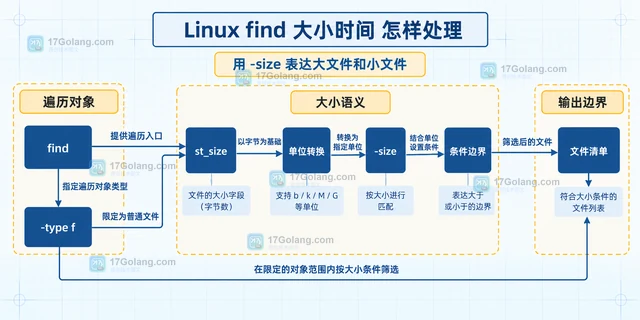 本文用 Linux find 讲清 -size 的单位与边界、-mtime 和 -mmin 的时间窗口,以及 -newermt、-print0 在组合查询中的用法,帮助你安全筛选日志、备份和数据文件。490 收藏
-
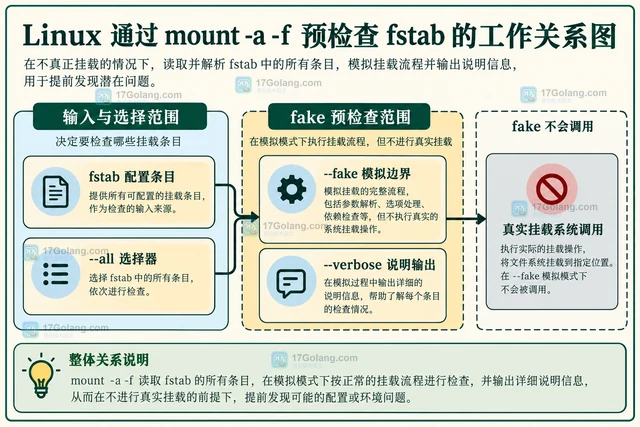 使用 mount --all --fake --verbose 读取并模拟处理 fstab 条目,说明 -T 指定配置文件、输出与退出状态的判断方式,并强调 fake 模式不会证明设备或网络文件系统已经可以真实挂载。490 收藏
-
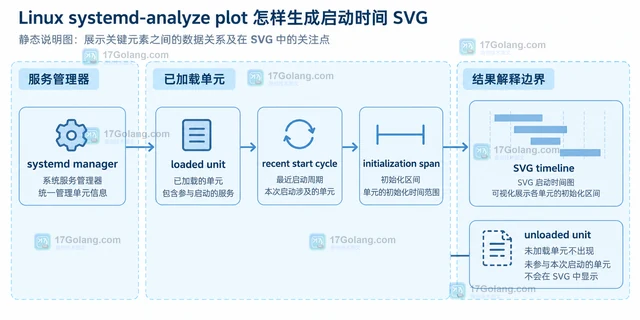 systemd-analyze plot 可以把已加载服务的启动时间关系导出为 SVG。本文给出保存命令、图形读取方法,并说明最近启动周期、重复启动和未加载单元带来的结果边界。490 收藏
-
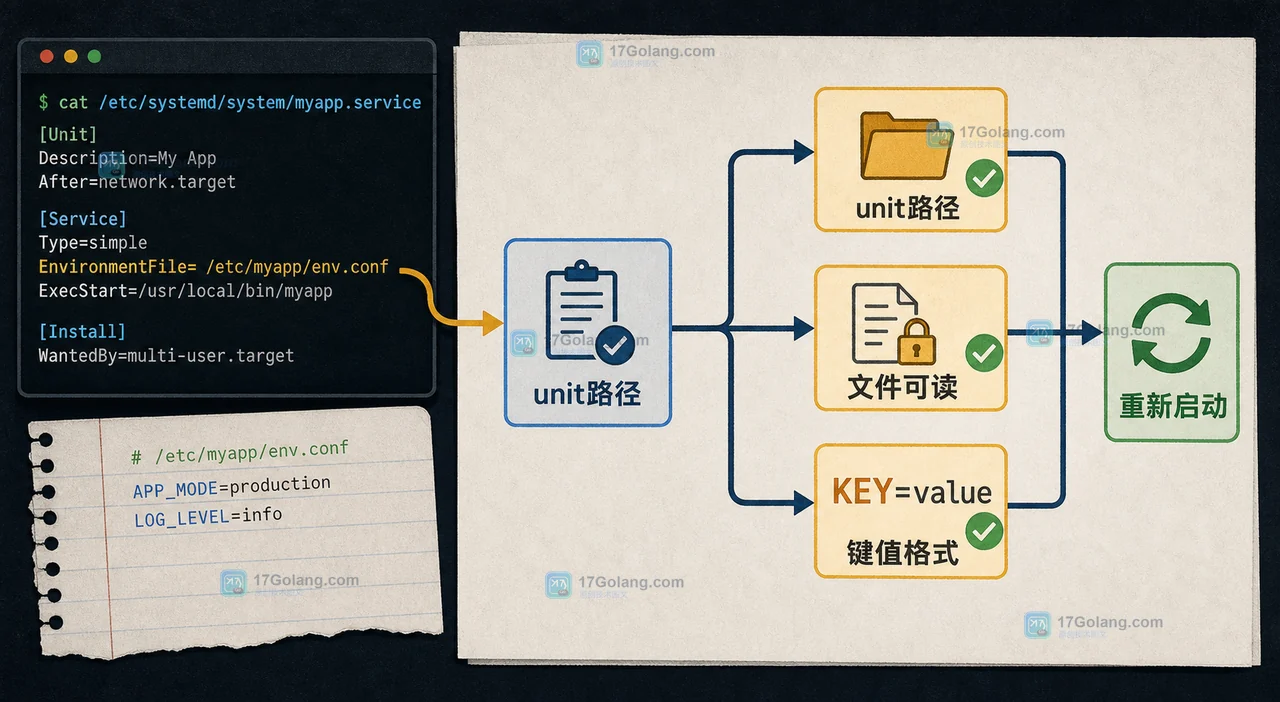 Linux 服务管理器读取 EnvironmentFile 后变量仍为空时,优先检查文件格式、路径权限和 daemon-reload 与 restart 的执行顺序。本文用一个最小服务逐项验证,给出可回滚的排查路径。489 收藏
-
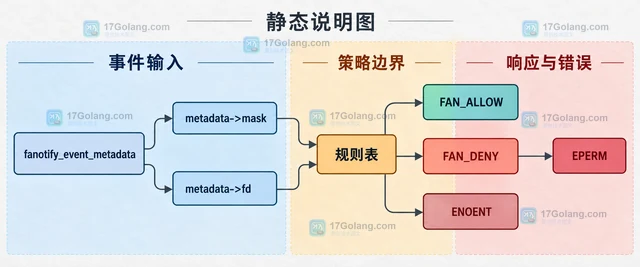 讲清 Linux fanotify 权限事件的初始化、目录标记、用户态策略判断和 FAN_ALLOW/FAN_DENY 响应边界。489 收藏
-
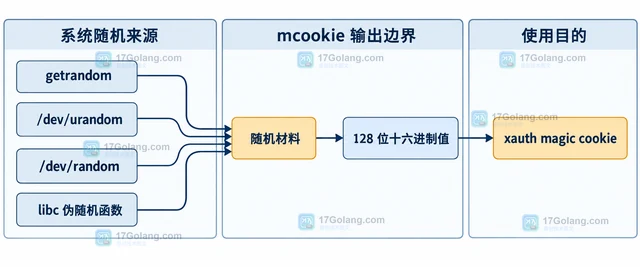 Linux mcookie 默认生成用于 xauth 的 128 位随机十六进制值,不是文件校验和。本文解释默认随机源、--file 与 --max-size 的真实作用,并对比 sha256sum 在文件完整性校验中的用法。489 收藏
-
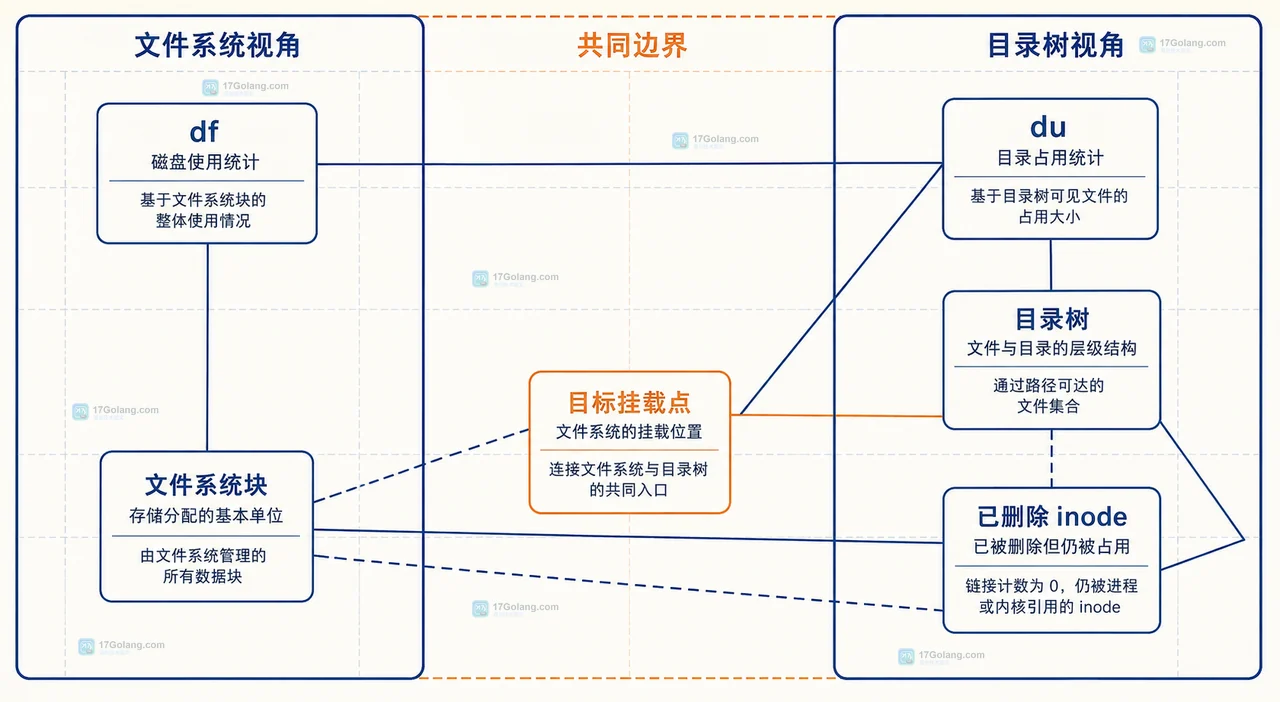 df 显示磁盘已满而 du 统计偏小时,常见原因是已删除文件仍被进程打开。本文用 df、du、lsof 和 /proc/
/fd 固定挂载点、定位占用句柄,并给出安全回收边界。 488 收藏 -
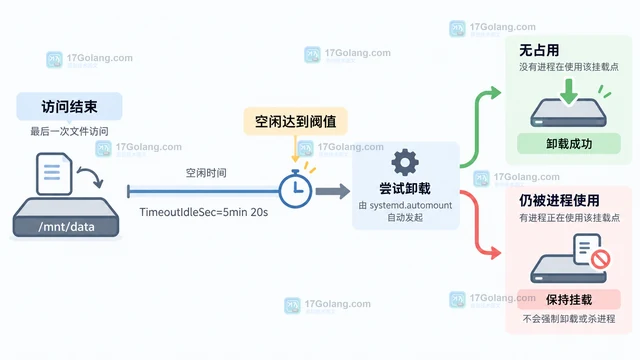 用 systemd.automount 配置按需挂载,并通过 TimeoutIdleSec 让空闲挂载点进入卸载尝试。本文说明 .automount 与 .mount 的对应关系、常用命令、仍不卸载的原因,以及 fstab 写法。488 收藏
-
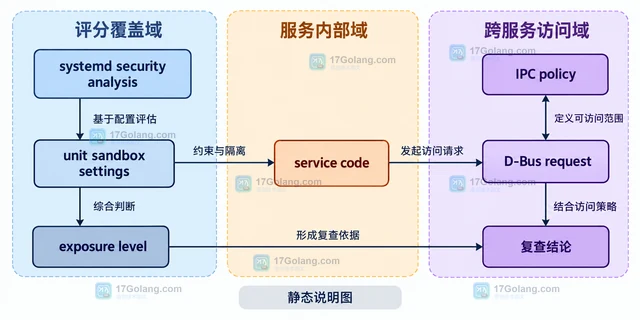 systemd-analyze security 可以逐项查看 service unit 的沙箱设置,并计算 0.0 到 10.0 的 exposure level。本文用指定 unit 的命令说明如何读懂高暴露项,同时划清 systemd 设置、服务自身代码和 IPC 策略之间的判断边界。487 收藏
-
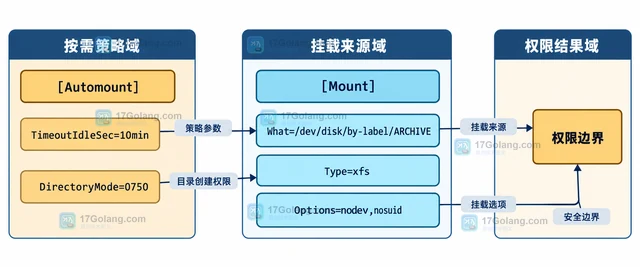 systemd.automount 可以让文件系统在访问挂载目录时再激活对应的 .mount 单元。本文从单元命名、Where 配置、目录权限、空闲卸载和发布检查几个方面,整理一套适合生产环境的按需挂载写法。487 收藏
-
 Linux 服务被 cgroup v2 限制后,先用 memory.high 做可恢复的内存限流,再用 memory.max 兜底,最后结合 memory.events 区分回收、节流和 OOM。本文用一个 worker 服务场景给出配置、观测和回滚步骤。486 收藏
-
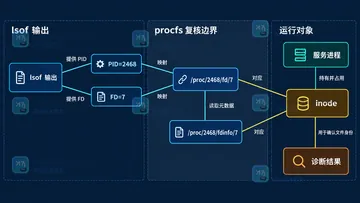 Linux 删除日志后磁盘空间没有释放时,用 lsof +L1 找到仍持有 deleted 文件描述符的进程,再通过 /proc 复核 PID、FD 和 inode,并用服务重开或受控重启安全释放空间。486 收藏