
linux技术文章
-
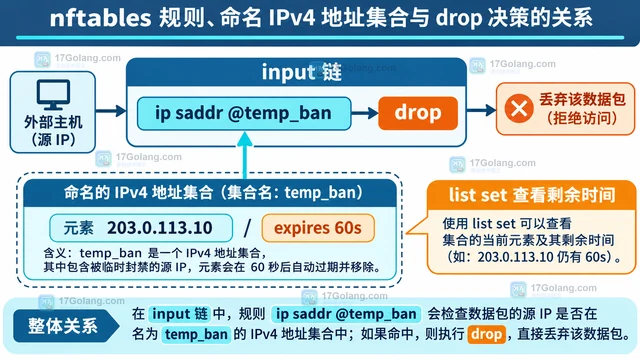 本文用 nftables 动态集合实现临时 IPv4 封禁:集合负责匹配,元素 timeout 负责倒计时,list set 可查看 expires,时间到后元素自动移除。261 收藏
-
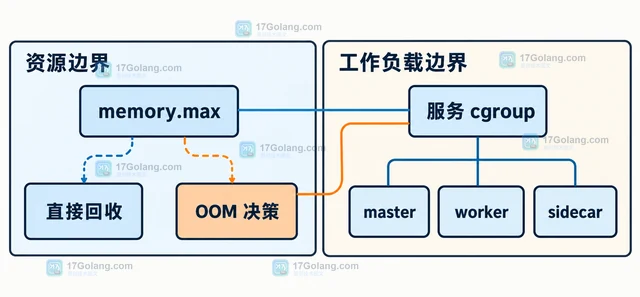 多进程服务触发 cgroup v2 内存不足时,单独杀掉一个进程可能留下残缺工作负载。本文说明 memory.oom.group=1 的适用边界、配置方式与例外情况。260 收藏
-
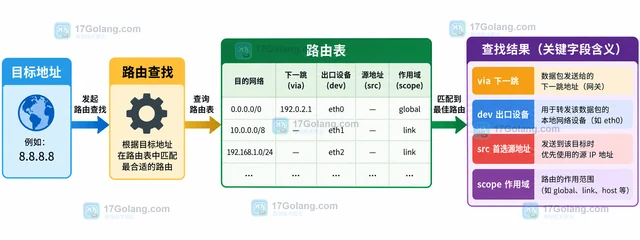 Linux 上不要只看默认路由猜出口。ip route get 会按照目标地址和可选的源地址、接口、标记等条件,给出内核实际选中的出口设备、下一跳与首选源地址。本文用静态示例说明如何读懂这些字段,并处理策略路由和 IPv6 场景。259 收藏
-
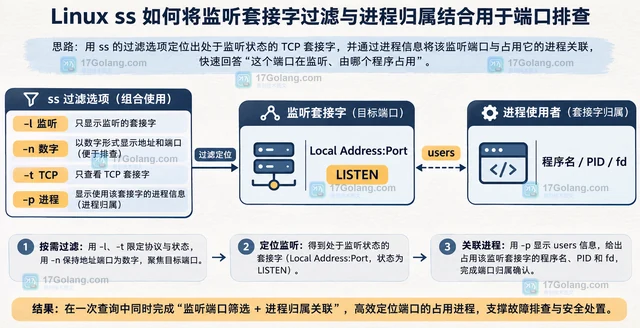 Linux 上端口被占用时,可以用 ss -lntp 只查看 TCP 监听 socket,并从 users 字段读取程序名、PID 和文件描述符。本文按排障现场说明端口过滤、UDP 查询、权限与网络命名空间边界,以及如何把结果封装成可复用脚本。259 收藏
-
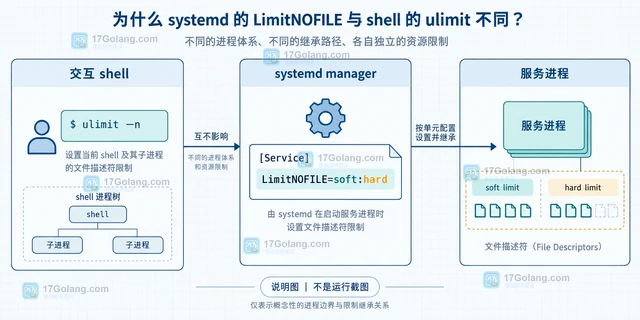 systemd 服务中的 LimitNOFILE 与 shell ulimit 作用域不同。本文用 soft:hard、manager 继承和 /proc 检查说明差异,并给出单元配置与重启验证方法。258 收藏
-
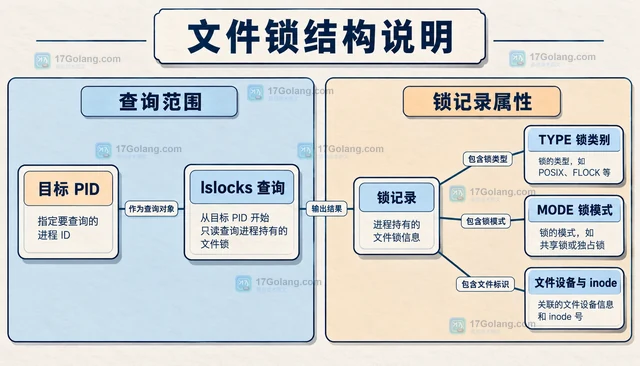 Linux lslocks 可按 PID 查询文件锁,并显式输出类型、模式和字节范围。本文说明持锁与等待的区别、路径缺失和 OFD 多持有者关系,并提供固定列的只读 JSON 采集示例。257 收藏
-
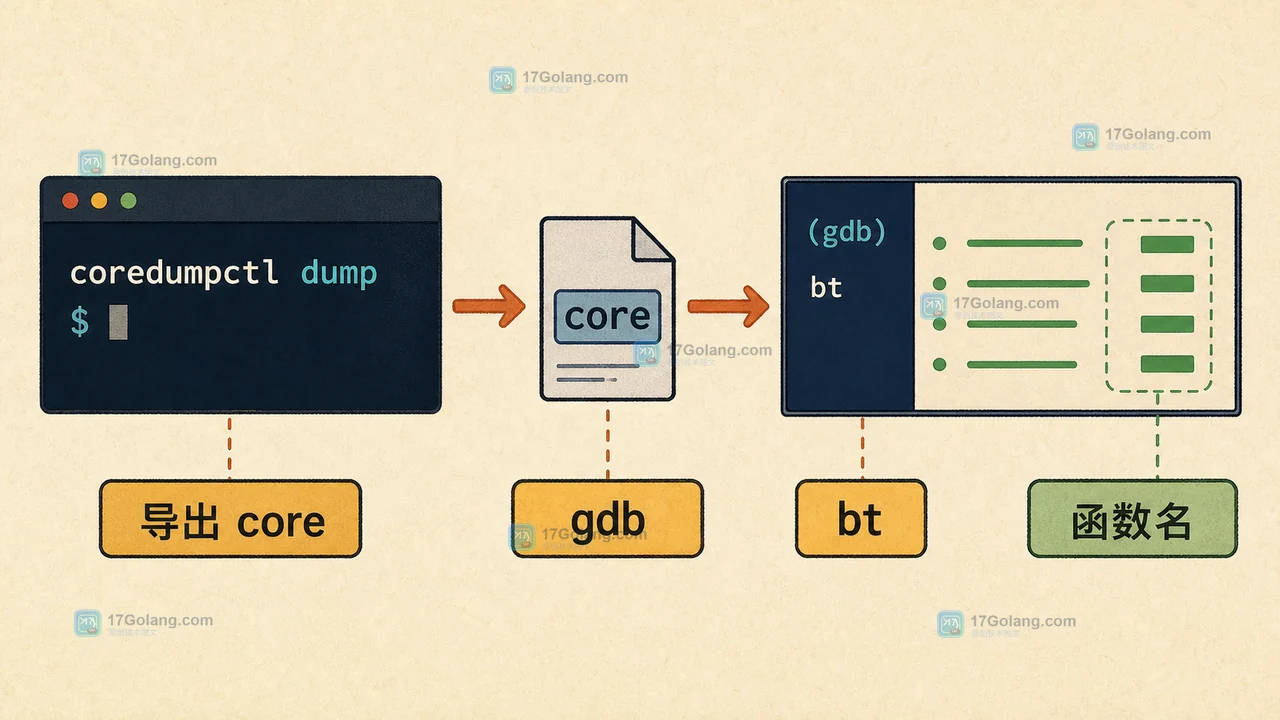 Linux 服务崩溃后,先用 coredumpctl 确认现场是否被记录,再检查保留策略、权限和调试符号,最后导出 core 文件交给 gdb 回溯。本文给出一套可复查的命令顺序。256 收藏
-
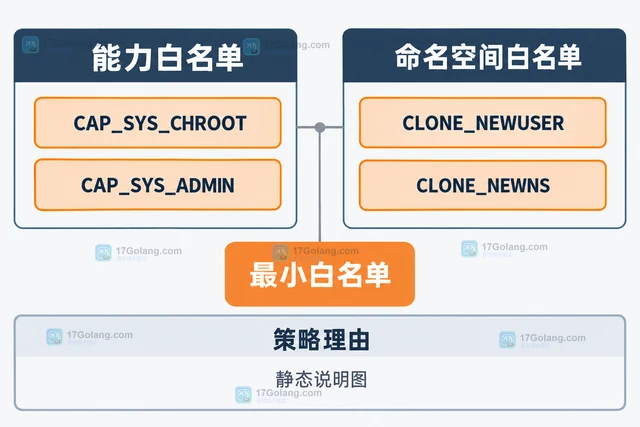 Landlock 可以同时限制 Linux capability 的使用和 namespace 类型,但两者是独立权限轴,重叠操作必须同时满足。本文按 ABI 12 说明规则集、user namespace 边界、no_new_privs 与上线检查清单。256 收藏
-
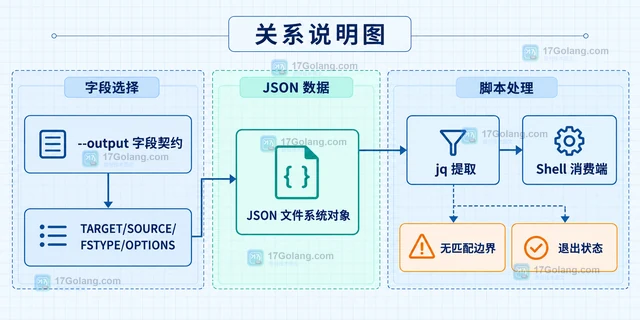 Linux findmnt 怎样按挂载目标输出 JSON 字段?推荐组合 --target、--json 和 --output,例如 findmnt --target /var/lib/app --json --output TARGET,SOURCE,FSTYPE,OPTIONS。本文说明 --target 与 --mountpoint 的区别、字段选择、jq 消费方式和无匹配时的退出码边界。256 收藏
-
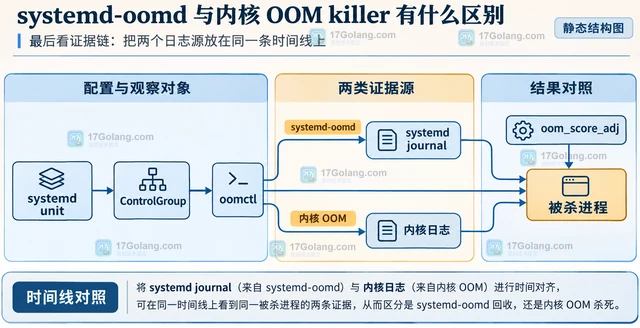 对比 systemd-oomd 与 Linux 内核 OOM killer 的触发信号、决策范围和日志证据,帮助排查进程被 SIGKILL、cgroup 压力和内存分配失败。256 收藏
-
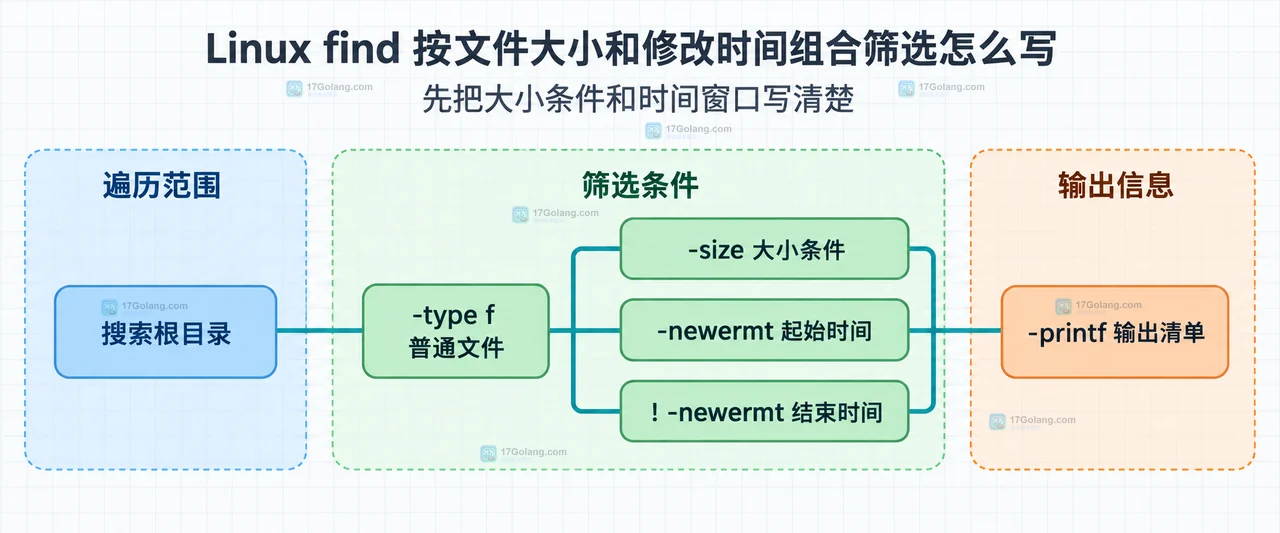 用 Linux find 同时按文件大小和修改时间筛选文件,重点讲清 -size、-newermt、隐式 -a、-o 括号以及安全输出方式。255 收藏
-
 服务开启 PrivateTmp=yes 后,宿主机和服务进程看到的 /tmp 不再是同一个目录。本文用一个临时文件消失的现场,解释配置生效值、主进程和挂载信息的核对顺序,并给出共享临时文件与安全隔离的取舍。254 收藏
-
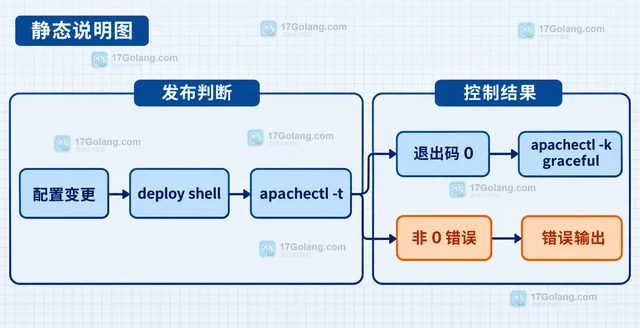 apachectl -t 会解析 Apache 配置并用退出状态报告语法是否通过。本文说明默认与 -f 配置入口的用法,给出 reload 前的 test→graceful 发布顺序,并区分语法通过与运行时检查。254 收藏
-
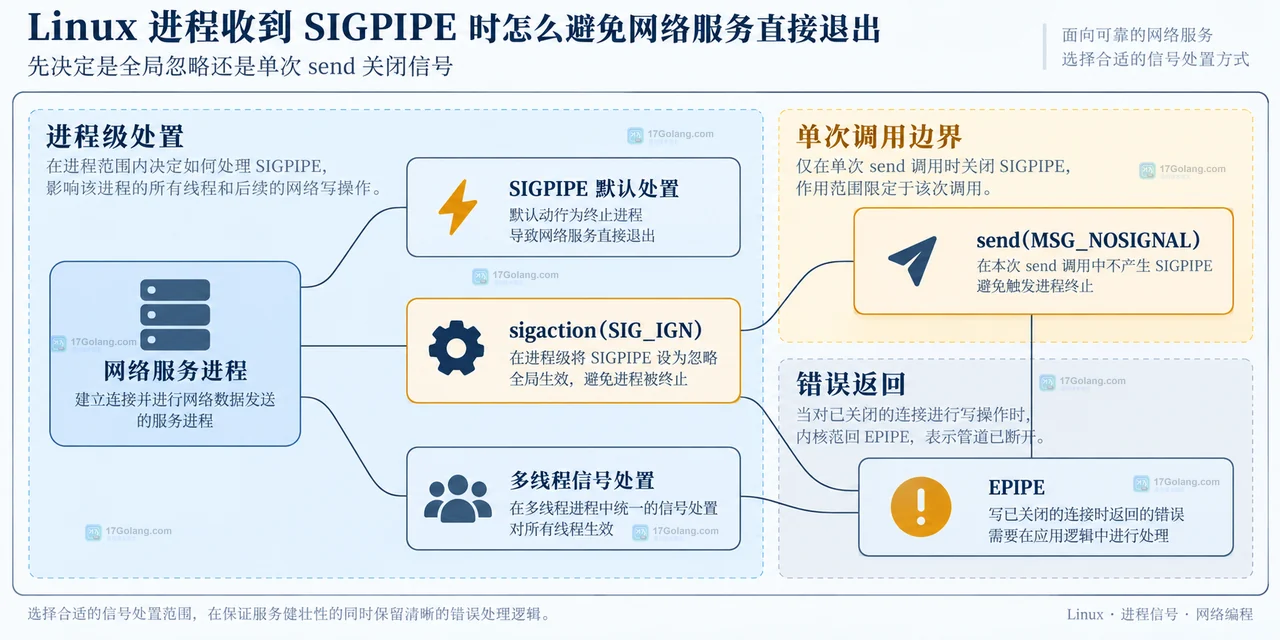 Linux 网络服务向已关闭的管道或 socket 写入时可能收到 SIGPIPE。本文比较进程级忽略与 MSG_NOSIGNAL 的边界,并说明如何按 EPIPE 清理失效连接。253 收藏
-
 Linux 服务的文件句柄上限应以目标进程的 /proc/PID/limits 为准。本文读取 Max open files,区分 soft、hard 与单位,并结合启动环境和 fd 数量定位限制来源。253 收藏