-
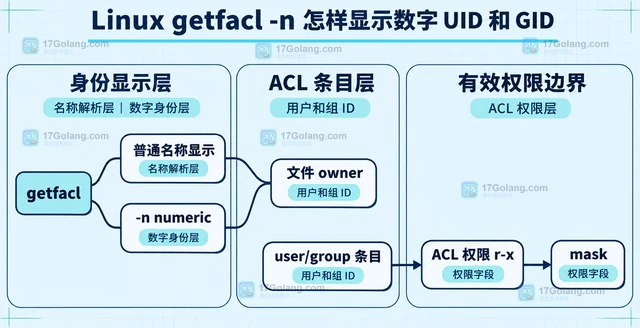
Linux getfacl 默认会解析用户和组名;使用 -n 可直接显示数字 UID 和 GID,适合目录服务异常、容器环境和跨机器 ACL 排障。
-
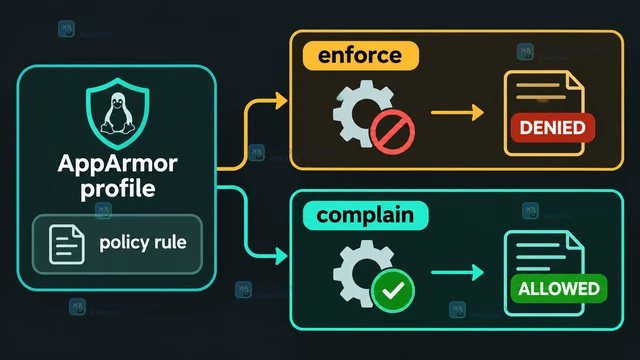
AppArmor 的 enforce 会阻止 profile 不允许的操作,complain 则放行这类操作并记录违规。本文从状态命令、日志字段和切换时机三个角度说明怎样准确区分两种模式。
-
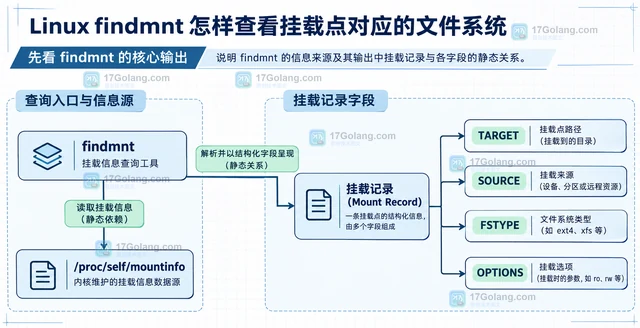
Linux findmnt 可以从挂载点、目标路径或设备来源查询文件系统,并显示 SOURCE、FSTYPE、OPTIONS 等关键字段。本文按实际排查顺序解释 --target 与 --mountpoint 的区别、稳定脚本输出、--fstab 边界和退出码判断。
-
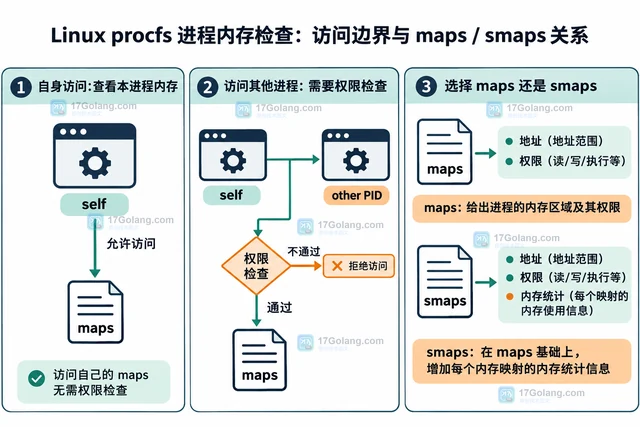
Linux procfs 的 /proc/PID/maps 可以直接查看进程当前的内存区域、访问权限、文件偏移和关联路径。本文从最小读取命令出发,解释 self 与指定 PID、特殊映射、maps 与 smaps 的区别,以及权限和读取一致性边界。
-
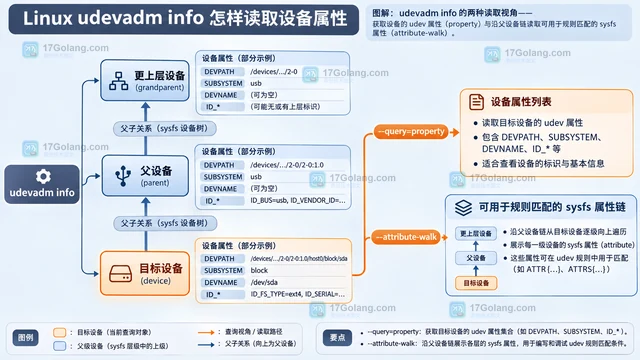
udevadm info 可以按设备节点、sysfs 路径或设备单元查询 udev 数据库,返回设备名、符号链接、路径和属性。本文用 --query、--property、--value、--name、--path 与 --attribute-walk 说明怎样选择查询入口,并区分目标设备属性与父设备链属性。
-
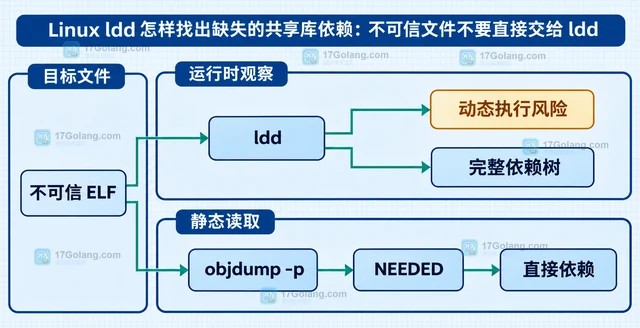
Linux 程序启动时报缺少共享库时,ldd 能展示依赖树和每个库的解析位置。本文围绕 not found、动态链接器搜索路径、重定位检查和不可信文件的安全替代方案,给出一套可复用的排障清单。
-
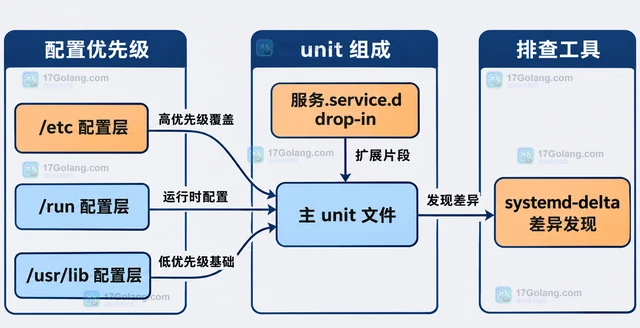
systemd-delta 可以按配置目录、子目录和差异类型找出被覆盖的 unit 文件与 drop-in。本文从优先级、范围过滤、diff 输出和 systemctl cat 对照四个角度,给出一套定位实际生效配置的命令路径。
-
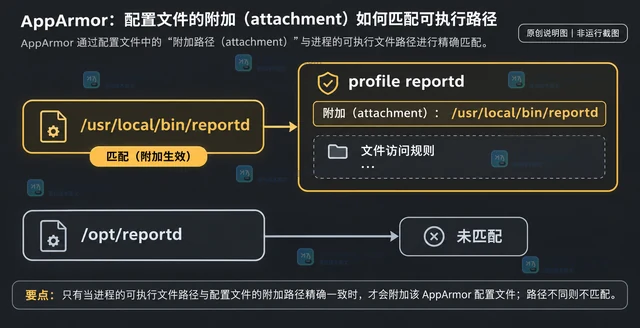
AppArmor 的自动套用通常看可执行文件路径。程序从 /usr/local/bin 移到 /opt 后,若 profile attachment 没有覆盖新路径,可能变成未约束;本文给出匹配原理、排查命令和受控通配符方案。
-
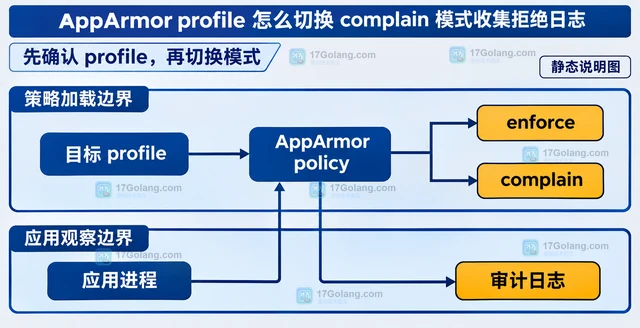
只让指定 AppArmor profile 进入 complain 模式,复现业务并从审计日志读取访问字段,收集完成后恢复 enforce;同时说明 deny 规则、子 profile 和全局 complain 的边界。
-
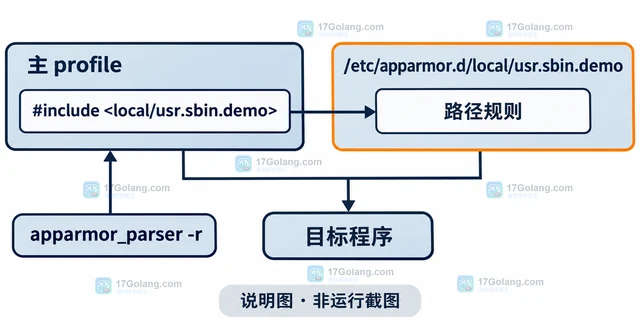
Ubuntu 的 AppArmor 包 profile 不适合直接长期修改。本文说明如何确认主 profile 的 local include 入口,把站点所需的最小权限写入 /etc/apparmor.d/local/,重载规则并在包升级后复查。
-
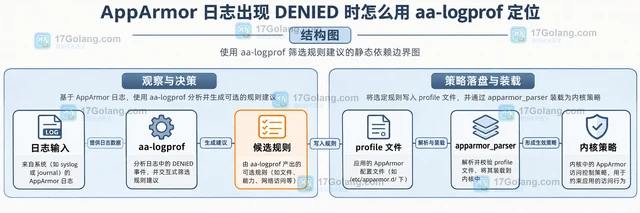
AppArmor 出现 DENIED 时,先从日志提取 profile、操作和目标路径,再用 aa-logprof 生成规则建议;本文给出 complain、规则筛选、重新加载和最小权限复查的完整顺序。
-
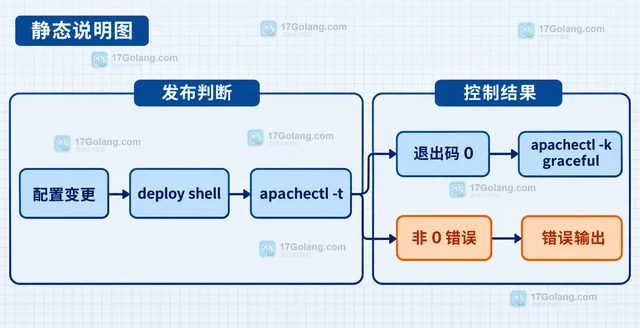
apachectl -t 会解析 Apache 配置并用退出状态报告语法是否通过。本文说明默认与 -f 配置入口的用法,给出 reload 前的 test→graceful 发布顺序,并区分语法通过与运行时检查。
-
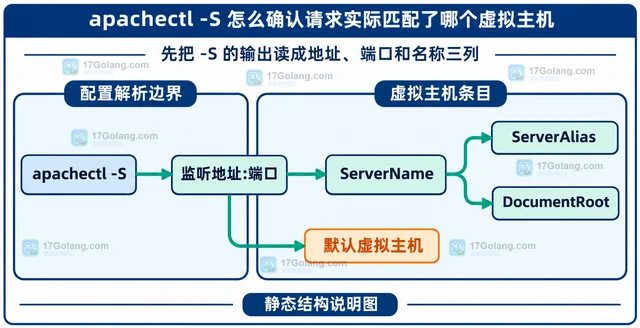
apachectl -S 可以把 Apache 从配置文件解析出的虚拟主机、监听地址、端口、ServerName、ServerAlias 和默认项列出来。本文说明如何把请求的端口与 Host 对应到这份静态映射,并排查请求为什么落到默认站点。
-
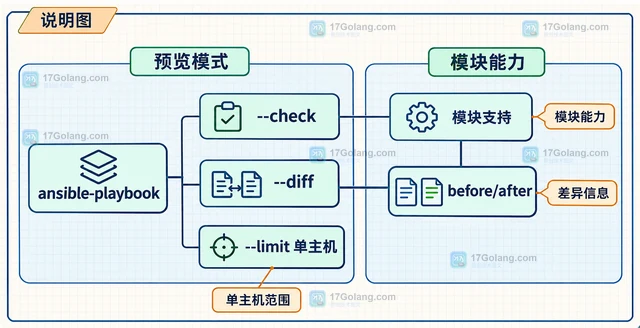
Ansible playbook 的 --check 负责模拟而不落地变更,--diff 用于展示支持模块的前后差异;两者组合时再用 --limit 限制单台主机,适合上线前审阅配置。本文说明预览命令、输出判断和 check mode 的边界。
-
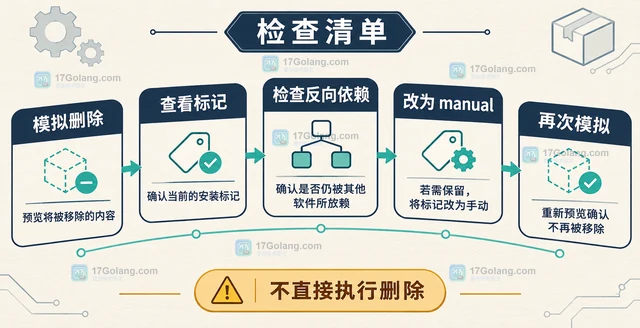
通过模拟 autoremove、查看 apt-mark 标记和检查反向依赖,判断软件包是否可能被自动删除,并给出安全修复清单。
