
linux技术文章
-
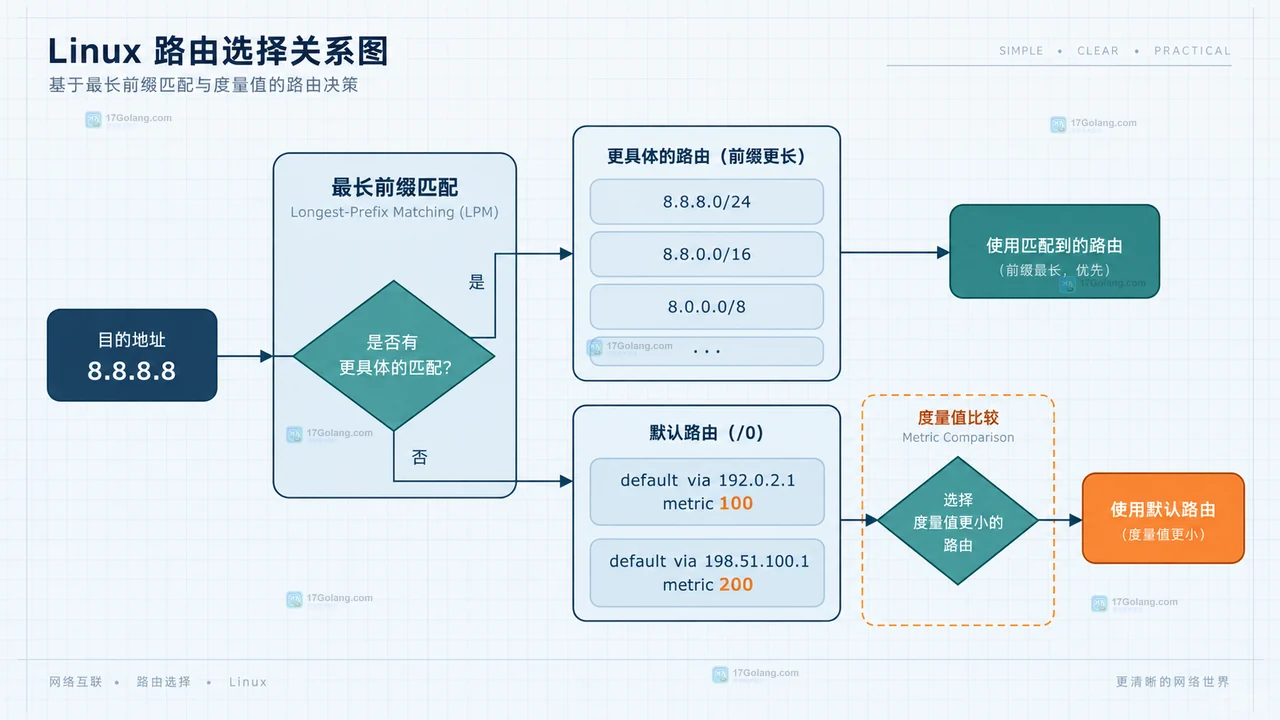 Linux 中判断默认路由不能只看 ip route 的排列顺序:先按最长前缀缩小候选,再比较 metric,最后用 ip route get 验证实际出口。同 metric 场景应明确区分等价多路径和主备配置。277 收藏
-
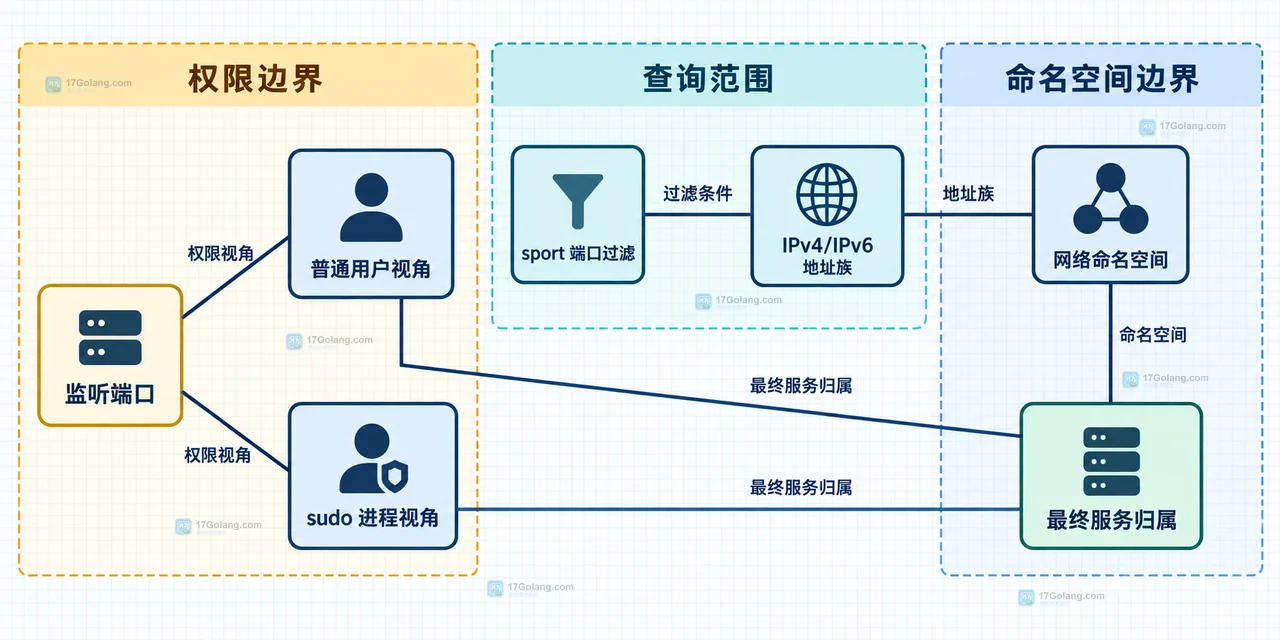 Linux 上用 ss -lntp 可以同时查看监听地址、端口、PID 和进程名。本文解释进程字段缺失的权限原因,并给出按端口、地址族和网络命名空间定位服务的排查方法。481 收藏
-
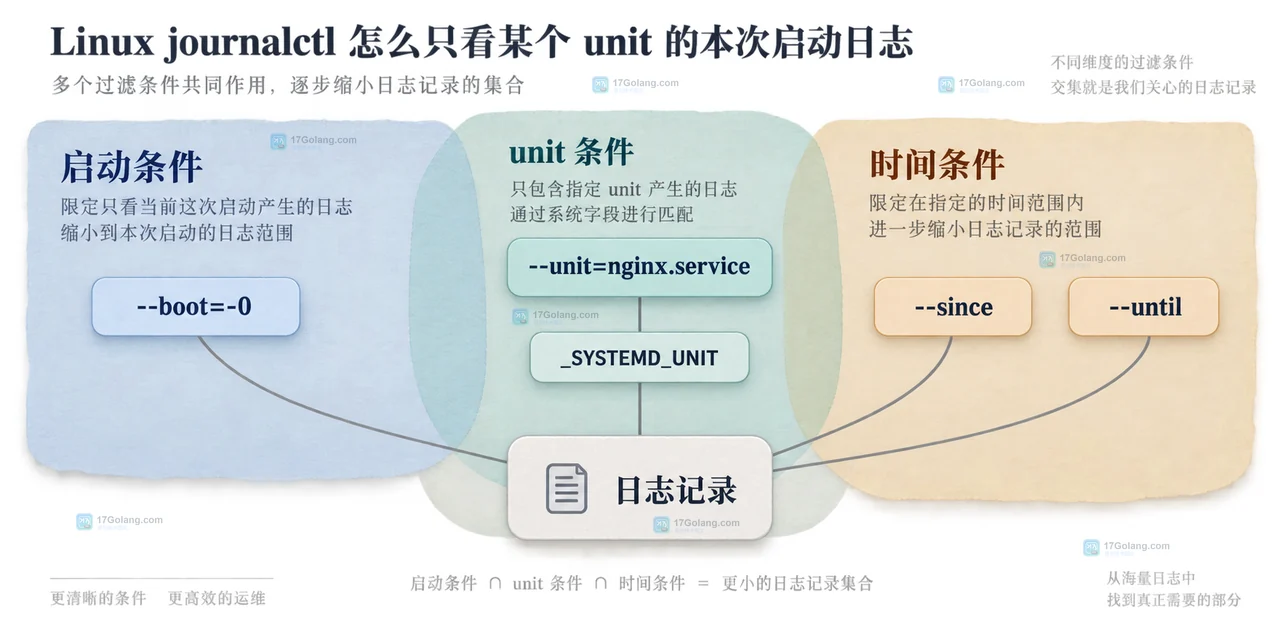 用 journalctl 同时限定 systemd unit 与当前系统启动,掌握 --list-boots、boot ID、时间范围和服务重启边界,快速定位本次启动中的 Linux 服务日志。288 收藏
-
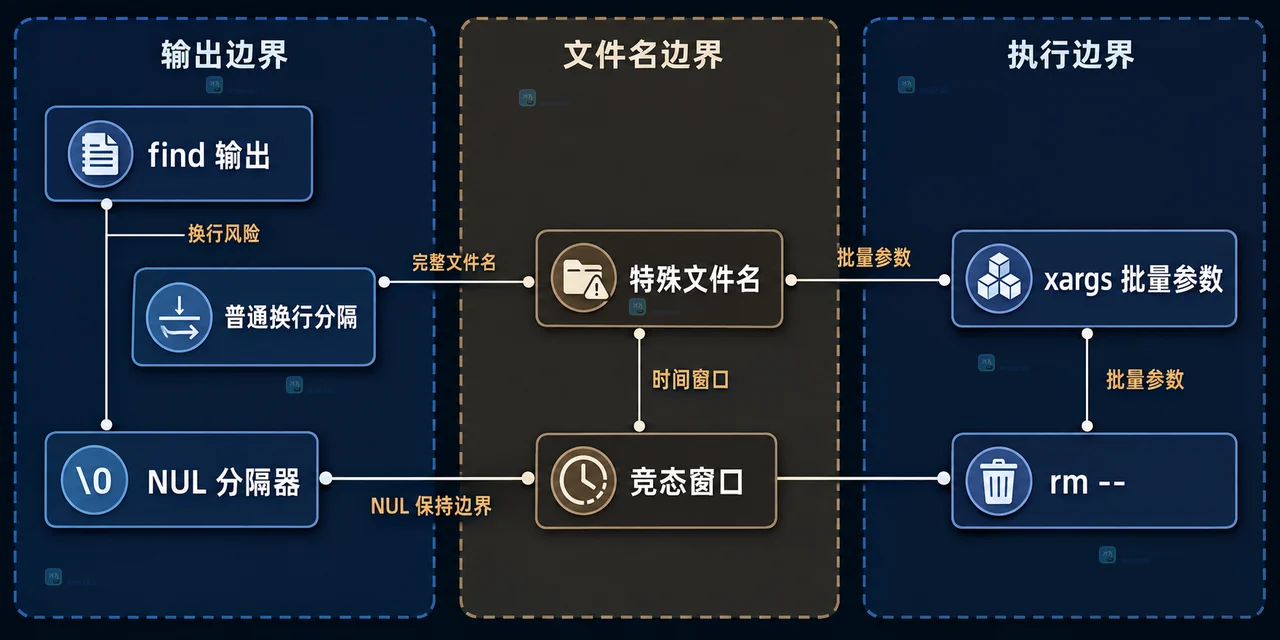 Linux 使用 find 清理大量文件时,关键是避免一次性展开全部路径。本文比较 -exec {} +、-print0 | xargs -0 和 -delete 的边界与安全用法。232 收藏
-
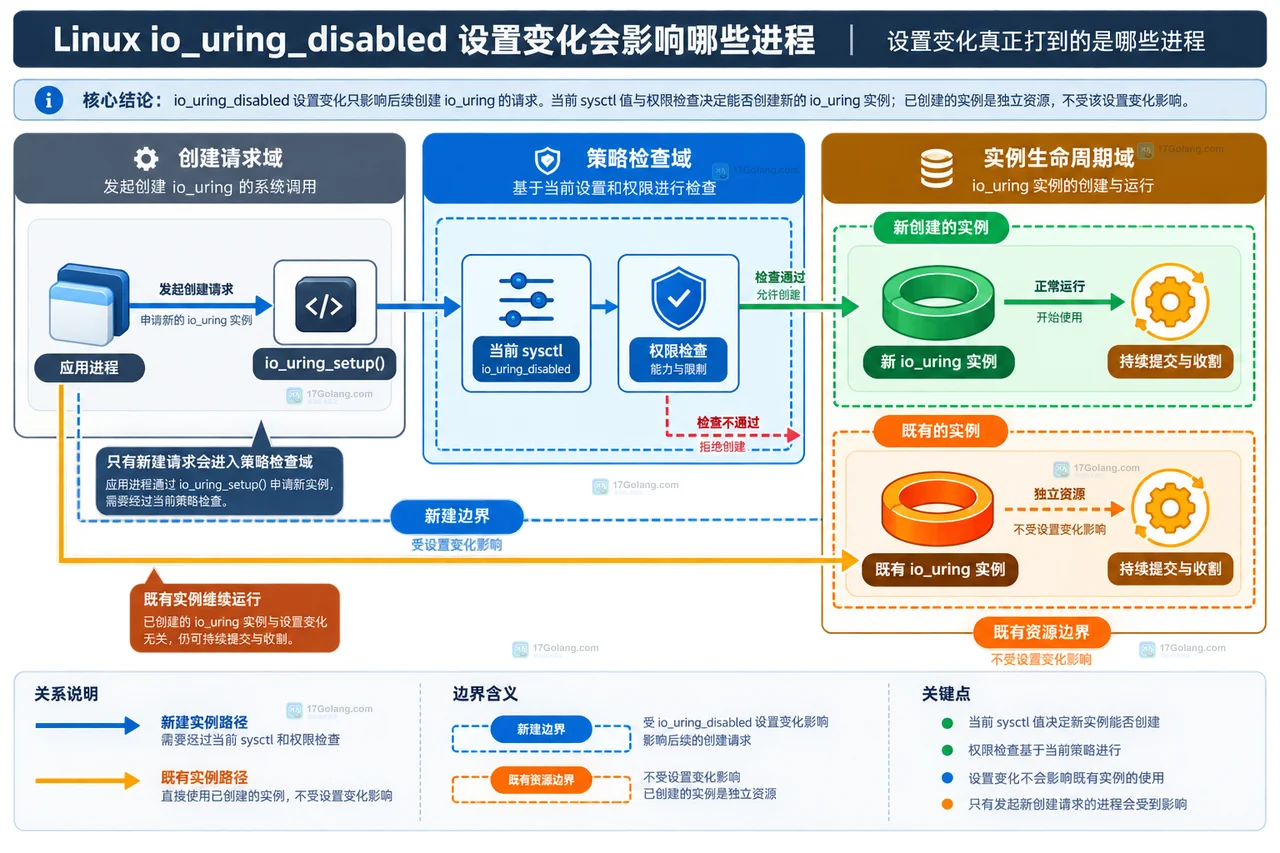 Linux 的 io_uring_disabled 控制的是新 io_uring 实例能否创建,不会直接关闭已经存在的实例。本文按 0、1、2 解释普通进程、CAP_SYS_ADMIN、io_uring_group 与既有实例的边界,并给出修改 sysctl 前后的检查清单。480 收藏
-
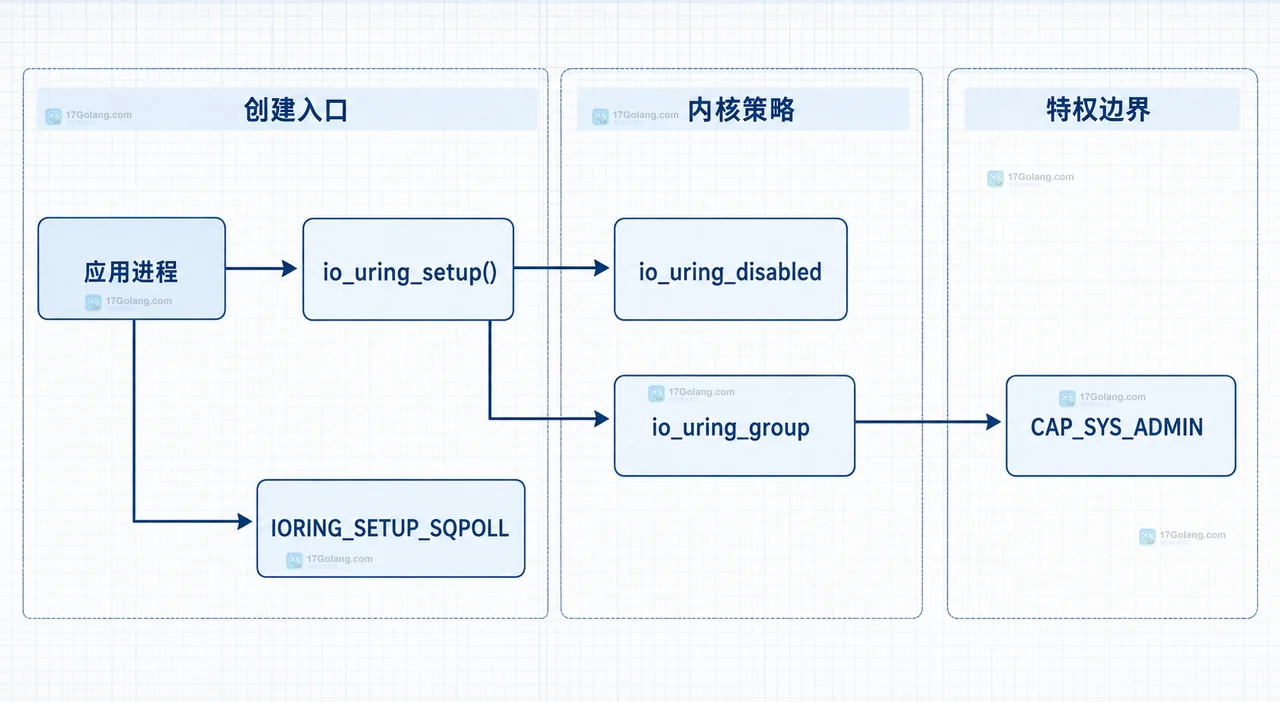 Linux 创建 io_uring 时报 EPERM,不一定是程序参数写错。本文按 io_uring_disabled、io_uring_group、CAP_SYS_ADMIN、SQPOLL 和已有实例边界给出检查顺序。390 收藏
-
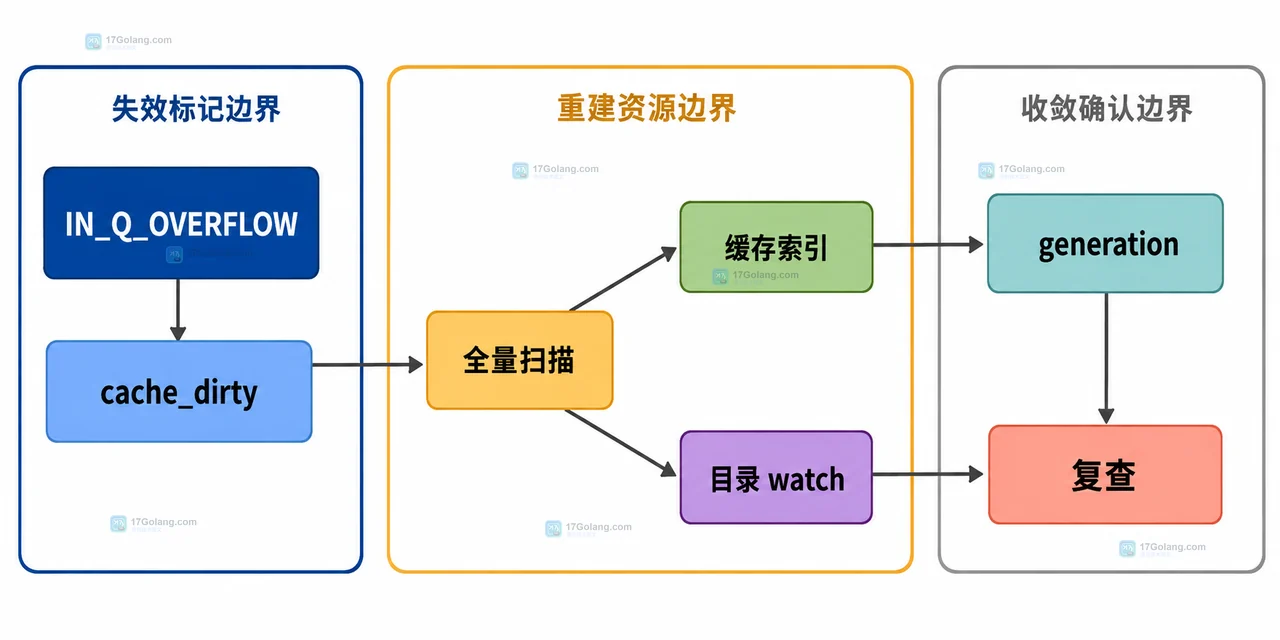 Linux inotify 队列溢出后不会补发丢失事件,本文说明如何识别 IN_Q_OVERFLOW,通过全量扫描、缓存重建和递归 watch 重建恢复完整状态。456 收藏
-
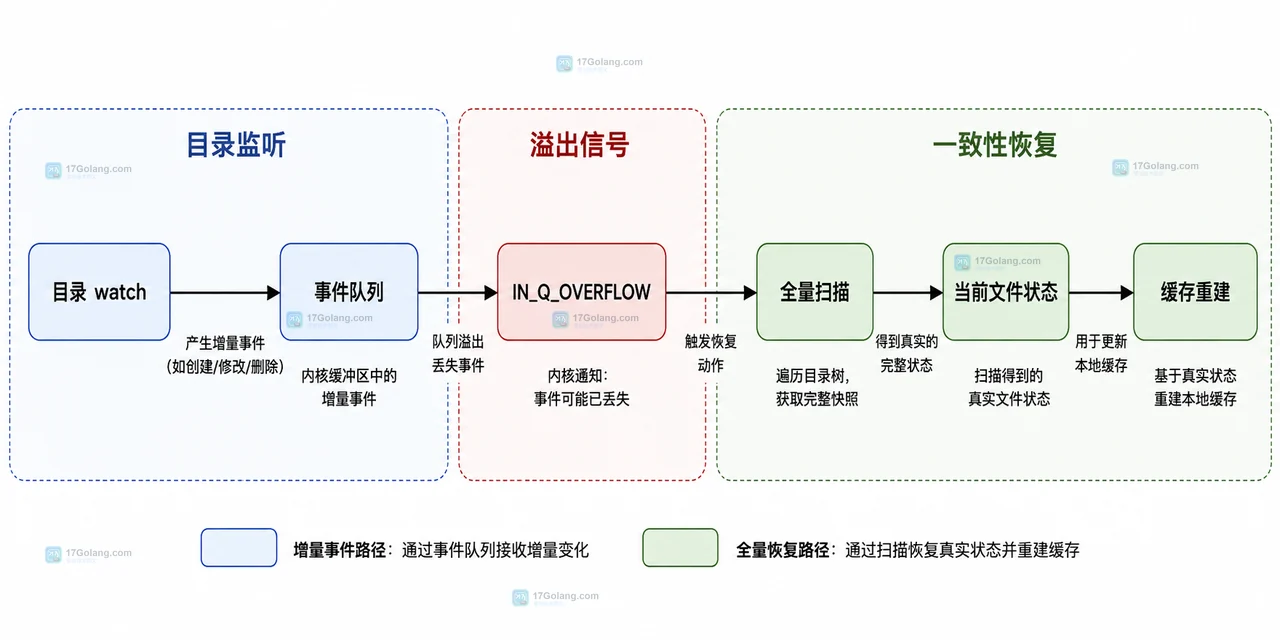 Linux inotify 不保证一次写入只产生一条业务通知。本文从事件合并、去重键、IN_Q_OVERFLOW 和目录监听竞态四个方面,给出可恢复的处理策略。145 收藏
-
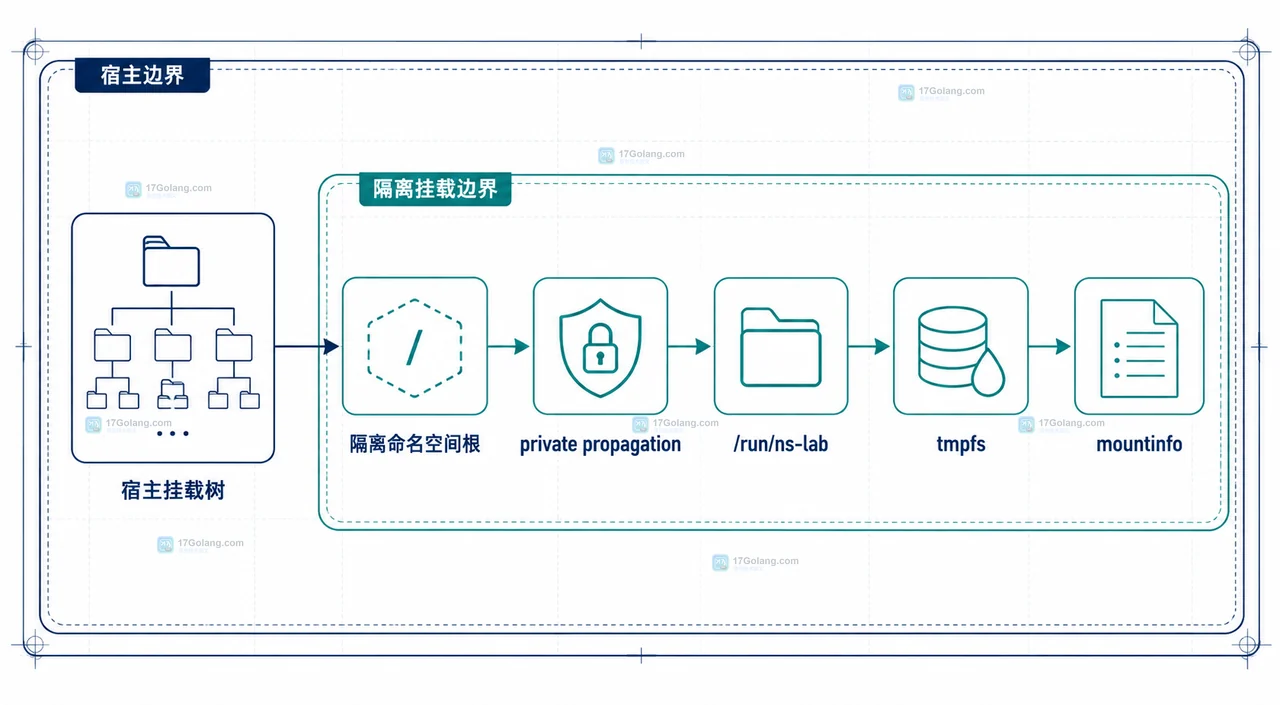 Linux mount namespace 并不自动保证挂载修改不会影响宿主,关键要看 shared、slave、private 等传播属性。本文用 unshare、mount --make-rprivate 和 mountinfo 检查,说明如何把临时挂载限制在隔离命名空间内。127 收藏
-
文章 · linux | 3星期前 | 容器 · Linux · mount namespace PID namespace namespaces linux namespace network namespace
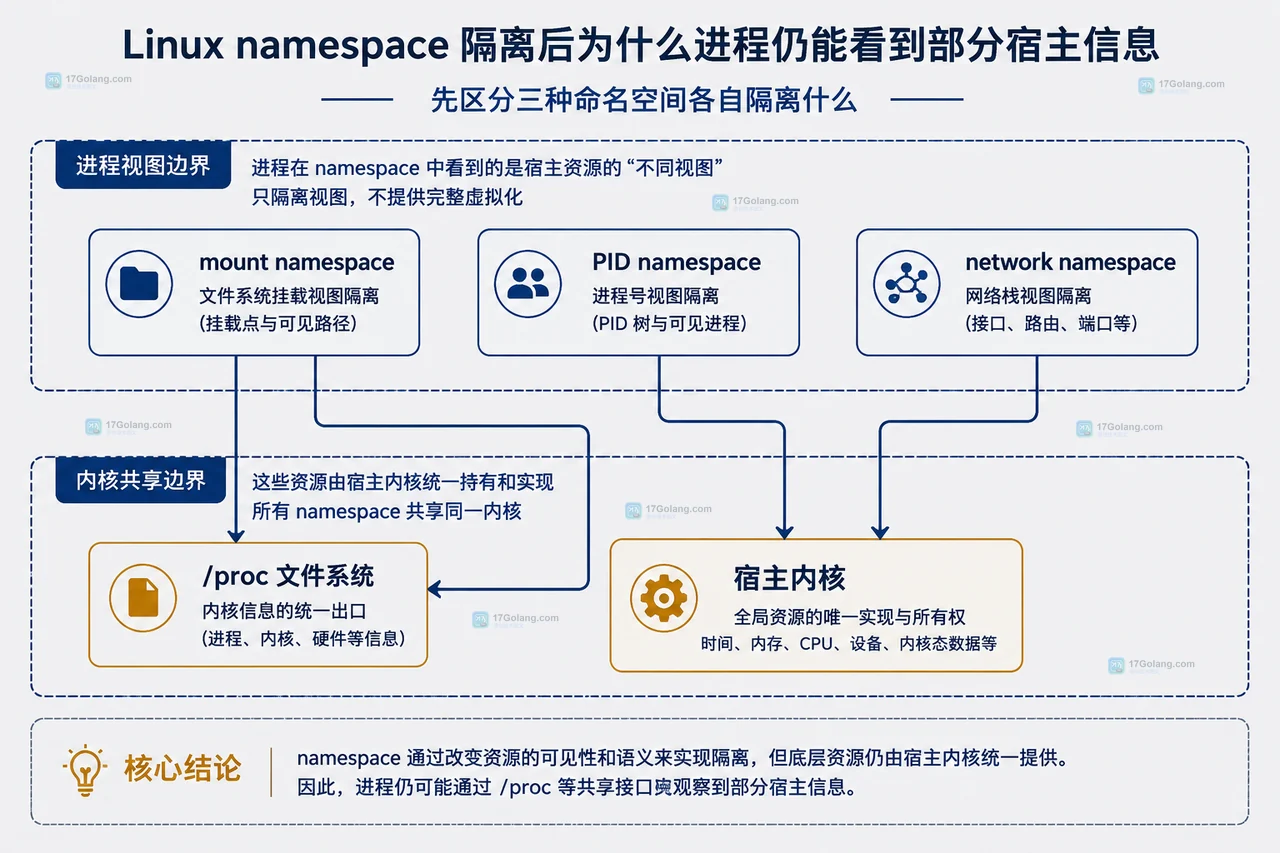 Linux namespace 不是完整虚拟机。本文围绕 mount、PID 和 network namespace,解释 /proc 视图、挂载列表复制和 shared propagation 为什么会让进程仍看到部分宿主信息,并给出可回退的排查手册。363 收藏
-
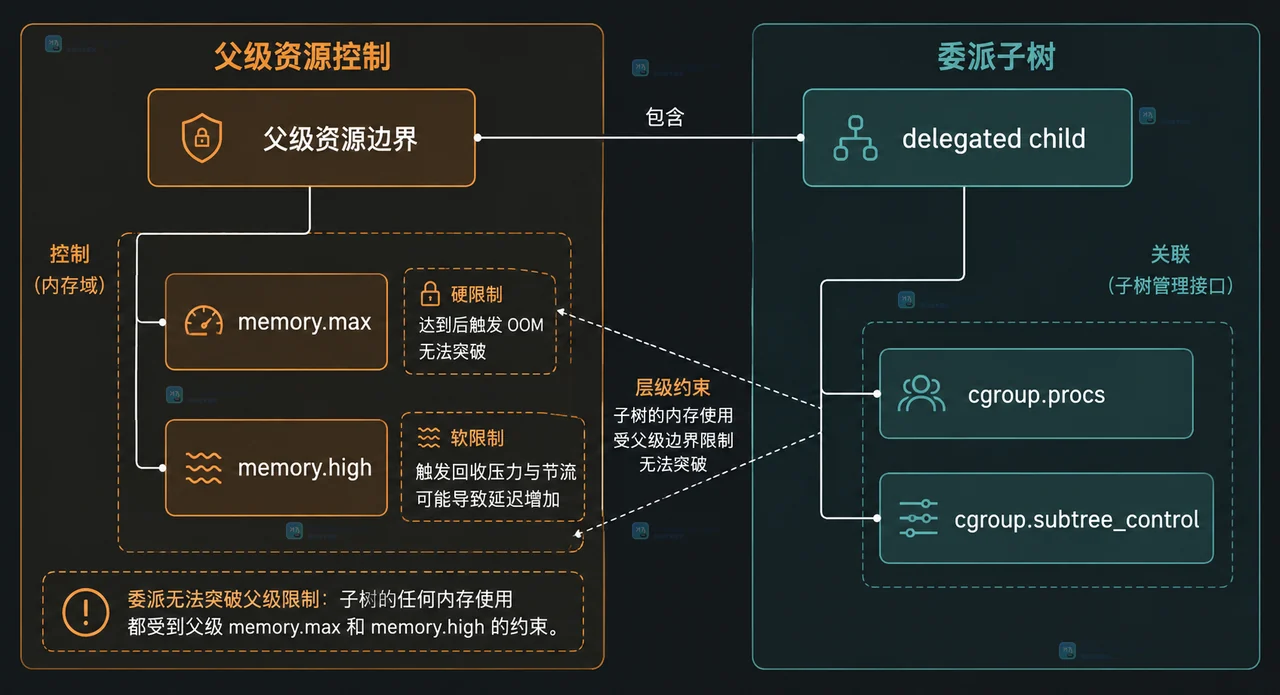 Linux cgroups v2 里,cpu.weight 是同级任务之间的相对 CPU 分配,cpu.max 是按周期生效的绝对带宽上限。本文用一个小型 cgroup 实验说明两者差别,并补充内存与委派边界。380 收藏
-
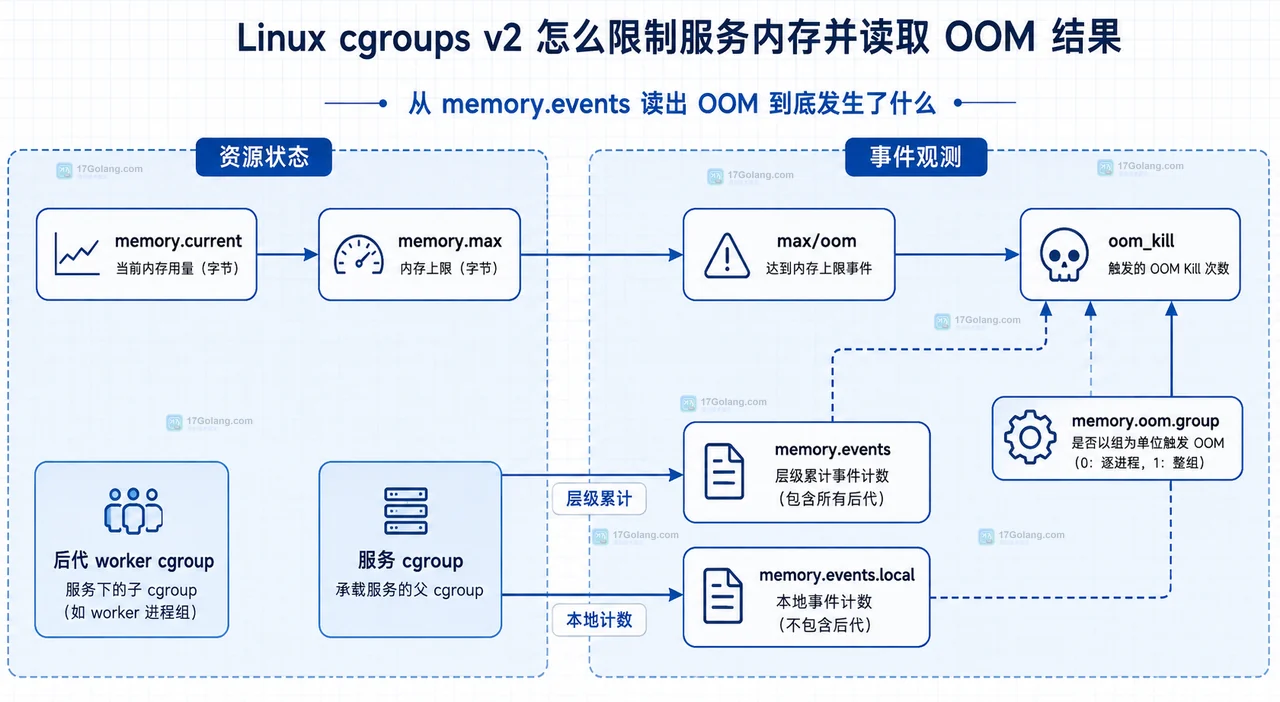 Linux cgroups v2 中,MemoryHigh 用于让服务进入回收和限流状态,MemoryMax 用于设置硬内存上限。本文从 systemd 配置、cgroup 路径到 memory.events 读取,给出一套可复查的 OOM 定位方法。105 收藏
-
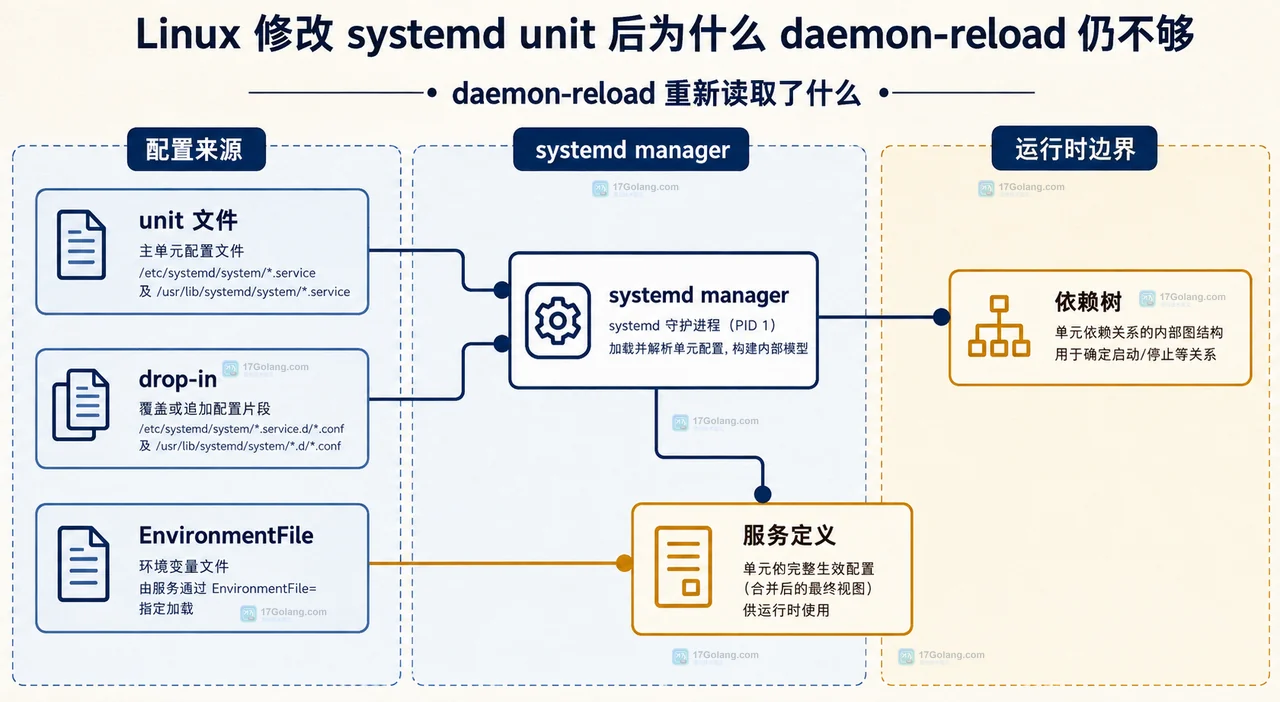 修改 systemd unit 或 EnvironmentFile 后,只执行 daemon-reload 为什么仍是旧环境?本文用 systemctl cat、show、restart 和 journalctl 说明配置重载与进程重启的边界。171 收藏
-
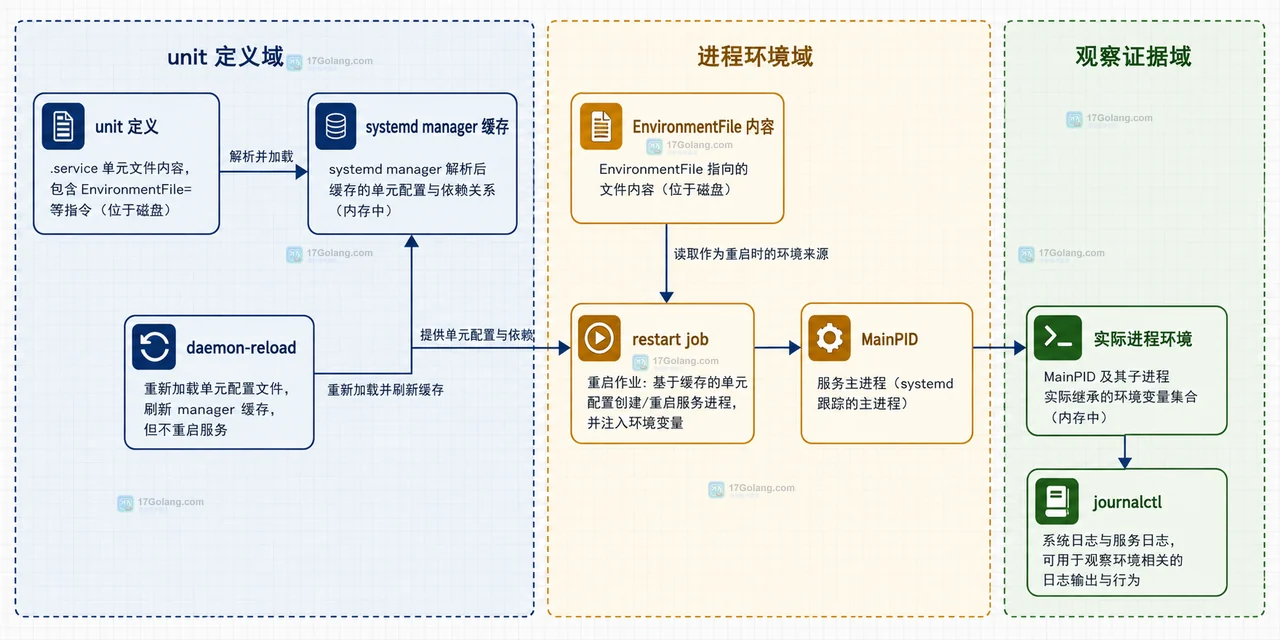 systemd 服务读不到 EnvironmentFile 时,先确认实际加载的 unit,再检查文件路径与格式,最后用 daemon-reload、restart、journalctl 和进程环境完成定位。387 收藏
-
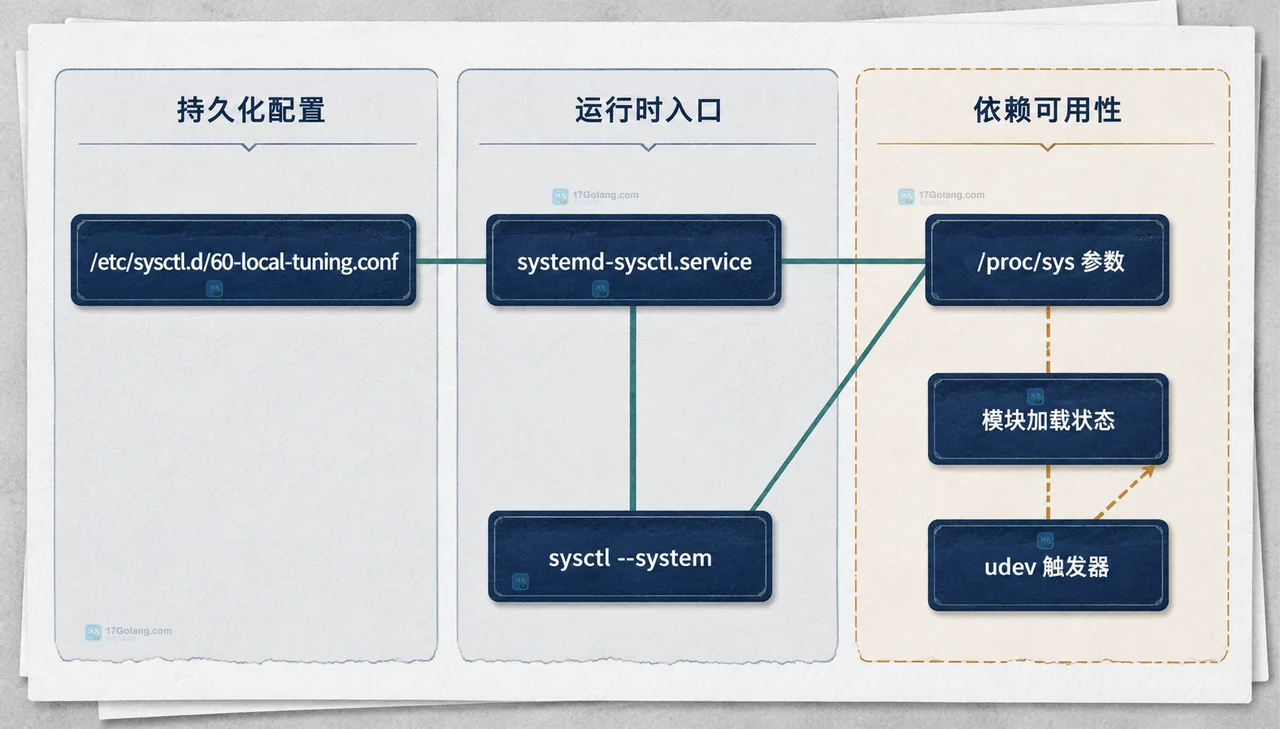 Linux 执行 sysctl 写入时出现 EINVAL,通常要区分值格式或范围错误、当前内核未暴露参数,以及模块加载和持久化顺序问题。本文从临时写入、/proc/sys 检查、sysctl.d 配置和重载验证四个边界给出排查方法。147 收藏