
linux技术文章
-
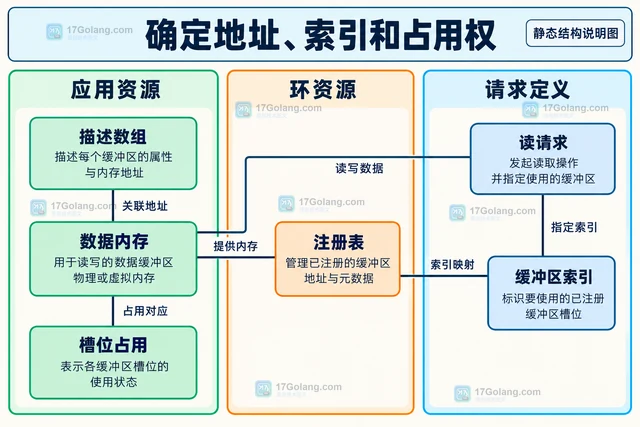 Linux io_uring 注册缓冲区应由环级资源池管理。本文说明地址与索引约束、请求和业务租约、注销失败处理,以及取消、热更新与停机时的回收条件。349 收藏
-
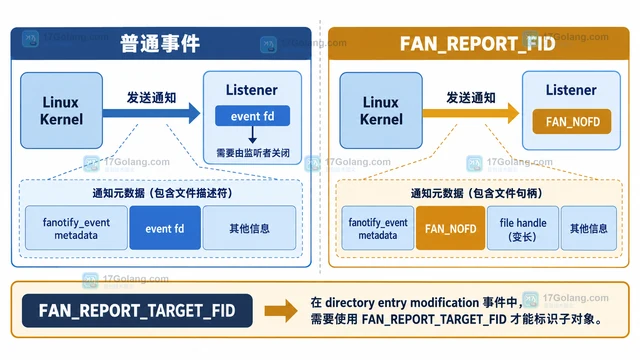 Linux fanotify 使用 FAN_REPORT_FID 后,事件不再只依赖打开的文件描述符。本文说明如何读取附加 FID 记录、理解 fsid 与 file handle,并处理目录事件的父子对象关系。126 收藏
-
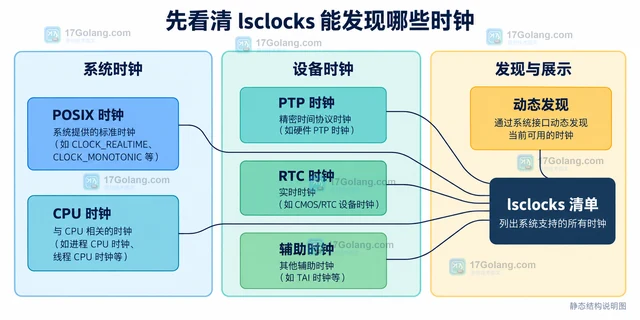 Linux 的 lsclocks 可以统一列出 POSIX、CPU、PTP、RTC 和辅助时钟,并显示当前时间与分辨率。本文从默认清单开始,说明列选择、单时钟查询、动态时钟与 JSON 输出的使用边界。237 收藏
-
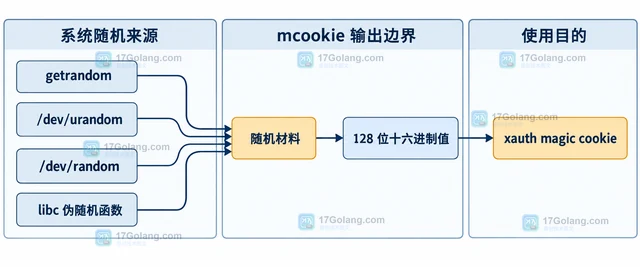 Linux mcookie 默认生成用于 xauth 的 128 位随机十六进制值,不是文件校验和。本文解释默认随机源、--file 与 --max-size 的真实作用,并对比 sha256sum 在文件完整性校验中的用法。489 收藏
-
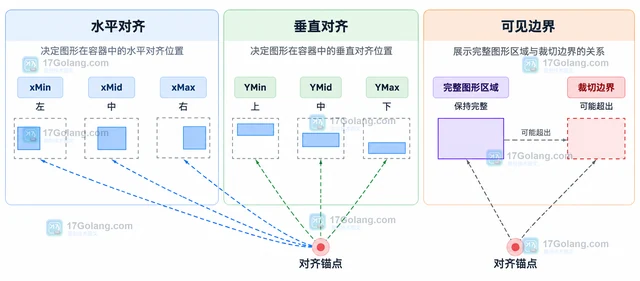 讲清 Linux mcookie 的 --file、--max-size、--verbose 用法,区分普通文件与标准输入,并说明额外随机输入的边界。453 收藏
-
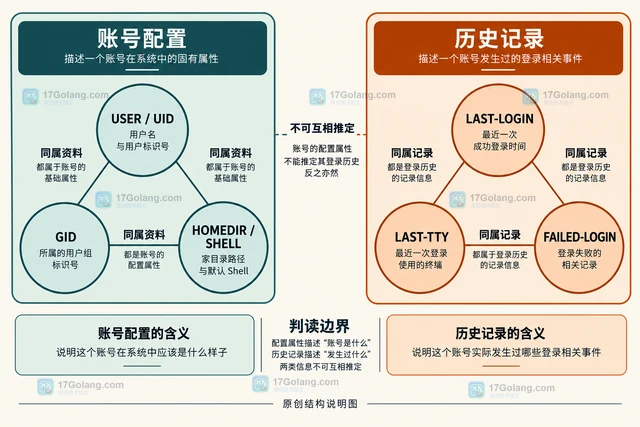 区分Linux lslogins中的账号配置、密码属性与最后登录记录,给出按账号查询的命令,解释空记录、权限、组筛选和脚本输出的常见误区。348 收藏
-
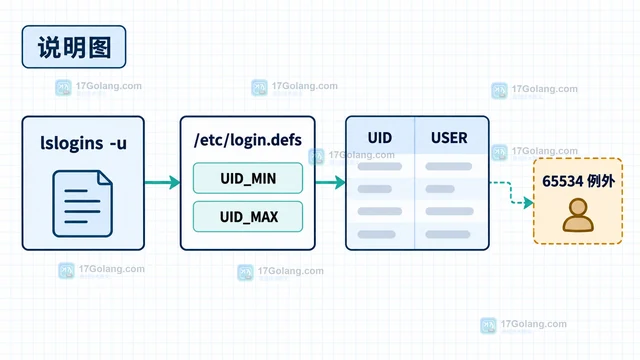 lslogins 的 -u 只按系统默认 UID_MIN、UID_MAX 识别普通用户,不能直接接收 min-max 区间。本文用 lslogins 输出配合 awk,完成指定 UID 区间筛选,并说明脚本化时的边界与例外。413 收藏
-
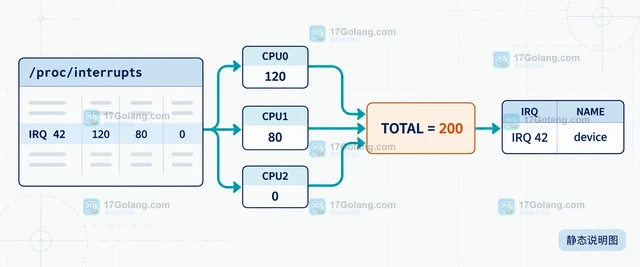 lsirq 的 TOTAL 是当前参与统计的 CPU 计数之和;默认覆盖输入中的 CPU,使用 -C 后则只累加选定 CPU。本文用 /proc/interrupts、CPU 筛选和亲和性文件说明两者的对应关系。410 收藏
-
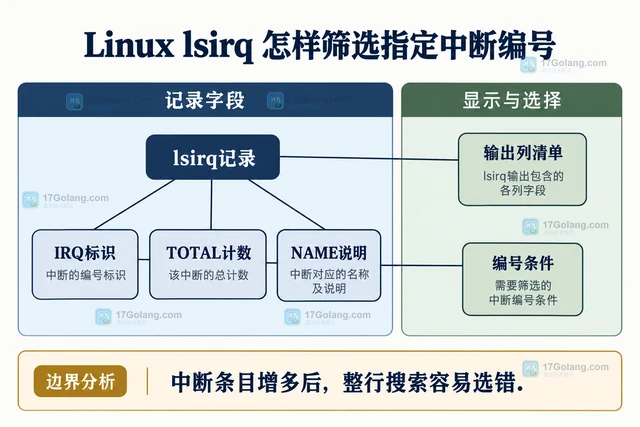 Linux lsirq可通过固定IRQ、TOTAL、NAME列,再用awk精确匹配首列来筛选指定中断编号。本文提供单编号与多编号示例,并解释输入文件、CPU范围、阈值和空结果的处理边界。382 收藏
-
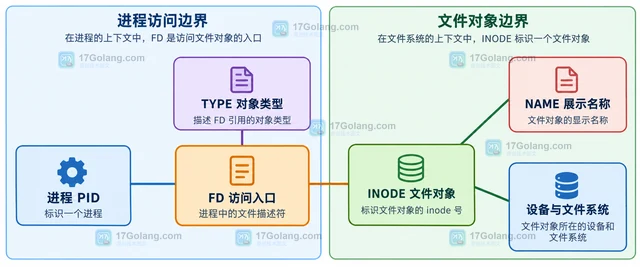 用 lsfd 同时查看 PID、FD、TYPE、INODE 和 NAME,区分进程内的文件描述符入口与文件系统对象身份,并处理硬链接、socket、匿名 inode 和已删除文件仍被占用等排查场景。494 收藏
-
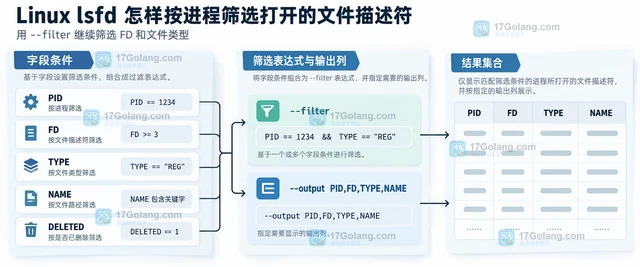 Linux lsfd 按进程查看文件描述符时,优先使用 --pid 在采集阶段缩小范围,再用 --output 固定列、--filter 细化 FD、TYPE、NAME 等字段。本文给出单 PID、多 PID、按进程名取 PID 和脚本化输出的写法,并说明权限与容器边界。455 收藏
-
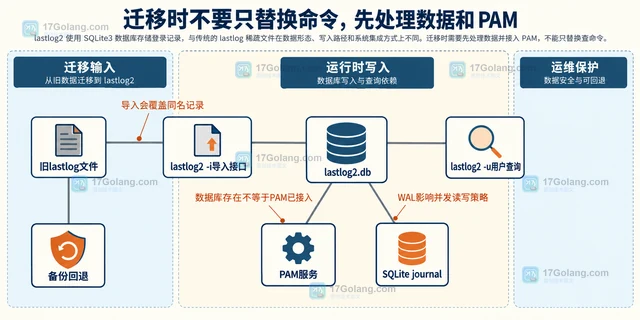 lastlog2 使用 SQLite3 数据库,传统 lastlog 读取按 UID 定位的稀疏文件。本文从存储路径、高 UID 影响、输出兼容、旧数据导入和 PAM 接入五个方面说明迁移边界,避免只替换命令名造成登录审计断链。303 收藏
-
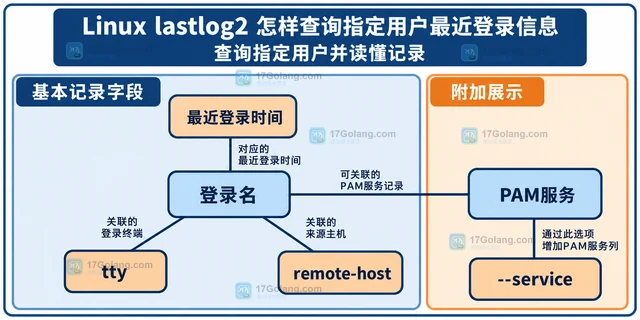 Linux lastlog2可用--user查询指定用户最近登录信息。本文说明服务列、数据库路径和时间筛选,并区分记录缺失、PAM未接入及当前在线状态。434 收藏
-
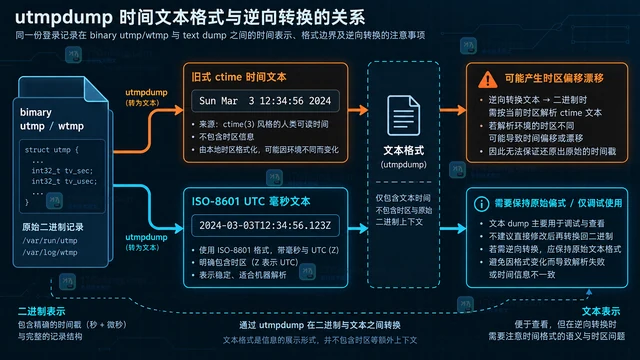 Linux utmpdump 的 -r 逆向转换依赖输入文本格式,直接覆盖活动 utmp/wtmp 可能造成记录损坏和时间漂移。本文给出保留原件、生成临时结果、审阅后再决定替换的安全工作流。470 收藏
-
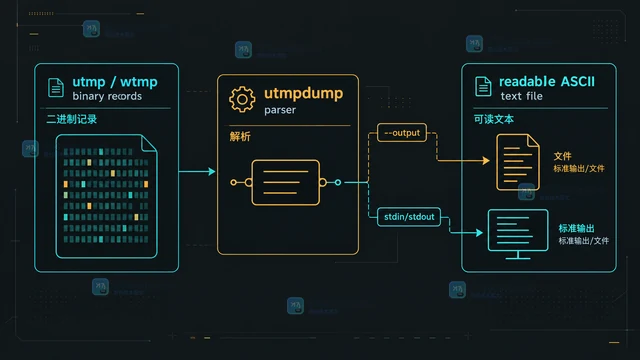 介绍 Linux utmpdump 如何读取 utmp/wtmp 登录记录、导出可读文本、跟随追加内容,并说明时间格式、文本兼容性和 -r 回写的使用边界。389 收藏