-
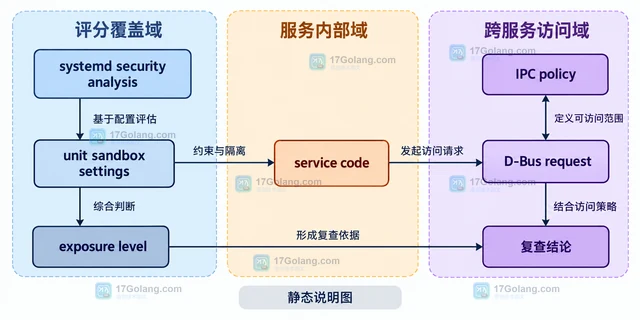
systemd-analyze security 可以逐项查看 service unit 的沙箱设置,并计算 0.0 到 10.0 的 exposure level。本文用指定 unit 的命令说明如何读懂高暴露项,同时划清 systemd 设置、服务自身代码和 IPC 策略之间的判断边界。
-
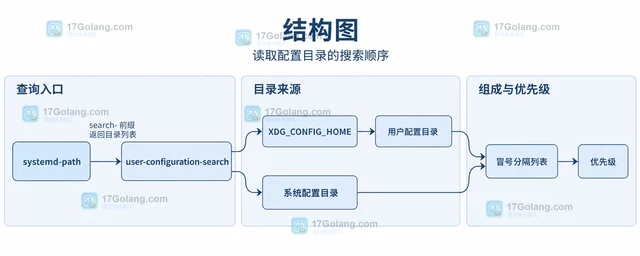
systemd-path 可以查询 systemd 认识的系统路径和用户路径。本文说明怎样读取当前用户配置目录、配置目录搜索顺序,以及环境变量与 user manager 环境不一致时的判断方法。
-
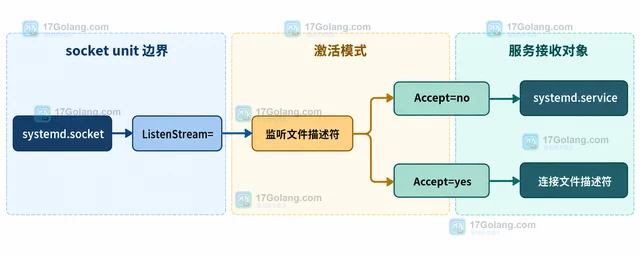
systemd.socket 会先持有监听套接字,再把文件描述符交给被激活的服务。本文从 Accept=no、Accept=yes、Sockets= 和 FileDescriptorName= 四个边界说明服务怎样正确继承监听套接字。
-
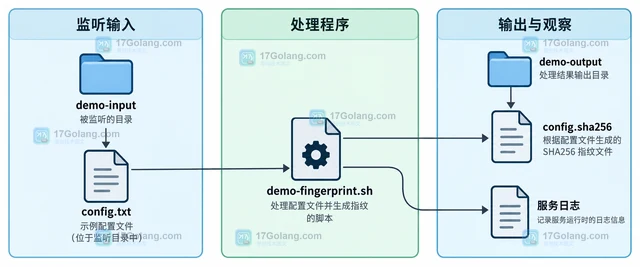
用 systemd.path 与 oneshot 服务演示文件变化触发任务,给出 PathChanged 配置、初始化与日志命令,并说明持续条件、常驻服务、幂等和失败恢复限制。
-
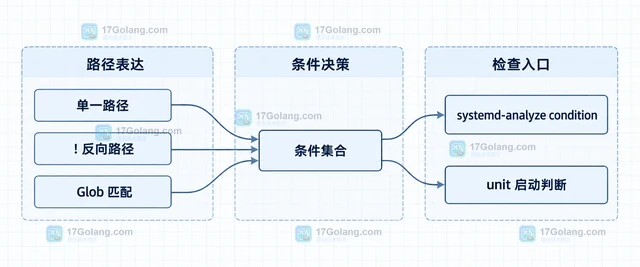
systemd 的 ConditionPathExists 可以让 unit 在指定路径存在时才启动,也可以用感叹号表达路径不存在才启动,用 ConditionPathExistsGlob 匹配至少一个路径。本文结合官方语义说明条件、依赖和重启策略的边界。
-
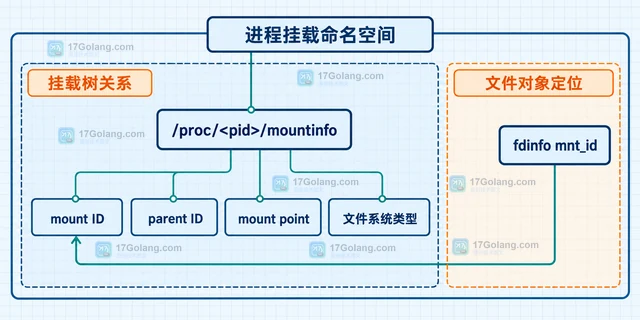
Linux procfs 可以把进程的打开文件、描述符属性和挂载视图串起来。本文按目标 PID、fd、fdinfo、mountinfo 和权限边界,给出一套可复用的读取与关联方法。
-
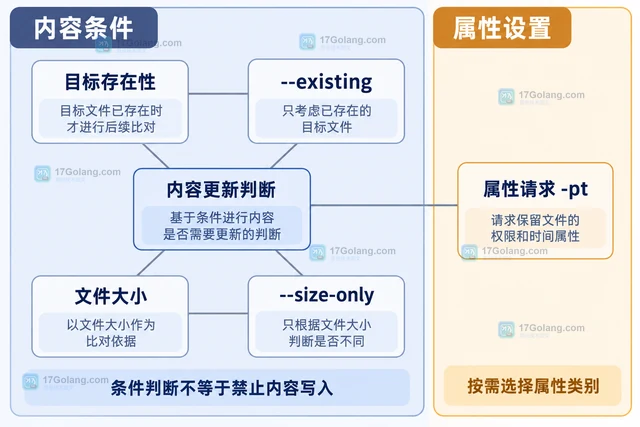
rsync 可在内容无需更新时同步属性,但 existing 与 size-only 不是绝对禁传开关。比较等长文件属性修复、普通元数据与 ACL/xattr 选项,并说明严格禁止内容写入时的工具选择。
-
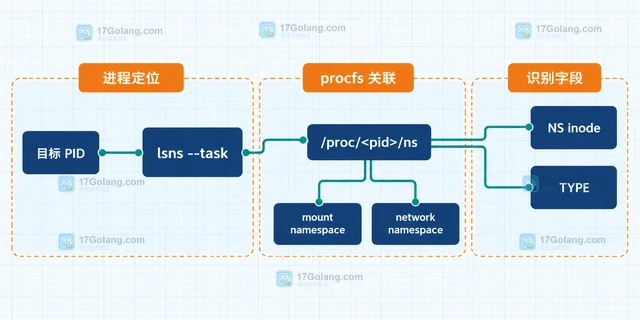
lsns 可以按目标 PID 列出进程关联的 Linux namespace;本文用 --task、--output、--type 和 /proc/
/ns 对照确认 namespace 类型与编号,并说明默认输出、PID namespace 和权限可见性的边界。
-
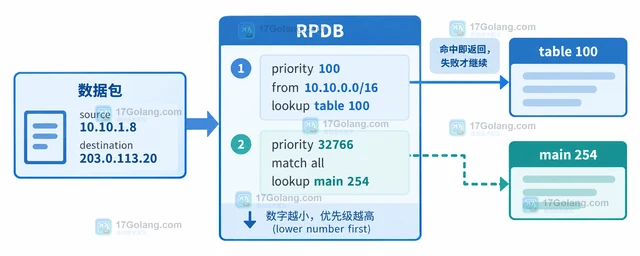
排查 Linux 策略路由时,先读取 ip rule 的优先级,再用带真实源地址、入接口或 mark 的 ip route get fibmatch 查询,最后对照具体路由表确认命中结果。
-
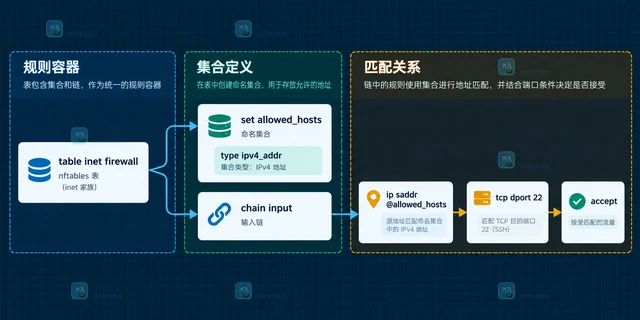
nftables 用命名集合维护允许地址,规则引用 @allowed_hosts;本文说明 named set 的创建、add/delete element 增删、list/get 查询、flush 清空,以及 timeout、constant 和整批替换的边界。
-
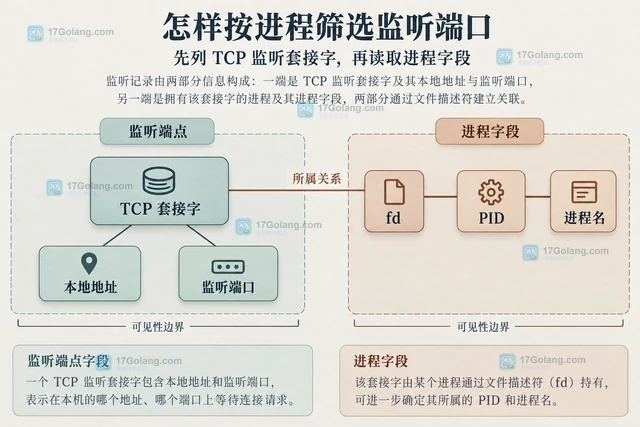
ss 的 -p 负责显示进程,不是按 PID 过滤。结合 TCP 监听查询、PID 字段精确匹配和进程名筛选,说明权限不足、容器命名空间与空结果的区别,避免误判服务状态。
-
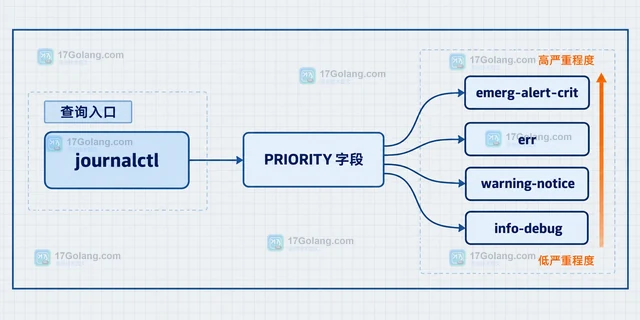
journalctl 的 -p/--priority 可以按 emerg 到 debug 筛选日志。本文从单值与 FROM..TO 范围两种写法入手,说明 err 及更严重级别的默认包含关系,并组合服务、启动批次和 JSON 输出给出排障用法。
-
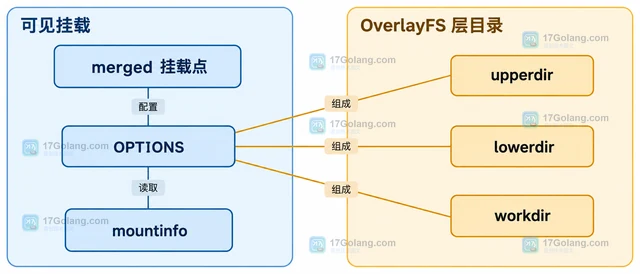
通过 findmnt 的 TARGET、FSTYPE、SOURCE 和 OPTIONS 固定输出,区分 overlay 来源与 upperdir,并处理只读挂载、多层 lowerdir 和 mount namespace 场景。
-
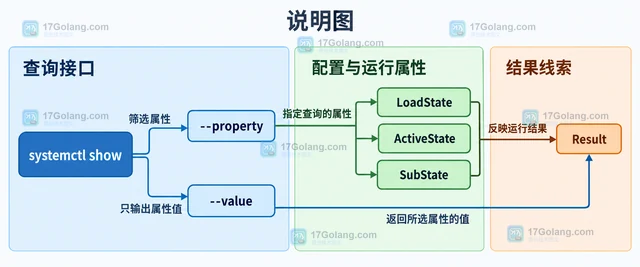
用 systemctl show 读取 LoadState、ActiveState、SubState 和 Result,比较 status、is-active 与属性判断的适用场景,并给出可维护的 shell 分支示例。
-
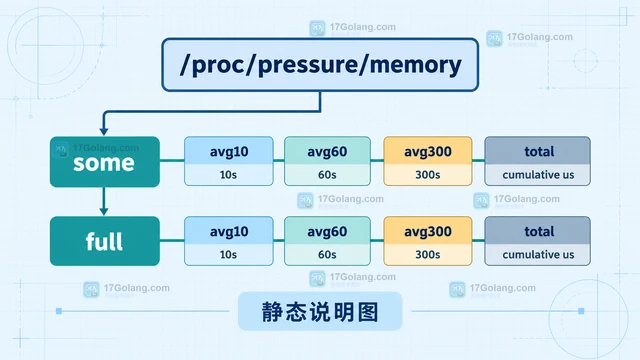
Linux PSI 的 memory pressure 平均值来自 /proc/pressure/memory:avg10、avg60、avg300 表示不同时间窗口的停顿比例,some、full 和 total 分别对应部分停顿、整体停顿与累计停顿,不能直接当作内存使用率。
