
linux技术文章
-
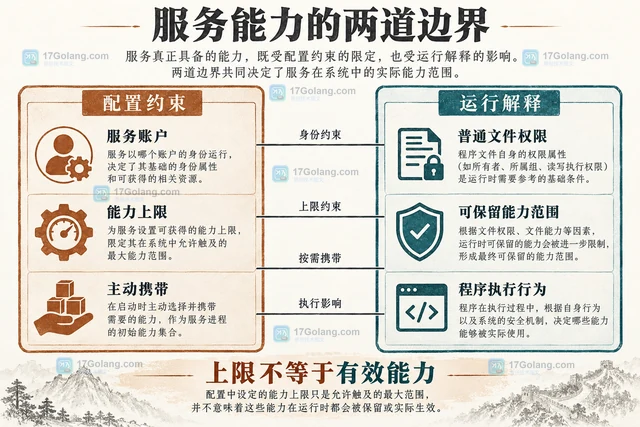 围绕 systemd 服务的权限收缩,区分 CapabilityBoundingSet 与 AmbientCapabilities,给出空集合基线、单项能力例外和进程观察方法,说明覆盖与回退边界。387 收藏
-
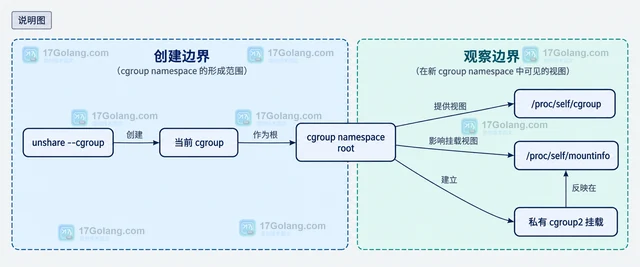 Linux cgroup namespace 可以虚拟化 /proc/self/cgroup 的路径视图。本文从宿主层级暴露现象出发,用 unshare 创建临时 namespace,说明复查、回滚以及路径可见性与权限隔离的边界。500 收藏
-
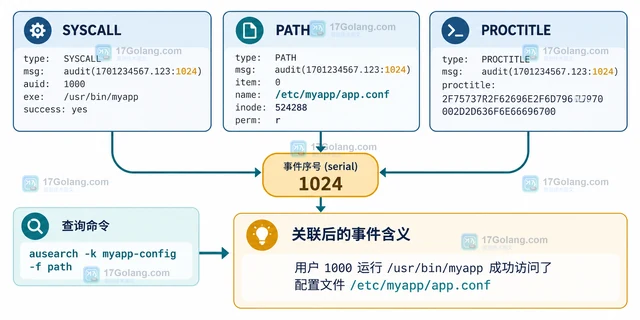 用 auditd 按绝对路径审计文件或目录的写入、执行和属性变化,给出 path/dir 规则、ausearch 查询、持久化配置与日志量控制方法。171 收藏
-
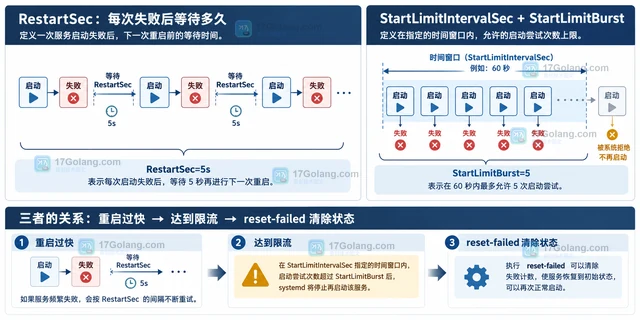 systemd 的 RestartSec 只负责自动重启前的等待时间,是否重启仍由 Restart 决定。本文用一个服务反复退出的场景,拆开 Restart、RestartSec 与 StartLimit 的职责,并给出可维护的配置和复查方法。230 收藏
-
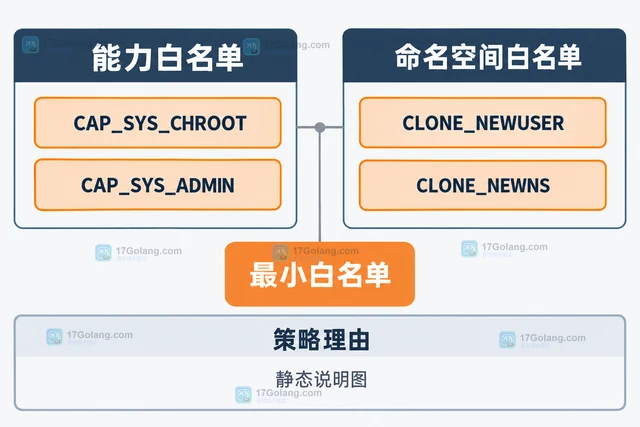 Landlock 可以同时限制 Linux capability 的使用和 namespace 类型,但两者是独立权限轴,重叠操作必须同时满足。本文按 ABI 12 说明规则集、user namespace 边界、no_new_privs 与上线检查清单。256 收藏
-
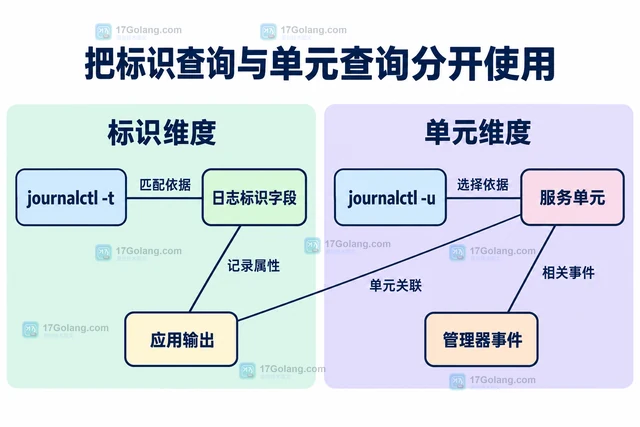 systemd 可用 SyslogIdentifier 为接入 journal 的标准流设置固定标识,再用 journalctl 筛选。本文说明配置写法、标识与单元查询的区别,以及它不等同独立文件或访问隔离的边界。496 收藏
-
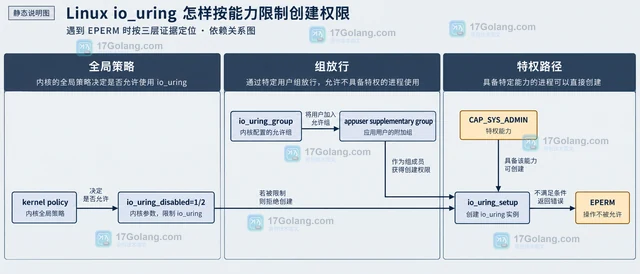 Linux 可以通过 io_uring_disabled、io_uring_group 和 CAP_SYS_ADMIN 限制新 io_uring 实例的创建。本文解释三个参数值、组放行路径、EPERM 定位方法,以及创建权限与 SQPOLL 模式权限的区别。142 收藏
-
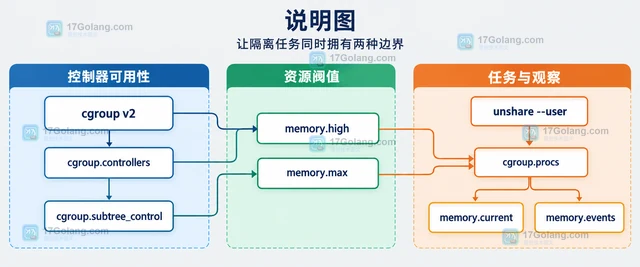 说明 Linux user namespace 解决身份与 capability 边界、memory cgroup 负责资源边界的分工,并给出 cgroup v2 下设置 memory.high、memory.max、memory.oom.group、启动隔离任务和读取内存事件的方法。243 收藏
-
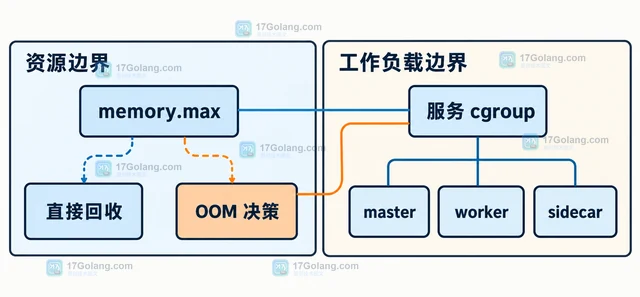 多进程服务触发 cgroup v2 内存不足时,单独杀掉一个进程可能留下残缺工作负载。本文说明 memory.oom.group=1 的适用边界、配置方式与例外情况。260 收藏
-
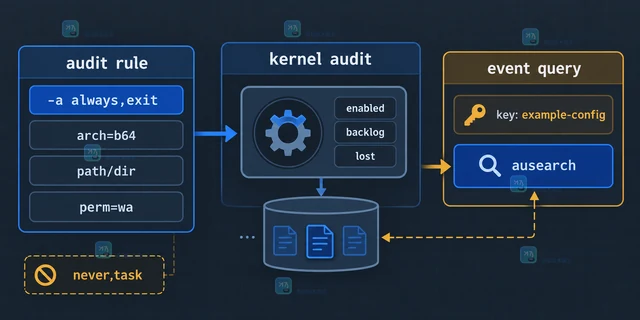 Linux 文件变更审计应先限定对象、动作和检索 key,再用 path 或 dir 规则记录写入与属性变化。本文说明 auditctl 的最小规则、持久化方式、状态检查与不命中排查。423 收藏
-
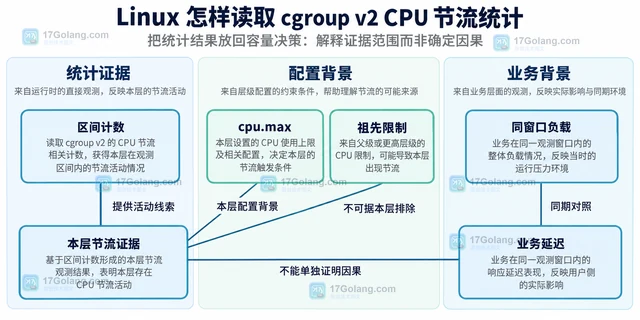 说明如何定位 cgroup v2 的 cpu.stat,按字段区分 CPU 使用量与节流计数,通过只读两次采样计算增量,并界定父组限制、版本差异及业务延迟归因的边界。353 收藏
-
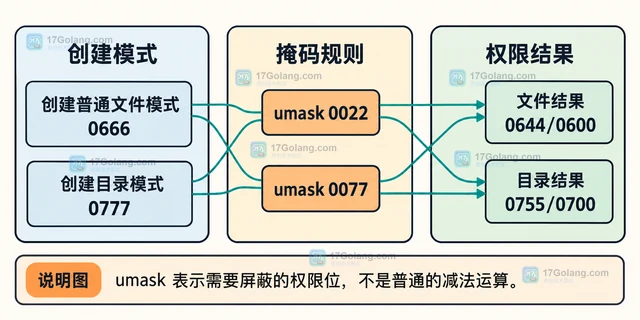 Linux 服务新建文件权限异常时,先读取服务进程自身的 Umask,再按文件 0666、目录 0777 计算结果,并检查进程继承关系和父目录 default ACL。210 收藏
-
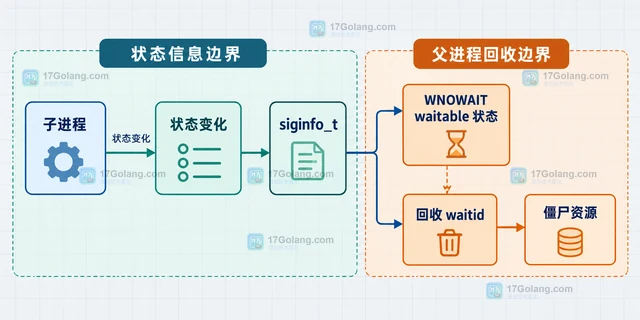 讲清 Linux waitid 如何选择子进程、读取 siginfo_t 状态,以及 WNOWAIT 观察与最终回收之间的区别。318 收藏
-
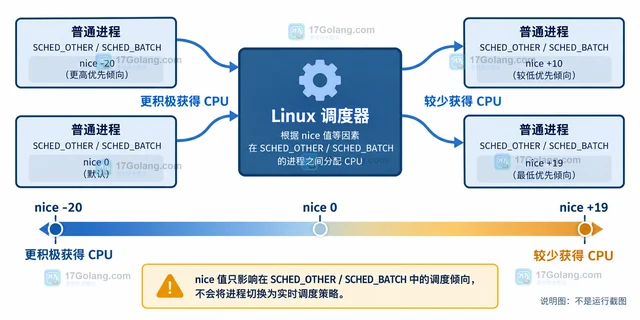 Linux 调整运行中进程优先级时,先查看 nice 值,再按 PID、进程组或用户使用 renice 设置绝对值或相对值,并理解普通用户与管理员的权限边界。403 收藏
-
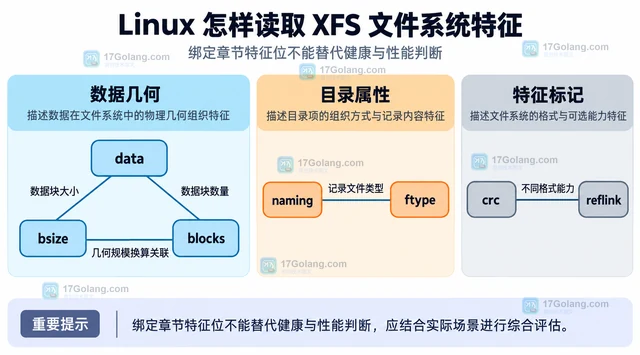 从确认挂载点开始介绍 xfs_info 的只读查询方法,按分组理解几何参数与 crc、reflink、ftype 特征,说明单位换算、版本差异及不能据此判断健康和性能的边界。294 收藏