
OpenTofu 状态加密方向解决哪类工程风险
来源:17golang原创
时间:2026-10-18 00:04:34 276浏览 收藏
OpenTofu 状态加密主要解决“文件被拿走后,里面的敏感数据仍能被直接读取”的工程风险,不是把基础设施运行环境整体变成安全区。状态与计划文件、解密身份、备份恢复,应分别安排控制措施。
Linux Foundation 已在 OpenTofu 1.7 发布公告中介绍状态加密,因此它并非刚刚提出的设想,也不宜包装成近日新增的消息。这里讨论的是这项既有能力对团队协作的意义,而不是一则未经证实的新公告。发布背景:https://www.linuxfoundation.org/press/opentofu-launches-1-7-release-including-long-requested-state-encryption。
状态文件为什么值得单独保护
设想一个团队通过自动化系统维护测试基础设施,状态副本由不同成员和归档任务接触。这个场景用于分析,不代表一次真实泄露事件。团队首先要判断:归档里只有资源名称,还是还包含资源属性、连接信息甚至敏感值?
状态不是普通构建日志。OpenTofu 的敏感数据说明提醒,敏感属性可能进入状态;将输出标记为 sensitive,不等于状态内容已经被加密。界面不展示某个值,与磁盘上的文件无法被读取,是两个问题。官方说明:https://opentofu.org/docs/language/state/sensitive-data/。
因此,盘点对象不应止于主状态:人工下载的副本、旧备份、保存的计划文件,也应按各自用途登记保留位置、访问身份和清理责任。这个清单是工程建议,不是声称工具能自动发现所有副本。
已经有存储加密,还需要它吗
要看担心的是哪一层。后端存储加密与 OpenTofu 文件加密处在不同控制位置,不能仅凭“存储桶已经加密”判断下载后的文件仍有相同保护。客户端先形成密文,可以为离开存储服务的副本增加保密边界;它不意味着存储权限可以放宽。
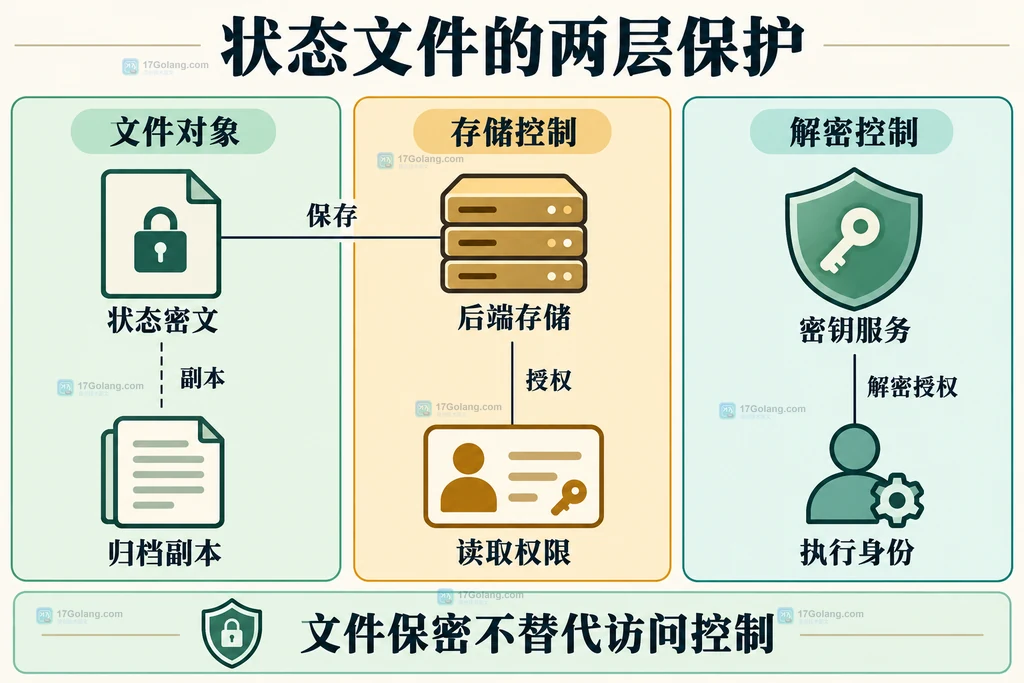
对上述假设团队,更有价值的判断是:需要读归档的人,是否也必须具备解密能力?如果所有存储读取身份同时拥有密钥访问能力,新增保护能隔离的范围就变小。建议把文件读取与密钥使用的授权分别列出,避免误以为“加密”二字自动完成了职责分离。
哪些风险不会随加密消失
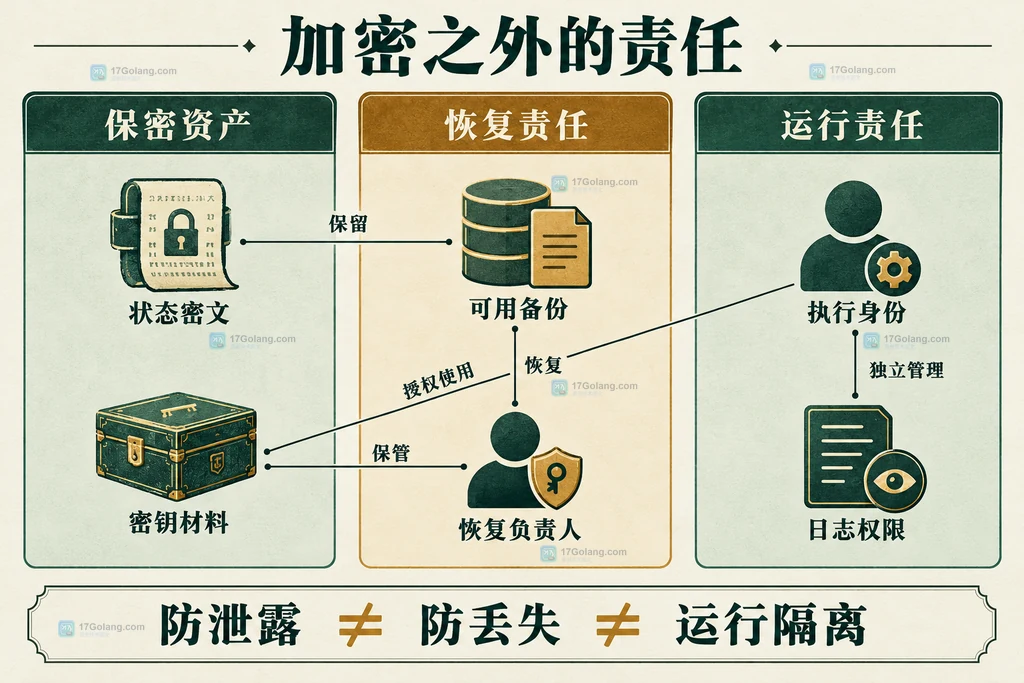
当前官方加密文档明确:能力覆盖本地或后端保存的状态、计划文件;它不防止文件损坏造成的数据丢失,也不防止旧状态或旧计划被重新使用,更不能向运行 tofu 命令的人隐藏所需的状态敏感值。正确密钥丢失还会使数据无法恢复。官方边界:https://opentofu.org/docs/language/state/encryption/。
项目设计文档还将标准输出及非状态、非计划文件的输出排除在这项保护目标之外。因此,不应把它宣传为日志脱敏或执行环境隔离方案。设计材料用于理解目标,实际配置以当前使用版本的用户文档为准:https://github.com/opentofu/opentofu/blob/main/docs/state_encryption.md。
团队应该怎样安排采用顺序
建议先在独立非生产项目中形成四份记录,再决定生产迁移,而不是直接把示例配置贴进正在使用的状态仓库。
- 资产记录:区分当前状态、历史状态、已保存计划及外部消费方,确定哪些对象需要保护。
- 权限记录:说明日常执行身份、应急身份以及密钥管理员各自能做什么,不把长期凭据写入代码仓库。
- 迁移记录:按所用版本的官方迁移章节安排旧明文的读取和新格式写入;明确过渡期结束条件,避免永久保留宽松兼容。
- 恢复记录:准备受控备份、可恢复的密钥材料和负责人交接,先确认恢复路径再处理旧副本。
这些是供团队执行的采用建议,本文没有运行 OpenTofu、改写状态或完成恢复演练。对于前面的归档场景,合格结果应是能回答“哪份文件受保护、谁能解密、丢失后由谁恢复”,而不只是配置中出现一个 encryption 区块。
上线前还要问清哪些问题
状态加密后,计划文件就自动安全了吗?
不要这样推定。当前文档分别给出 state 与 plan 配置位置;应按实际保存和传递的对象分别安排保护,并检查消费工具的兼容要求。
旧明文备份会自动消失吗?
不能把当前文件的保护视为历史副本已经清理。历史保留策略和授权范围应由团队单独管理,清理前还要满足恢复及留存要求。
这项能力最值得改变哪种团队习惯?
把状态从“随手下载的辅助文件”改为需要明确保密与恢复责任的资产。加密可以缩小文件泄露后的暴露面,但无法替代执行身份治理、备份和变更审批。
-
501 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-
145 收藏
-
235 收藏
-
231 收藏
-
487 收藏
-
375 收藏
-
187 收藏
-
248 收藏
-
科技周边 · 业界新闻 | 1小时前 | 云原生 · 运维 · kubernetes · 网络策略 Cilium 1.20 Cilium Kubernetes ClusterNetworkPolicy CiliumNetworkPolicy Cluster Mesh301 收藏
-
284 收藏
-
161 收藏
-
415 收藏
-
410 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习