
Go crypto/mldsa PublicKey.Bytes 导出可分发公钥编码的方法
来源:17golang原创
时间:2026-10-26 06:43:10 152浏览 收藏
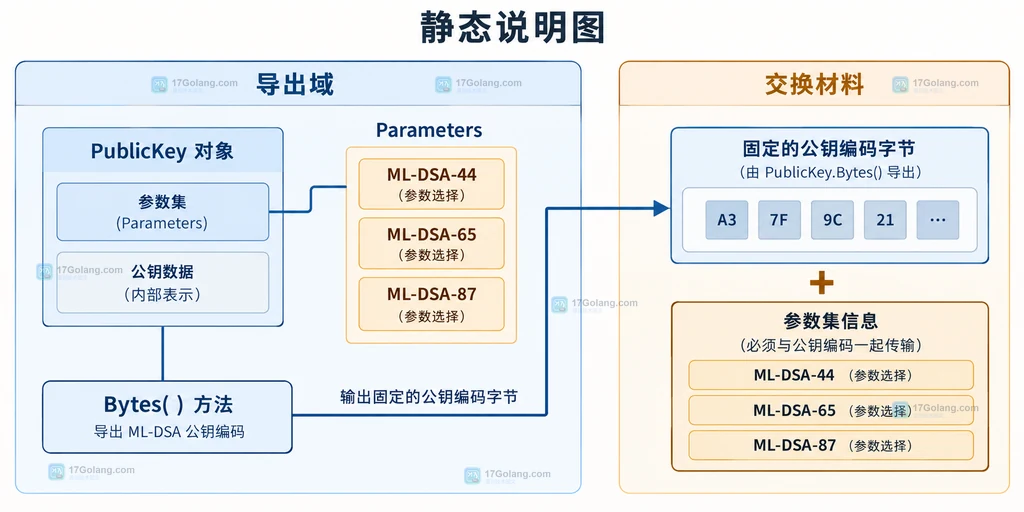
如果服务之间只传一段 ML-DSA 公钥字节,接收端还不知道应该按 ML-DSA-44、65 还是 87 解析。更稳妥的做法是把参数集标识和 PublicKey.Bytes() 返回的编码作为一组协议字段:发送端负责导出,接收端用同一参数集调用 NewPublicKey,长度或参数不匹配就在恢复阶段返回错误。
Bytes()导出的是公钥编码,不能代替参数集标识。- 参数集决定公钥固定长度:ML-DSA-44 为 1312 字节,ML-DSA-65 为 1952 字节,ML-DSA-87 为 2592 字节。
- 接收端先按长度和参数集做边界检查,再调用
NewPublicKey,不要把错误拖到签名验证阶段。
PublicKey.Bytes 负责导出什么,参数集为什么必须一起记录
crypto/mldsa 的 PublicKey.Bytes() 返回公钥编码,适合交给 Base64、十六进制或二进制协议层。它只表达公钥本身,不会替协议额外写入“这是哪个参数集”。因此数据库字段或消息结构至少应同时保存 parameter_set 和 public_key。
官方 API 提供三种固定参数集。写入协议前可以用 Parameters.PublicKeySize() 得到应有长度,避免在代码里散落数字。
| 参数集 | 公钥编码长度 | 适合记录的字段 |
|---|---|---|
MLDSA44() | 1312 字节 | mldsa44 |
MLDSA65() | 1952 字节 | mldsa65 |
MLDSA87() | 2592 字节 | mldsa87 |
导出函数只做复制和边界约束
导出层不需要重新生成密钥,也不应把私钥或签名逻辑混进来。下面的函数把对象转换成独立字节切片,并在调用方仍然传入参数集时检查长度。复制让协议层拥有自己的数据,后续可以安全地编码或写入消息。
package keywire

import (
    "fmt"

    "crypto/mldsa"
)

// ExportPublicKey 返回适合放入协议字段的公钥编码和参数集名称。
func ExportPublicKey(pk *mldsa.PublicKey, params mldsa.Parameters) ([]byte, string, error) {
    // 先判断调用方是否把参数集和公钥对象配对。
    if pk == nil {
        return nil, "", fmt.Errorf("public key is nil")
    }
    encoded := append([]byte(nil), pk.Bytes()...)
    if len(encoded) != params.PublicKeySize() {
        // 长度不对时停止导出,避免把坏数据写进协议或缓存。
        return nil, "", fmt.Errorf("public key length %d, want %d", len(encoded), params.PublicKeySize())
    }
    return encoded, params.String(), nil
}
这里的返回值可以直接交给消息编码器。若协议只允许字符串,可以在边界层做 Base64;文章的重点仍是保存原始编码和参数集的对应关系,不要把十六进制文本误当成另一种公钥格式。
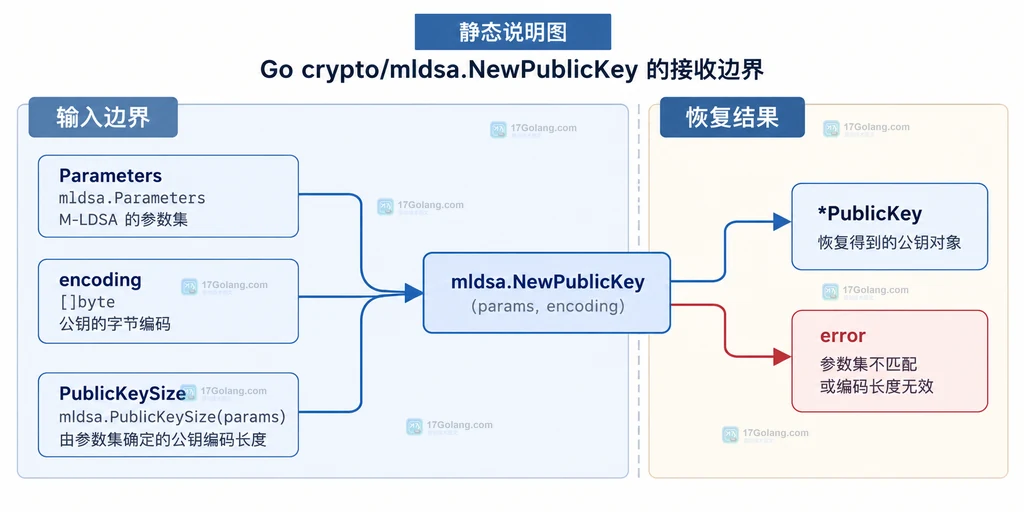
接收端用 NewPublicKey 恢复对象并提前拦截长度错误
接收端必须使用发送端声明的同一参数集调用 NewPublicKey。先比较长度可以给出更明确的错误,但最终仍要保留构造函数返回的 error,因为长度正确不代表输入一定是可接受的公钥编码。
package keywire

import (
    "fmt"

    "crypto/mldsa"
)

// ImportPublicKey 按已协商的参数集恢复 ML-DSA 公钥对象。
func ImportPublicKey(params mldsa.Parameters, encoded []byte) (*mldsa.PublicKey, error) {
    // 固定长度检查用于把截断、拼接和参数错配尽早暴露。
    if len(encoded) != params.PublicKeySize() {
        return nil, fmt.Errorf("invalid public key length %d, want %d", len(encoded), params.PublicKeySize())
    }
    pk, err := mldsa.NewPublicKey(params, encoded)
    if err != nil {
        // 保留构造函数的错误,不把无效编码伪装成可用公钥。
        return nil, fmt.Errorf("parse ML-DSA public key: %w", err)
    }
    return pk, nil
}
协议字段和常见误区
一个简单的协议结构可以包含 parameter_set、public_key 和可选的编码版本。解码后先把参数字符串映射到固定的 mldsa.Parameters,拒绝未知值,再检查 len(public_key)。不要只根据长度猜参数集,也不要把公钥编码和签名编码混用;三种参数集的签名长度与公钥长度不同。
还要注意,PublicKey.Bytes() 解决的是公钥编码交换,不负责签名验证。验证消息时仍需明确消息、签名和 Options.Context 是否属于同一协议约定;如果上下文不同,验证失败应归因于签名协议,而不是公钥导出函数。
相关问题
只保存公钥字节,不保存参数集可以吗?
不建议。接收端无法可靠知道应使用哪一个参数集,长度猜测也会把协议错误隐藏起来。
为什么长度正确仍要检查 NewPublicKey 的 error?
长度检查只能发现截断或拼接,构造函数还要判断编码是否满足该参数集的格式要求。
PublicKey.Bytes 能导出私钥吗?
不能。它只属于公钥对象;私钥材料应由独立的密钥生命周期和存储策略管理。
-
Golang · Go教程 | 34分钟前 | 标准库 · 性能优化 · url · Go教程 · Go net/url []byte URL.String URL.AppendBinary URL.MarshalBinary388 收藏
-
157 收藏
-
389 收藏
-
369 收藏
-
482 收藏
-
123 收藏
-
350 收藏
-
110 收藏
-
499 收藏
-
141 收藏
-
312 收藏
-
465 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习