
Go ed25519.PrivateKey.Seed 怎样从私钥恢复种子字节
来源:17golang原创
时间:2026-10-28 17:35:53 414浏览 收藏
我在做 Ed25519 密钥兼容层时,最容易混淆的不是签名调用,而是“私钥到底有多少字节”。Go 的 ed25519.PrivateKey 是 64 字节表示,其中包含用于高效重复签名的公钥后缀;RFC 8032 语境里的私钥则对应 32 字节种子。已经拿到 Go 私钥时,直接调用 priv.Seed() 就能取回种子,但导出前必须把它当作敏感密钥材料处理。
官方文档地址:https://pkg.go.dev/crypto/ed25519#PrivateKey.Seed
这篇只解决三个结果:从现有私钥得到 32 字节种子、用种子重新构造同一把私钥、避免把 64 字节私钥误传给只接受种子的接口。
先分清种子和 Go 私钥的两种表示
ed25519.SeedSize 是 32,ed25519.PrivateKeySize 是 64。前者适合 RFC 8032 互操作或作为密钥派生输入,后者是 Go 标准库的私钥类型。两者不是“同一切片的两个长度写法”:把完整私钥当种子传给 NewKeyFromSeed 会因为长度不对而触发 panic。
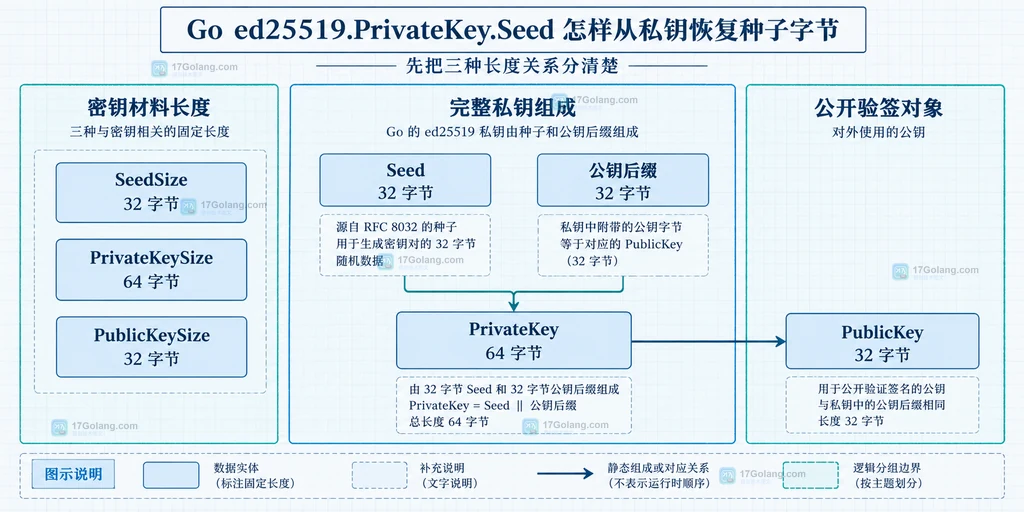
在兼容层用 Seed 读取并明确切片归属
如果输入已经是合法的 ed25519.PrivateKey,读取方式很短。工程代码里我会先检查长度,再复制返回值,明确调用方拥有一份独立切片;这样后续序列化或传给其他层时,不会把内部表示的引用关系带进业务代码。
package main

import (
    "bytes"
    "crypto/ed25519"
    "fmt"
)

// seedOfPrivateKey 只从完整私钥取出种子,并复制一份明确归属的字节。
func seedOfPrivateKey(priv ed25519.PrivateKey) ([]byte, error) {
    // 先拒绝长度异常的输入,避免把任意字节当成标准私钥。
    if len(priv) != ed25519.PrivateKeySize {
        return nil, fmt.Errorf("invalid private key length: %d", len(priv))
    }

    // Seed 是敏感材料;复制后由调用方负责尽快使用和释放引用。
    return append([]byte(nil), priv.Seed()...), nil
}

func main() {
    // nil 表示使用标准库提供的安全随机源生成测试密钥。
    _, priv, err := ed25519.GenerateKey(nil)
    if err != nil {
        panic(err)
    }

    seed, err := seedOfPrivateKey(priv)
    if err != nil {
        panic(err)
    }

    // NewKeyFromSeed 需要恰好 32 字节;这里只打印长度,不打印种子内容。
    rebuilt := ed25519.NewKeyFromSeed(seed)
    fmt.Println(len(seed), bytes.Equal(priv, rebuilt))
}
示例的两个输出含义分别是种子长度和重建后的私钥是否与原值相等。真实服务里不应把种子、私钥或它们的十六进制文本写进日志;需要持久化时,也应该交给专门的密钥保护边界。
用种子重建时,边界在 NewKeyFromSeed
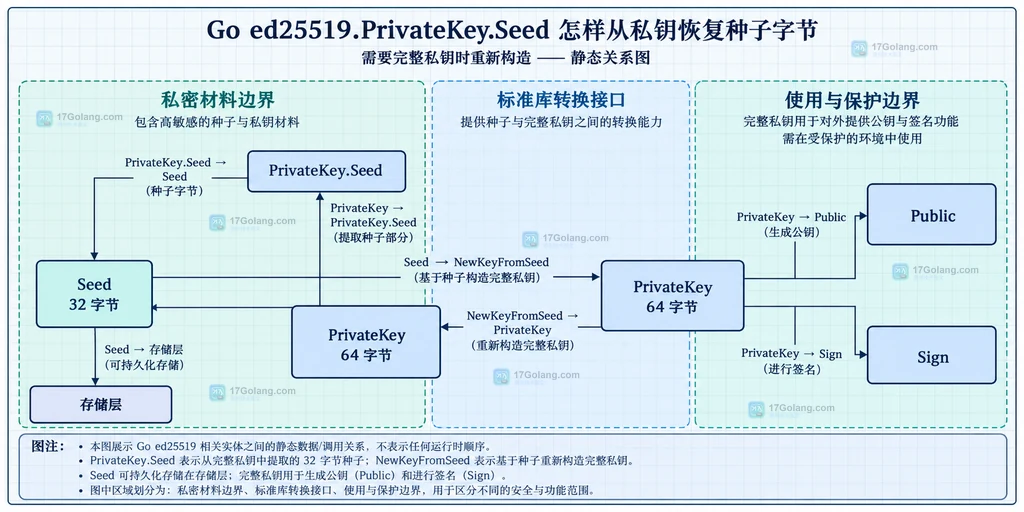
NewKeyFromSeed 的职责是从种子计算出 Go 的完整私钥。它不是通用的“截取前 32 字节”工具,也不会替你判断输入是不是来自可信密钥存储。对已经取出的种子,可以这样保持方向清晰:
func rebuildPrivateKey(seed []byte) (ed25519.PrivateKey, error) {
    // 先做可读的错误返回,避免把外部输入直接交给会 panic 的 API。
    if len(seed) != ed25519.SeedSize {
        return nil, fmt.Errorf("invalid Ed25519 seed length: %d", len(seed))
    }

    // 只有长度符合 SeedSize 时,才把它交给标准库重建私钥。
    return ed25519.NewKeyFromSeed(seed), nil
}
如果种子来自配置文件、数据库或跨语言协议,长度检查应该放在反序列化边界,而不是等到签名失败时才处理。这里的“恢复”是确定性的:同一个种子会得到同一个 64 字节私钥表示;它不会生成新的随机密钥。
导出种子前要接受的代价
从私钥得到种子很方便,但它扩大了敏感数据的流转范围。对我来说,判断标准是:只有需要 RFC 8032 互操作、跨语言导入或明确的密钥备份格式时才导出;仅在 Go 进程内签名时,保留 PrivateKey 对象即可。
- 不把种子放进普通日志、错误信息、埋点字段或 URL。
- 不把 64 字节私钥当 32 字节种子传给
NewKeyFromSeed。 - 使用完临时种子切片后尽快解除引用,减少它在业务层的驻留时间。
一句话总结:PrivateKey.Seed() 是从 Go 私钥回到 32 字节种子的互操作出口,NewKeyFromSeed 则是反方向入口;先区分表示,再做长度检查,最后决定是否真的要让种子离开密钥边界。
相关问题
Go 的 ed25519.PrivateKey 为什么是 64 字节?
Go 的表示包含 32 字节种子对应的数据和公钥后缀,便于同一把密钥重复签名。
Seed() 返回的内容能直接打印吗?
不建议。种子本身就是私钥材料,应按密钥处理,只在必要的兼容或存储边界短暂使用。
NewKeyFromSeed 传错长度会返回 error 吗?
不会。标准库文档说明长度不是 SeedSize 时会 panic,所以外部输入应先检查长度。
-
375 收藏
-
417 收藏
-
344 收藏
-
371 收藏
-
168 收藏
-
297 收藏
-
411 收藏
-
177 收藏
-
202 收藏
-
257 收藏
-
100 收藏
-
323 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习