
Linux OpenSSL 怎样查看证书链过期时间
来源:17golang原创
时间:2026-11-08 04:10:21 226浏览 收藏
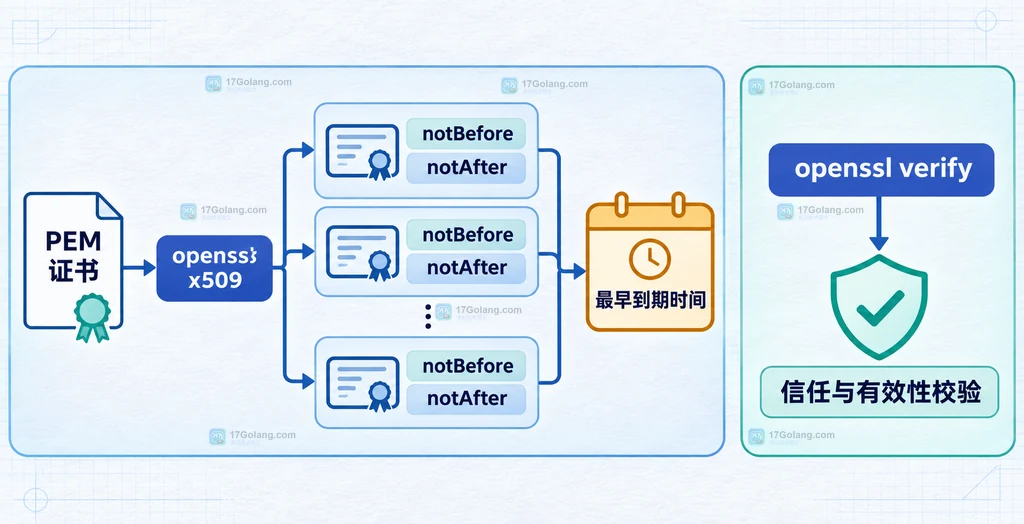
在 Linux 上排查 HTTPS 证书,最短路径是先用 openssl s_client -connect 域名:443 -servername 域名 -showcerts 取回服务器发送的 PEM 证书,再对每张证书执行 openssl x509 -noout -dates。真正安排更换时,不要只盯叶子证书:把相关证书的 notAfter 横向比较,最早到期的那一张就是巡检清单里的首个截止点。
官方地址:https://docs.openssl.org/
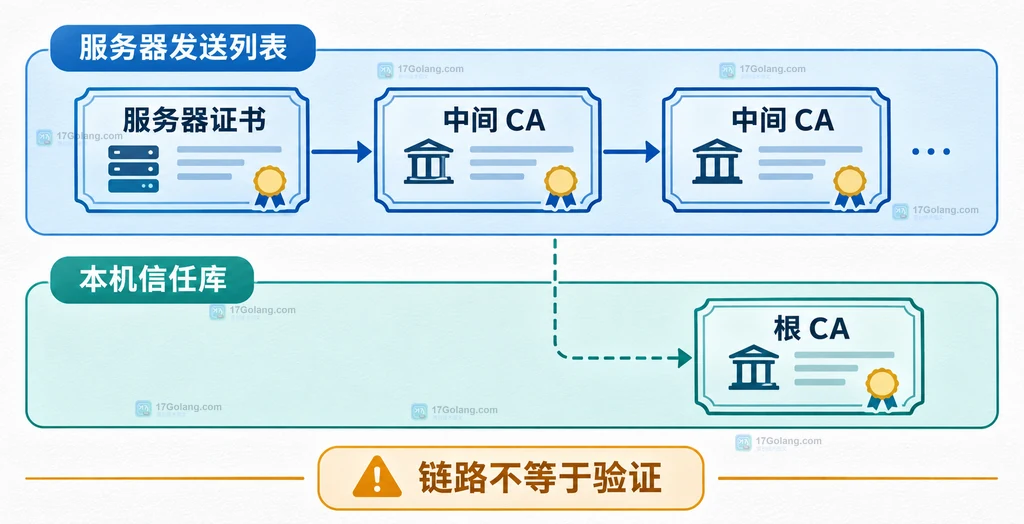
看日期用x509 -dates,看信任和链路是否成立用verify;-showcerts只说明服务器发来了哪些证书,不能单独证明验证成功。
- 先固定 SNI:没有
-servername可能拿到默认站点证书。 - 把叶子证书和中间 CA 分开记录,不把发送顺序当作信任关系。
- 日期通过只是一个条件,生产判断还要看签名、用途和本机信任库。
一、先分清服务器发送列表和验证链
-showcerts 展示的是服务器发送的证书列表,不是已经验证的链。它适合发现中间 CA 是否漏发;客户端最终能否信任,还取决于本机信任库和构链结果。
# 固定 SNI,只提取服务器发送的 PEM 证书
openssl s_client -connect example.com:443 -servername example.com -showcerts /dev/null \
  | sed -n '/BEGIN CERTIFICATE/,/END CERTIFICATE/p' > chain.pem
没有 -servername 时,虚拟主机可能返回默认站点。sed 只负责提取 PEM 边界,不能代替校验。
二、查看域名返回的每张证书日期
把 PEM 拆成单张证书后,x509 -dates 会打印 notBefore 和 notAfter;-noout 避免输出整张证书正文。
# 按边界拆分,再逐张读取 subject、issuer 和日期
awk 'BEGIN{n=0} /BEGIN CERTIFICATE/{n++; f=sprintf("cert-%02d.pem",n)} {if(f) print > f} /END CERTIFICATE/{close(f)}' chain.pem
for cert in cert-*.pem; do
  # 独立输出每张证书,便于写入巡检记录
  printf '%s\n' "$cert"
  openssl x509 -in "$cert" -noout -subject -issuer -dates || exit 1
done
rm -f cert-*.pem
notBefore 是开始生效时间,notAfter 是失效时间。若显示“尚未生效”,先检查 Linux 主机的时钟同步。
三、用最早到期时间安排更换
巡检记录至少保留 subject、issuer、链中位置和 notAfter。叶子证书影响域名访问,中间 CA 过期则可能让部分客户端构链失败。
| 检查项 | 看什么 | 得到的结论 |
|---|---|---|
| 叶子证书 | subject、域名、notAfter | 业务域名本身的更换窗口 |
| 中间 CA | issuer、链位置、notAfter | 服务器是否需要更新发送链 |
| 本机时间 | 当前时间与 notBefore/notAfter | 排除时钟偏差导致的误判 |
实际排期以相关链路中最早的 notAfter 为基准,并预留发布、缓存和回滚时间。根 CA 是否出现在发送列表中,要以目标客户端的构链方式为准。
四、用 verify 补做信任与有效性校验
日期正常不代表链路可用。openssl verify 还会检查签名、用途、信任设置和有效期。将叶子证书放入 leaf.pem,中间证书放入 intermediates.pem:
# 用系统默认信任库验证叶子证书,并把中间证书作为非信任输入参与构链
# -untrusted 不会把中间证书直接当成根信任,只提供构链所需材料
openssl verify -purpose sslserver -show_chain \
  -untrusted intermediates.pem leaf.pem
返回 OK 才表示在当前时间、当前信任库和指定用途下通过。若出现 unable to get local issuer certificate,优先检查中间证书漏发、PEM 是否完整以及系统 CA 包是否可用。
相关问题
为什么 -showcerts 看到了证书,浏览器仍然提示链错误?
因为发送列表不等于验证链。先用 verify 检查中间 CA、用途和本机信任库,再检查服务器是否按 SNI 返回了正确站点。
只看叶子证书的到期时间够不够?
不够。巡检至少要同时记录服务器证书和发送的中间 CA;最终以会影响当前客户端的最早到期时间安排更换。
-
426 收藏
-
387 收藏
-
242 收藏
-
238 收藏
-
402 收藏
-
367 收藏
-
294 收藏
-
369 收藏
-
356 收藏
-
225 收藏
-
104 收藏
-
232 收藏
-
439 收藏
-
479 收藏
-
316 收藏
-
333 收藏
-
451 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习