
Go html/template怎样让模板输出自动转义用户输入怎样完成一个可复用的最小示例
来源:17golang原创
时间:2026-11-08 22:00:07 261浏览 收藏
Go html/template怎样让模板输出自动转义用户输入怎样完成一个可复用的最小示例
要让 Go 模板自动转义用户输入,核心是使用 html/template,不要用 text/template 直接拼 HTML。前者会根据插值所在的位置判断转义方式:普通文本使用 HTML 转义,href 等 URL 属性还会做 URL 处理;模板作者负责页面结构,Execute 传入的数据默认按不可信内容处理。
- 优先把用户内容作为普通字符串传给
html/template,不要手工拼接 HTML。 - 同一个
{{.}}放在文本、属性或脚本上下文中,最终编码结果并不相同。 template.HTML、template.URL等安全类型会绕过部分转义,只能接收经过可信处理的内容。
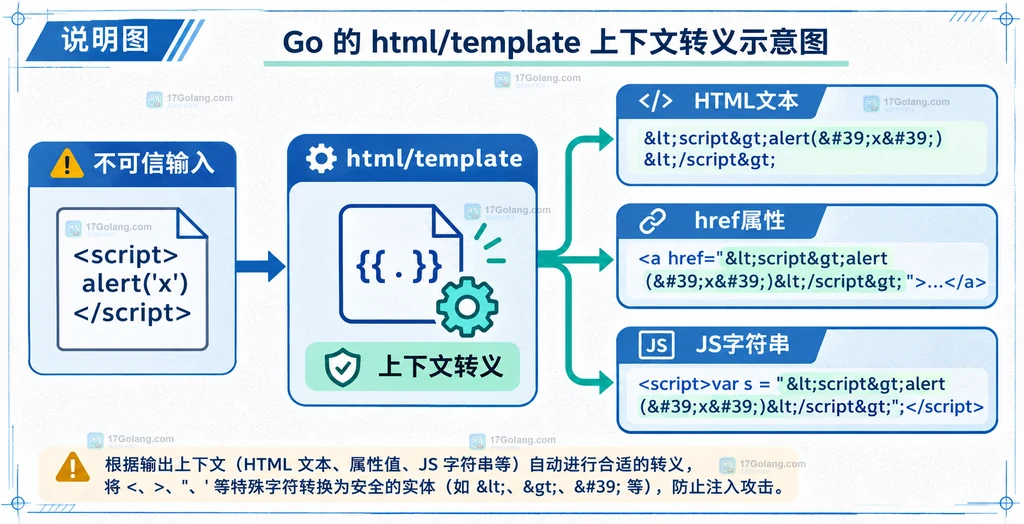
先选对包:html/template 才会自动转义
text/template 只负责把数据写入文本,不理解 HTML 结构;生成网页时应改用接口相同的 html/template。下面的最小函数把模板、输入和输出集中起来,便于在 HTTP handler 或单元测试中复用。
package main
import (
"fmt"
"html/template"
"strings"
)
func renderGreeting(input string) (string, error) {
// 模板作者控制标签结构,input 只作为不可信数据传入。
tmpl, err := template.New("greeting").Parse(`Hello, {{.}}
`)
if err != nil {
return "", fmt.Errorf("parse template: %w", err)
}
var out strings.Builder
// Execute 会按 html/template 的规则转义尖括号、引号等字符。
if err := tmpl.Execute(&out, input); err != nil {
return "", fmt.Errorf("execute template: %w", err)
}
return out.String(), nil
}
当输入是 时,输出中的尖括号会变成 < 和 >,浏览器看到的是文本,不会把这段输入当成标签。这里的安全前提是模板本身由可信开发者维护;Execute 保护的是数据,不是任意不可信模板源码。
同一个占位符会随所在上下文改变编码
自动转义不是简单调用一个全局替换函数。把输入放到普通文本、带引号的 href 和脚本字符串中,html/template 会选择不同的上下文处理。可复用示例可以把三个位置放在同一份模板里:
const page = `{{.Text}}
搜索 ` // 结构化数据让每个字段的用途清楚,避免把 URL 当普通 HTML 文本使用。 data := struct { Text string Query string Note string }{ Text: "普通文本", Query: "Go 模板 & 引号", Note: `他说:"请检查"`, } tmpl, err := template.New("page").Parse(page) if err != nil { return err } if err := tmpl.Execute(&out, data); err != nil { // 生产代码应记录错误并返回合适的 HTTP 状态,不要继续发送半页 HTML。 return err }
普通文本会进行 HTML 编码,查询参数会按 URL 属性编码,脚本字符串会处理引号和特殊字符。不要为了“看起来和输入一样”再套一层 html 或 urlquery;官方文档说明模板已经会按上下文加入内部转义器,重复手工转义可能造成双重编码或改变语义。
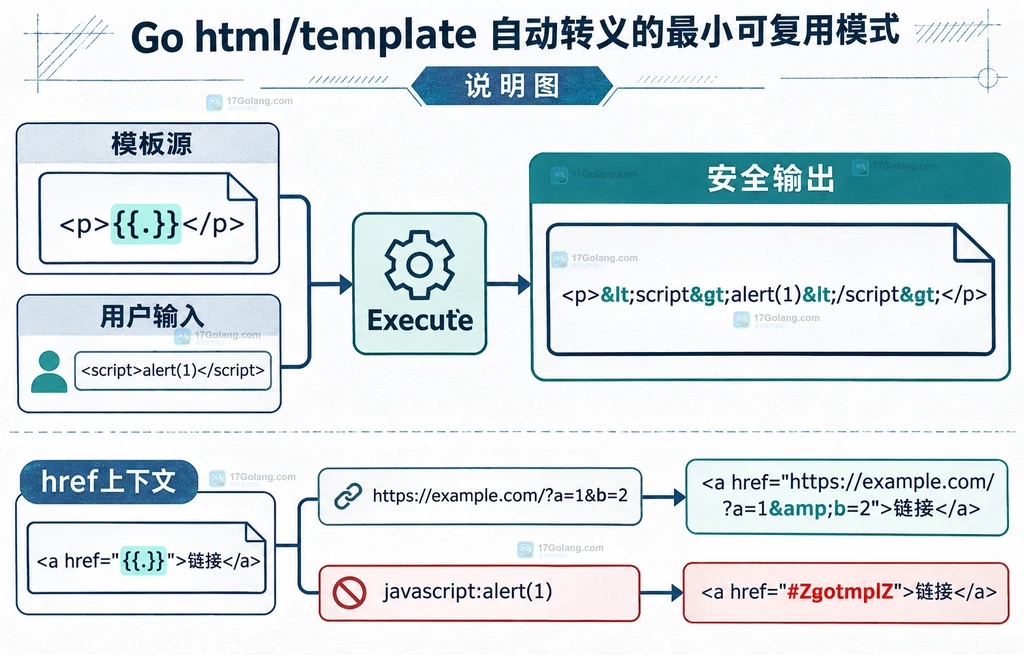
安全类型和不安全 URL 是两个边界
普通字符串默认会被当成纯文本。如果确实需要渲染一段 HTML,template.HTML 可以表达“这段内容已经由可信 sanitizer 处理过”,但它会跳过对应转义,因此不能把用户提交的富文本直接强制转换成这个类型。更稳妥的做法是先用专门的 HTML sanitizer 清洗,再在清晰的边界处转换。
URL 属性也不是任意字符串都能通过。例如把 javascript: 方案放进 href,运行时可能得到 #ZgotmplZ 这样的过滤结果。这个结果表示模板系统拒绝了不安全 URL,不是应该通过把值转换为 template.URL 来“修好”的报错;只有来源可信、协议和路径都经过业务约束的 URL 才适合使用安全类型。
| 场景 | 建议做法 | 容易踩的坑 |
|---|---|---|
| 用户昵称、评论 | 保留 string,放进 HTML 文本上下文 | 误用 template.HTML |
| 搜索关键词 | 放进带引号的 href 属性 | 手写 URL 拼接并遗漏编码 |
| 可信富文本 | 先清洗,再在边界使用 template.HTML | 把外部输入直接强转安全类型 |
| 外部跳转地址 | 限制协议、主机和路径后再输出 | 用安全类型绕过协议过滤 |
相关问题
html/template 和 text/template 能互换吗
API 形状相近,但安全语义不同。输出 HTML 时不能只因为模板能解析就继续使用 text/template。
为什么输出里出现了 #ZgotmplZ
通常是 URL、CSS 等上下文收到不安全值。先检查协议和数据来源,不要直接转换为 template.URL 绕过过滤。
为什么不建议手工加 html 转义函数
模板会根据上下文自动选择内部转义器。手工叠加可能双重编码,也容易把一个值错误地当成另一个上下文处理。
-
860 收藏
-
843 收藏
-
826 收藏
-
809 收藏
-
792 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习