
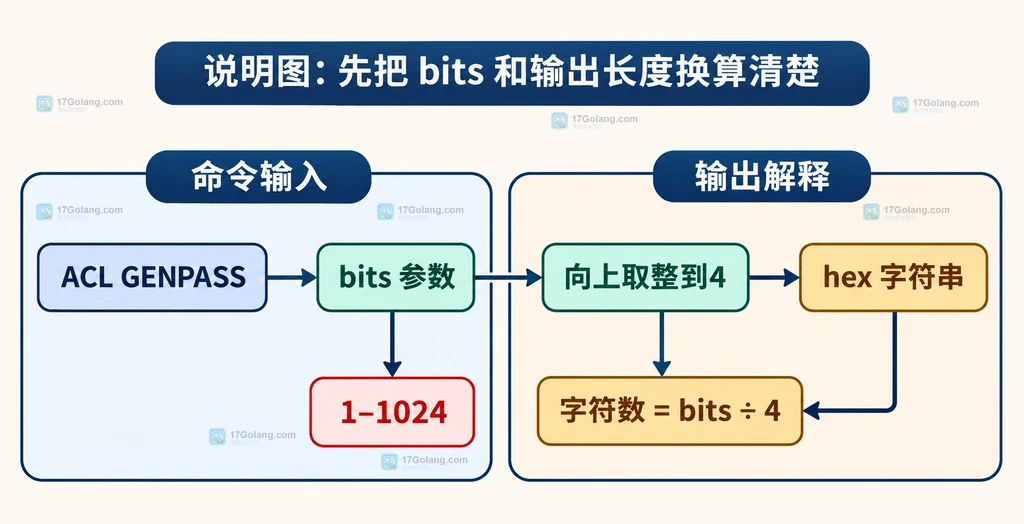
给 Redis ACL 用户自动生成密码时,最容易混淆的是 ACL GENPASS 的 bits 参数。它表示随机熵的位数,不是最终字符串的字符数;Redis 会把结果编码成十六进制字符串,所以常用换算是“约每 4 bits 对应 1 个十六进制字符”。
实际选择可以先记住一个稳妥结论:机器间长期使用的 ACL 密码优先保留默认 256 bits;短期令牌或有明确长度上限的场景,再根据接口限制选更小但仍有余量的值;不要为了得到“32 位字符串”直接传 32,那只会得到约 8 个十六进制字符。
官方地址:https://redis.io/
先把 bits 和输出长度换算清楚
ACL GENPASS [bits] 从 Redis 6.0.0 开始提供,默认生成 256 bits。官方命令文档给出的默认结果是 64 个十六进制字符,因为每个十六进制字符表达 4 bits。
bits的有效范围是 1 到 1024。- Redis 会把输入向上取整到 4 的倍数。
- 输出长度约等于
ceil(bits / 4)个十六进制字符。 - 例如传入 5,实际按 8 bits 处理,结果是 2 个字符;传入 32,结果是 8 个字符。
按凭据用途决定 bits,而不是按字符数猜参数
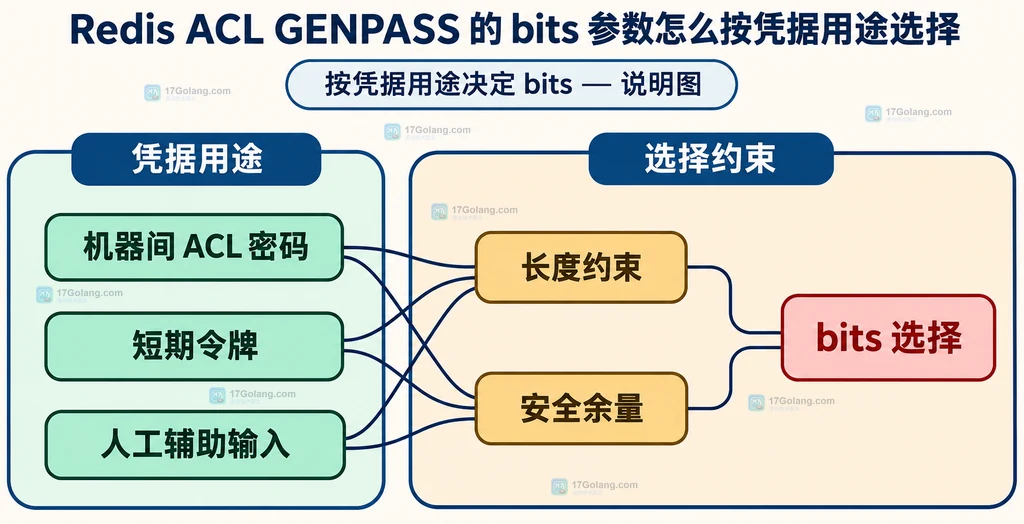
选择参数时先问“这个值由谁保存、使用多久、经过哪些接口”,再决定 bits。ACL 密码通常由程序保存并自动提交给 Redis,不需要人工背诵,因此默认值 256 bits 往往是简单且不容易误配的选择。
| 用途 | 建议 | 判断依据 |
|---|---|---|
| 机器间长期 ACL 密码 | 优先 256 bits | 64 个十六进制字符,保存与传输通常可控,保留足够安全余量 |
| 短期一次性令牌 | 按有效期和接口上限选择 128–256 bits | 不需要人工输入,但仍要避免过短和重复风险 |
| 人工辅助复制 | 先确认系统长度限制,再考虑 64–128 bits | 长度会影响复制、录入和配置文件换行 |
| 外部系统固定字段 | 按外部协议上限倒推 | 先保证能完整传输,再在允许范围内保留最大余量 |
用 redis-cli 生成凭据时保留参数语义
命令行脚本里最好把 bits 写成有名字的配置,而不是把一个数字散落在多个命令中。下面的例子分别展示默认值、明确的 128 bits 和错误的“把字符数当 bits”写法。
#!/usr/bin/env bash
set -euo pipefail

# 机器间 ACL 密码:不需要人工输入,使用默认 256 bits。
machine_password="$(redis-cli ACL GENPASS)"

# 短期令牌:128 bits 会得到 32 个十六进制字符。
short_token="$(redis-cli ACL GENPASS 128)"

# 重要:这里的 32 表示 32 bits,结果约为 8 个十六进制字符。
short_string="$(redis-cli ACL GENPASS 32)"

# 变量名体现参数含义,避免把 bits 和字符数混用。
echo "machine=$machine_password"
echo "short_token=$short_token"
echo "short_string=$short_string"
如果外部字段要求最多 40 个字符,可以把候选参数换算后再决定。128 bits 对应 32 个字符,通常比直接选 160 bits 更容易落在限制内;但如果协议允许 64 个字符,默认 256 bits 的 64 字符结果更直观。
边界参数和兼容性要单独处理
小于 1 或大于 1024 的值不应进入正常生成流程,应用层应在调用前拒绝。接近 1、2、3 这类不能被 4 整除的值也要特别小心:Redis 会向上取整,调用方不能假设输入 bits 会原样映射到输出长度。
# 先在应用配置层限制范围,再把合法值传给 Redis。
bits=128
if [ "$bits" -lt 1 ] || [ "$bits" -gt 1024 ]; then
  # 配置错误应直接失败,不能悄悄退回一个更短密码。
  echo "bits 必须位于 1 到 1024 之间" >&2
  exit 1
fi

# Redis 的返回值是十六进制字符串,字符数约为 bits / 4。
redis-cli ACL GENPASS "$bits"
还要区分 Redis Open Source 与托管产品的命令支持范围。官方文档列出的 Redis Cloud 和 Redis Software ACL 支持表中,ACL GENPASS 可能不支持;这时不能把 Open Source 命令示例直接当成托管控制台或服务端接口。应按目标产品的凭据生成入口获取密码,再把长度约束记录在部署配置里。
一张表记住最终选择
| bits | 十六进制字符数 | 更适合的用途 |
|---|---|---|
| 32 | 8 | 仅用于演示长度换算,不建议作为长期 ACL 密码 |
| 64 | 16 | 有严格短字段限制的临时值,仍需结合威胁模型 |
| 128 | 32 | 接口长度有限的机器间短期凭据 |
| 256 | 64 | 默认选择,适合机器保存的长期 ACL 密码 |
| 512 | 128 | 确实需要更长字段且上下游都能承载时使用 |
最后的决策顺序可以固定成三步:先确认目标产品支持 ACL GENPASS,再按接口和存储上限换算字符数,最后在允许范围内优先选择更大的 bits。只要记住 bits 是熵、输出是十六进制字符,就不会再把 32 错当成 32 个字符。
相关问题
- 为什么默认 256 bits 是 64 个字符? 因为十六进制每个字符表达 4 bits,256 除以 4 等于 64。
- 传入 5 会得到多长? 参数会向上取整到 8 bits,因此通常得到 2 个十六进制字符。
- Redis ACL GENPASS 能替代权限配置吗? 不能,它只生成凭据,不负责设置用户的命令、键或频道权限。




