-
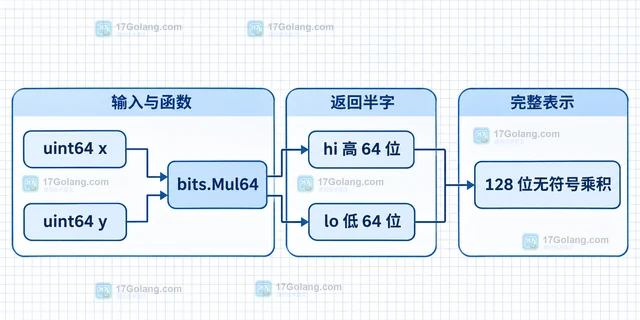
Go 的 bits.Mul64 返回 128 位无符号乘积的高 64 位和低 64 位。本文用最小示例说明 hi、lo 的组合关系、溢出判断、十六进制展示和与 math/big 的职责边界。
-
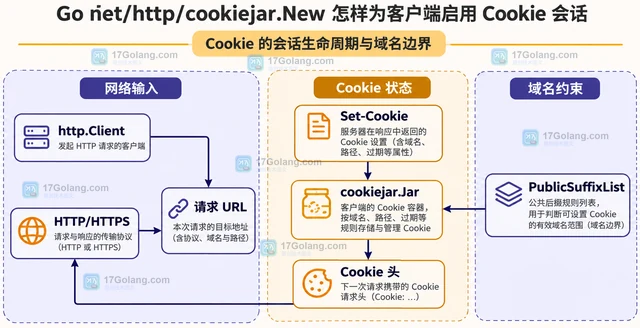
Go 的 http.Client 不会凭空替你保存跨请求 Cookie。本文从 cookiejar.New 创建 Jar 讲起,说明它如何接入 http.Client、如何承接 Set-Cookie、哪些域名策略会影响 Cookie,以及复用客户端时需要避开的生命周期误区。
-
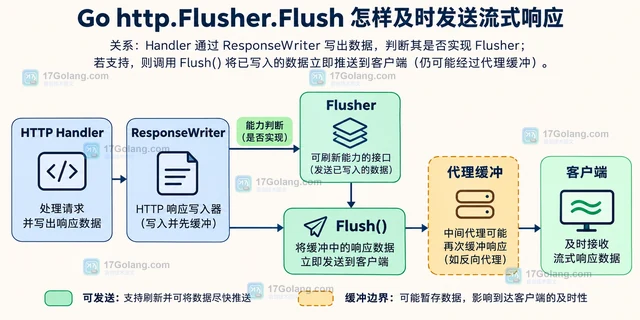
用 Go http.Flusher 判断 ResponseWriter 的刷新能力,在分段输出后发送缓冲数据,并说明包装器、客户端和 HTTP 代理造成的可见性边界。
-
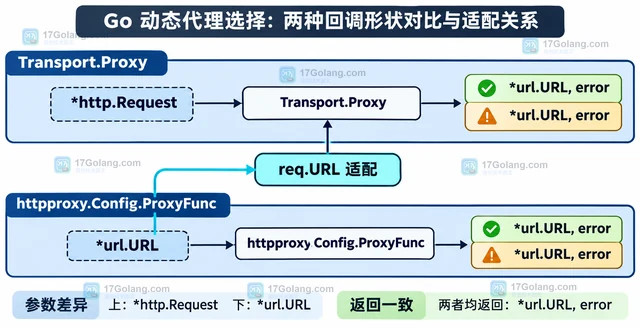
Go 的 http.Transport 实际通过 Proxy 回调决定请求走代理还是直连;ProxyFunc 通常来自 golang.org/x/net/http/httpproxy。本文从请求误走代理的故障现场出发,拆解两个函数签名,给出基于域名分流、复用环境变量和处理错误边界的写法。
-
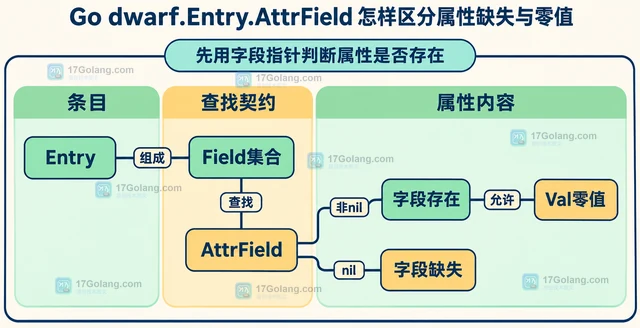
用 Go dwarf.Entry.AttrField 区分属性缺失与零值,分别保留存在性、动态类型和错误原因,并给出字节大小读取函数与人工条目示例。
-
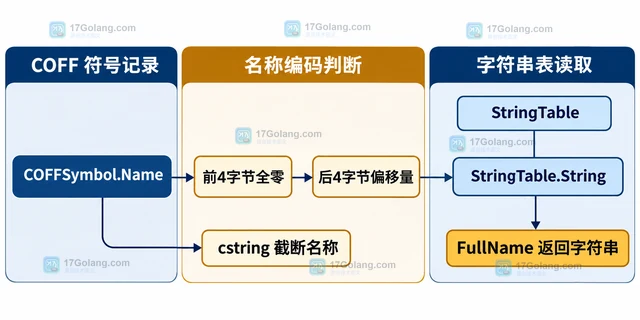
Go debug/pe 的 COFFSymbol.FullName 会根据 Name 的编码形式,在 8 字节内嵌名称和 COFF 字符串表之间选择读取路径。本文说明长名称偏移、StringTable 输入、错误边界与调用方处理方式。
-
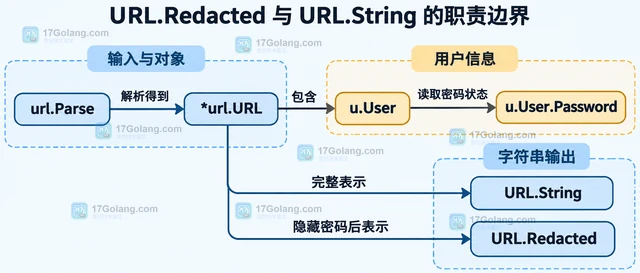
Go 的 net/url.URL.Redacted 会保留 URL 结构,只把 u.User 中的密码替换为 xxxxx,适合用于日志和错误信息。本文对比 String、解释 nil 与无密码边界,并给出安全封装方式。
-
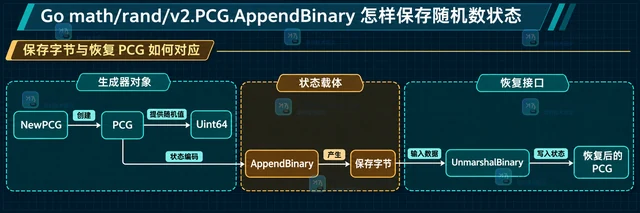
Go math/rand/v2.PCG.AppendBinary 可以把 PCG 当前状态追加到已有字节切片,配合 UnmarshalBinary 可在新实例中恢复随机序列。本文说明追加语义、状态保存与恢复写法,以及伪随机、安全性和并发边界。
-
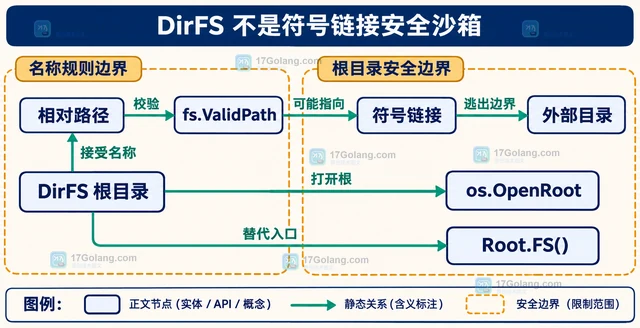
说明 Go os.DirFS 如何把本地目录包装成 fs.FS,怎样用 slash-separated 相对路径读取资源,以及空目录、..、相对根目录和符号链接的边界。
-
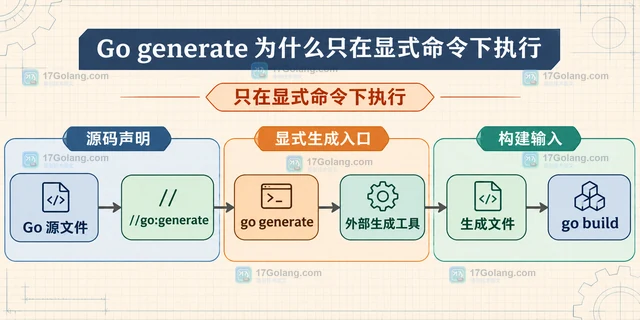
go generate 不是 go build 的隐式前置步骤。本文说明 go:generate 指令、显式触发、包目录工作路径、工具依赖和生成文件提交边界,帮助把代码生成做成可重复的工程流程。
-
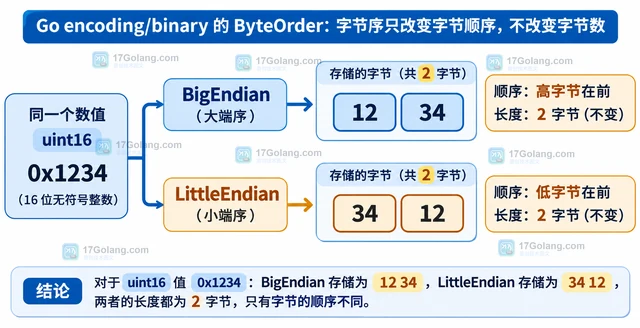
Go 的 binary.ByteOrder 不会替协议猜字节序:BigEndian 和 LittleEndian 必须按协议字段显式选择,字段宽度也要与读取方法一致。本文用固定宽度整数说明读写、边界检查和往返测试的完整写法。
-
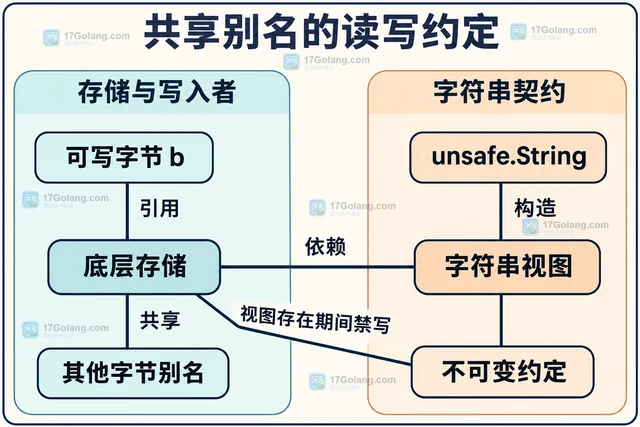
Go 中用 unsafe 转换 []byte 与 string 会引入共享别名、只读约束和生命周期责任。本文说明缓冲区复用风险,并给出迁回标准转换的完整示例与检查要点。
-
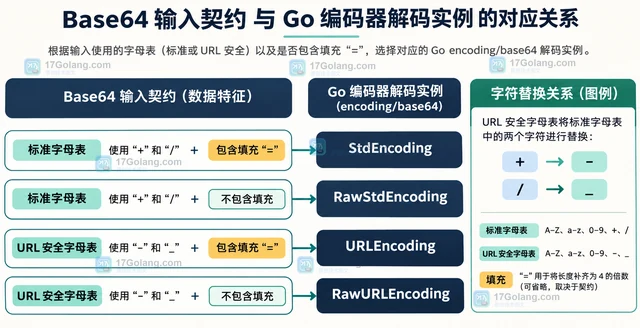
Go 的 Base64 解码报 padding 错误时,先判断对方使用的是标准编码、无填充编码还是 URL-safe 编码,再选择对应的 Encoding。本文用一个小型解码适配器说明如何处理缺失 padding、非法字符和不可恢复长度,避免盲目补等号。
-
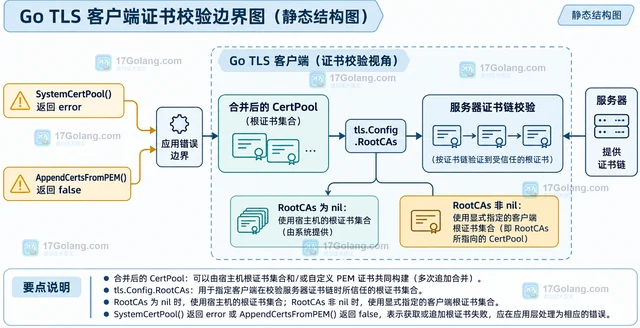
Go 服务需要信任内部 CA 时,应先复制 SystemCertPool,再用 AppendCertsFromPEM 追加自定义证书,最后把合并后的 CertPool 放入 tls.Config.RootCAs。本文拆开系统池错误、PEM 解析失败和 TLS 校验边界。
-
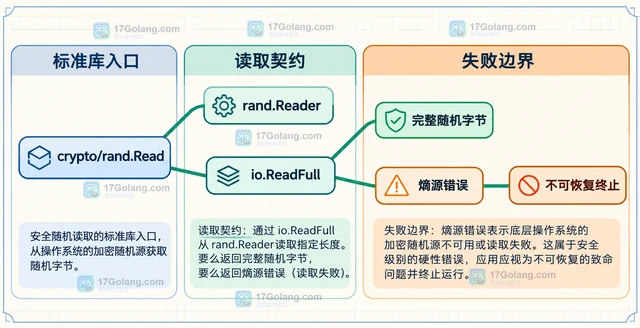
crypto/rand.Read 看起来返回 error,但当前实现会在随机源失败时不可恢复地终止进程。本文区分 rand.Read、rand.Reader 与 io.ReadFull 的语义,处理短读和 EOF,给出失败即停的安全边界、可注入测试和故障指标设计。
