-
本文介绍在Linux环境下,如何利用Golang安全地存储日志。以下步骤将帮助您构建一个安全可靠的日志系统:采用结构化日志库:选择结构化日志库(例如logrus或zap),它们能有效组织和分析日志数据,方便后续的过滤、搜索和聚合。日志级别划分:使用不同的日志级别(DEBUG、INFO、WARN、ERROR等),清晰地区分日志的重要性,便于问题排查。日志轮转机制:利用logrotate工具定期压缩、归档和删除旧日志,防止日志文件无限膨胀,节省磁盘空间并保持可管理性
-
LinuxLAMP架构的安全性,是一个需要多方面考量的问题,涉及配置、管理和维护的各个环节。本文将深入探讨LinuxLAMP环境的安全特性及潜在风险。优势:开源特性:Linux的开源性质允许公开审查和修改源代码,有助于快速发现并修复安全漏洞。稳定可靠:Linux以其稳定性和可靠性著称,这对于服务器环境至关重要。较低的攻击风险:相较于Windows系统,Linux系统遭受病毒和恶意软件攻击的概率较低,这得益于其开源特性,使得攻击者难以找到可利用的漏洞。高度可扩展性:LAMP架构支
-
提升Linux系统启动速度,您可以尝试以下方法:一、加速启动的策略U-Boot启动优化:将bootdelay设置为0秒,并禁用U-Boot的调试信息输出。内核启动优化:禁用crng_ready()功能,通过修改内核配置文件实现。文件系统启动优化:停用非必要的服务和自动挂载功能,优先加载核心程序。二、启动时间测量与分析printk时间戳:启用内核的printk时间戳功能。initcall_debug:在内核命令行参数中添加initcall_debug,分析内核初始化函数的
-
要使用Yum查看已安装的软件包,请按照以下步骤操作:打开终端(Terminal)。输入以下命令,然后按回车键:yumlistinstalled这个命令会显示所有已安装的软件包及其版本信息。如果你想要搜索特定的软件包,可以使用以下命令:yumlistinstalled|grep软件包名称将“软件包名称”替换为你想要查找的软件包名称。例如,如果你想要查找已
-
在Linux环境下使用FileZilla进行文件传输,安全性至关重要。本文将介绍一些关键的安全策略,帮助您有效保护FileZilla服务器。优先选择安全协议:FTPS和SFTPFTPS(FTPoverSSL/TLS):FTPS是FTP的安全增强版,利用SSL/TLS加密传输数据。使用FTPS需要服务器端配置SSL证书,客户端也需支持FTPS。SFTP(SSHFileTransferProtocol):SFTP基于SSH协议,提供更强大的端到端加密,安全性通常高于FT
-
Compton是Linux桌面环境中常用的窗口合成器,它能为窗口添加阴影、透明度等视觉效果。然而,不同Linux发行版和系统配置下,Compton的兼容性可能存在问题。本文将探讨常见问题及解决方法。兼容性挑战:依赖库冲突:Compton依赖于libxrender、libglx等动态链接库。不同发行版库版本差异可能导致Compton无法正常工作。配置文件路径差异:配置文件位置因发行版而异,例如Debian系(Ubuntu)通常在~/.config/compton.conf,Arch系(Man
-
umount卸载磁盘提示targetisbusy.(目标忙)的问题解决方案
-
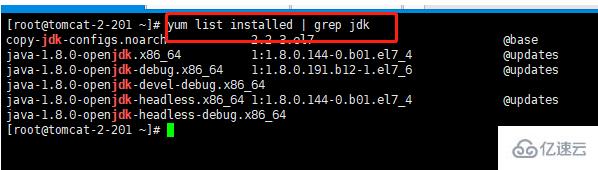
linuxjdk目录在bin目录下,具体查找方法是:1、通过“whereisjava”命令找到javad的执行目录;2、通过执行文件找到链接文件;3、通过“ls-lrt/etc/alternatives/java”命令找到安装目录即可。linux查看jdk安装目录1、安装包方式安装的jdk如果是现在安装包安装的话,一般都会配置环境变量echo$JAVA_HOME或者查看/etc/profilevi/etc/profile2、yum安装查看安装目录本人比较懒,就用的yum安装的。先找到javad的执行目录w
-
Linux进程为何会进入睡眠状态?在Linux系统中,进程可能会进入睡眠状态,这是因为操作系统的调度策略、资源分配以及进程之间的竞争关系等因素都可能导致进程进入睡眠状态。睡眠状态是指进程不能立即执行,需要等待一定条件满足后才能继续执行。接下来我们将详细探讨Linux进程为何会进入睡眠状态,同时会附上具体的代码示例说明。等待I/O操作完成一个常见的情况是当进程
-
如何配置和管理Linux上的Web服务器作为运维人员或开发人员,在Linux上配置和管理Web服务器是非常重要的一项技能。在本篇文章中,我们将介绍如何使用Apache和Nginx配置和管理Web服务器,并且提供代码示例。一、使用Apache配置和管理Web服务器Apache是一个被广泛使用的Web服务器,它能够在Linux
-
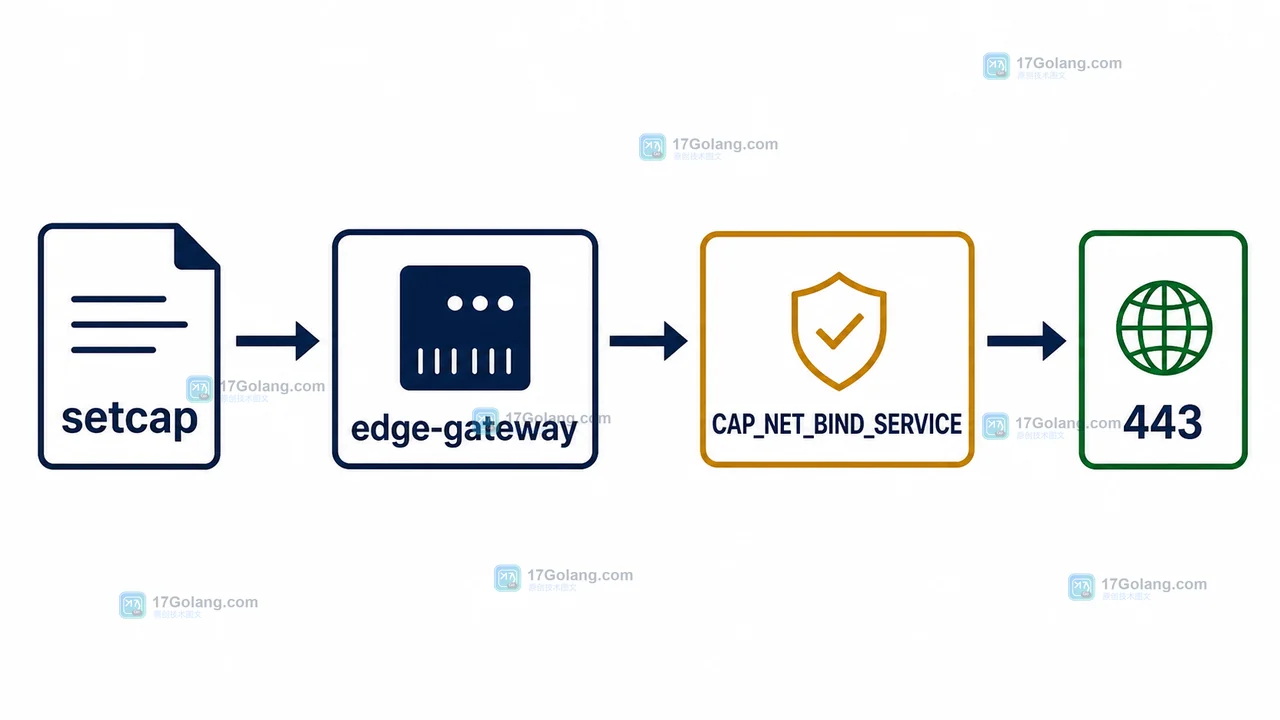
Linux 上普通用户运行的服务默认不能绑定 1024 以下端口。本文用 setcap 为单个可执行文件授予 CAP_NET_BIND_SERVICE,演示 getcap 验证、服务启动检查、文件替换后的能力丢失,以及 setcap -r 撤销和复查。
-
直接用curlifconfig.me最稳,90%场景下能立刻拿到纯IP字符串;ifconfig和ipaddr只能查内网地址(如192.168.x.x),因NAT后公网IP由路由器或云平台SNAT决定,本机无感知。
-
w命令可实时查看当前所有登录用户及行为,输出含用户名、TTY、来源IP、空闲时长、JCPU、PCPU和当前命令;TTY为pts/N才是可踢的远程会话,踢人须用sudopkill-kill-tTTY。
-
可通过源码编译在Linux安装指定Python3版本:先装依赖工具,再下载校验源码包,解压后配置启用共享库,接着多线程编译并altinstall,最后更新动态链接库并验证版本与运行。
-

需先合并再解压:ZIP/RAR分卷用cat按序拼接后解压;多个独立tar应分别解压至同一目录;tar追加用-A选项;split分割文件须字典序cat还原。
