-

在使用Linux操作系统过程中,经常会遇到CPU、Sys等资源占用异常的情况,这给系统的稳定性和性能带来了挑战。为了更好地理解这些异常占用的原因,我们需要深入研究相应的原理并通过具体的代码示例来描述。接下来,我们将以一个简单的示例来说明在Linux中可能会导致CPU、Sys等资源占用异常的原因。在Linux系统中,top命令是一个常用的工具,可以动态展示系统
-

Linux管道的原理与应用在Linux系统中,管道(Pipe)是一种非常强大且常用的概念,它允许将一个命令的输出作为另一个命令的输入,从而实现命令之间的数据传输和协作。管道的使用能够极大地提高命令之间的灵活性和效率,为系统管理和数据处理提供了便利。1.管道的原理在Linux中,管道通过创建一个临时文件描述符,使得一个进程的输出与另一个进程的输入相
-
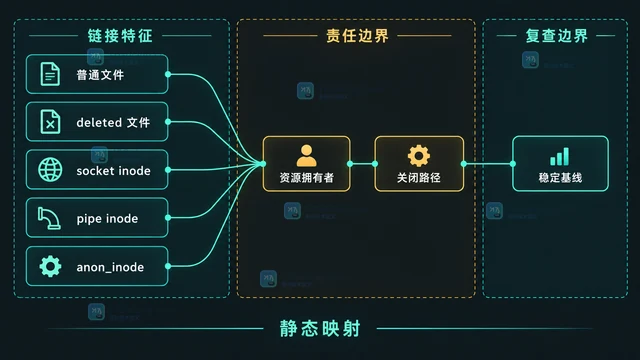
Linux 进程句柄持续上涨时,不要先调高 nofile。本文用 /proc/PID/fd 统计并聚类文件、deleted、socket、pipe 和 anon_inode,再结合 fdinfo、limits 与系统 file-nr 缩小泄漏资源,最后把资源簇映射回真正负责关闭的代码路径。
-
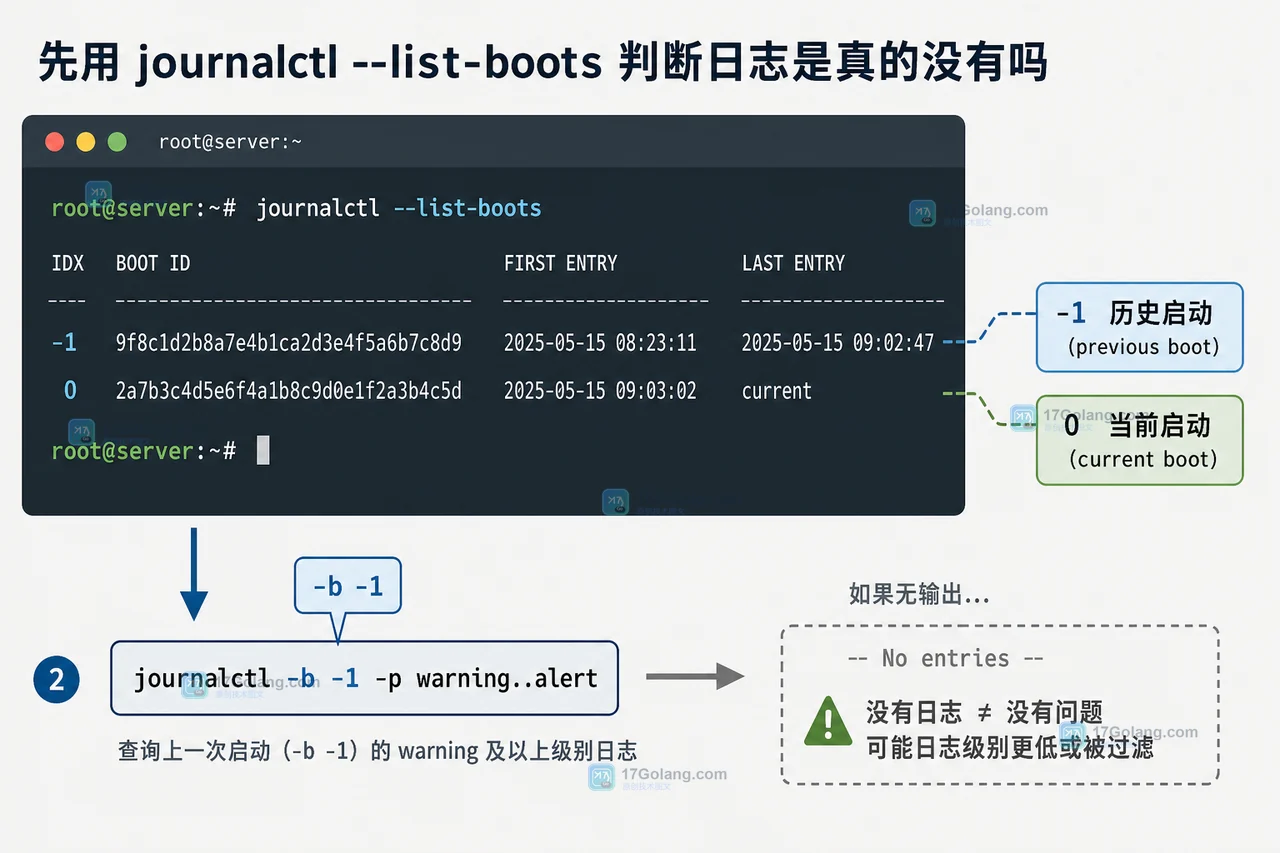
服务器重启后用 journalctl 只能看到当前启动记录,通常不是日志凭空消失,而是 journald 没有持久化到 /var/log/journal,或查询范围没有切到历史启动。本文从 --list-boots、Storage 配置、目录权限和验证命令排查。
-
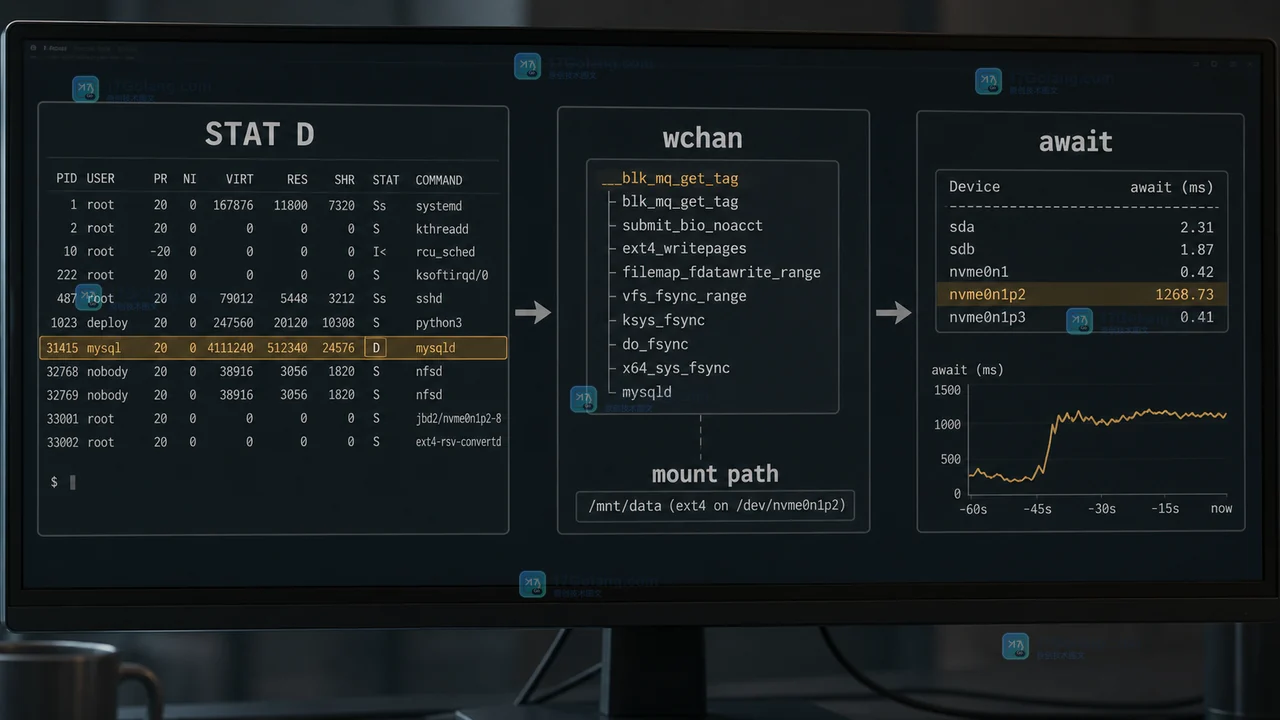
Linux 的 load average 不只统计正在抢 CPU 的任务,也会计入等待 I/O 的不可中断任务。遇到负载高而 CPU 看似空闲时,先对齐 uptime、/proc/loadavg、vmstat 和进程状态,再确认具体等待点与磁盘或网络存储的时间关系,避免一上来扩容或杀进程。
-
应使用hostnamectl命令临时与永久修改主机名,或编辑/etc/hostname并刷新内核参数,同时同步更新/etc/hosts中对应映射,确保服务正常解析。
-
Linux系统中解决资源限制问题需五种方法:一、临时设置当前Shell会话;二、通过/etc/security/limits.conf持久化配置;三、确保PAMlimits模块启用;四、写入Shell初始化文件实现用户级自动加载;五、为systemd服务单独配置资源限制。
-
使用useradd创建用户并设置密码,2.用usermod修改用户信息,3.通过userdel删除用户,4.利用groupadd、groupmod和groupdel管理用户组,5.查看/etc/passwd和/etc/group验证配置。
-
首先使用journalctl命令查看系统日志,支持按服务、时间等过滤;接着检查/var/log目录下的messages、auth.log等文件获取系统和安全日志;再用dmesg查看内核硬件及驱动信息;最后通过logrotate管理日志轮转与磁盘空间。
-
Linux需要包管理器是因为它能自动处理依赖、简化安装/更新/卸载流程并提升系统安全性,而手动安装效率低且风险高。1.包管理器自动解决依赖问题,避免手动逐个安装库文件的繁琐操作。2.提供统一的更新与卸载机制,确保系统整洁稳定。3.通过官方源获取经过验证的软件包,降低安全风险。4.常用工具如APT(Debian/Ubuntu系)和RPM(RedHat系)分别通过高级前端如apt、dnf等提供高效管理。5.APT更智能友好,RPM则通过yum/dnf增强依赖处理能力。6.包管理器不仅是工具,更是标准化软件生命
-
优化Linux数据库服务器需从硬件、操作系统和数据库三方面入手。首先,确保CPU、内存、磁盘I/O充足,优先选用SSD。其次,调整内核参数如vm.swappiness=10、vm.vfs_cache_pressure=50,并设置net.core.somaxconn=65535、net.ipv4.tcp_tw_reuse=1、net.ipv4.tcp_tw_recycle=0,同时通过ulimit将最大打开文件数设为65535。文件系统优选XFS或ext4。最后,根据数据库类型优化配置,如MySQL的in
-
SELinux配置不是一劳永逸,其核心在于理解并调整标签与策略规则。1.检查SELinux状态与模式:使用sestatus查看运行状态和模式,通过/etc/selinux/config修改模式(enforcing/permissive/disabled),临时切换可用setenforce。2.理解与操作安全上下文:ls-Z和ps-Z分别查看文件和进程的上下文,chcon临时修改,semanagefcontext配置永久规则,restorecon应用更改。3.管理布尔值:getsebool-a查看所有布尔值
-
最小权限原则是防止Linux权限滥用的核心策略,具体包括:1.坚持最小权限原则,每个用户和服务仅分配必需的最低权限;2.强化认证机制,如禁用弱密码、使用SSH密钥和多因素认证;3.精细管理用户和组,及时清理无用账户;4.严格控制文件和目录权限,谨慎使用特殊权限位;5.限制sudo权限,禁止无密码提权;6.引入SELinux或AppArmor等强制访问控制机制;7.利用LinuxCapabilities细化特权,避免直接赋予root权限;8.结合容器化技术隔离应用环境;9.通过auditd和日志系统监控并响
-
strings是Linux系统中一个非常实用的工具,它能够从二进制文件或者设备里提取出可显示的字符串。当分析网络数据包的时候,strings能够帮你从数据包的内容里挖掘出有价值的信息,像是潜在的文件名、网址、IP地址、端口号等等。下面是用strings命令分析网络数据包的基本流程:捕捉网络数据包:首先,你需要捕捉网络数据包。这一般通过tcpdump或wireshark这类工具实现。比如,用tcpdump的指令可能是:tcpdump-ieth0-wpackets.pcap此
-
要设置Linux防火墙规则,首先确认使用的工具,再根据工具配置相应规则。一、确认使用的防火墙工具:通过systemctlstatusfirewalld或systemctlstatusiptables判断系统使用firewalld还是iptables,CentOS/RHEL默认用firewalld,Ubuntu倾向用ufw或iptables。二、使用firewalld配置基本规则:1.查看状态和默认区域,用firewall-cmd--state和firewall-cmd--get-default-zone,
