
linux技术文章
-
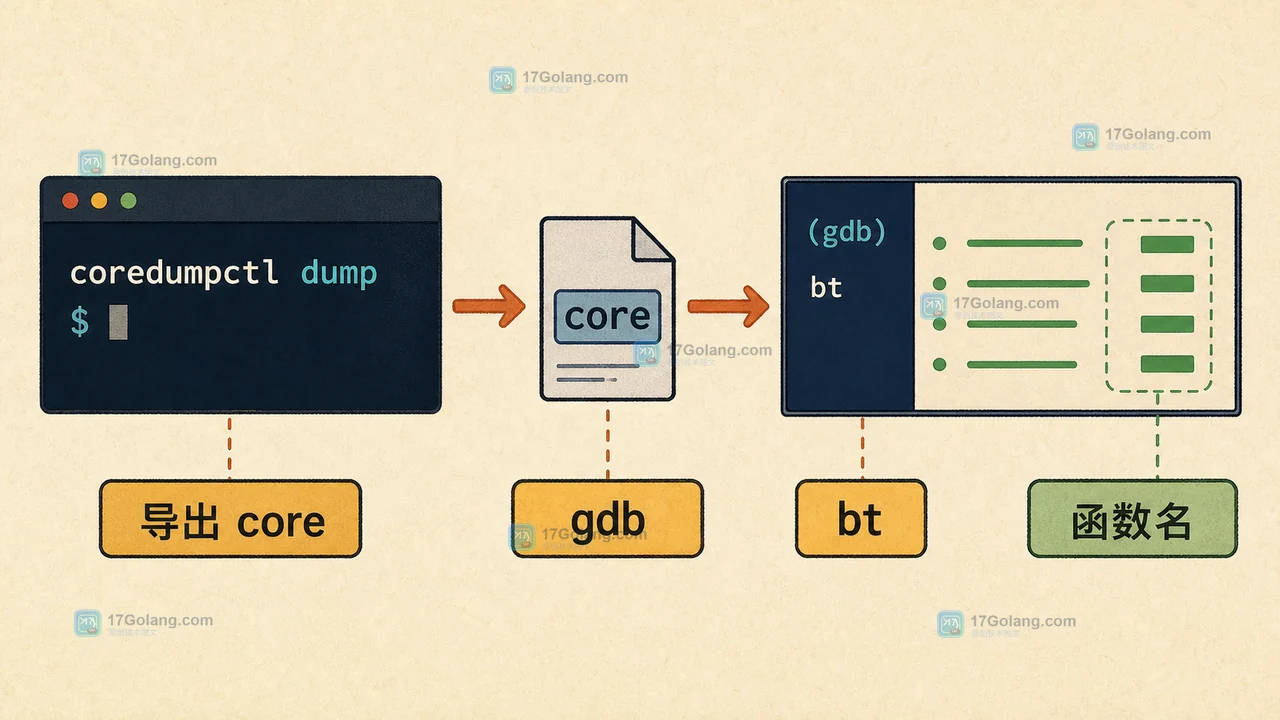 Linux 服务崩溃后,先用 coredumpctl 确认现场是否被记录,再检查保留策略、权限和调试符号,最后导出 core 文件交给 gdb 回溯。本文给出一套可复查的命令顺序。256 收藏
-
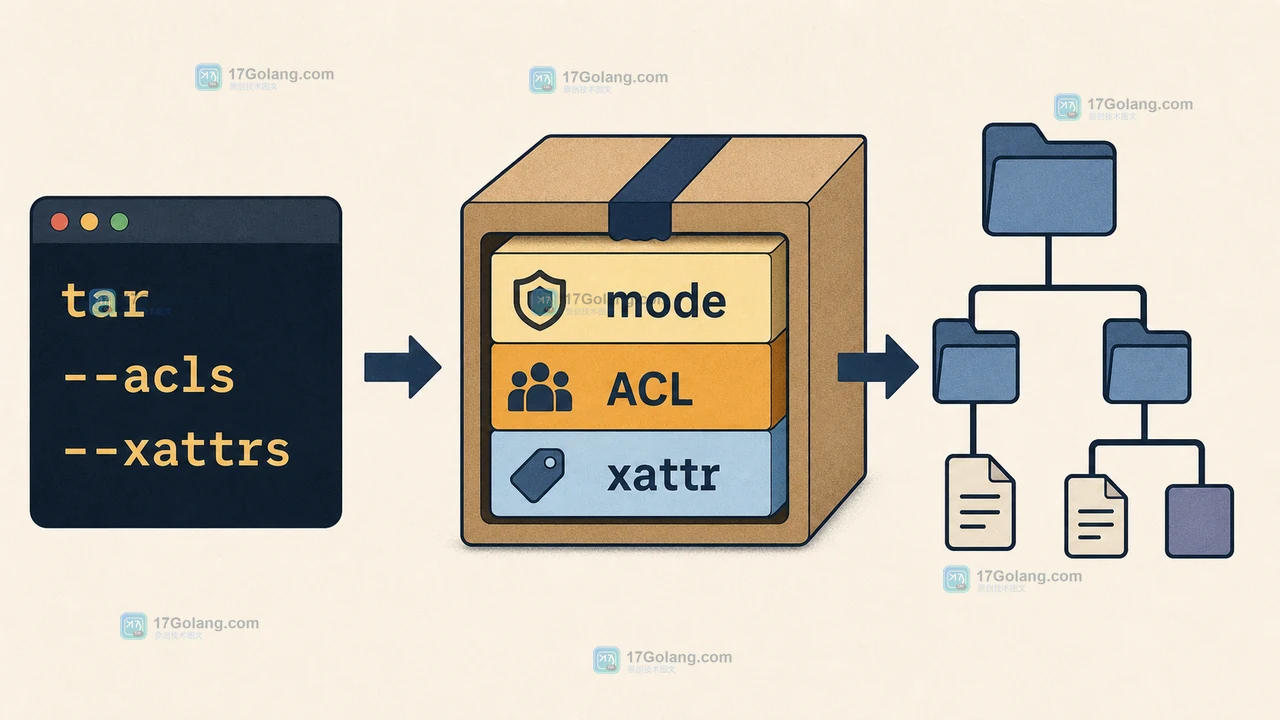 Linux 上用 tar 归档时,普通权限能恢复不代表 ACL 和扩展属性也在。本文给出保留 ACL、xattr 的打包与恢复命令,并用 getfacl、getfattr 做可复核验收。243 收藏
-
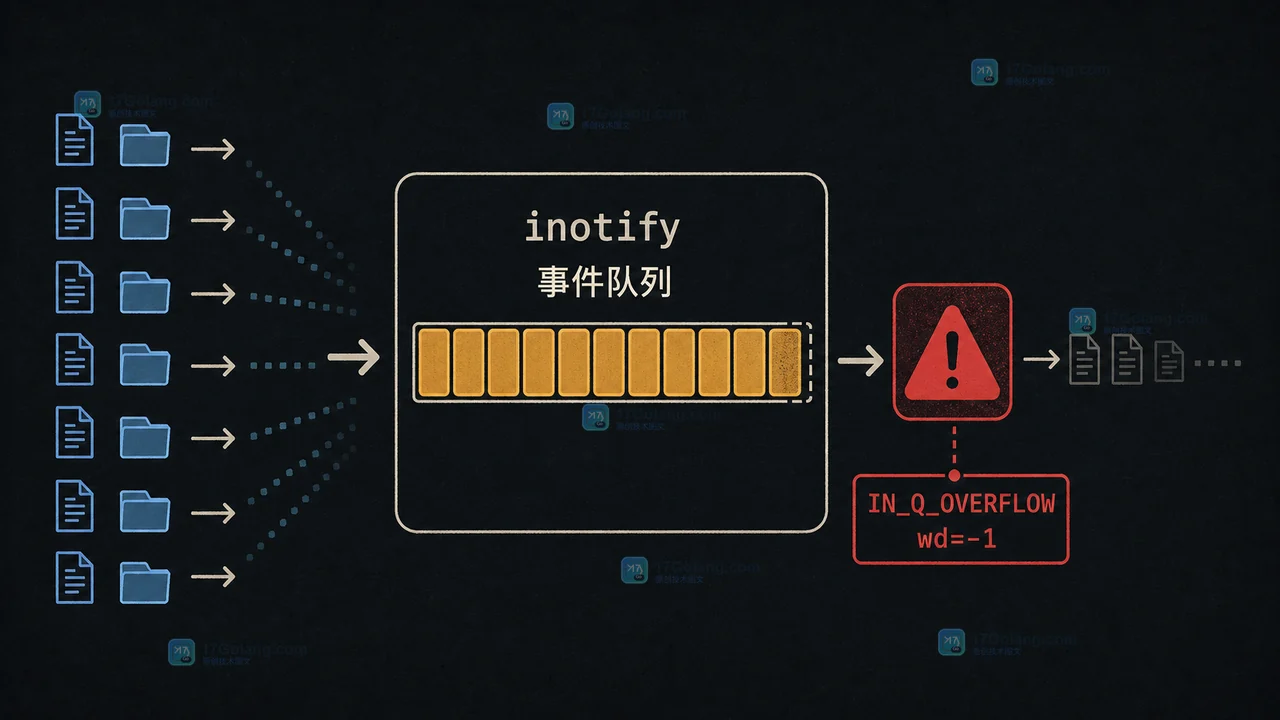 Linux 文件监控收到 IN_Q_OVERFLOW,不只是把 max_queued_events 调大就结束了。本文从队列溢出的含义、内核参数、消费者处理速度和恢复流程入手,给出可核对的排查命令与重建监控状态的方法。305 收藏
-
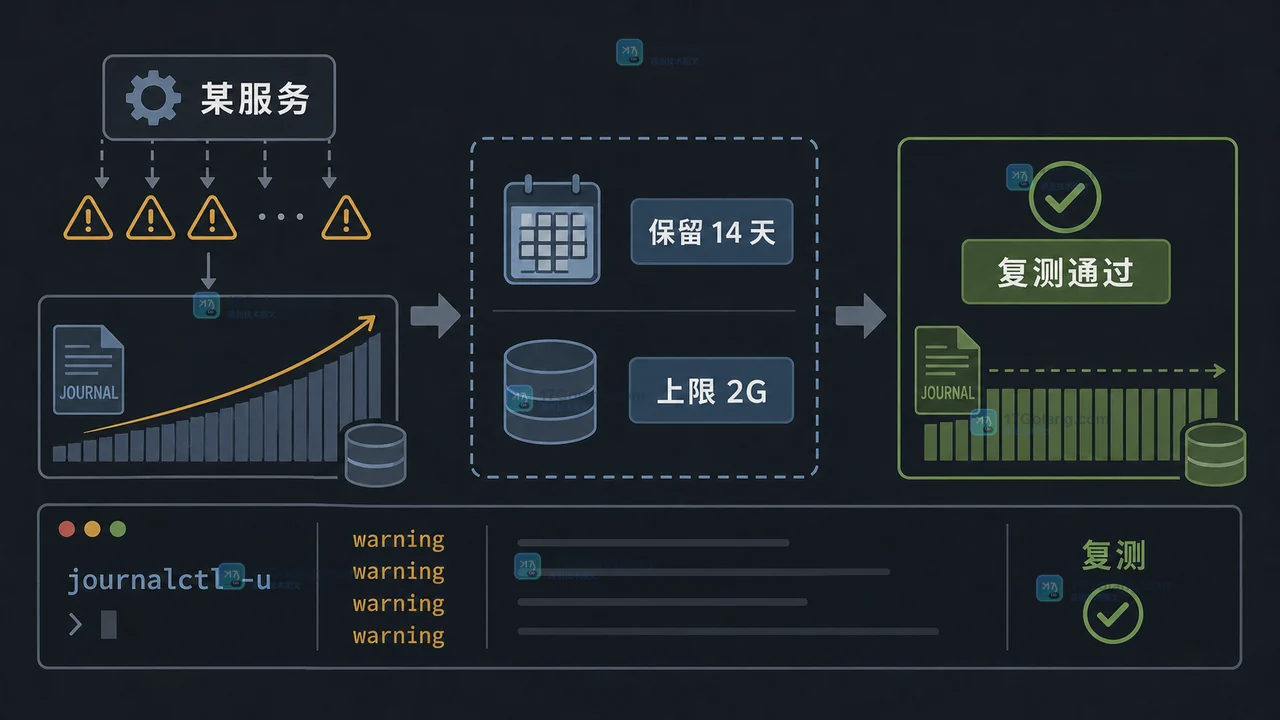 Linux 主机磁盘告警不一定来自应用数据,journal 日志也可能持续增长。本文用 journalctl 核对实际占用,区分临时清理和长期保留策略,并给出清理后的复测方法。397 收藏
-
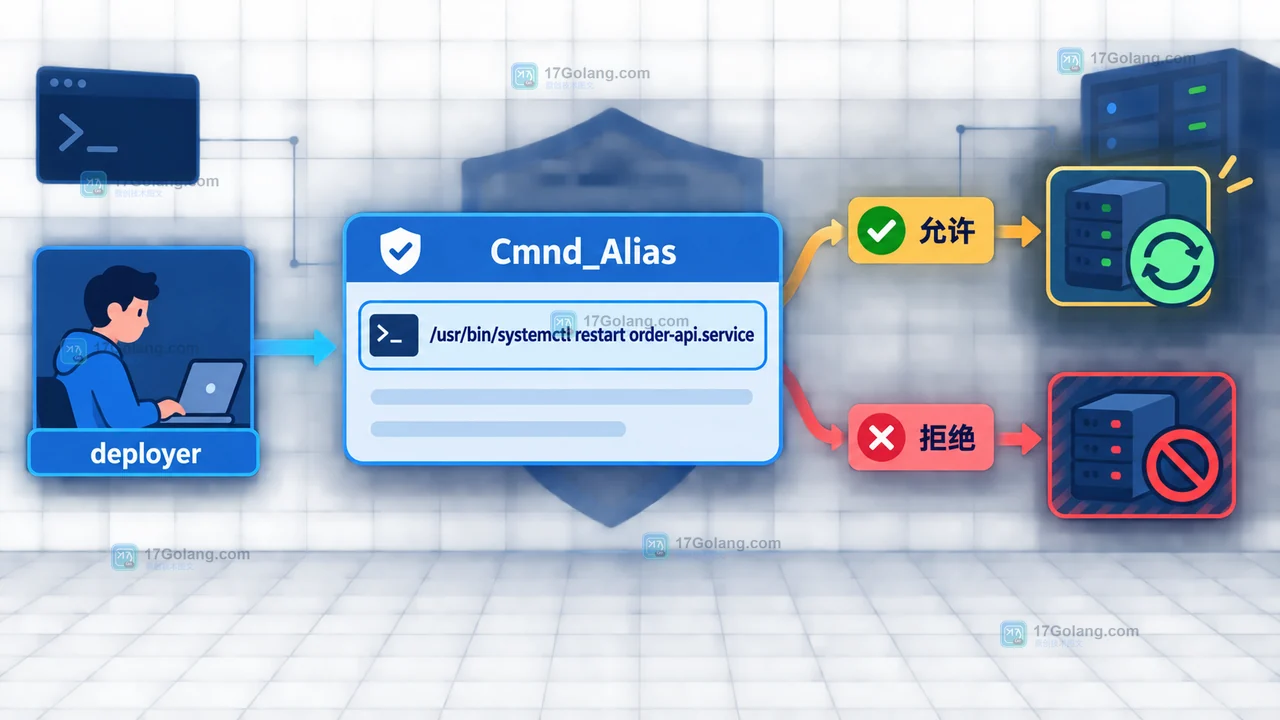 用 sudoers 的命令白名单、绝对路径和 visudo 校验,为部署账号收紧 Linux 权限,并通过 sudo -l 与日志完成回归验收。113 收藏
-
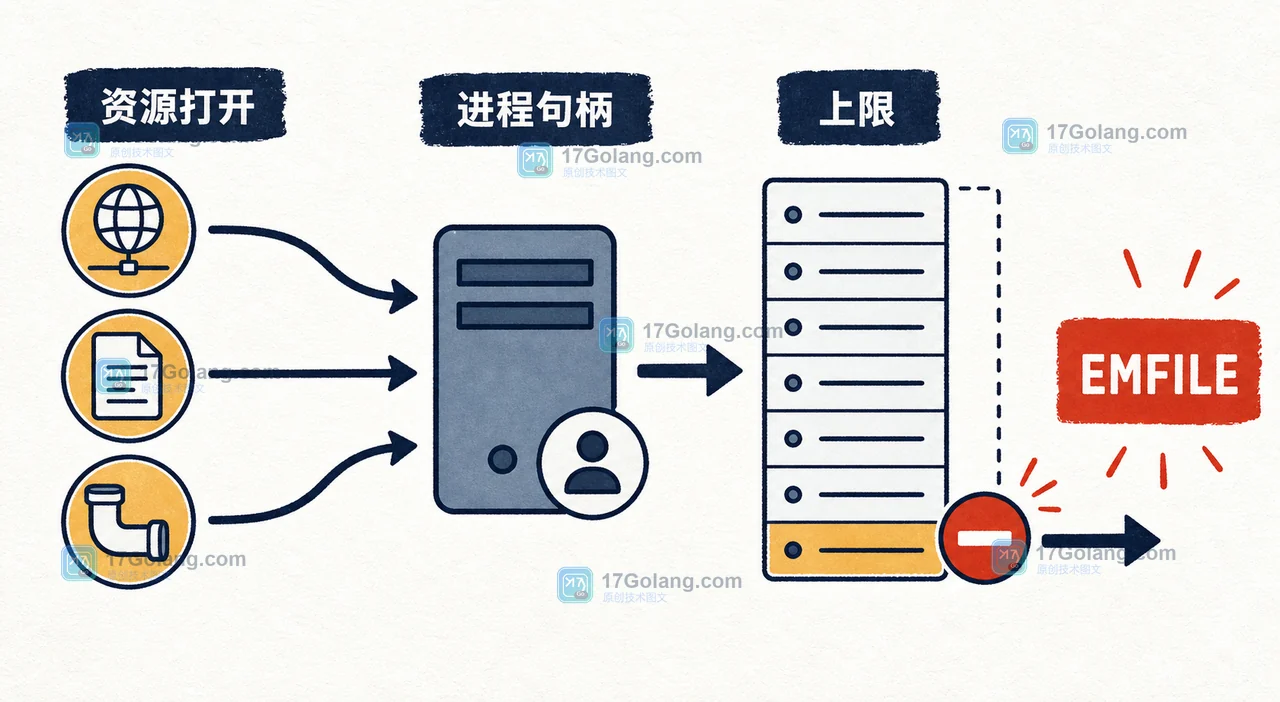 从进程级句柄数量、ulimit -n 和 /proc 文件系统入手,定位 Linux 文件描述符耗尽的真实原因,给出服务管理器配置、分批恢复和验证清单。215 收藏
-
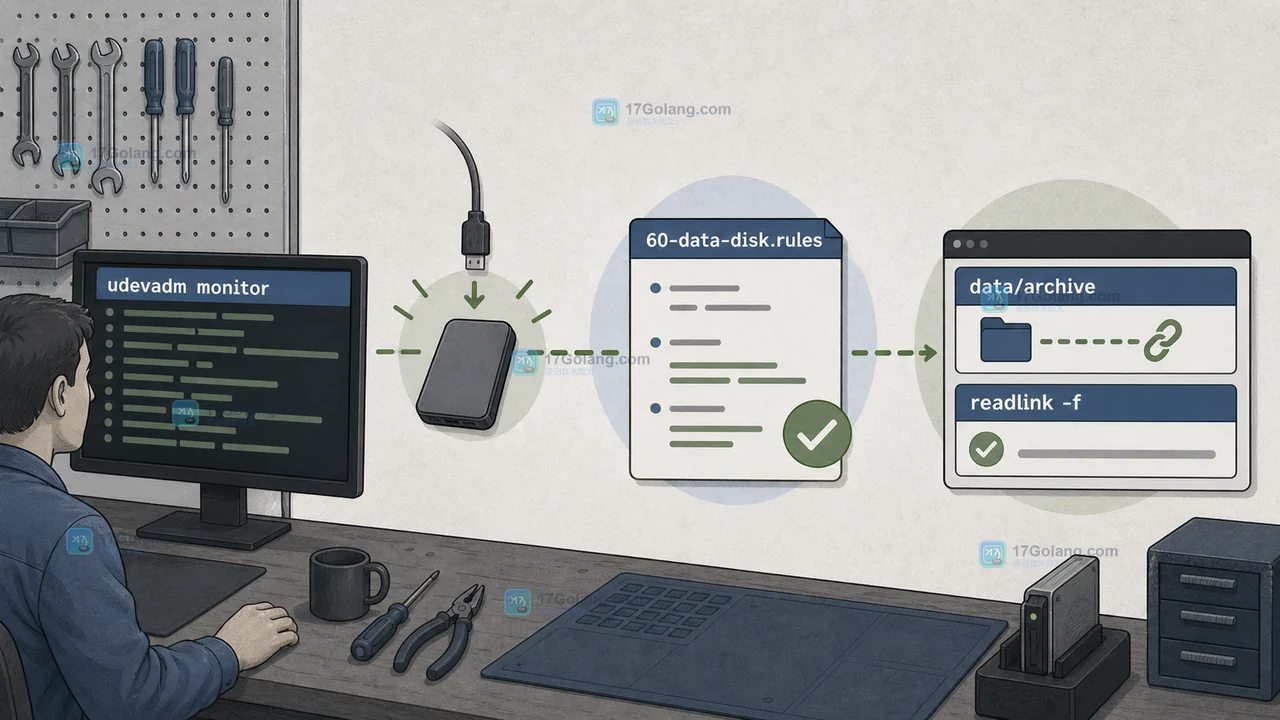 用 udevadm 读取稳定属性,编写按序列号或 WWN 匹配的规则,验证规则优先级、热插拔事件和符号链接结果,避免把 /dev/sdX 当作永久设备名。450 收藏
-
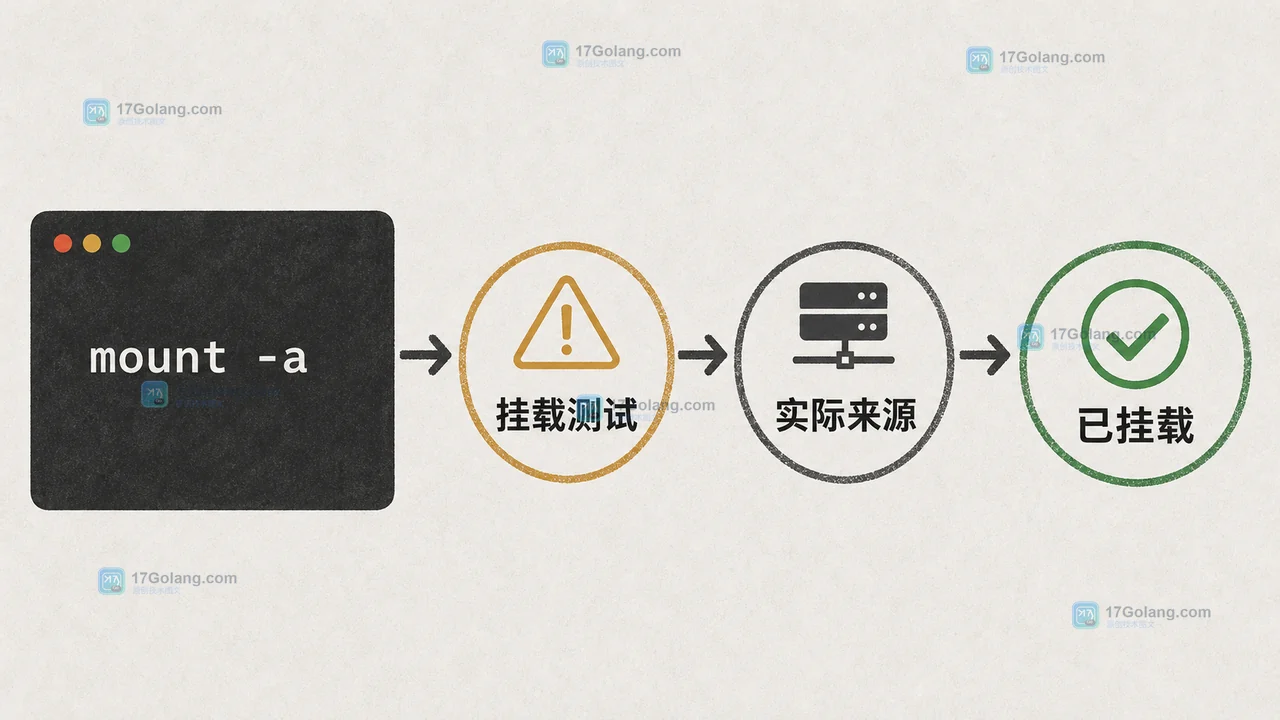 用 findmnt --verify 在重启前检查 fstab 的语法、设备路径和挂载选项,区分配置可解析、设备可见与真正挂载成功这三个验收层次。188 收藏
-
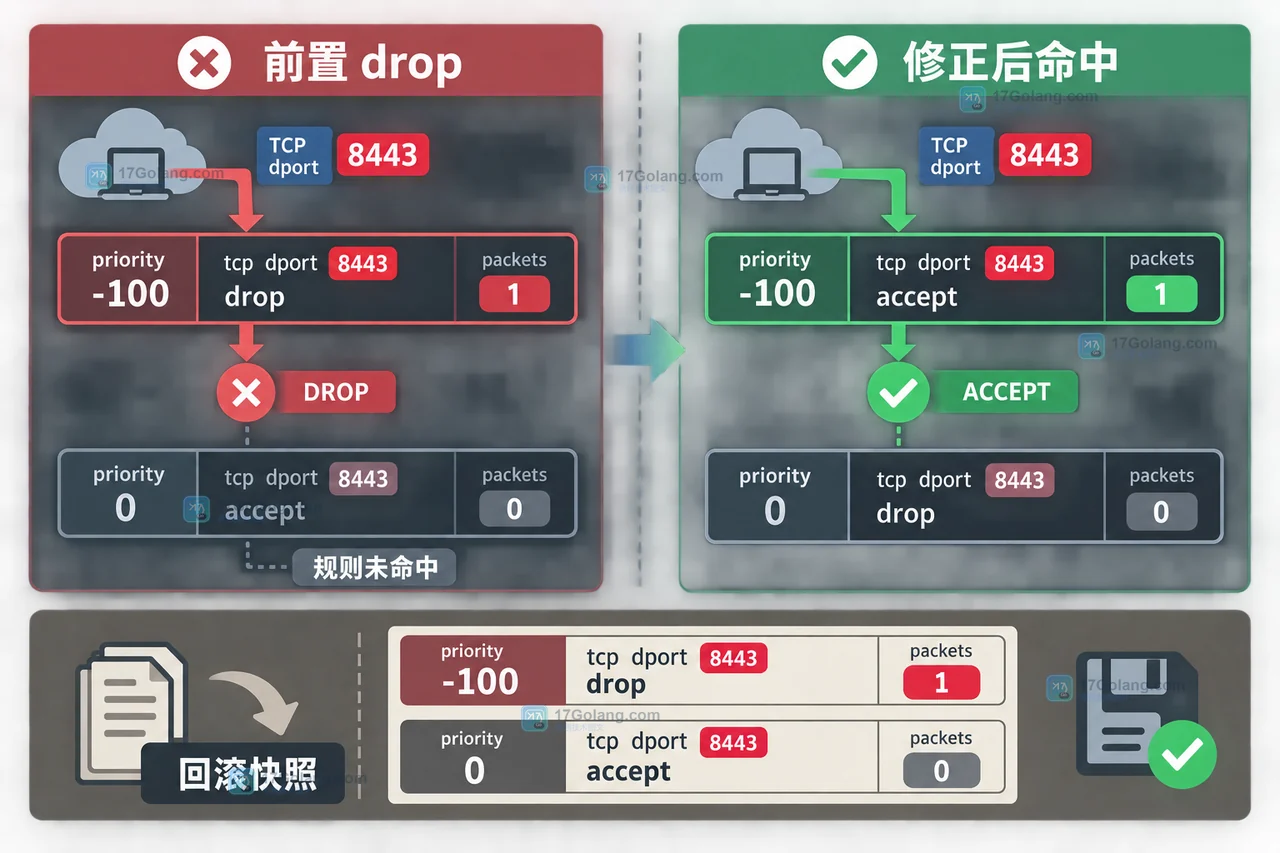 nftables 规则看起来写对了,流量却没有按预期放行或拒绝,通常要从 counter、链优先级和实际生效配置三处核对。本文给出一套可回滚的排查顺序。158 收藏
-
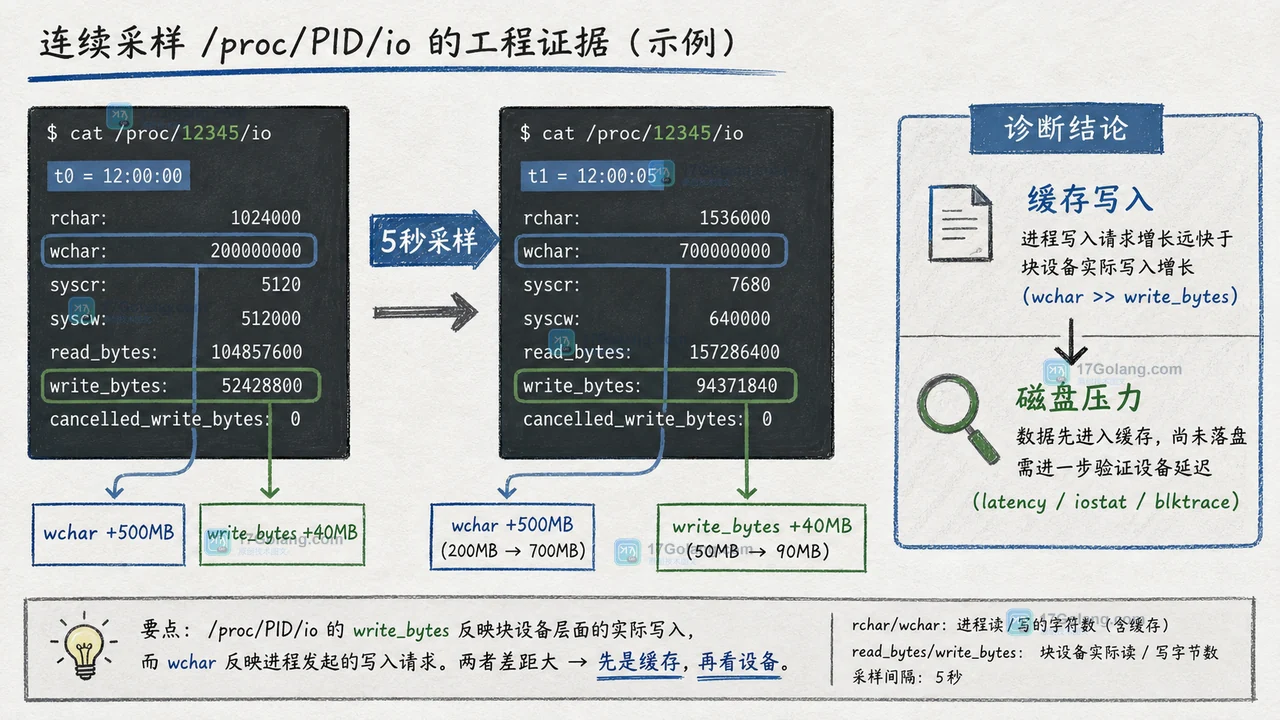 进程的 rchar、wchar 很大,不代表磁盘真的读写了同样多的数据。本文用 /proc/PID/io 拆开用户态读写、实际块设备读写和取消写入,给出一套可复查的 Linux I/O 排查方法。224 收藏
-
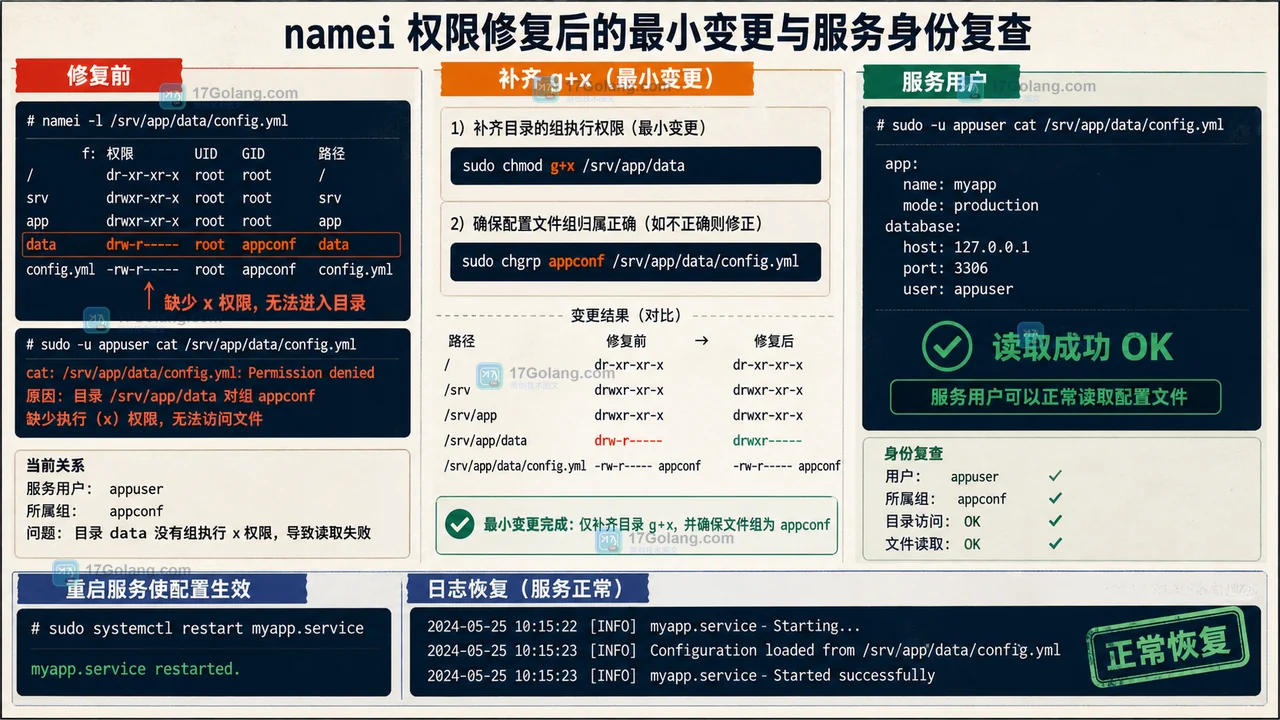 服务访问 /srv/app/data/config.yml 返回 Permission denied 时,ls -l 只看文件本身往往不够。本文用 namei -l 逐级检查路径权限、符号链接和父目录执行位,再给出不扩大权限面的修复与复查方法。453 收藏
-
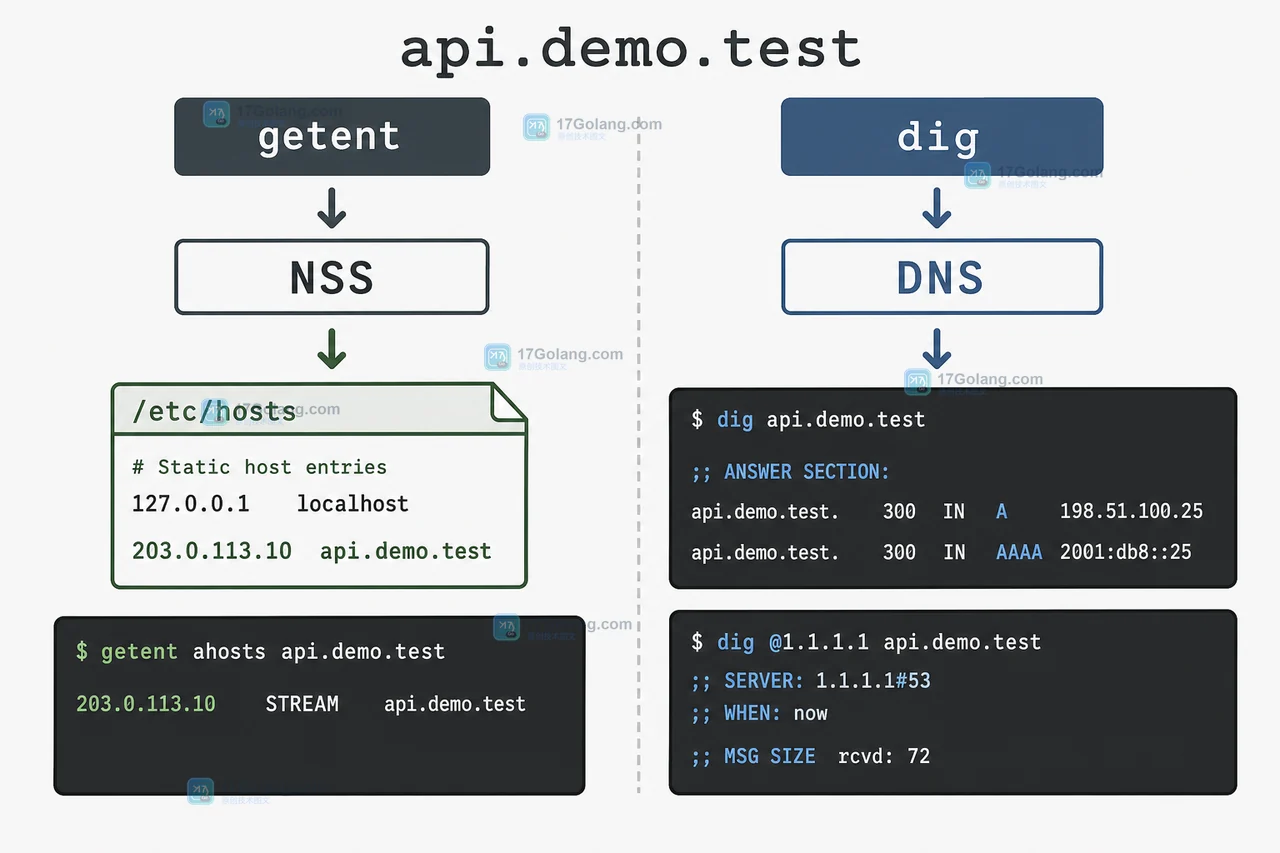 Linux 上 getent hosts、ping 和应用访问结果不一致时,先看 NSS 顺序,再核对 /etc/hosts、resolv.conf 和 DNS 响应。本文用一组可复现的命令区分本机静态解析、DNS 查询和应用实际使用的解析路径。307 收藏
-
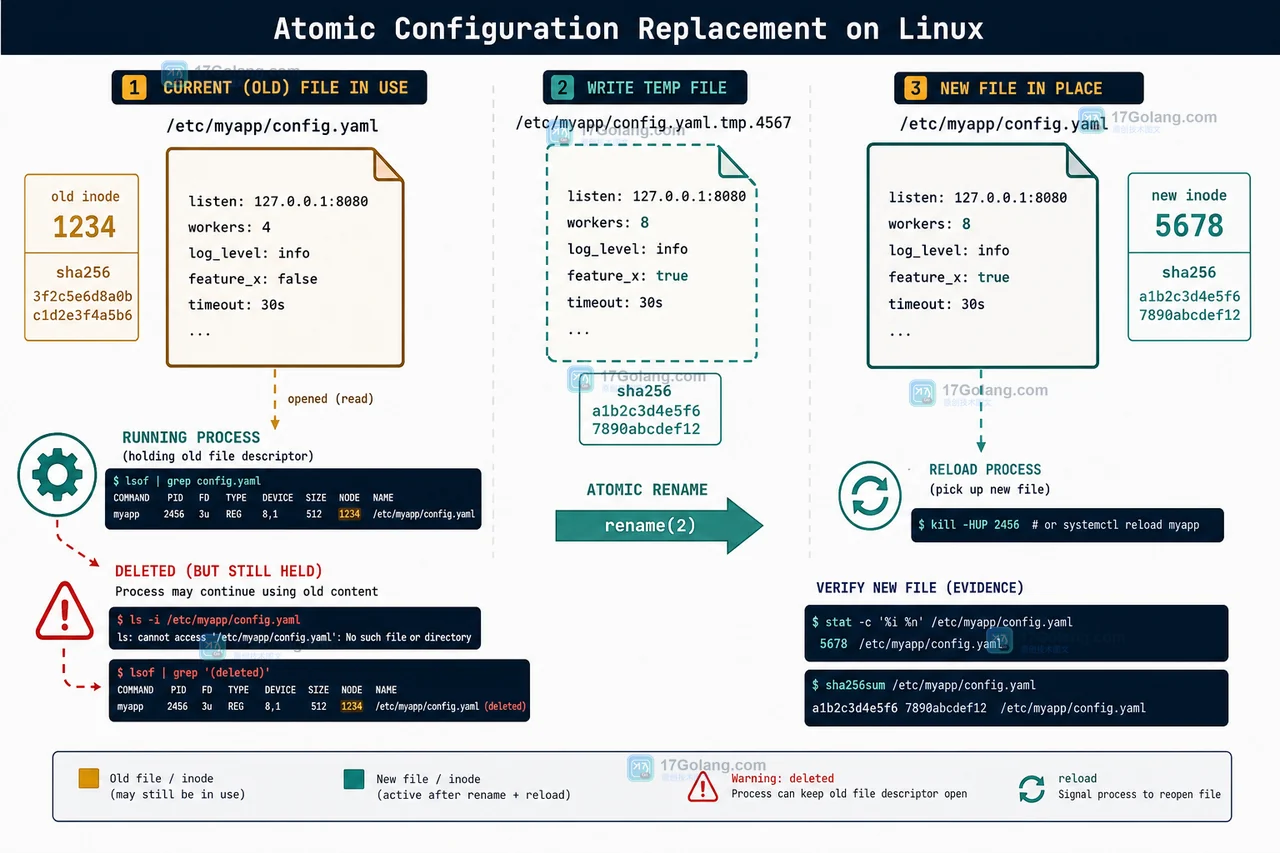 用 stat 对照 Linux 文件的 inode、mtime、ctime 和 sha256sum,判断配置是否真的被替换,以及服务是否重新读取了新文件。147 收藏
-
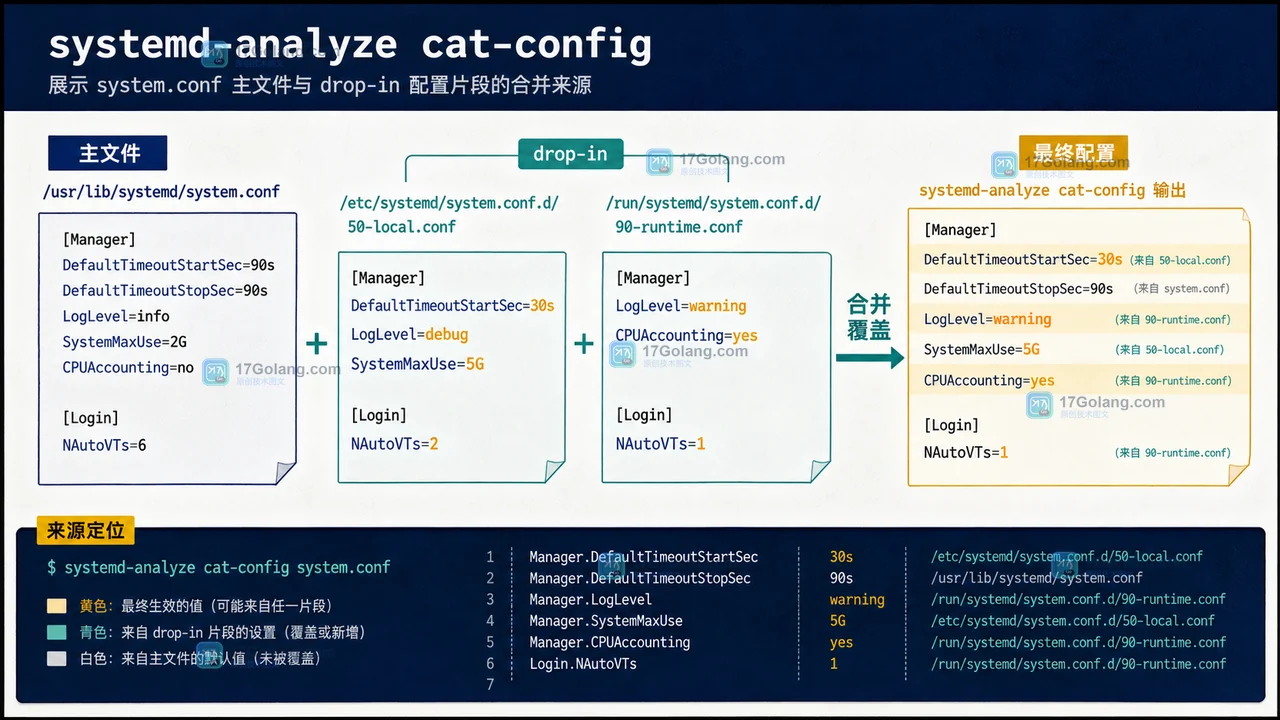 服务明明重启成功,配置却像没有生效?用 cat-config 展开主配置与 drop-in 的最终合并结果,再结合 cat、delta 和 daemon-reload 完成来源定位、修改验证与安全回滚。365 收藏
-
 Linux 上的 systemd 服务突然退出并生成 core 文件时,可以先列出崩溃记录,再查看信号、进程和可执行文件,最后决定是否进入调试器。文章同时说明 Storage、保留期限和权限边界,避免只会下载 core 却找不到可用证据。199 收藏