当前位置:首页 >专题 >Go JWT 与 RBAC API 身份认证工程实践专题
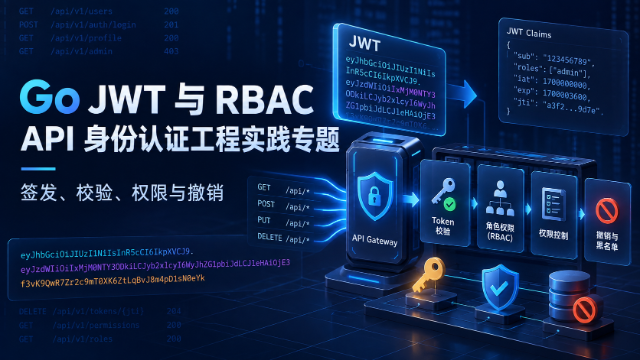
Go JWT 与 RBAC API 身份认证工程实践专题
JWT、RBAC 与 Go 官方入口
官网、规范、API 文档、快速开始与安全清单
golang-jwt 官方 GitHub
Go 语言 JWT 实现,提供 v5 安装、签发、解析、校验和迁移资料。
golang-jwt v5 API 文档
pkg.go.dev 上的 Parser、Token、Claims、SigningMethod 与验证选项 API。
golang-jwt 官方文档站
官方文档入口,汇总安装、使用、签名方法和扩展说明。
Casbin RBAC 官方文档
Casbin 的角色层级、用户角色关系、资源角色和域模型说明。
Casbin API 文档
官方 API 分类,覆盖 Enforcer、Management API 和 RBAC API。
RFC 7519 JSON Web Token
JWT 标准规范,定义 Header、Claims、签名和标准声明。
OWASP JWT 安全清单
覆盖 alg 混淆、Token 存储、过期、撤销、重放与密钥管理风险。
Go net/http API 文档
Go HTTP 请求、Header、中间件和服务端处理的标准库 API。
Go crypto API 文档
Go 加密标准库入口,连接 JWT 签名方法、密钥类型与安全实现。
站内 Go JWT 与权限实践路线
从 Token 基础推进到中间件、RBAC、SSO 与安全治理



Go JWT 与 RBAC 上线前常见问题
用四个判断题收口算法、生命周期、权限与撤销边界
JWT 签名成功是否代表用户已经有权限?
不是。签名只证明 Token 没有被篡改且来自可接受的签发方;服务还必须校验 iss、aud、exp 等声明,并把主体映射到当前 RBAC 策略后再做授权决策。
为什么不能直接信任 JWT Header 里的 alg?
因为攻击者可以构造不同算法或利用密钥类型混淆。服务端应固定允许的算法和密钥类型,并在解析时显式检查,而不是让客户端选择验证方式。
JWT 过期后如何实现刷新和撤销?
短时 access token 配合受保护的 refresh token,并在服务端记录会话版本、设备状态或撤销列表;密钥轮换、主动登出和异常检测都要能让旧 Token 失效。
Casbin 角色变更后为什么旧 JWT 仍可能访问接口?
JWT 中的角色声明是签发时的快照,Casbin 策略变化不会自动修改已签发 Token。关键接口应以当前策略为准,必要时使用短 TTL、会话版本或撤销机制收口。
相关专题
继续查看相近方向内容
-
- Go reflect判断类型转换与断言边界的参数对比
- 53秒前 206浏览
-
- LibTV视频工作流值不值得替换现有流程?先做一次平行试跑
- 3分钟前 368浏览
-
- Web Accessibility保留键盘焦点而不干扰鼠标样式的实现方法
- 4分钟前 143浏览
-
- Go testing.T Cleanup协调 Parallel 测试与清理动作的边界
- 8分钟前 444浏览
-
- Linux rsync用 link-dest 规划增量快照空间的实现方法
- 10分钟前 234浏览
-
- LibTV视频工作流怎么搭?从镜头编号到交付状态的六步法
- 13分钟前 158浏览
-
- Go reflect区分可寻址值与可设置值的排查指南
- 14分钟前 136浏览
-
- Python logging用 QueueHandler 隔离日志 I/O的实现方法
- 18分钟前 323浏览