-
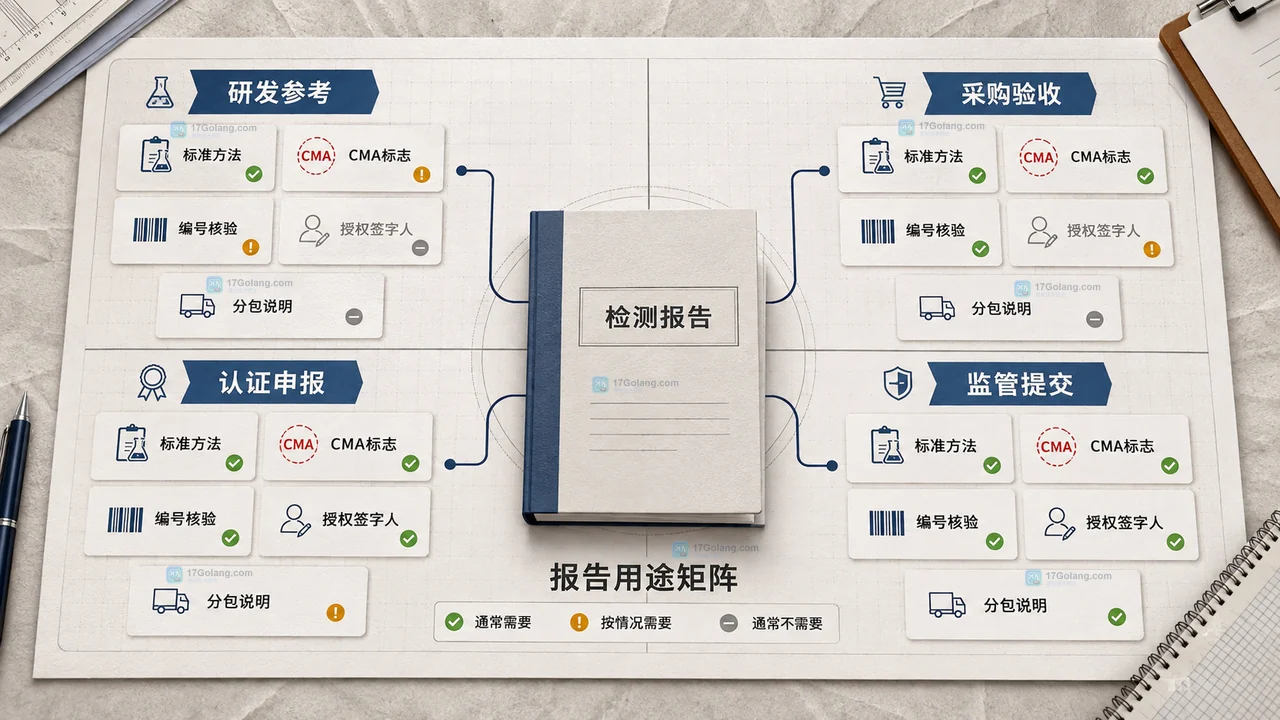
委托第三方实验室前,不能只看宣传页或只问有没有 CMA。应把最终用途、检测对象、参数和方法写清,再核对资质认定证书、能力附表、有效期、授权签字人及报告交付要求。
-
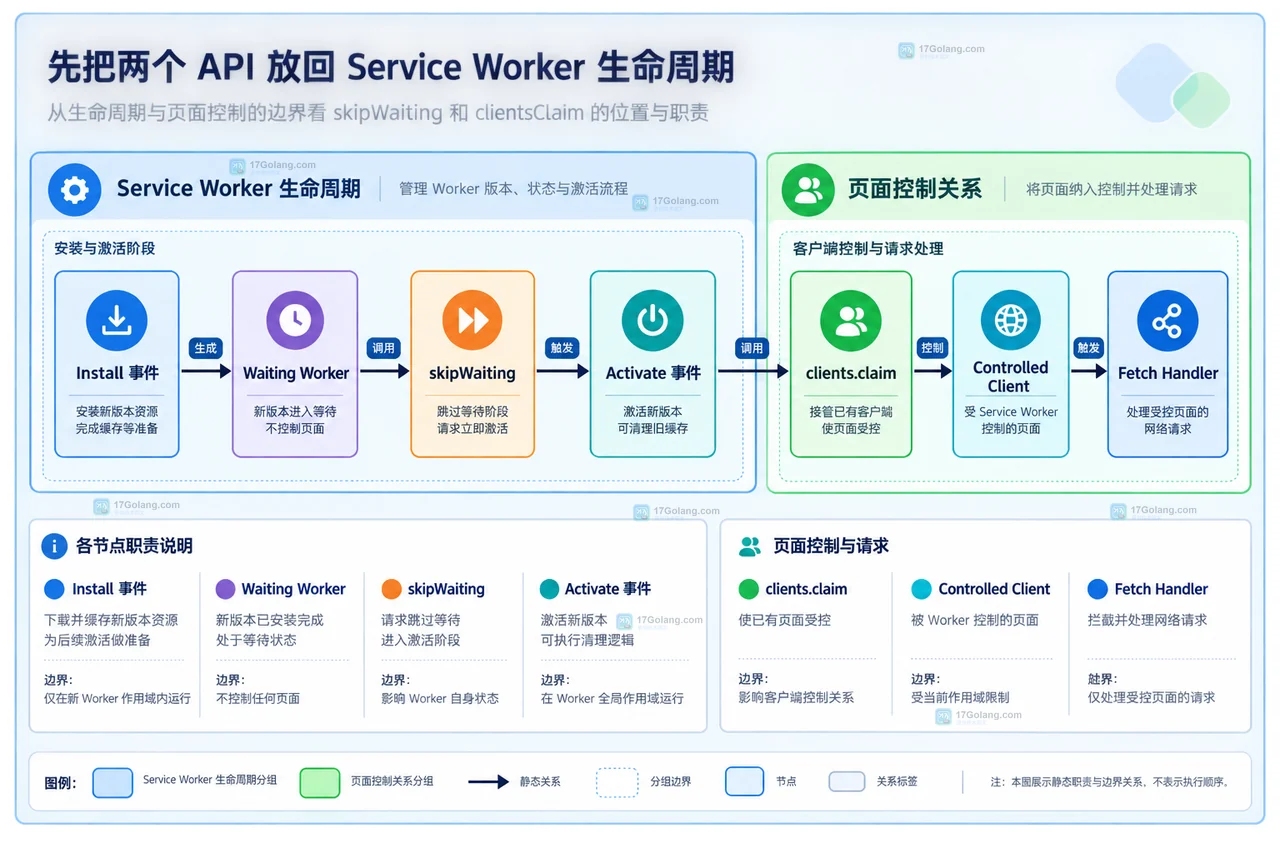
Service Worker 更新时,skipWaiting 负责跳过 waiting,clientsClaim 负责让 active worker 接管已有页面;两者一起使用前,要先确认旧页面引用的资源仍与新 fetch 逻辑兼容。本文给出默认等待、用户确认和即时接管三种版本切换安排。
-
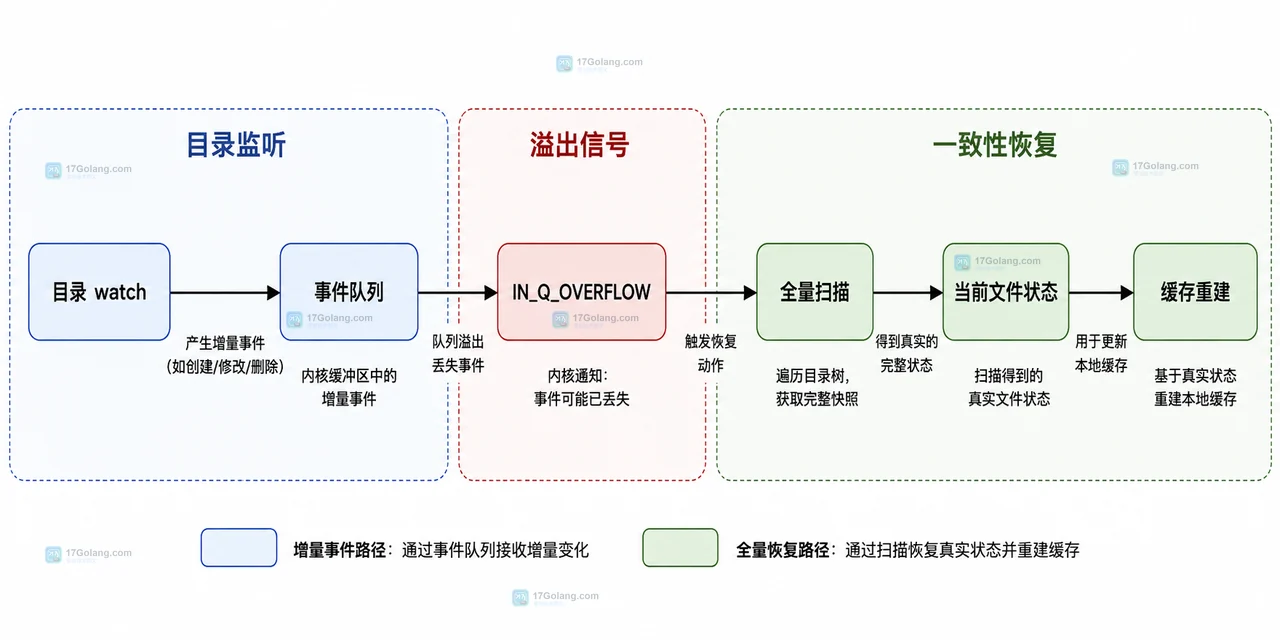
Linux inotify 不保证一次写入只产生一条业务通知。本文从事件合并、去重键、IN_Q_OVERFLOW 和目录监听竞态四个方面,给出可恢复的处理策略。
-
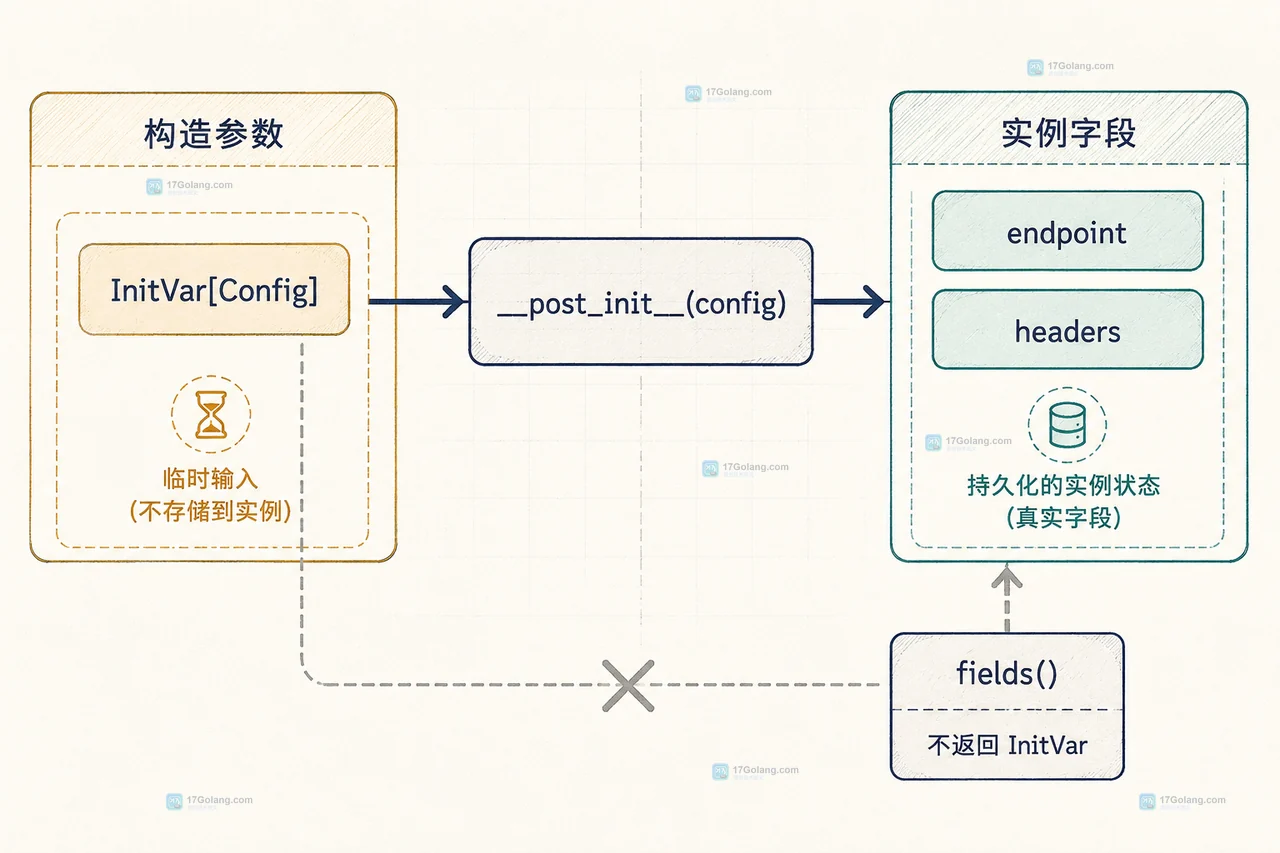
Python dataclass 可以用 InitVar 接收只在构造阶段使用的配置或环境参数,再通过 __post_init__ 生成真正字段。本文同时说明 default_factory、frozen=True 和字段顺序的边界。
-
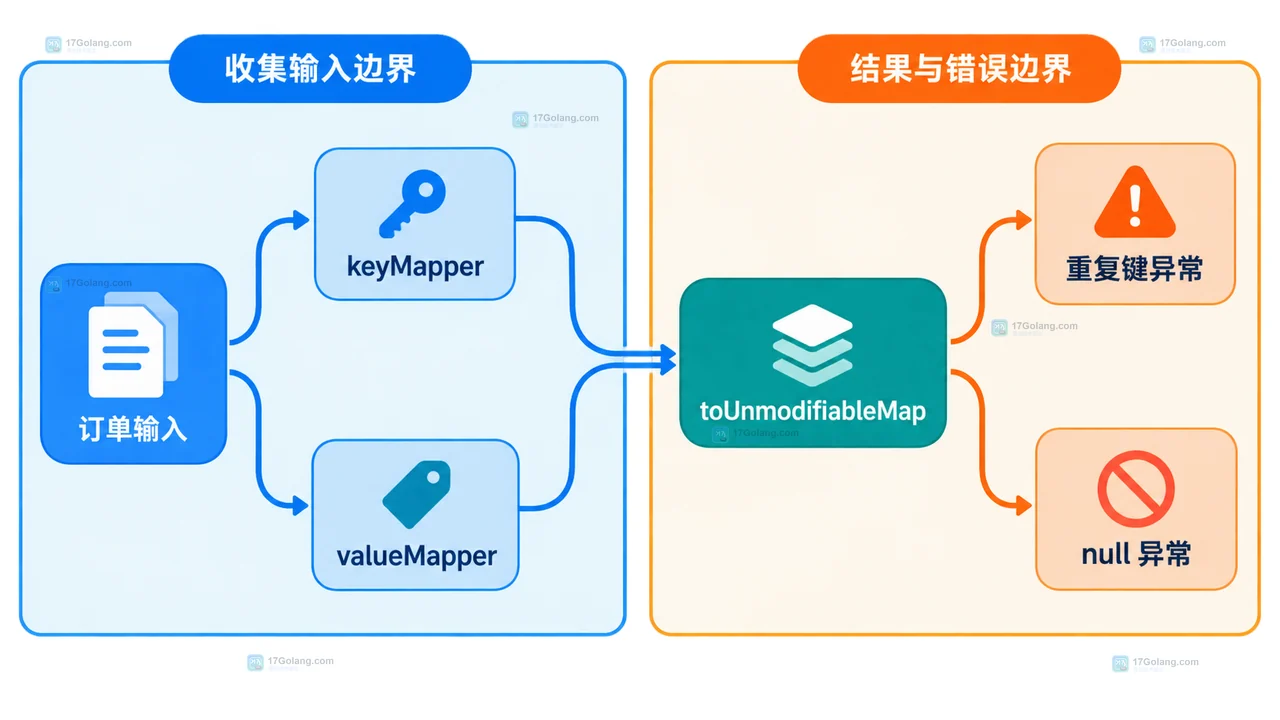
Java Stream 收集 Map 时,按键唯一性、重复键策略和并行语义选择 toUnmodifiableMap、带合并函数的 toMap 或 toConcurrentMap,再用 Map.copyOf 发布不可变快照。
-
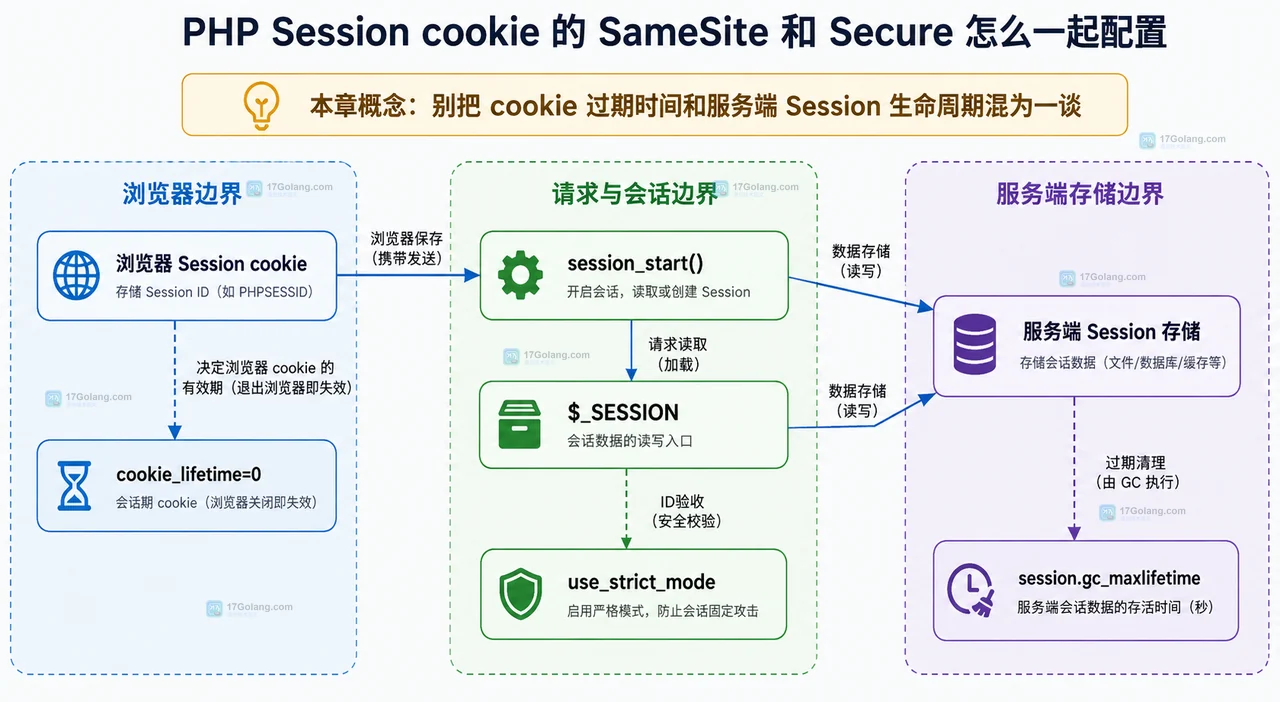
PHP Session cookie 可以在 session_start 前用 options 数组同时配置 SameSite、Secure 和 HttpOnly。本文说明 Lax 与 Strict 的选择、HTTPS 前提,以及 cookie 生命周期和服务端 Session 清理的区别。
-
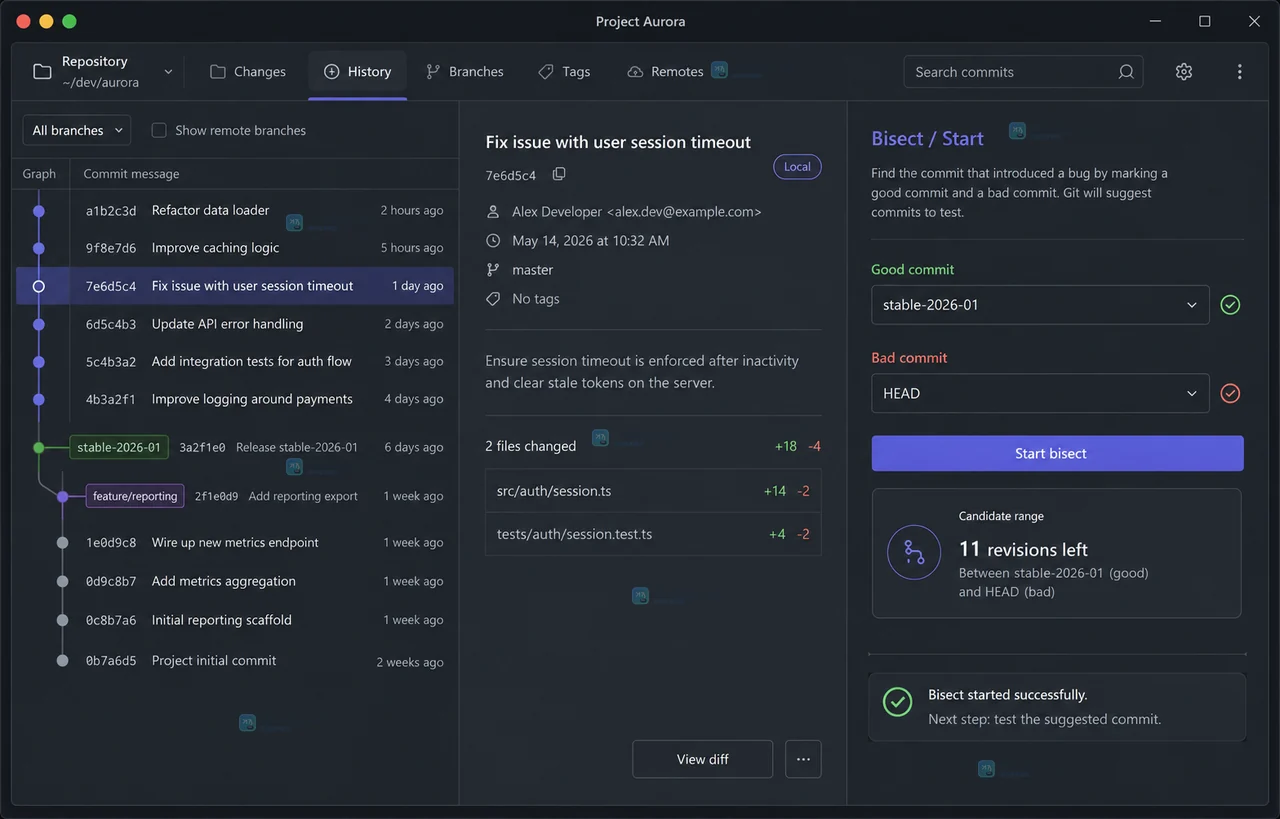
用 git bisect run 把可重复的回归测试接入二分搜索:先固定 good/bad 提交,再按退出码自动标记,遇到无法构建的提交用 125 跳过,最后用 git bisect reset 清理状态。
-
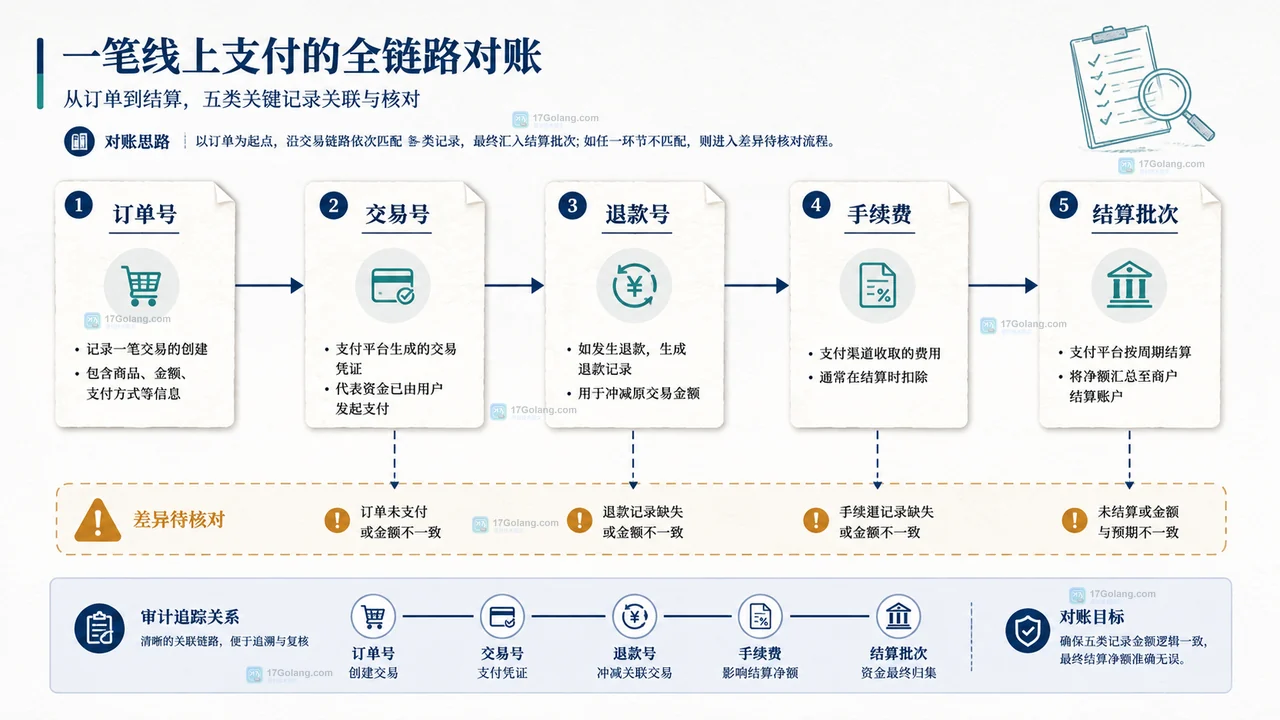
企业开通线上收款前,不要只比较一个费率数字。本文从计费基数、附加费用、结算触发条件和对账字段四个方面给出核对表,并说明如何通过公开资质入口和小额测试确认服务主体、结算与退款链路。
-
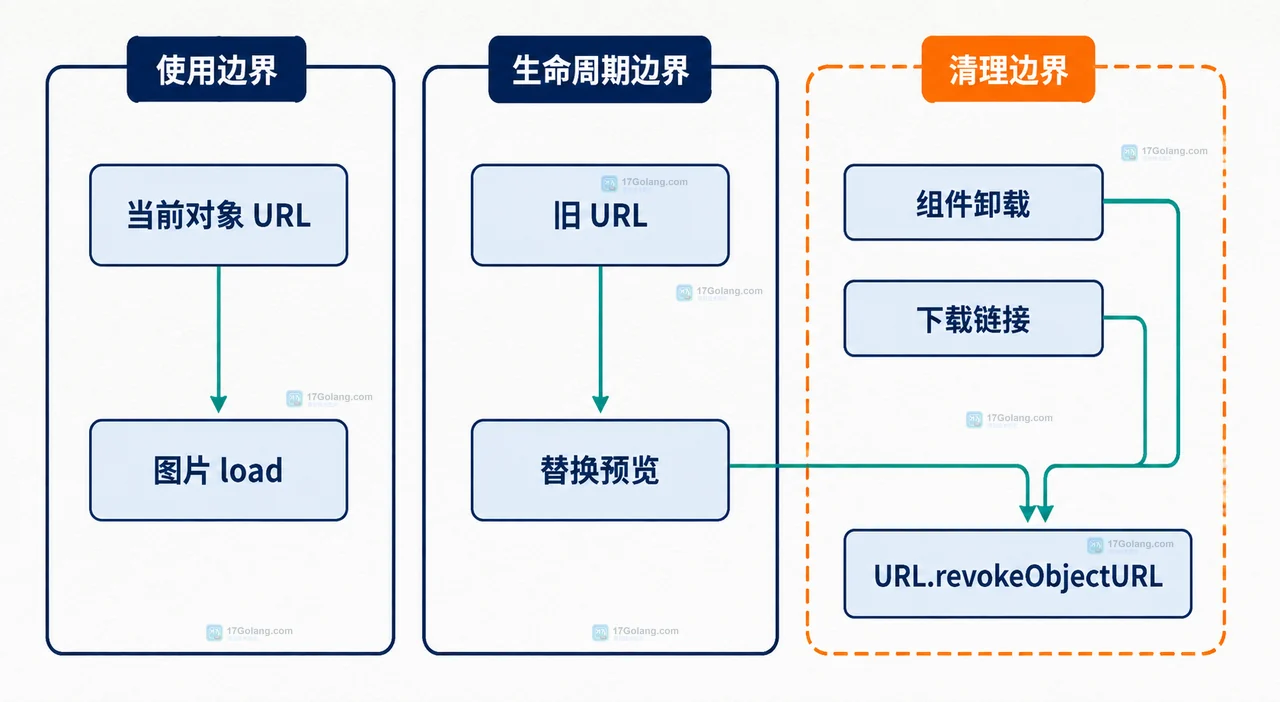
前端用 URL.createObjectURL 预览 File 或 Blob 时,revokeObjectURL 不能机械地立刻调用。本文按图片加载、替换预览、组件卸载和下载链接四种边界,说明什么时候释放对象 URL 才不会让资源提前失效。
-
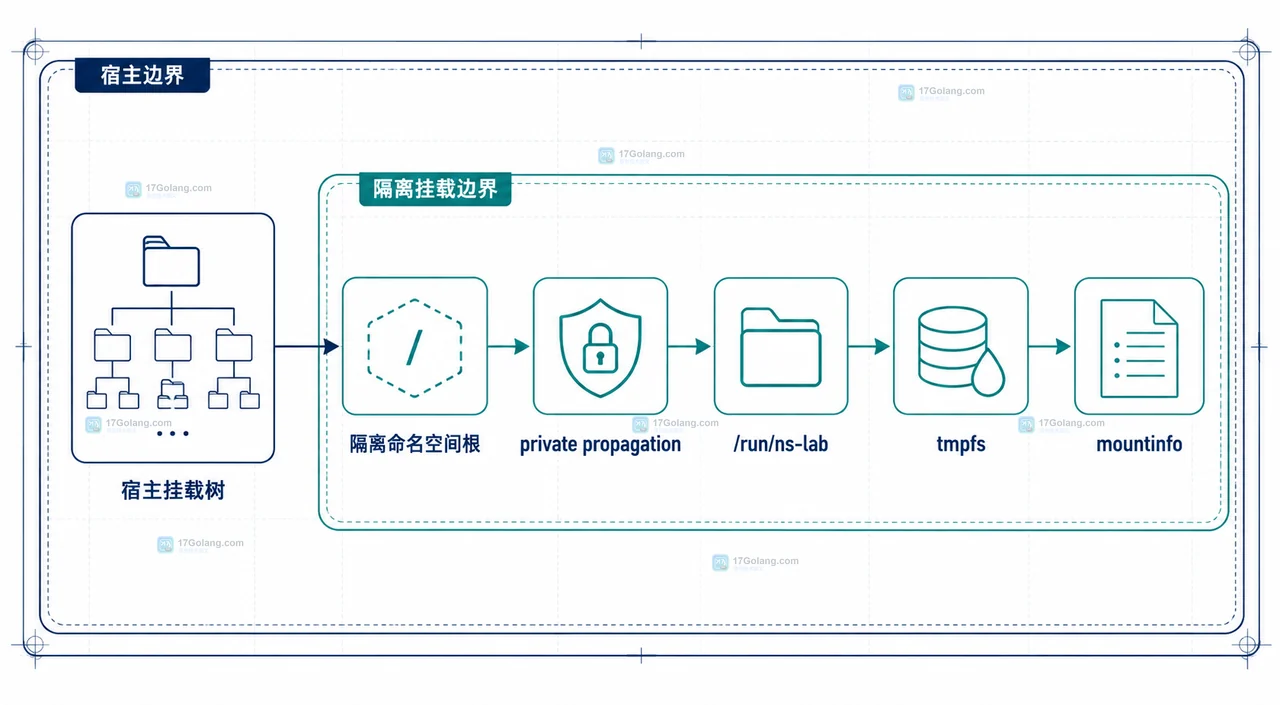
Linux mount namespace 并不自动保证挂载修改不会影响宿主,关键要看 shared、slave、private 等传播属性。本文用 unshare、mount --make-rprivate 和 mountinfo 检查,说明如何把临时挂载限制在隔离命名空间内。
-
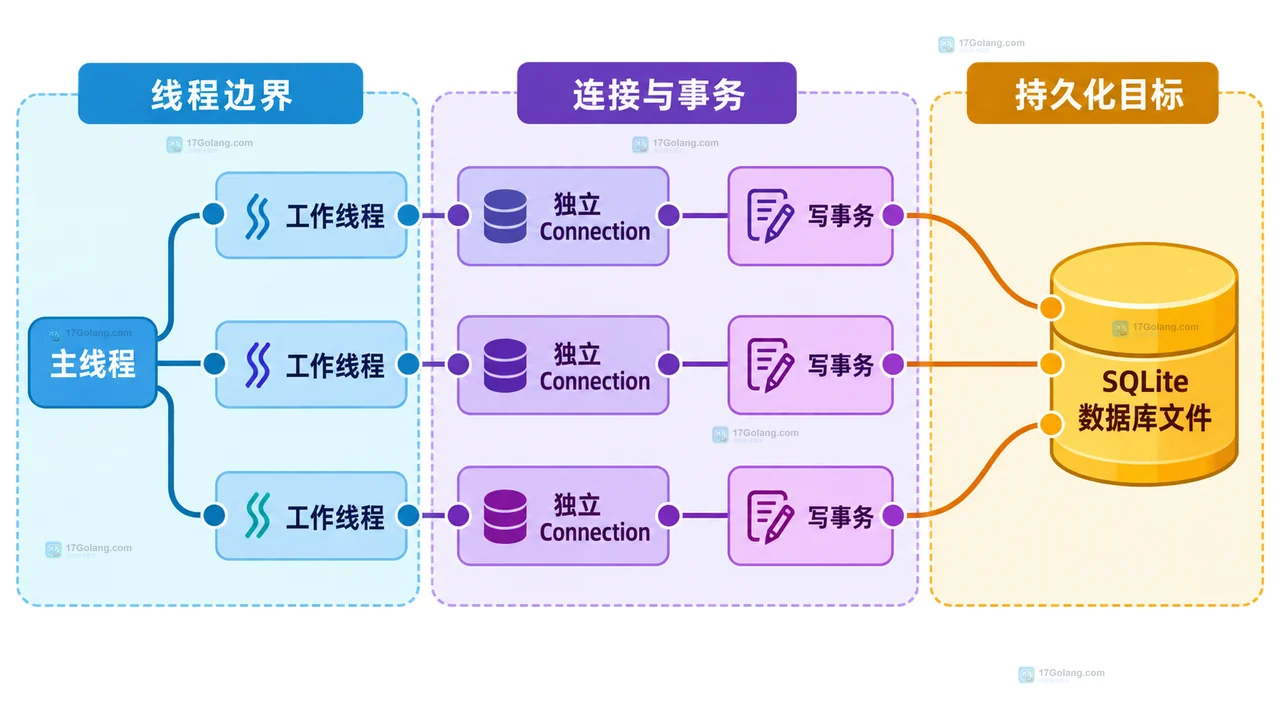
Python sqlite3 多线程报错通常不是 SQL 写错,而是一个 Connection 被创建它的线程之外复用。本文给出每线程独立连接和共享连接加锁两种改法,并说明提交与回滚边界。
-
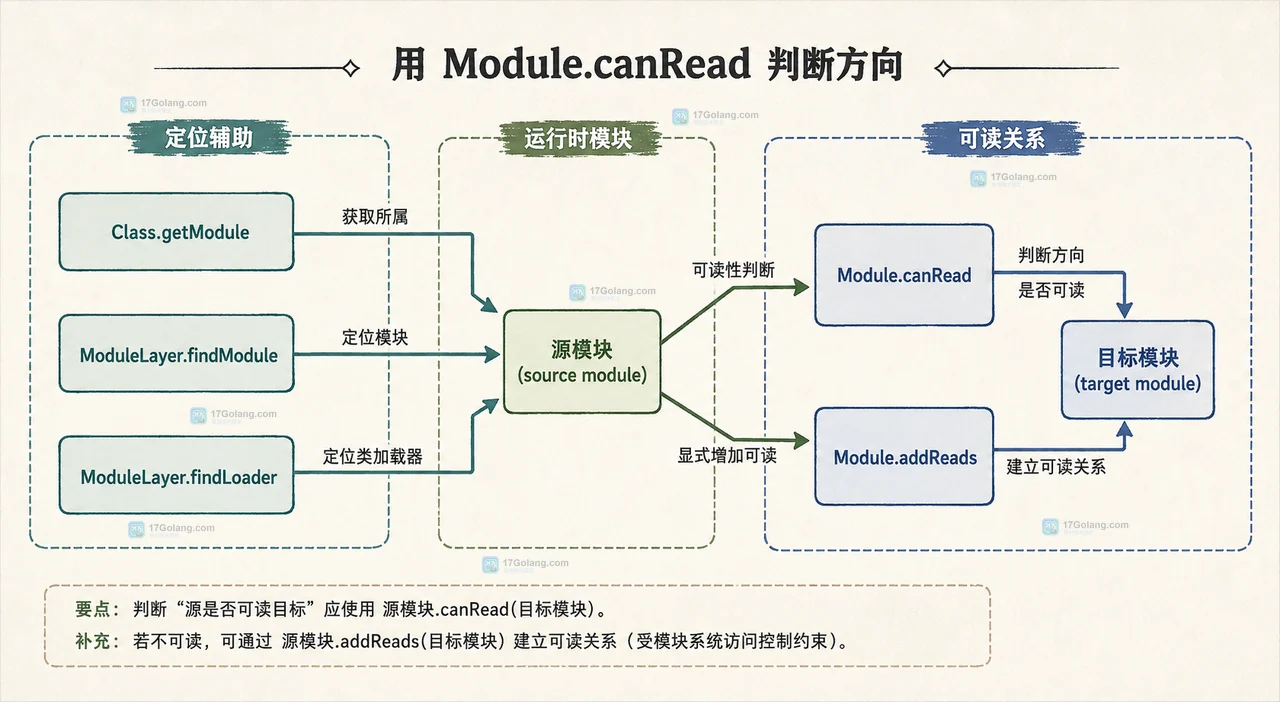
多个 Java ModuleLayer 同时存在时,不要用父层、同名模块或类加载器是否相同来猜 reads 关系。本文用 Module.canRead、addReads、findModule 和 findLoader 建立可观察的判断方法。
-
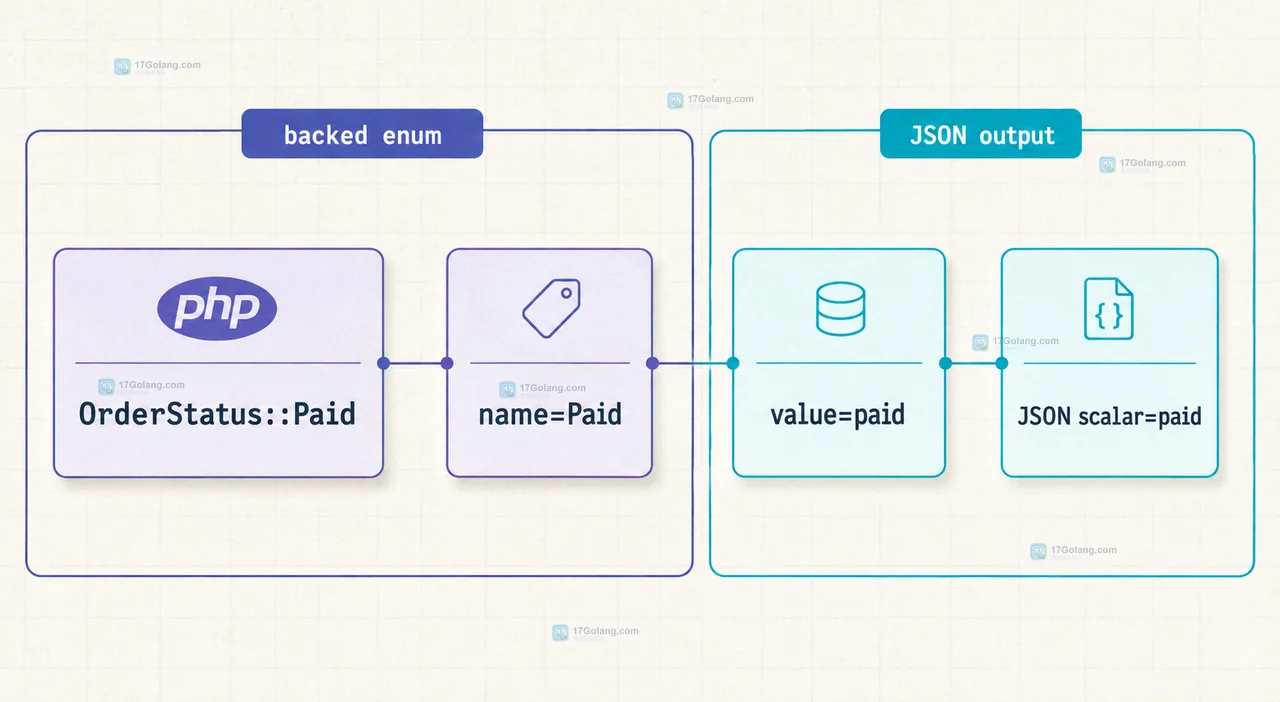
PHP backed enum 直接 json_encode 时默认输出 backing value,而不是 case 名称。本文用最小示例区分 name、value、from/tryFrom,并给出需要输出名称或二者并存时的 JsonSerializable 写法。
-
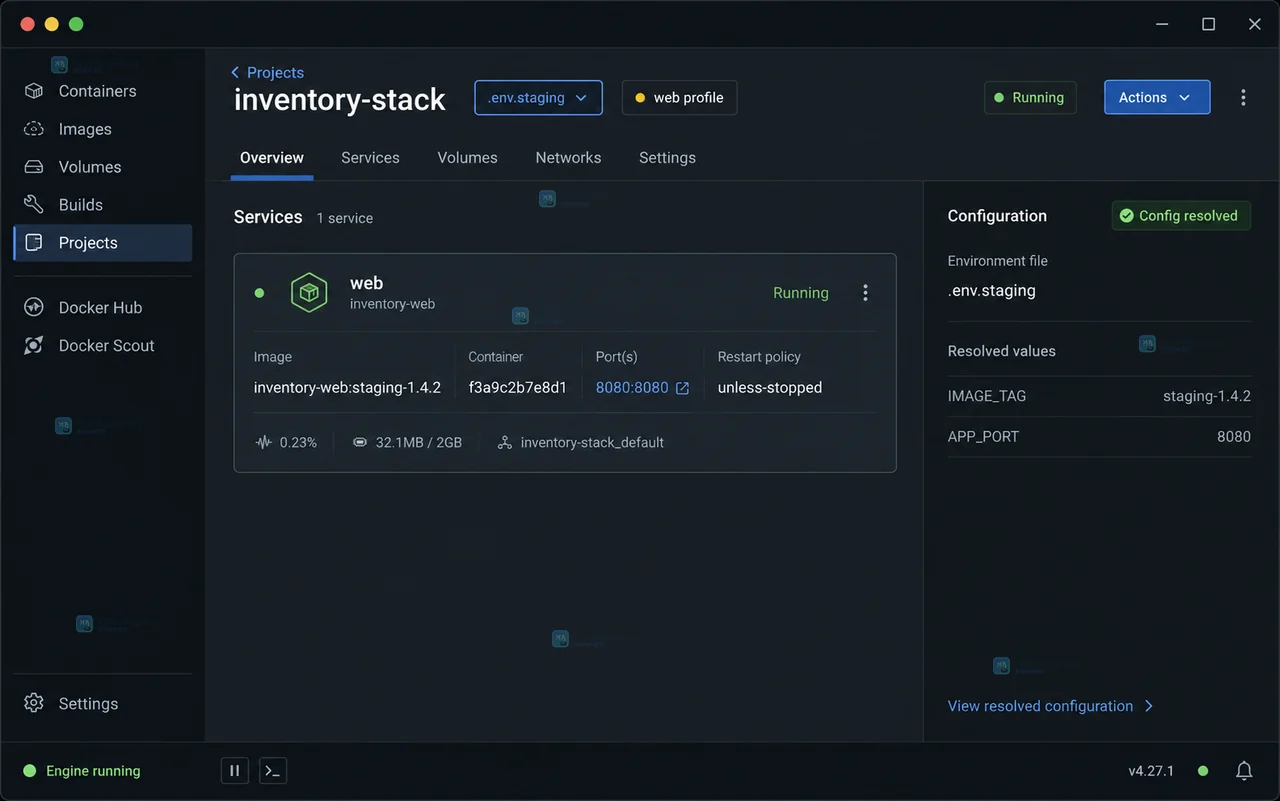
Docker Compose 可以通过 --env-file 在不修改 compose.yaml 的情况下切换开发和预发布配置,并结合 profile、config 和 parallel 检查服务与镜像状态。
-
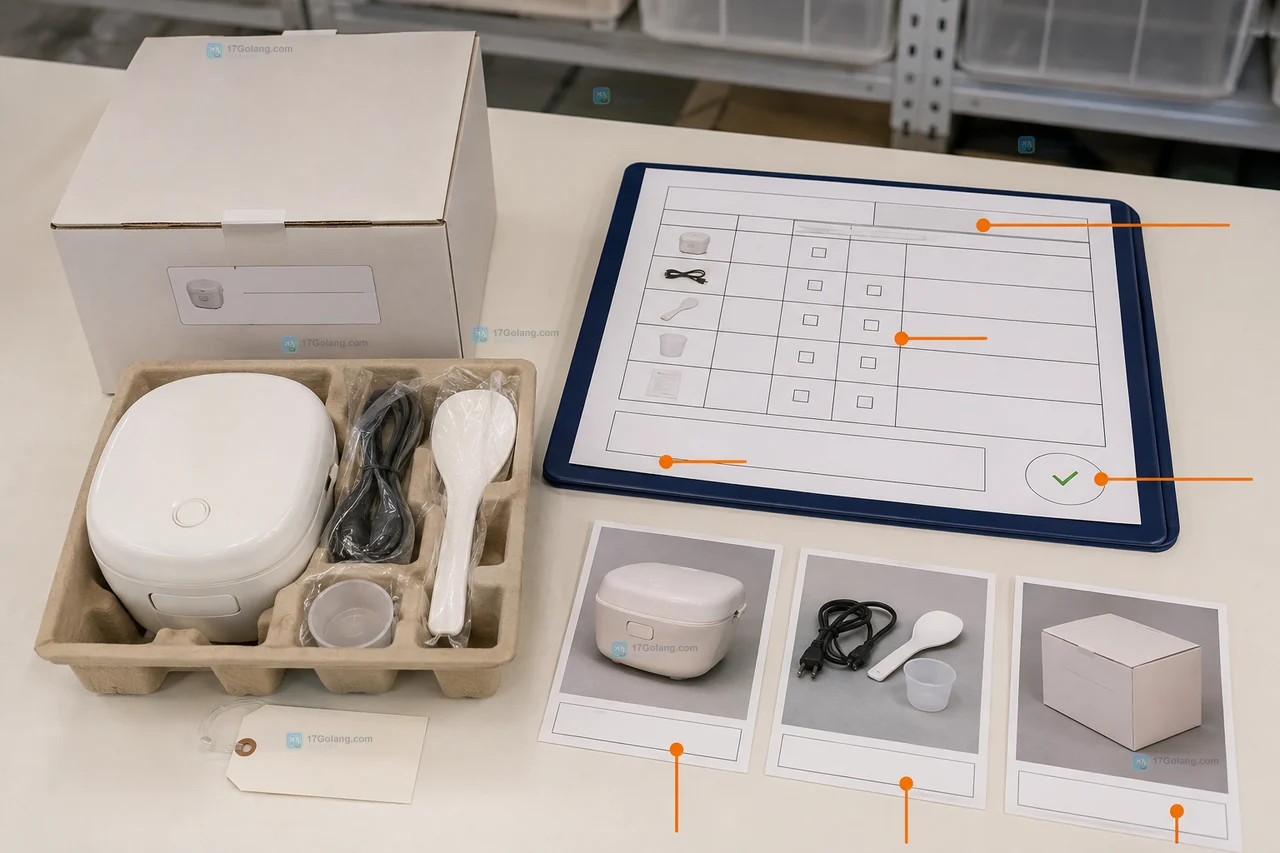
网店遇到退货争议,先按订单号固定商品承诺、支付发货、物流签收、退回开箱和质检结论,再把事实记录与处理意见分开。本文给出一份适合小型电商团队执行的证据包清单,并说明无理由退货与质量问题退货不能混为一谈。
