-
要保护Redis数据不被未授权访问,应采取以下措施:1.设置强密码认证,使用requirepass配置项。2.绑定Redis到特定IP地址,如127.0.0.1。3.使用ACL设置不同用户权限。4.配置防火墙规则限制Redis端口访问。5.使用TLS加密Redis通信。通过这些措施,可以有效降低Redis数据泄露风险,确保应用安全性和稳定性。
-
安全更新Redis配置参数的步骤包括:1)备份Redis数据库和配置文件;2)使用CONFIGSET命令动态更新配置参数;3)编辑配置文件并重启服务更新不支持动态修改的参数;4)更新安全相关参数如requirepass和bind;5)合理配置参数并考虑版本兼容性;6)进行充分的测试和验证,确保系统运行正常。
-

开启和查看Redis的安全审计日志需要编辑redis.conf文件,将appendonly设置为yes,并定义日志文件名。查看日志可通过读取AOF文件。1.编辑redis.conf,设置appendonlyyes和appendfilename。2.使用catappendonly.aof查看日志。定期管理AOF文件并确保其安全性是必要的。
-

如何使用Redis和PHP开发用户会话管理功能导语:用户会话管理是Web应用开发中一个重要的功能,它可以帮助我们追踪和管理用户登录状态,同时提供安全的身份验证和授权功能。在本文中,我们将介绍如何使用Redis和PHP来实现用户会话管理功能,并附上具体的代码示例。一、什么是Redis?Redis(RemoteDictionaryServer)是一个开源的高
-

一、验证密码有没有生效
运行cmd,cd到redis的目录下
输入“redis-cli.exe” 回车
输入“auth 123456” 回车
若错误,说明没有设置密码或者设置的密码没有生效
输入“exit” 回车就
-

正如我们所知的那样,Redis是一个开源的、基于BSD许可证的,基于内存的、键值存储NoSQL数据库。Redis经常被视为一个数据结构服务器,因为Redis支持字符串strings、哈希hashes、列表lists、集合sets、
-

一、什么是Redis事物
Redis事务是一个单独的隔离操作:事务中的所有命令都会序列化、按顺序地执行。事务在执行的过程中,不会被其他客户端发送来的命令请求所打断。
作用:串联多个命令防
-
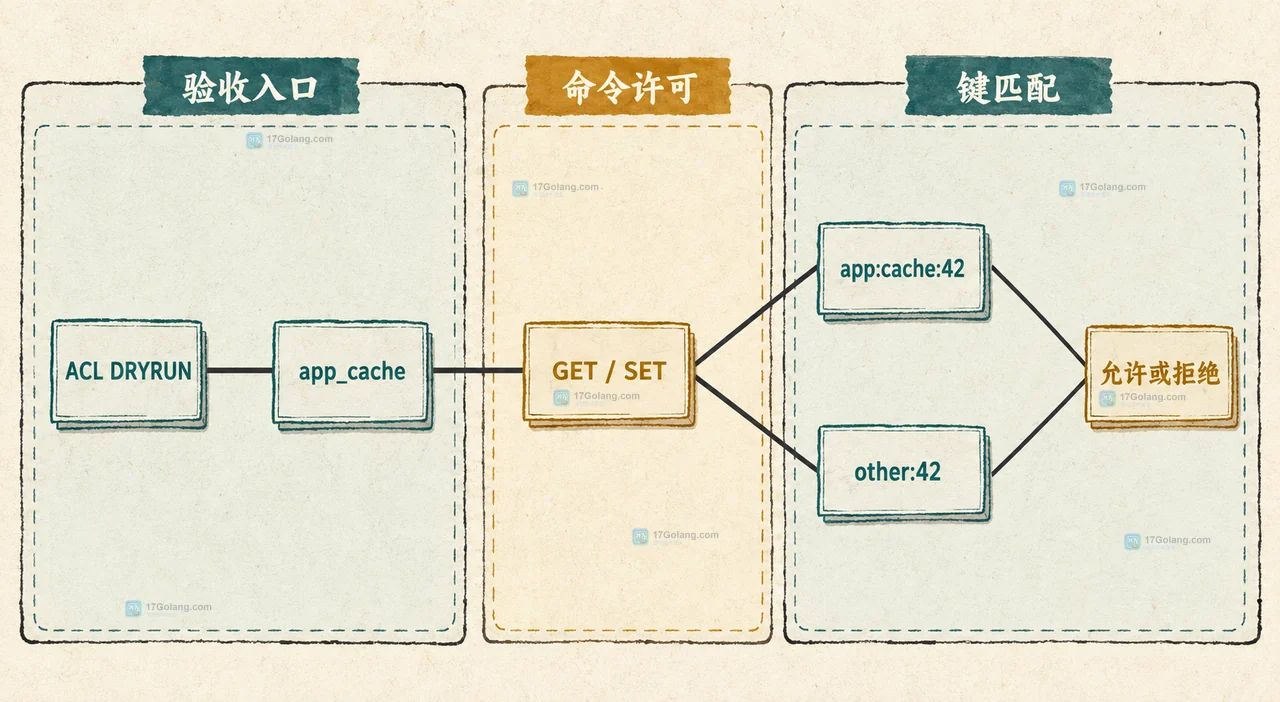
用一个缓存服务和一个报表读取服务的例子,拆解 Redis ACL 中用户、命令集合与 key pattern 的关系,并用 ACL DRYRUN 验收最小权限。
-
Redis7.0的io-threads仅加速socketread/write/RESP解析,不执行命令;盲目开启或多设线程数反致延迟上升、吞吐下降,需先确认瓶颈确在IO层而非主线程或内存带宽。
-

如何为Redis设置强密码和访问控制?通过以下步骤实现:1.在redis.conf中设置强密码,使用requirepass命令;2.启用绑定地址,使用bind命令限制访问;3.配置ACL,创建用户和权限,确保只有授权用户访问。通过这些措施,可以有效保护Redis数据库的安全。
-

需要关注Redis的版本更新,因为它能带来性能提升、安全补丁和新功能。检查Redis版本是否需要升级的步骤包括:1.使用命令“redis-cli--version”查看当前版本;2.与Redis官方版本对比;3.评估新功能、性能提升、安全补丁和兼容性;4.遵循备份数据、测试环境、逐步升级和监控日志的最佳实践。
-

我们使用Redis的时候往往都是主从模式或者集群架构,不会使用单台Redis服务。
一、Redis主从配置实战
我们使用master节点写输入,然后将数据同步到slave节点,从节点可以提供读取或者备份的功
-
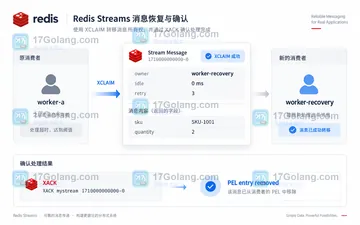
Redis XCLAIM 的 min-idle-time 是消息可被接管的毫秒门槛,本文结合 XPENDING、IDLE、JUSTID 和 XACK 说明如何判断重试条件与验证接管结果。
-

Redis 7.0 起,EXPIRE 可用 NX、XX、GT、LT 为过期时间加条件。NX 只给没有 TTL 的 key 首次设置过期,XX 只更新已有 TTL 的 key,GT 只允许延长,LT 只允许缩短。它们互斥;TTL 返回 -1 表示 key 存在但没有过期时间,-2 表示 key 不存在。把条件写清楚,才能避免续期任务意外把缓存窗口改乱。
-
SPOP是真正随机的,底层用Fisher-Yates变种算法对当前存在元素随机抽取;但因哈希表桶分布和短时随机种子偏差,可能感觉“不均匀”,非bug。
