-
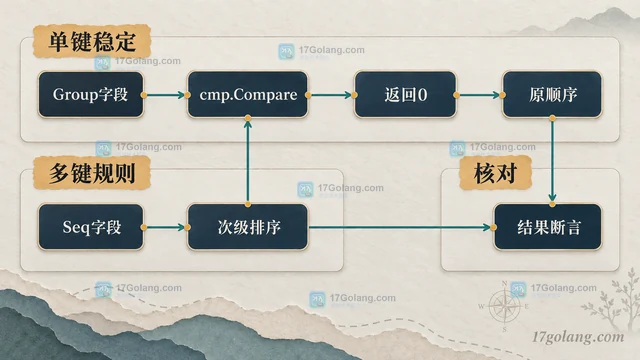
Redis ZINTERCARD 的 LIMIT 用于限制交集基数计算量:达到阈值即可提前结束,精确统计则使用默认无限制语义,并注意空 key、复杂度和集群多 key 边界。
-
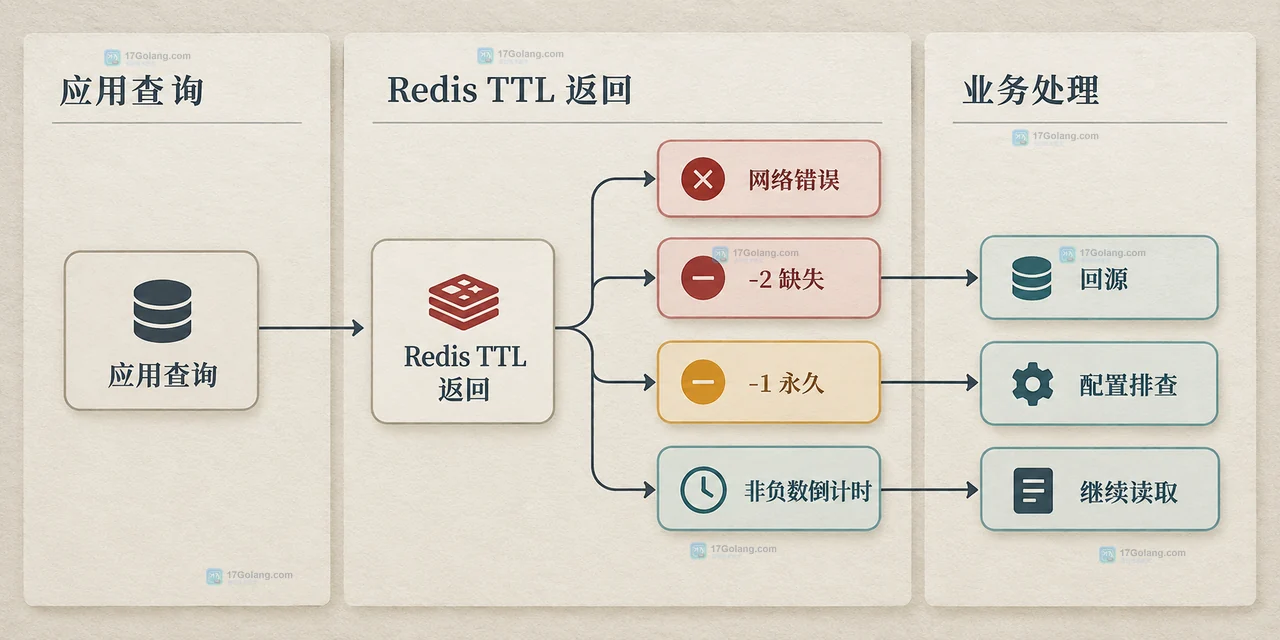
Redis TTL 返回 -1 表示键存在但没有过期时间,-2 表示键不存在。本文用命令和 Go 分支示例区分三种状态,并排查普通 SET 覆盖、过期窗口和查询上下文不一致等常见原因。
-
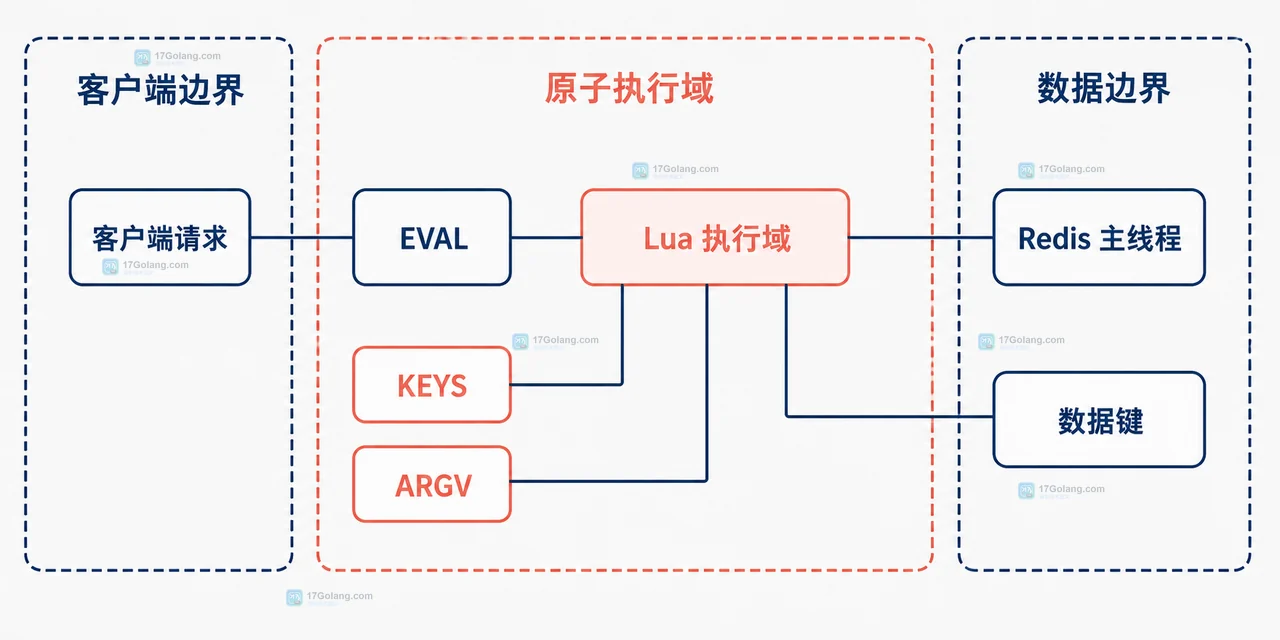
Redis Lua 的优势是减少网络往返并保持原子性,代价是脚本运行期间会占用主线程。本文用有界循环、KEYS/ARGV、SLOWLOG、延迟历史和脚本缓存调用,给出一套可执行的收敛与拆分判断方法。
-
直接用DEL释放锁会误删其他客户端的锁,因判断持有锁与删除非原子操作;Lua脚本通过原子执行“GET校验+DEL”解决,需传入key和client_id,返回1成功、0失败。
-
PUBLISH命令不能在Redis事务中执行,因其属异步广播机制,与事务的原子性语义冲突;SUBSCRIBE等订阅命令同样禁止入事务,因会切换连接状态;需原子化“改数据+发消息”时应使用Lua脚本。
-
Redis通过事务、Lua脚本和SETNX命令实现数据操作的原子性。1)事务使用MULTI和EXEC命令,确保命令作为整体执行,但不支持回滚。2)Lua脚本通过EVAL命令,适合复杂操作,确保原子性。3)SETNX命令用于简单原子操作,如分布式锁,但需防死锁。
-
使用布隆过滤器防护缓存穿透是因为它能快速判断元素是否可能存在,拦截不存在的请求,保护数据库。Redis布隆过滤器通过低内存占用高效判断元素存在性,成功拦截无效请求,减轻数据库压力。尽管存在误判率,但这种误判在缓存穿透防护中是可接受的。
-

Redis启动后无法访问的原因主要包括配置文件问题、网络问题、防火墙设置和内存不足。解决方案如下:1.调整配置文件,确保绑定地址和端口正确;2.修复网络连接,确保Redis服务器和客户端连接正常;3.调整防火墙规则,允许Redis端口访问;4.增加内存或调整Redis配置,确保内存充足。
-

Redis缓存穿透指的是一个恶意用户或攻击者通过发送大量的无效查询来绕过缓存,直接访问数据库的情况。当一个请求查询一个不存在于缓存中的数据时,Redis会将请求发送给数据库进行查询,此时如果查询条件不合法,数据库会返回空的查询结果,但因为大量无效查询压力的存在,数据库会使用太多的资源来处理这些查询,造成系统性能瓶颈。造成Redis缓存穿透的原因有很多,比如查
-

REmote DIctionary Server(Redis) 是一个由 Salvatore Sanfilippo 写的 Key-Value 存储系统。Redis 简介Redis 是一个开源的使用 ANSI C 语言编写、遵守 BSD 协议、支持网络、可基于内存亦可持久化的日志型、Key-Value
-
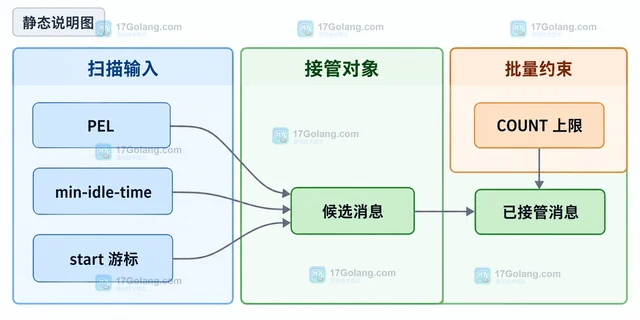
Redis XAUTOCLAIM 的 COUNT 是每轮尝试接管的数量上限,不保证恰好返回相同条数。本文结合 PEL、min-idle-time、start 游标和 COUNT×10 扫描窗口,说明如何控制恢复负载、读取三段返回值并处理 0-0 与已删除消息边界。
-
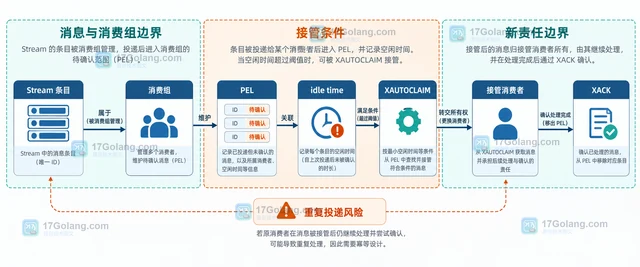
Redis Streams 消费组里的消费者异常退出后,消息会留在 PEL 中等待确认。本文用 XAUTOCLAIM 按空闲时间接管消息,讲清游标、COUNT、JUSTID、XACK 和重复投递边界。
-
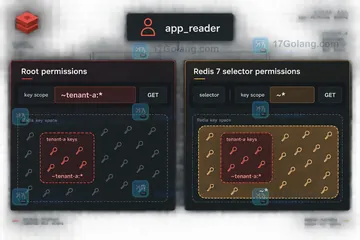
Redis ACL 的 key pattern 仍放行意外键,通常不是一个窄规则失效,而是旧的 ~*、selector、glob 范围或无 key 参数命令共同造成。本文用 ACL GETUSER、ACL DRYRUN 和 reset 重建方法定位并修正。
-
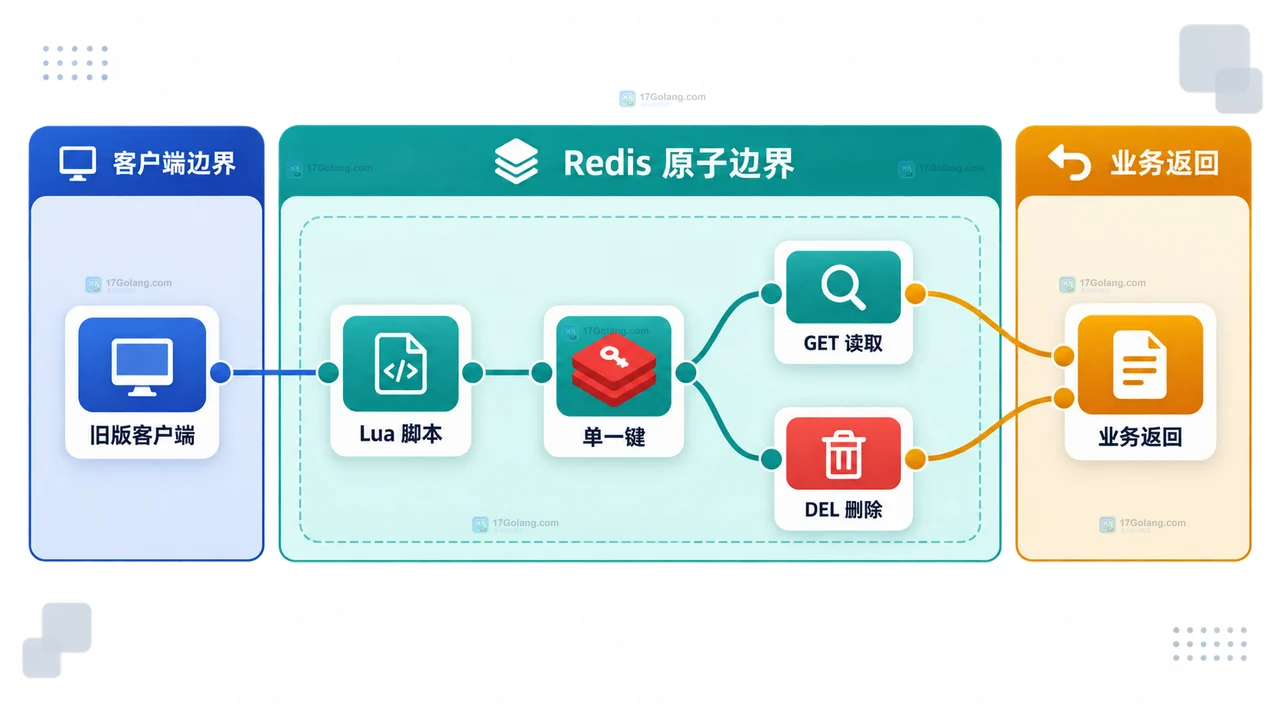
Redis 6.2 及以上可用 GETDEL 原子读取并删除字符串键,适合一次性登录令牌、确认码等场景。本文说明命中、空值、类型错误、旧版本 Lua 兼容和 TTL 边界。
-
如何为Redis设置强密码和访问控制?通过以下步骤实现:1.在redis.conf中设置强密码,使用requirepass命令;2.启用绑定地址,使用bind命令限制访问;3.配置ACL,创建用户和权限,确保只有授权用户访问。通过这些措施,可以有效保护Redis数据库的安全。
