-
在用户签到系统中使用Redis位图是一个好主意,因为它提供了高效的内存使用和快速的统计查询功能。具体来说,Redis位图通过位(bit)表示用户的签到状态,支持快速统计连续签到天数和月度签到情况,同时需要注意数据持久化和性能优化。
-
Redis事务通过将多个命令打包一次性执行,提供有限的原子性和隔离性。其核心实现步骤为:1.MULTI开启事务;2.命令入队但不立即执行;3.EXEC按顺序执行队列中的命令并返回结果;4.DISCARD取消事务。WATCH用于监控key以实现乐观锁。Redis事务无法完全满足ACID特性,原子性仅保证命令全执行或全不执行,但不支持回滚;一致性依赖客户端处理;隔离性有限;持久性取决于持久化策略。事务不支持回滚的原因在于设计哲学追求高效简单。执行失败时需根据EXEC返回值判断原因并重试或放弃。与Lua脚本相比
-
Redis启动后无法访问的原因主要包括配置文件问题、网络问题、防火墙设置和内存不足。解决方案如下:1.调整配置文件,确保绑定地址和端口正确;2.修复网络连接,确保Redis服务器和客户端连接正常;3.调整防火墙规则,允许Redis端口访问;4.增加内存或调整Redis配置,确保内存充足。
-

从源码编译安装后启动Redis需要注意以下几点:1.配置文件路径需正确设置,特别是dir参数;2.确保Redis运行用户权限适当,避免安全风险;3.合理设置maxmemory参数,防止内存溢出;4.建议开启日志记录,方便排查问题。
-

Server 服务器基本信息
# redis版本号
redis_version:5.0.3
# redis源码包git信息
redis_git_sha1:00000000
redis_git_dirty:0
redis_build_id:da69b07a37c06dc8
# 运行模式(“独立”,“哨兵”或“集群”)
redis_mode:standalone
# 操
-

前言:
本文使用的是操作系统为:linux centos7
本文使用的Redis版本为:redis-5.0.13
其他系统或者版本也可以按照以下步骤安装
1、Redis单机版安装
1.1:下载安装包
官网地址:Redis
下载地址为:https:
-
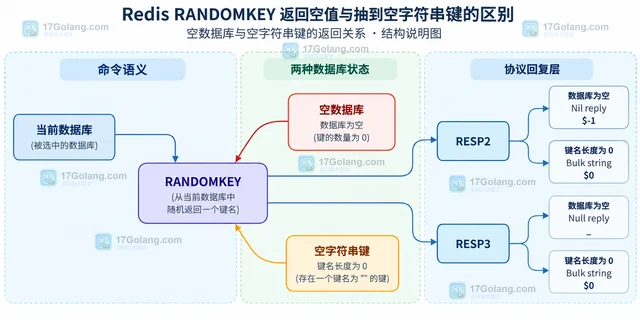
Redis RANDOMKEY 在空数据库中返回 nil/null,但抽到名称为空的真实键时返回长度为 0 的普通字符串。本文从命令语义、RESP2/RESP3 编码和 Go 客户端处理三层说明如何区分两种情况。
-
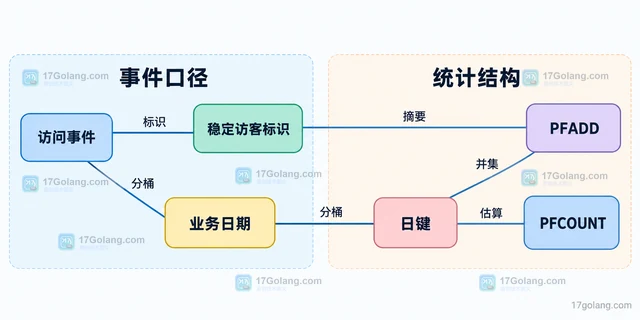
Redis HyperLogLog 可通过 PFADD 和 PFCOUNT 估算 UV。本文说明稳定访客标识、日期分桶、跨日并集、标准误差与过期策略,并区分趋势看板和精确成员需求。
-
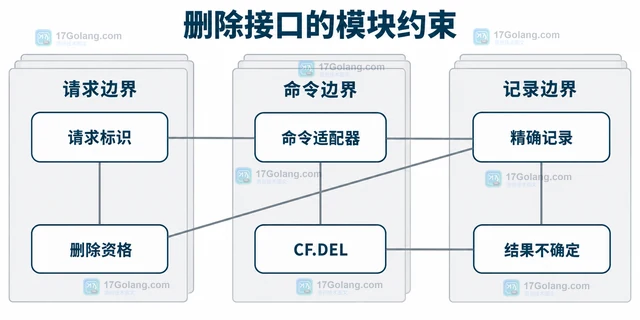
Redis CF.DEL只能用于确认加入的元素,概率阳性不能代替精确证据。本文结合最小命令、删除资格与交互状态,说明重复加入、并发请求、过滤器重建和结果不确定时的处理边界。
-
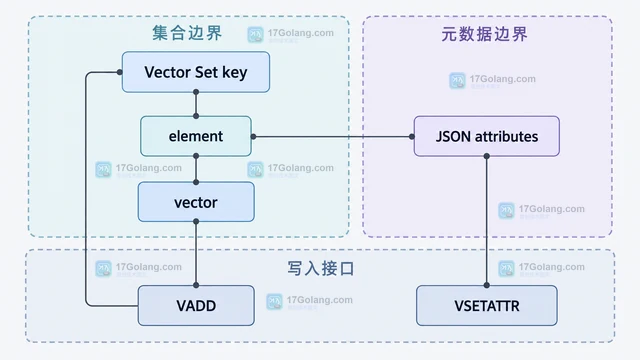
用 Redis 8 原生 Vector Set 搭建轻量语义检索:设计向量与元素标识,写入 JSON 元数据,使用 VSIM、FILTER 和 FILTER-EF 过滤结果,并处理维度、类型、量化和迁移边界。
-
网卡PPS打满是吞吐量上不去的常见原因,尤其在小key/value场景下,单请求虽仅60–100字节却生成独立TCP包,易使网卡达到硬件上限。
-
最佳实践是使用Docker部署Redis时,应注意数据持久化、配置管理、网络配置和性能优化。1.使用Docker命令启动Redis容器:dockerrun--namemy-redis-p6379:6379-dredis。2.配置数据持久化:dockerrun--namemy-redis-p6379:6379-v/path/to/host/data:/data-dredis。3.定制Redis配置:dockerrun--namemy-redis-p6379:6379-v/path/to/host/conf/
-

在Redis缓存清除后确保数据一致性的方法包括:1.缓存与数据库的双写一致性,通过同时更新数据库和Redis来保证实时性,但需注意写放大和一致性问题;2.缓存失效后重建,适用于读多写少的场景,需防范缓存击穿和数据一致性延迟;3.延迟双删策略,适用于高一致性需求,通过先删除缓存、更新数据库、再延迟删除缓存来解决短暂不一致问题,但增加了系统复杂度。
-
Redis与Kubernetes集群的集成通过部署Redis实例、确保高可用性和管理监控来实现。1)使用StatefulSet部署Redis实例,提供稳定的网络标识和持久存储。2)通过RedisSentinel或RedisCluster实现高可用性。3)使用Prometheus和Grafana进行管理和监控,确保系统的高效运行和问题及时解决。
-
Redis的默认配置不安全,应配置防火墙规则以限制连接源。1)使用iptables规则允许特定子网访问Redis端口并拒绝其他连接。2)基于应用程序服务器位置限制访问源。3)使用TLS/SSL加密通信。4)定期审计和更新规则。5)监控和分析日志。6)考虑使用RedisSentinel。
