
业界新闻技术文章
-
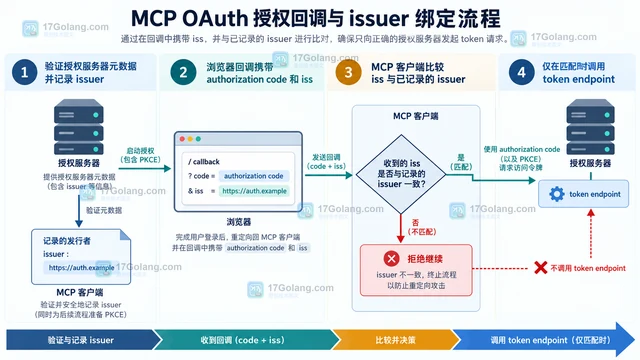 MCP 授权回调中的 iss 不是可随意忽略的附加参数。本文按当前授权规范解释客户端如何记录并精确比较 issuer,覆盖元数据标志、缺失参数、错误回调和兼容升级边界。243 收藏
-
科技周边 · 业界新闻 | 1个月前 | Node.js · javascript · 工程实践 · 版本发布 · 版本升级 业界新闻 Node.js 26.7.0 Node.js Current API回归
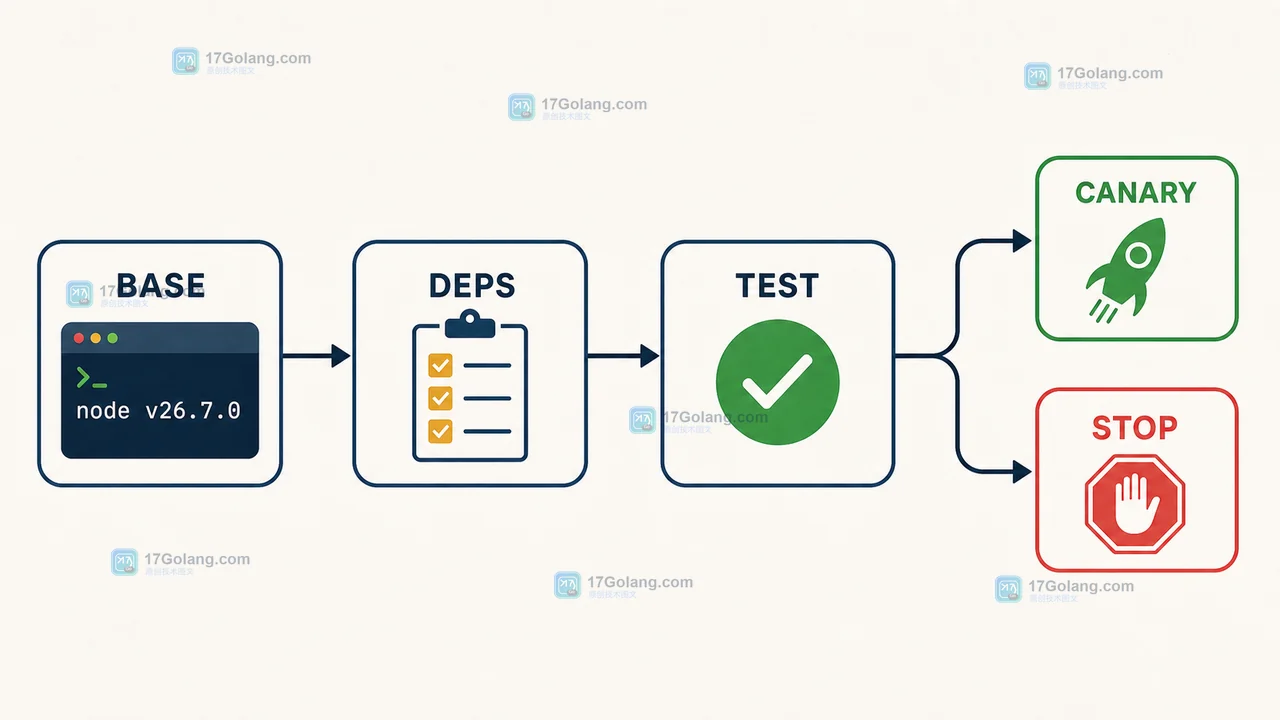 Node.js 26.7.0 作为 Current 版本发布后,团队应先核对运行时版本、依赖原生模块、测试矩阵和回退方式,再决定是否把新版本用于开发环境或生产服务。242 收藏
-
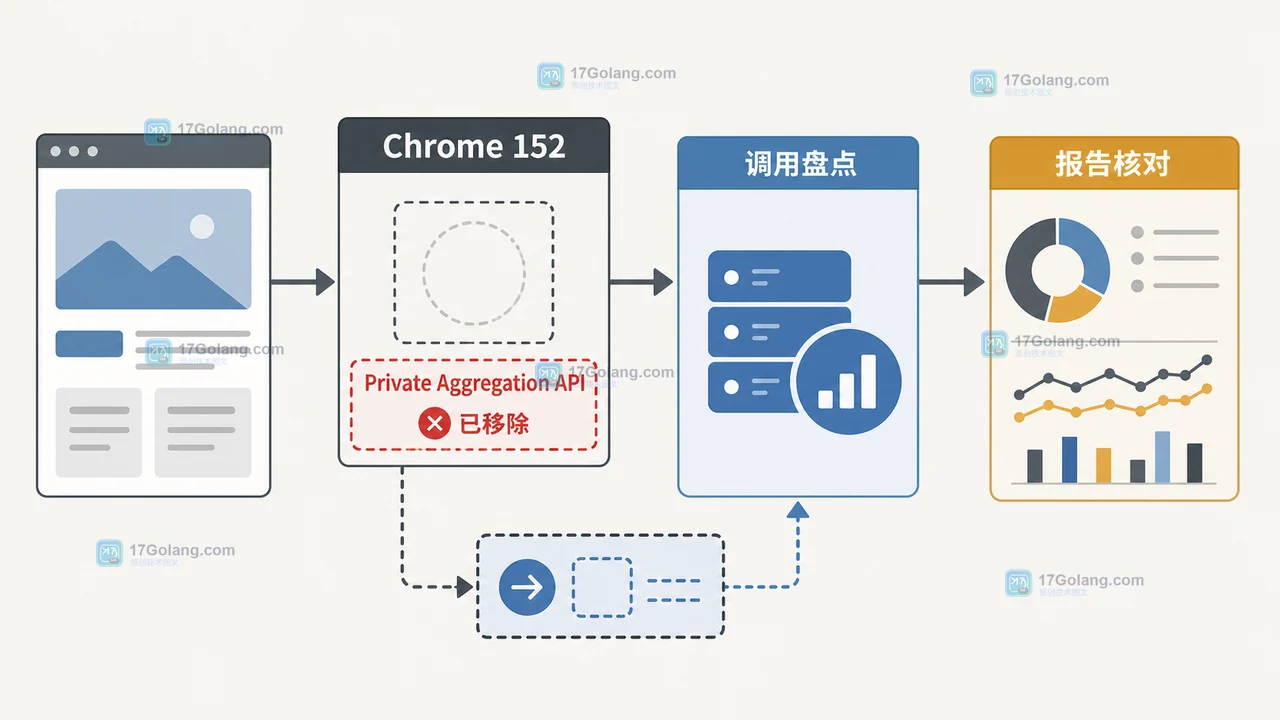 Chrome 152 稳定版已移除 Private Aggregation API 及相关 Privacy Sandbox API。网站开发者应先盘点调用链、确认是否依赖聚合报告,再按数据用途选择替代方案并完成兼容性回归。242 收藏
-
 Python 3.11.16 针对 tarfile 的数据过滤器、符号链接和流式读取做了安全修复。本文把升级影响拆成过滤器能力判断、兼容样本验证、灰度观察和回滚清单,帮助维护解包服务时避免把安全补丁误判成业务故障。242 收藏
-
 Go 1.27.1 于 2026 年 9 月 1 日发布,官方列出 cgo、编译器、运行时和多个标准库修复。升级不能只看 go test 是否通过,还要分别验证 cgo 构建、目标平台、依赖与产物差异,再用灰度矩阵决定是否放量。241 收藏
-
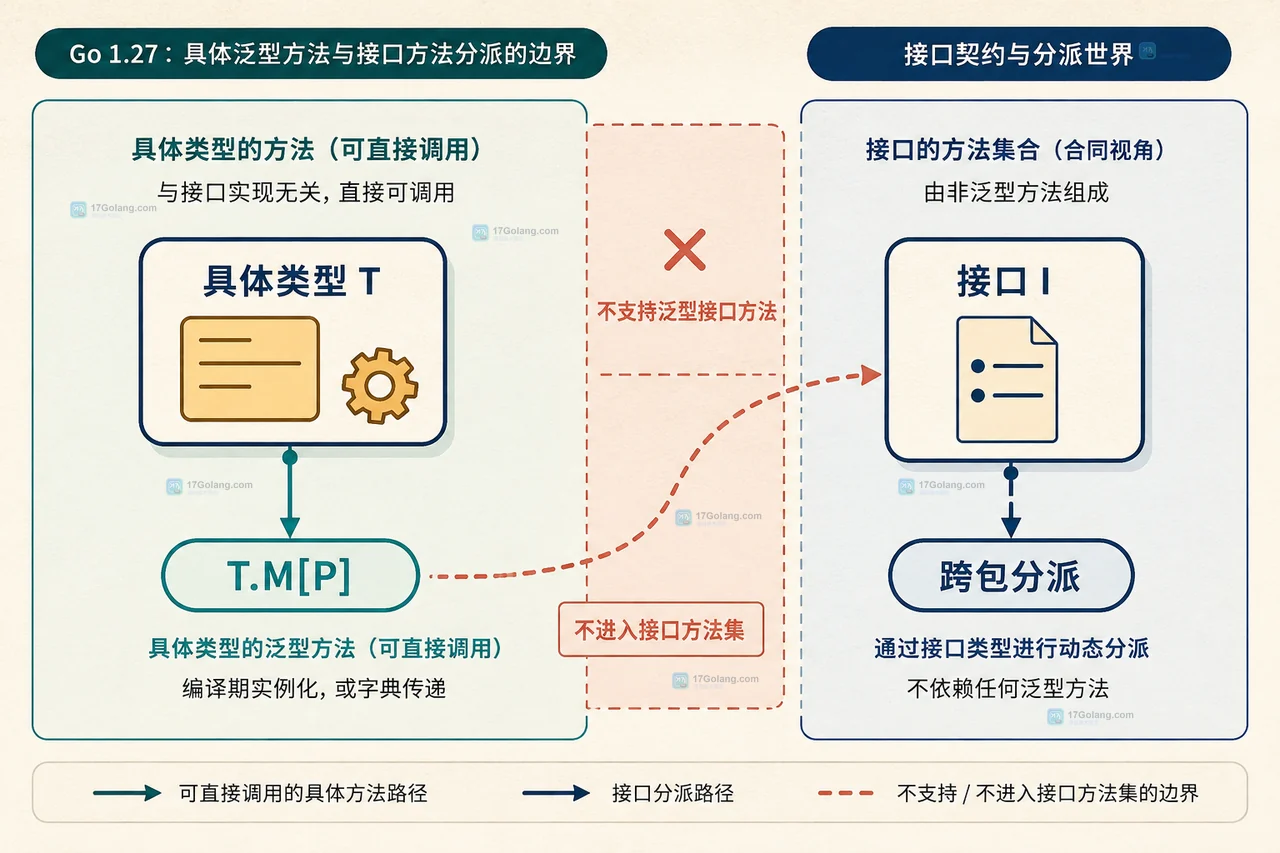 Go 1.27 允许具体类型声明带类型参数的方法,集合 API 可以把 Map 等转换操作放回类型边界并支持自然链式调用,但泛型接口方法仍然不支持。240 收藏
-
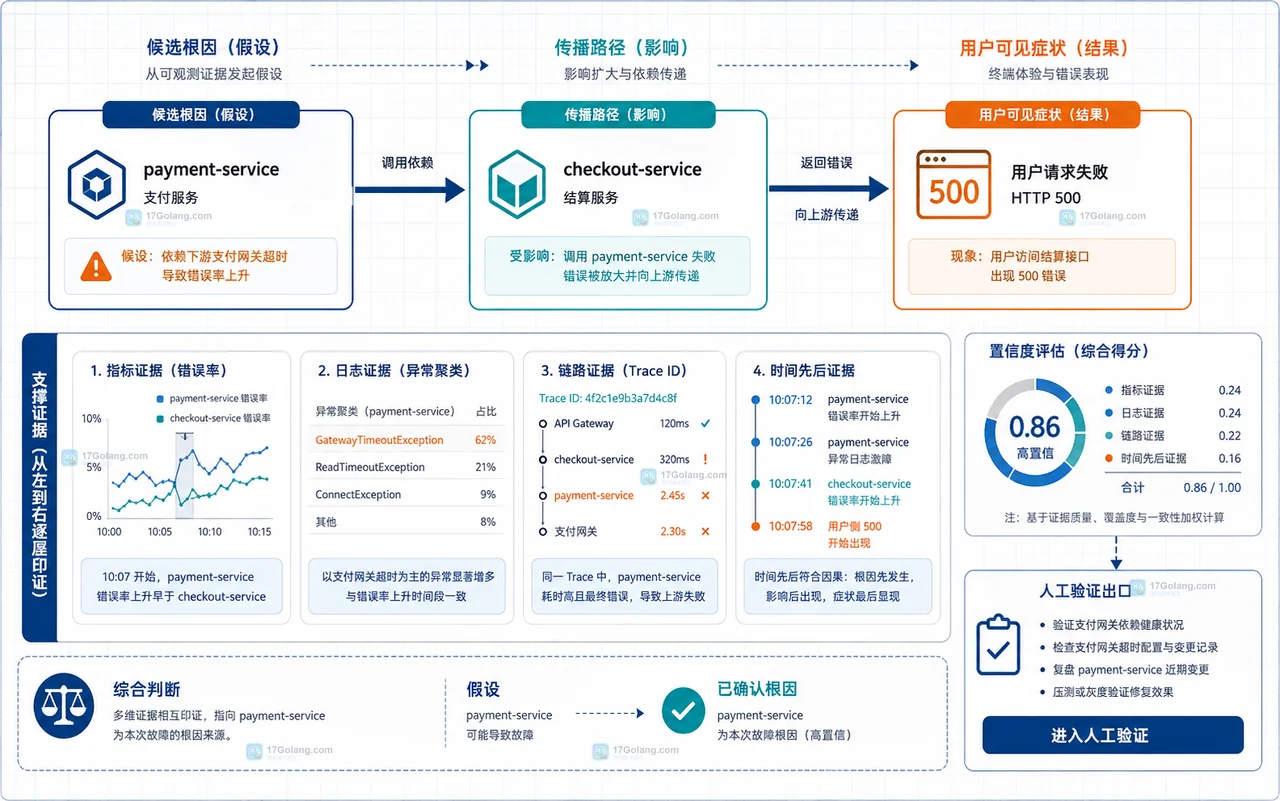 CNCF 的近期实践把云原生根因分析拆成信号、时间和服务拓扑三个维度。本文用一条可落地的证据链说明,为什么不能只看告警,以及如何输出可验证的候选根因。239 收藏
-
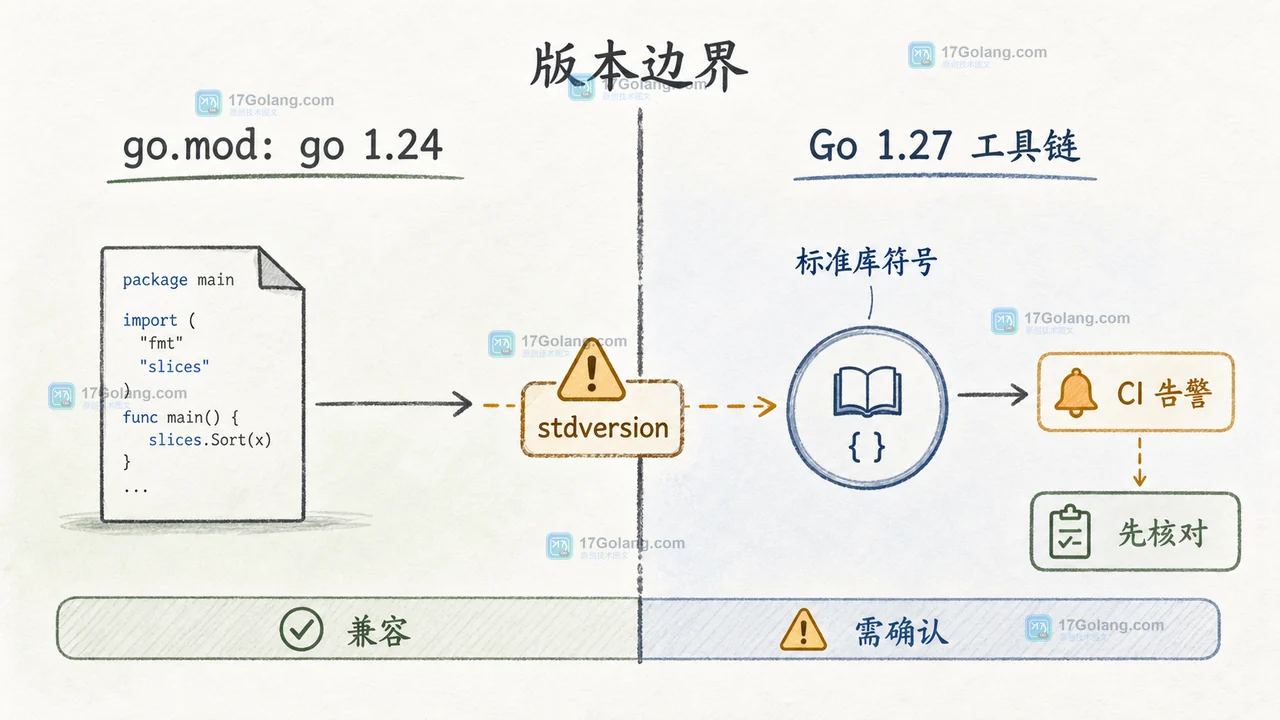 Go 1.27 草案让 go test 默认启用 stdversion 检查,帮助发现代码使用了高于 go.mod 版本的标准库符号。本文从告警含义、版本边界、构建标签和 CI 落地四个角度拆解升级动作。238 收藏
-
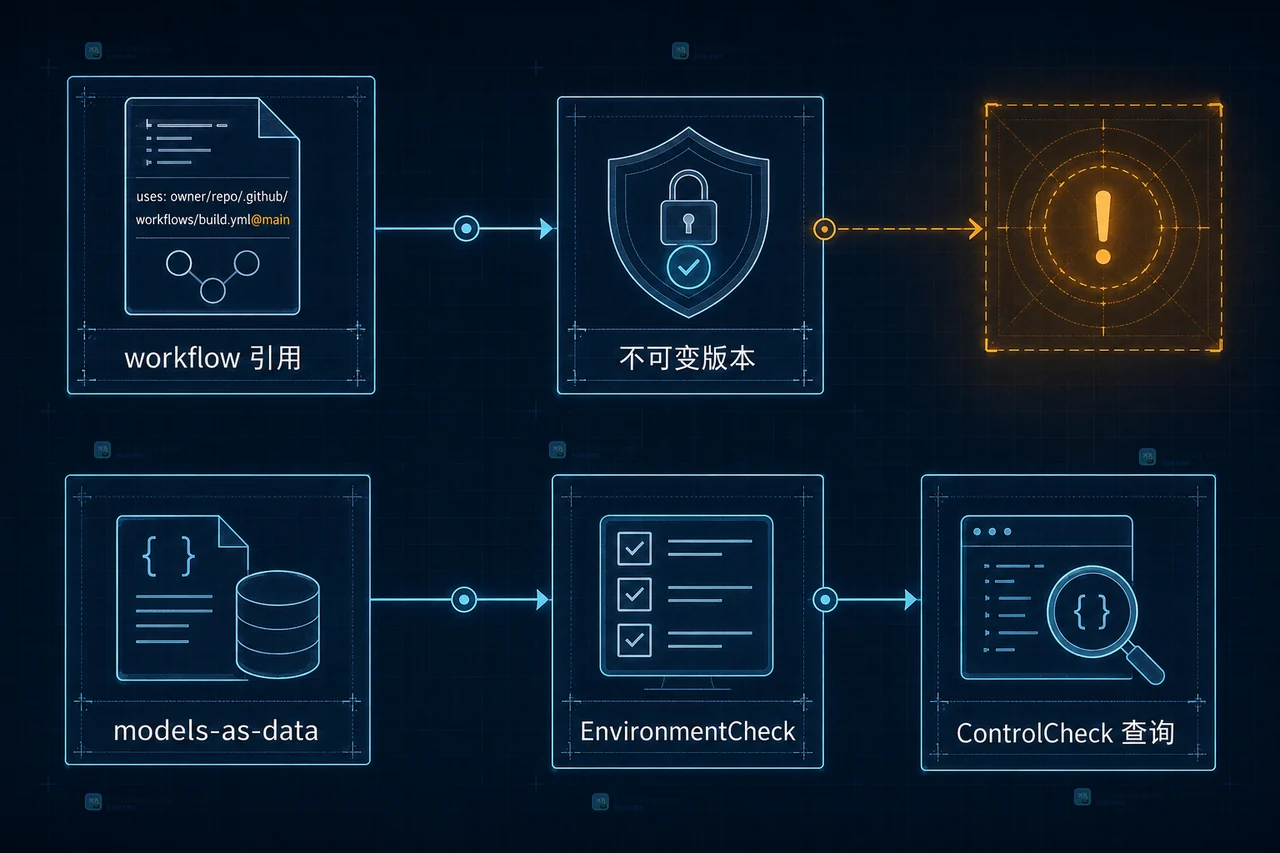 CodeQL 2.26.4 重点收紧了 GitHub Actions 的 actor 字段保护判断,扩展了可变 reusable workflow 引用检测,并提供 EnvironmentCheck 的 models-as-data 入口。238 收藏
-
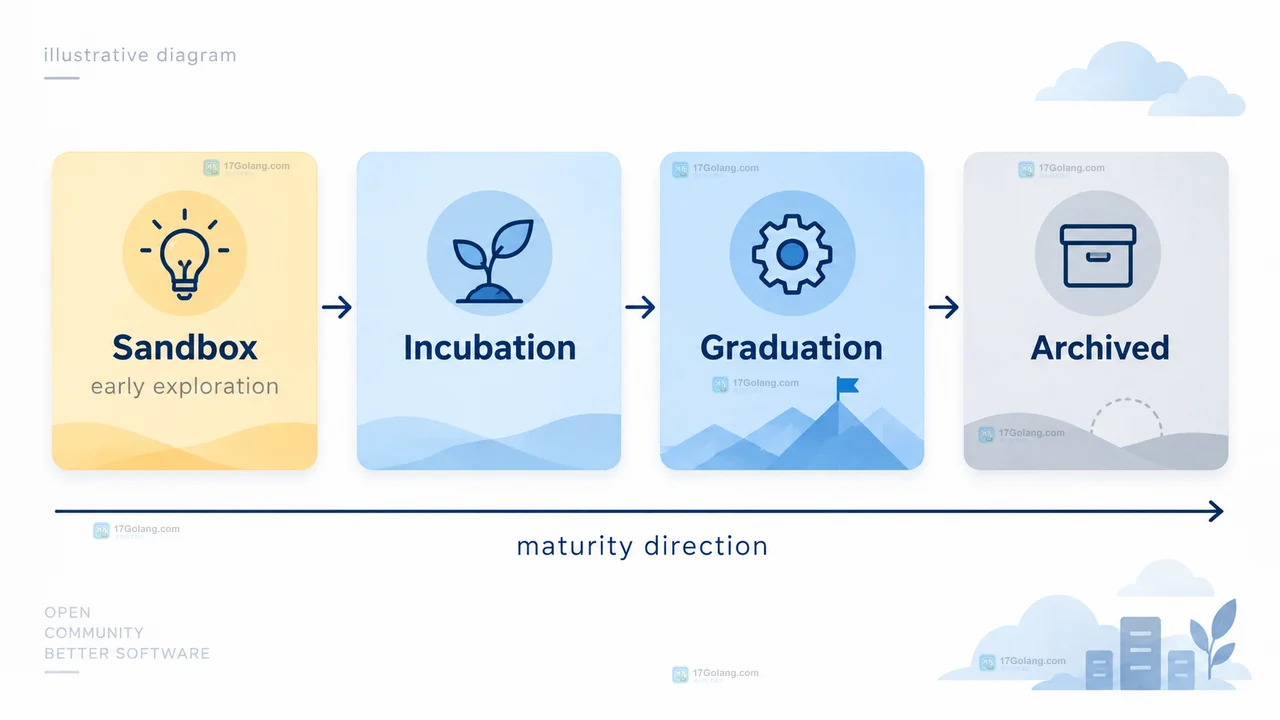 CNCF Sandbox 是早期项目入口,不等于生产成熟认证。本文按官方流程梳理申请前的许可证、维护者资料、项目形态检查,以及 TOC 状态和贡献入口的判断方法。238 收藏
-
 Go 官方发布 Go 1.26.5 和 Go 1.25.12,包含 crypto/tls、os 等安全修复。本文按生产服务的版本盘点、构建升级、回归验证和灰度观察整理一套可执行运行手册,避免只升级本地工具链却遗漏镜像与发布链路。237 收藏
-
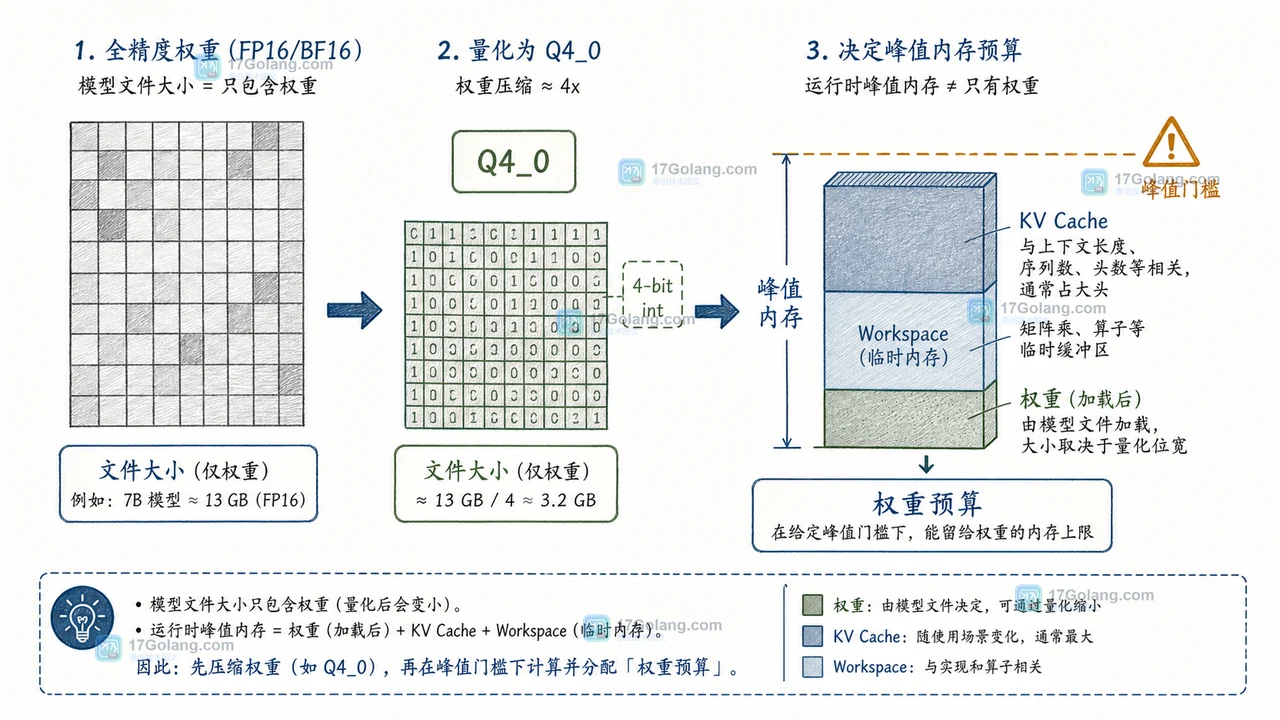 Google 发布 Gemma 4 QAT 检查点后,模型选择不只是看参数量。本文从 Q4_0 权重格式、内存预算、LiteRT-LM 与 Transformers.js 部署路径拆解适用场景,并给出上线前的验收清单。237 收藏
-
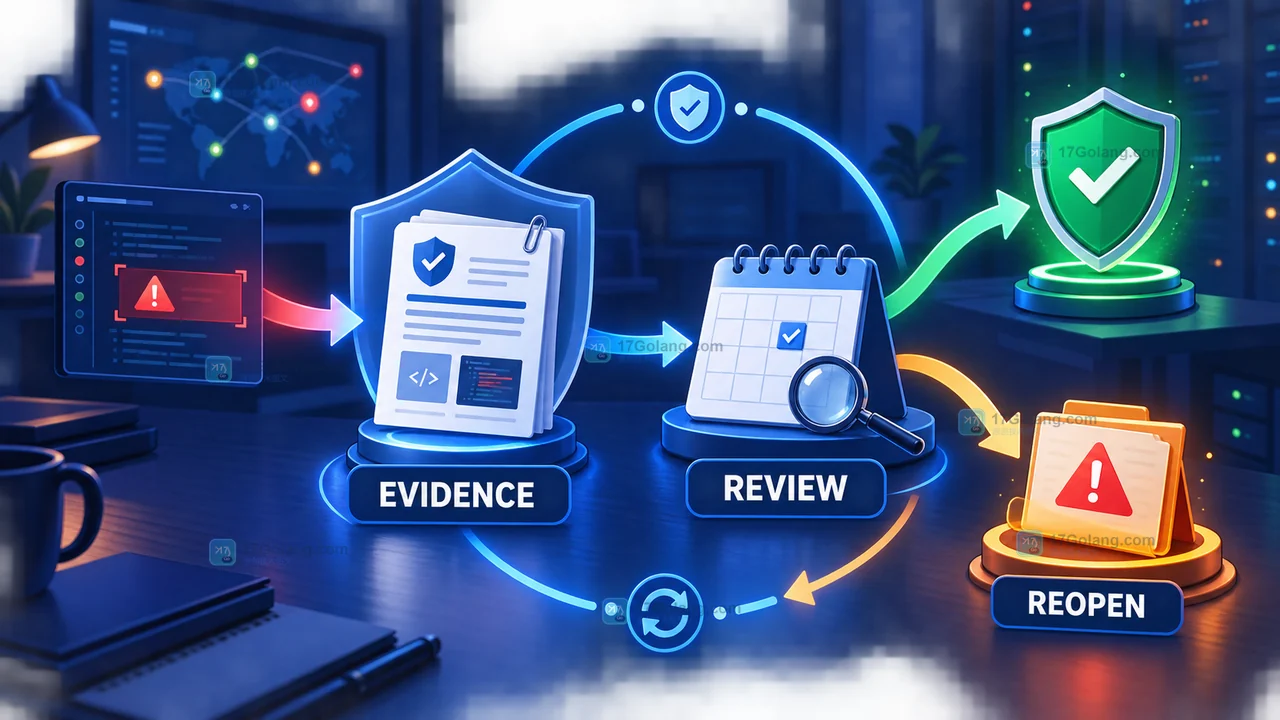 GitHub Code Scanning 在 2026 年 8 月新增 Mitigated 告警关闭原因,用来记录漏洞仍存在但已由 WAF、网络策略等外部控制降低风险的场景。本文结合官方变更说明,拆解它与 Won’t fix 的区别、团队落地方式和复查清单。237 收藏
-
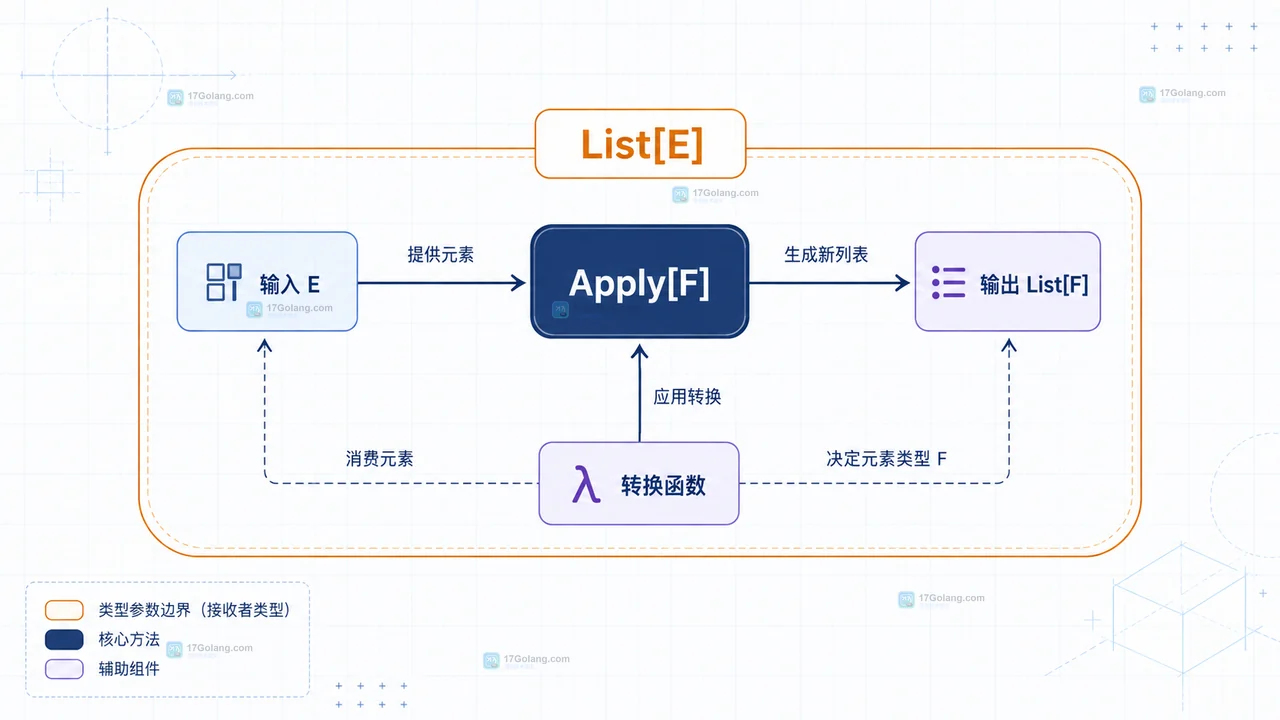 Go 1.27 支持具体类型的方法声明自己的类型参数,但接口方法仍不能声明泛型参数。本文用 List 的转换 API 拆解哪些旧函数值得改成 generic method,以及接口、反射和升级检查的边界。237 收藏
-
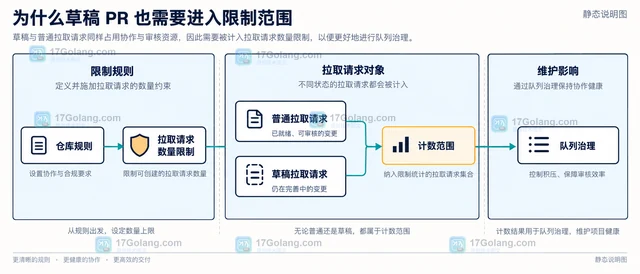 GitHub 公告说明现在可以配置拉取请求数量限制,将草稿拉取请求也纳入计数。本文解释此前的计数缺口、这项能力的实际边界,以及它对仓库队列、通知和 CI 运行的影响。237 收藏