
业界新闻技术文章
-
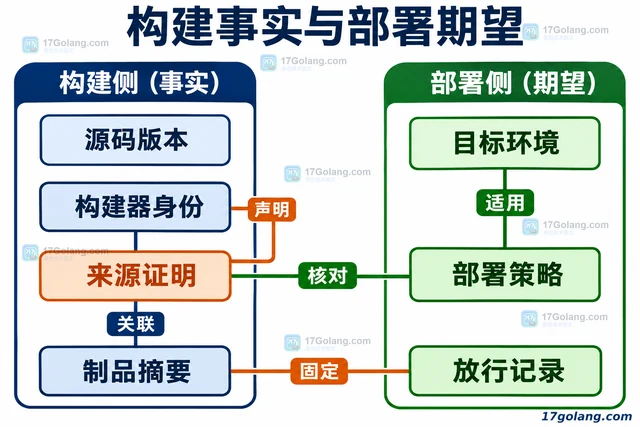 依据 CNCF 供应链最佳实践与 SLSA 验证说明,拆分构建来源证据、制品验证和部署授权,给出阻断分类、责任分工、回滚例外以及发布记录应保存的关联字段。401 收藏
-
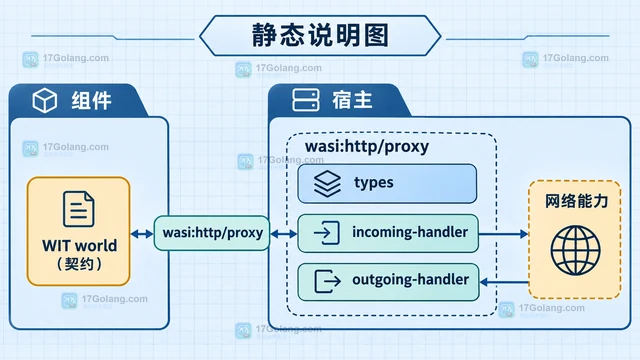 WASI HTTP 不是给 WebAssembly 组件直接打开系统网络,而是由宿主按 WIT world 注入 HTTP 接口。本文用 wasi:http/proxy 说明入站 handler、outgoing-handler、请求响应资源和部署权限的关系,并给出 WASI 0.2 与 0.3 的选型边界。296 收藏
-
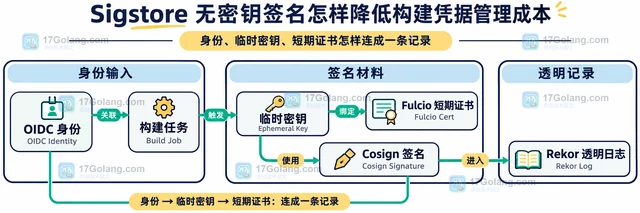 围绕 OIDC 身份、Cosign 临时密钥、Fulcio 短期证书和 Rekor 透明日志,拆解 Sigstore 无密钥签名如何减少长期凭据管理,并说明独立验证、Bundle 保存、异常处置与回滚边界。491 收藏
-
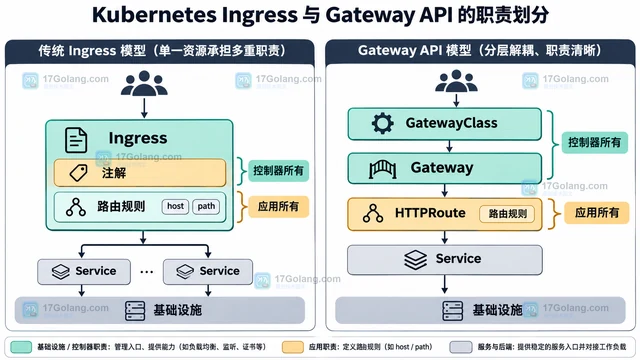 Ingress 仍是稳定 API,但已经冻结;Gateway API 通过 GatewayClass、Gateway 和 HTTPRoute 拆分基础设施、入口与路由职责。本文从资源模型、团队边界、跨命名空间信任和迁移判断说明两者变化。295 收藏
-
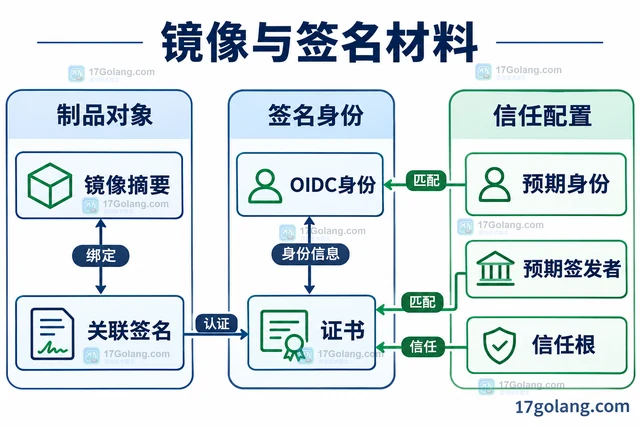 围绕 OCI 镜像摘要、Cosign 签名材料与身份策略,说明签名和独立发布验证的职责、跨注册表复制及多平台边界,以及失败和回滚时应保留的发布记录。267 收藏
-
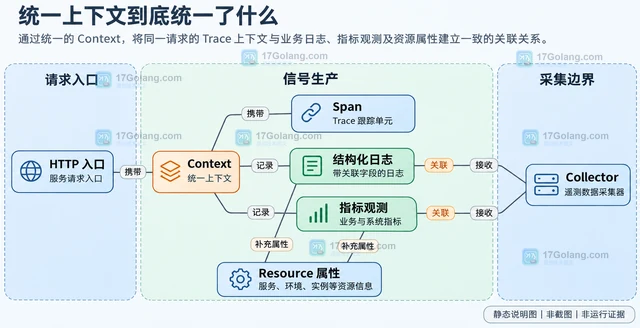 OpenTelemetry 的价值不只是分别采集日志、指标和 Trace,而是让三类信号共享执行上下文与资源属性。本文从请求入口、日志字段、指标 exemplar、Collector 管线和失联排查五个角度说明统一上下文的原因与落地边界。247 收藏
-
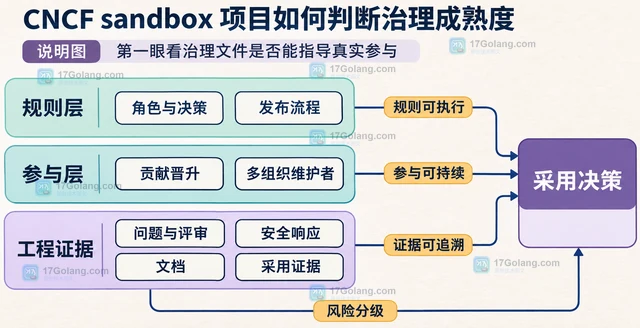 CNCF Sandbox 是早期项目的生态培育阶段,不等同于生产稳定性背书。本文从生命周期定位、治理规则、多组织参与、技术文档与安全证据四个方面,说明如何判断项目是否适合试验、内部试点或生产关键路径。352 收藏
-
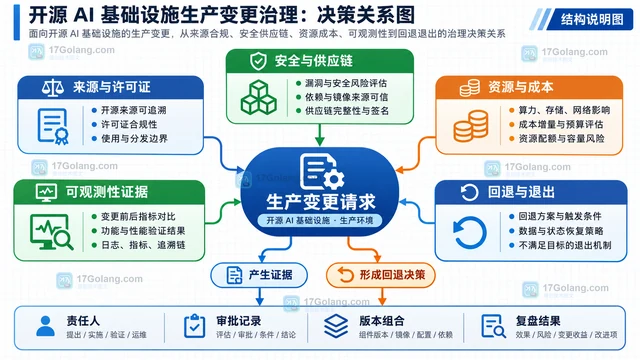 开源 AI 基础设施从试验走向生产后,难点不只是部署成功,还包括来源、许可证、版本组合、运行证据、责任边界和退出路径。本文按数据生命周期拆解一套可执行的组织治理闭环。491 收藏
-
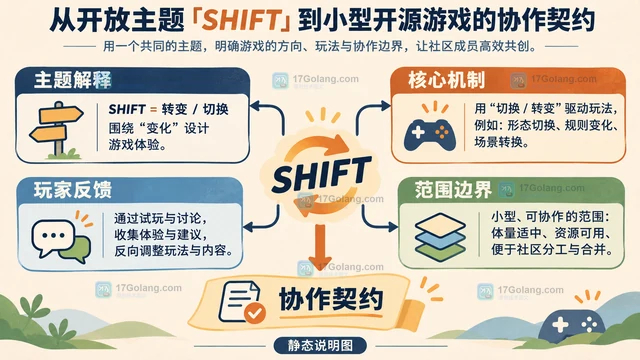 GitHub Game Off 2026 的主题是 SHIFT。本文把开放主题拆成一个可协作的开源小游戏方案:先定核心机制,再按交付物分工,合并一个可玩切片,最后区分 GitHub 推送与 itch.io 提交。307 收藏
-
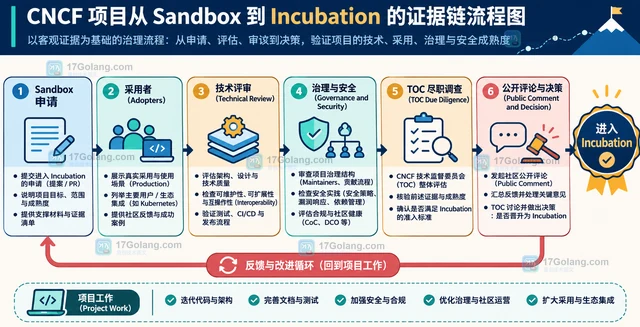 CNCF Sandbox 是早期项目的公开培育入口,不等于生产就绪认证。本文拆解 Sandbox、Incubation、Graduated、Archived 四阶段,说明申请入口、TOC 尽职调查、采用者与治理证据,以及使用方如何安排隔离、评估和替换策略。321 收藏
-
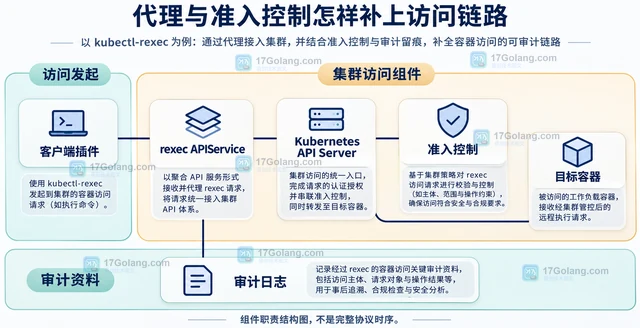 Adyen开源的kubectl-rexec补充容器交互访问中的输入审计。本文结合CNCF公告与项目文档,解释代理和准入控制、TTY记录边界、测试观察方法及日志保管责任。407 收藏
-
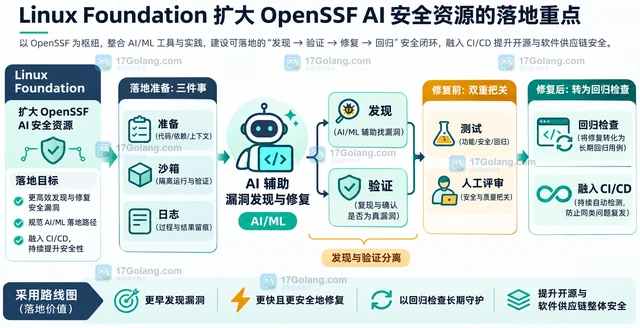 Linux Foundation 与 OpenSSF 最近把 AI 安全资源扩展到漏洞发现与修复指南、MOSAIC 协作、研究报告和 Secure AI Associate 教育路径。本文把这些更新拆成开发、维护和安全治理三条落地线,并用单仓库试点说明如何保留沙箱、测试和人工复核边界。402 收藏
-
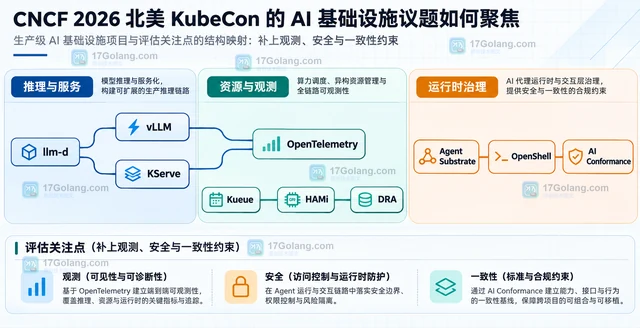 CNCF 2026 北美 KubeCon 的 AI 基础设施议题从生产推理、GPU 调度和 Agent 工作流展开,并延伸到平台工程、可观测性、安全隔离与 AI Conformance。本文用分层方法说明会后如何筛选相关内容和工程证据。447 收藏
-
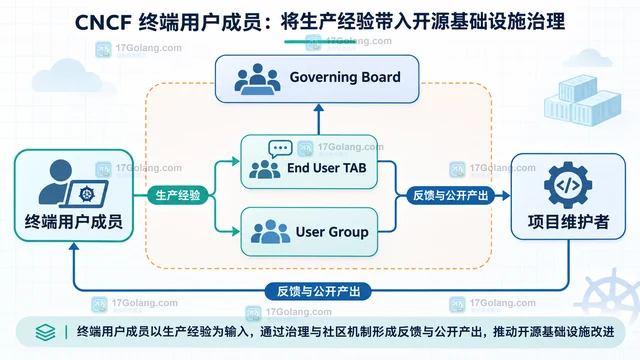 CNCF 新增终端用户成员带来的变化,不只是会员名单增加。本文以 Adyen 加入和 User Group 机制为例,拆解生产经验如何进入治理、项目反馈与采用证据链,并说明成员身份的实际边界。291 收藏
-
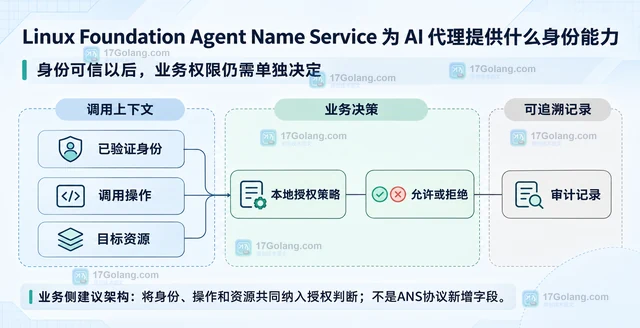 Agent Name Service以域名、证书和透明记录支持AI代理身份发现与验证。本文区分身份、状态、持钥证明和业务授权,说明规范草案状态、本地演示边界及小范围试用方法。429 收藏