-
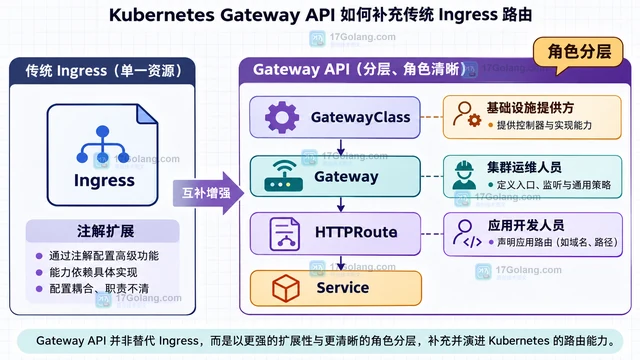
Kubernetes Ingress API 已冻结,Gateway API 通过 GatewayClass、Gateway、HTTPRoute 的角色分层,把主机、路径、请求头、权重和跨命名空间绑定等路由能力表达为更清晰、可移植的资源关系。
-
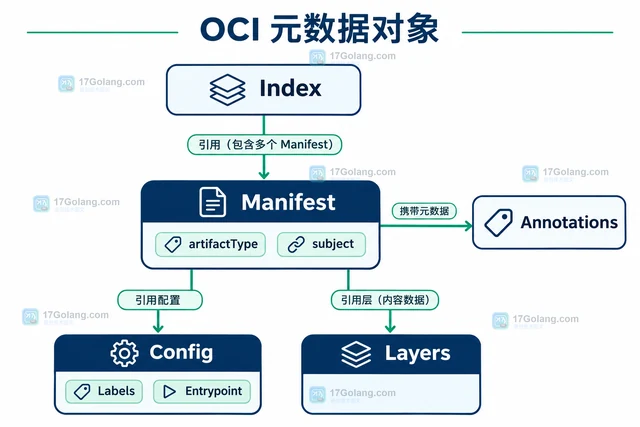
区分 OCI 清单、配置与描述符,说明 annotations、Labels、artifactType 和 subject 的作用,以及元数据变化对镜像身份、复制、检索和清理的影响。
-
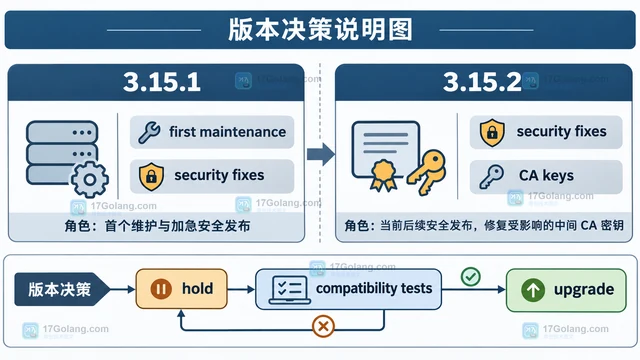
Python 3.15.1 是首个 3.15 维护版本和加急安全发布,生产环境阅读重点应放在 pip/certifi、证书安全、平台行为和依赖回归,而不是只看新增特性。本文给出一套从发布页到上线决策的简明顺序,并提醒当前 3.15.1 已被 3.15.2 取代。
-
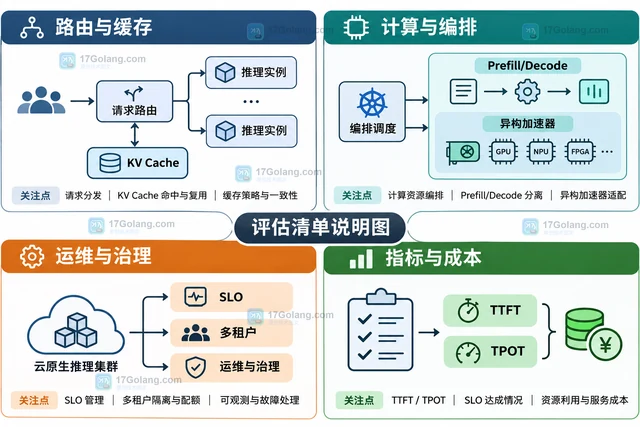
llm-d 进入 CNCF 讨论后,推理基础设施的重点不只是部署模型,而是让路由、KV 缓存、Prefill/Decode、异构加速器和多租户运维共同参与调度。本文按架构模式说明适用压力、典型实现、反例和评估清单,不把 Sandbox 身份或单次 benchmark 当成固定收益。
-
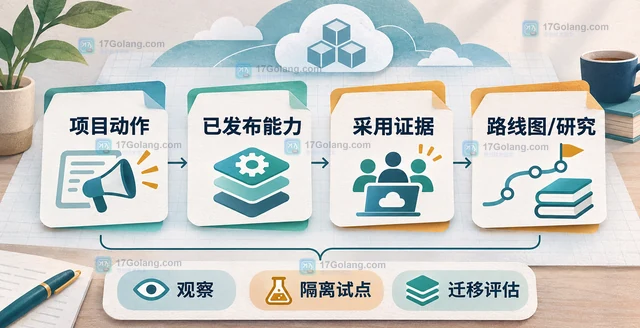
从项目成熟度、已发布能力、采用证据和路线图四个层次拆解 CNCF 公告,建立观察、隔离试点与灰度迁移的判断清单。
-
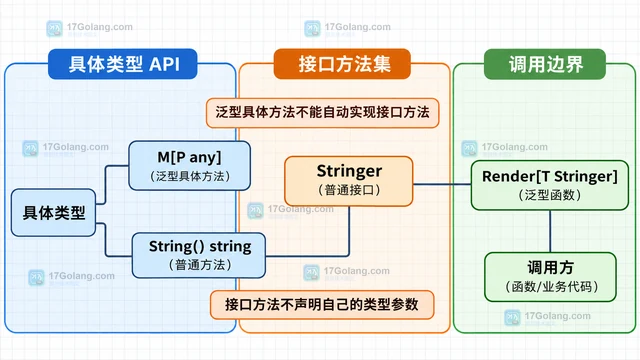
Go 1.27 支持具体类型的泛型方法,但接口方法仍不能声明类型参数,也不能由泛型方法实现。本文用 List 映射场景说明方法、包级泛型函数和普通接口的分工,以及发布新 API 前需要检查的兼容性边界。
-
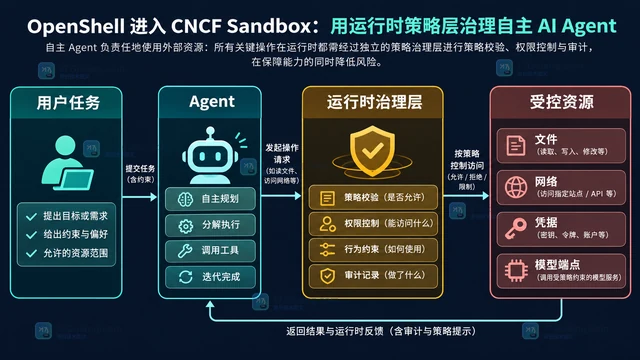
OpenShell 作为 CNCF Sandbox 项目进入社区治理后,AI Agent 的控制重点从提示词扩展到运行时策略。本文按 Agent、运行时和平台治理三层,解释文件、网络、凭据与模型端点的责任边界,并给出低风险评估清单。
-
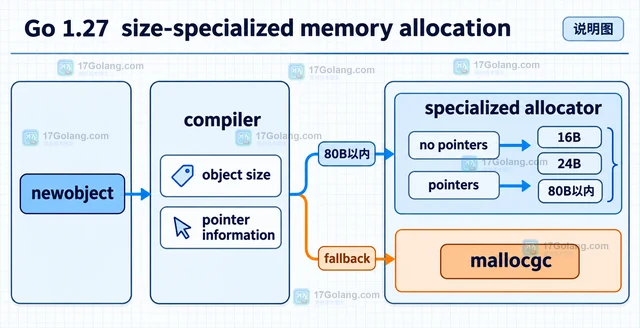
Go 1.27 为 80 字节以内的部分分配引入小对象专用路径。本文解释 size class、清零和指令缓存的取舍,并给出用固定基准比较 Go 版本与 nosizespecializedmalloc 的最小分析方法,不把官方收益上限当成固定线上结果。
-
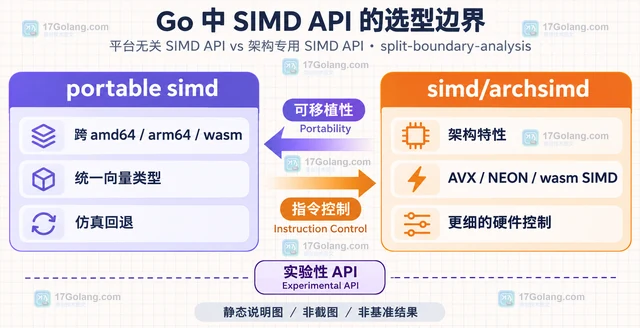
Go 1.27 的实验性 simd API 适合跨平台算法,simd/archsimd 适合固定架构和特定指令优化。本文从部署范围、操作覆盖、向量宽度和回退策略比较两者,并给出基准验证与混合实现的选择规则。
-
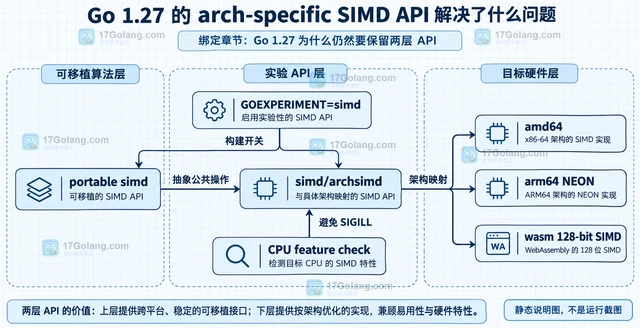
Go 1.27 的 simd/archsimd 继续以实验性 API 提供架构专用 SIMD 能力,新增 arm64 NEON 与 WebAssembly 128 位支持。本文解释它如何减少手写汇编摩擦、为什么仍要区分 portable simd,以及启用开关、CPU 特性和回退路径带来的采用边界。
-
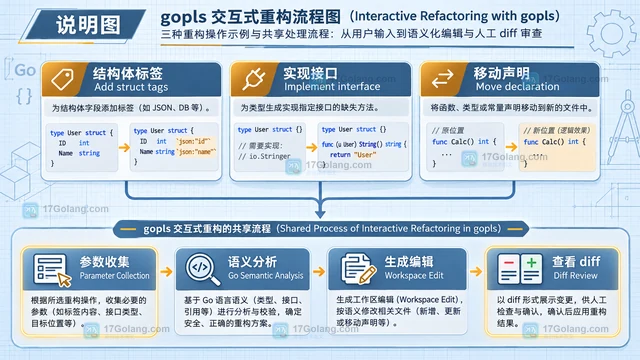
gopls 的交互式重构把原本只能猜默认值的代码操作变成可追问的多步流程。本文从 LSP 职责、结构体标签、实现接口和移动声明三个场景,说明它改变了什么、怎样接入日常重构,以及编辑器客户端支持不足时应如何控制风险。
-
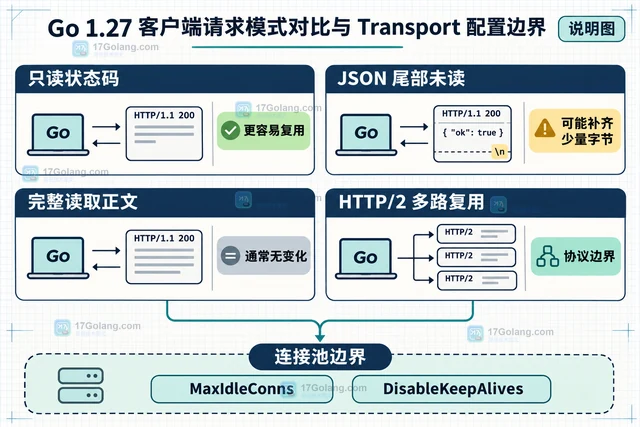
Go 1.27 会在关闭未读 HTTP/1 响应体时有限度地自动排空内容,提升后续请求复用连接的机会。本文按请求模式说明受影响客户端、Transport 边界与验证方法。
-
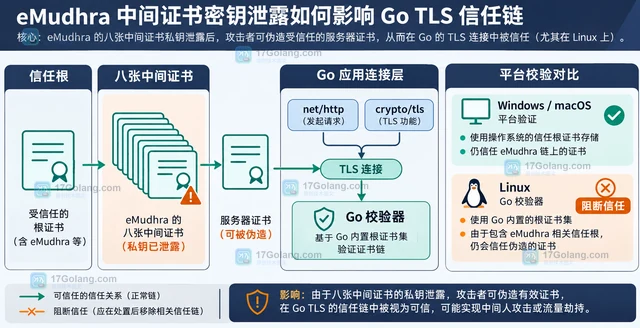
Go 团队首次启用 URGENT 安全发布轨道,针对 eMudhra 中间证书密钥披露在约七个半小时内发布 Go 1.27.3 和 1.26.10。本文解释这次响应对 Go TLS 服务升级、重建二进制和 Linux 证书校验的实际提醒。
-
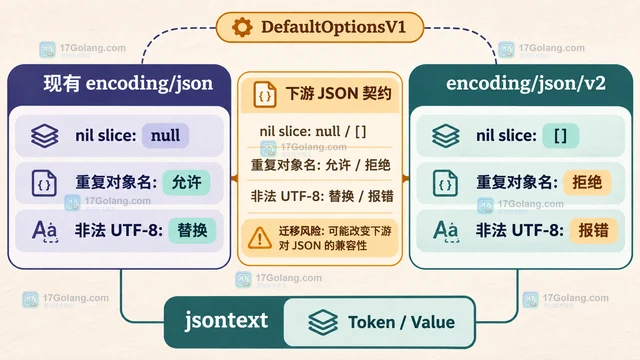
Go 1.27 将 encoding/json/v2 和 jsontext 带入标准库。真正适合先迁移的不是所有旧接口,而是新接口、严格输入校验和下游契约可控的内部边界。本文按行为差异拆解迁移切入点。
-
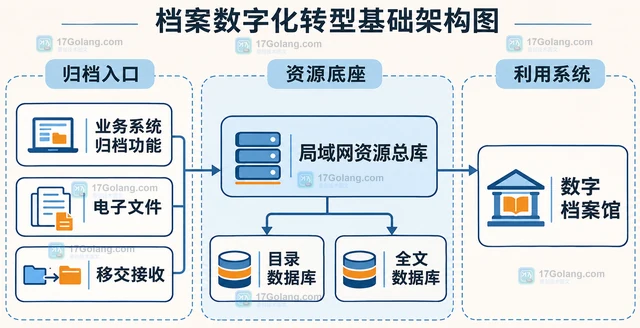
国家档案局文章把“十五五”时期档案信息化拆成保障机制、基础设施、电子档案全过程管理、数字档案馆、人工智能和网络安全六个方向。本文重点说明资源总库、数据分级分类与安全底座之间的建设顺序。
