
业界新闻技术文章
-
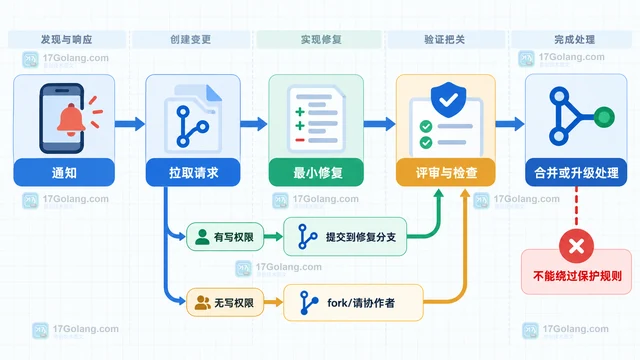 GitHub Mobile 可以帮助团队在手机上查看、评审和编辑拉取请求,但它不会替用户突破仓库权限或分支保护。本文按读取、写入、评审、合并四个动作拆开权限边界,给出紧急修复时的安全处理顺序。123 收藏
-
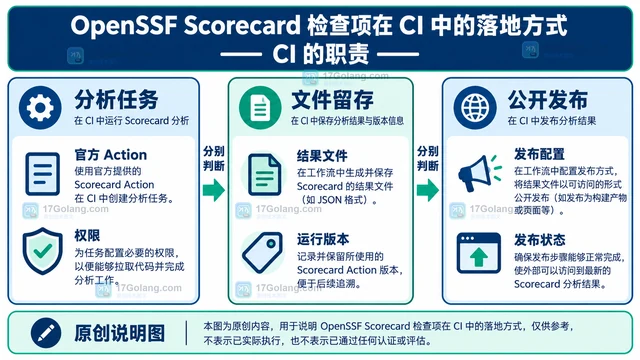 OpenSSF Scorecard 在 CI 中应分开处理分析、结果留存与发布,再按检查项安排整改和策略门禁。本文说明支持范围、官方模板入口及常见误区。379 收藏
-
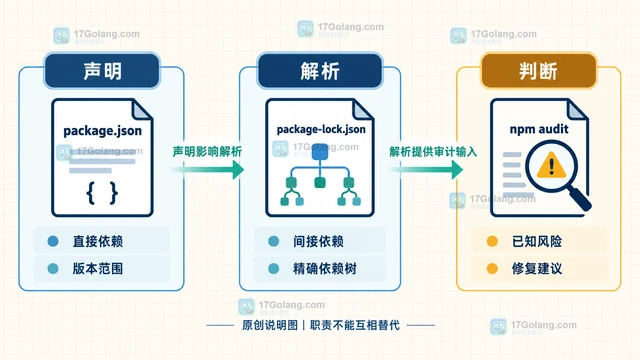 npm 依赖供应链审计中,package-lock.json 应与 package.json 一起进入版本库,并随每次依赖变更保留可读 diff;CI 用 npm ci 按锁定树安装,审计报告和发布归档则单独记录,不能把锁文件本身当成漏洞结论。235 收藏
-
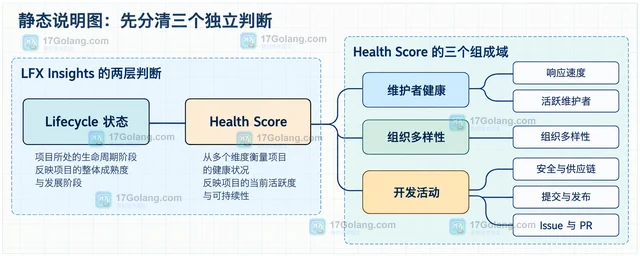 用 LFX Insights 读取开源项目健康指标时,先区分 Lifecycle 与 Health Score,再查看 Coverage、贡献者、开发活动和安全信号,避免把分数当成项目质量的唯一结论。322 收藏
-
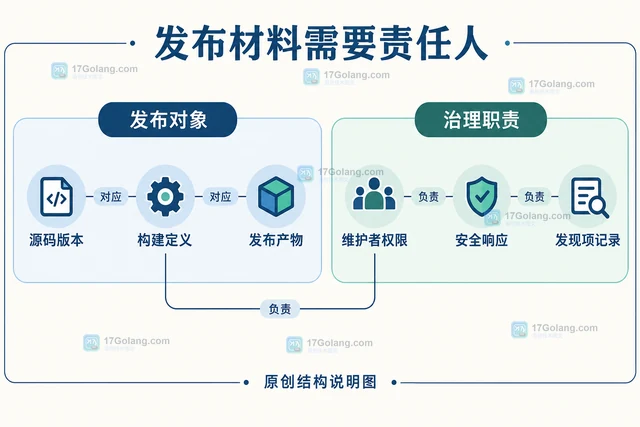 CNCF 毕业评审需要把治理职责、安全材料与发布过程联系起来。本文区分 Required、Suggested 与供应链工程建议,说明 passing badge、第三方评审和发布材料索引的作用与边界。211 收藏
-
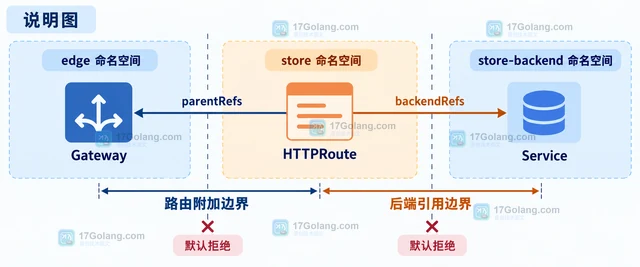 Gateway API 中,Gateway.allowedRoutes 负责允许哪些命名空间的路由附加到监听器,ReferenceGrant 则负责目标命名空间是否接受跨命名空间资源引用。分清这两个授权点,才能快速定位 HTTPRoute 看似存在却无法转发的问题。232 收藏
-
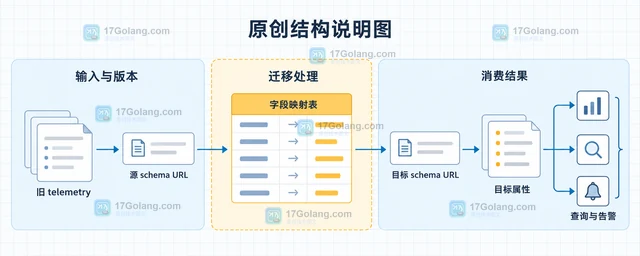 OpenTelemetry 语义约定迁移不能只做字段改名,应先用 schema URL 固定源版本与目标版本,再按重命名、合并、拆分和值归一化建立映射表,配合双发和消费端检查逐步收口。133 收藏
-
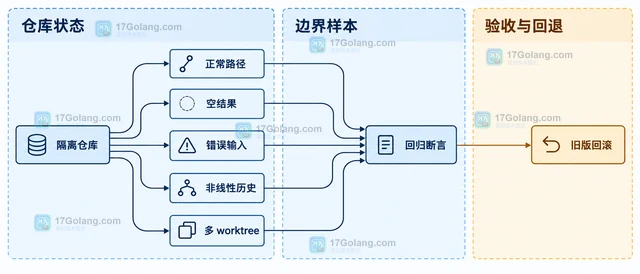 Git 2.56 迁移不应只看命令能否执行,还要检查脚本依赖的标准输出、标准错误和退出码。本文按基线、命令变化、稳定解析、隔离回归和灰度回滚整理一份兼容检查清单。397 收藏
-
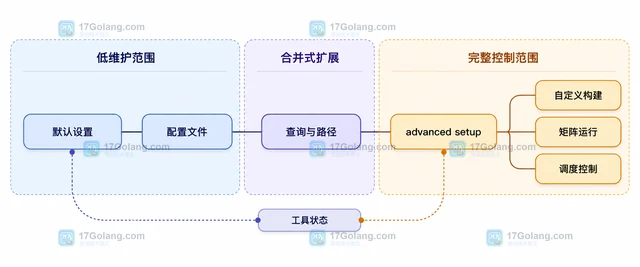 GitHub Code Scanning 默认设置适合快速启用并自动维护扫描配置;自定义配置文件适合补充查询和排除路径;只有需要自定义构建、矩阵或调度时,才应转向 advanced setup。464 收藏
-
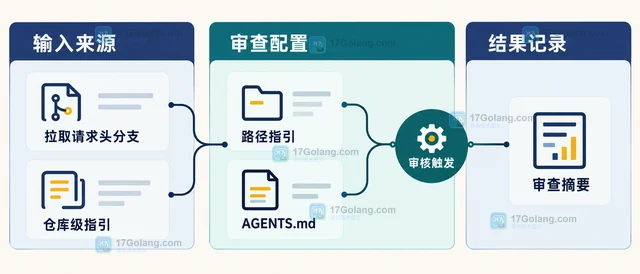 GitHub Copilot 代码审查证据链的工作流调整,关键在审查触发、头部分支指引、运行环境、审查深度和复查结果的对应关系。本文用一个最小工作流说明如何记录证据,避免把一次 AI 评论误当成最终合并结论。413 收藏
-
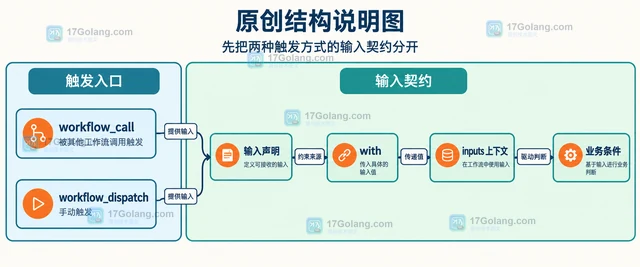 GitHub Actions 可复用工作流的输入边界,关键在 workflow_call 的类型声明、调用方 with 传值、inputs 上下文和 secrets 分离。本文按迁移场景说明参数从声明到使用的边界变化。430 收藏
-
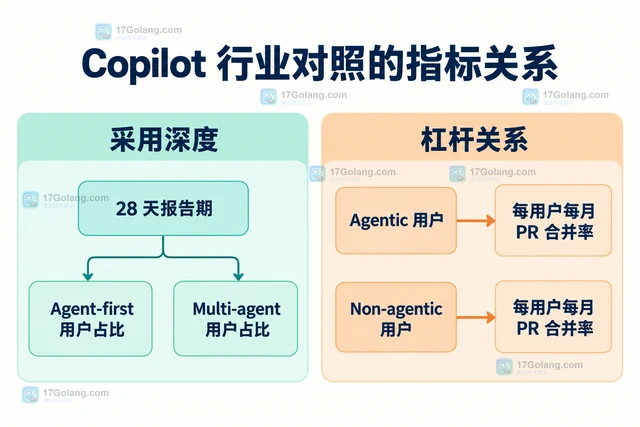 GitHub Copilot 影响面板新增行业对照后,管理员可以把 agentic adoption 和 leverage 放到同行语境中阅读。本文按入口、指标、样本、排名和退出路径说明如何避免误读。462 收藏
-
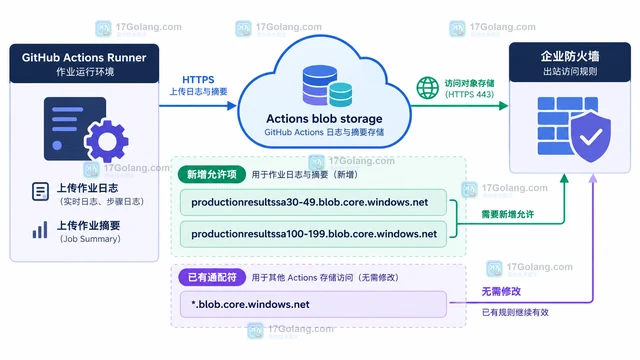 GitHub 公告新增 Actions blob storage 主机范围。本文说明如何判断现有通配符是否已覆盖、如何补齐两段域名、如何通过 Meta API 维护动态允许列表,以及怎样用日志与连通性指标完成验收。403 收藏
-
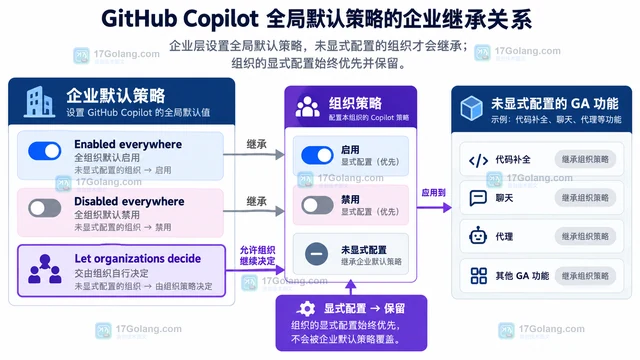 GitHub Copilot 全局默认策略从 2026 年 10 月 22 日起逐步生效。本文梳理企业与组织两级策略的继承关系,说明 GA、Preview、Unconfigured 和显式配置在 rollout 后分别会发生什么变化,并给出企业管理员的盘点清单。458 收藏
-
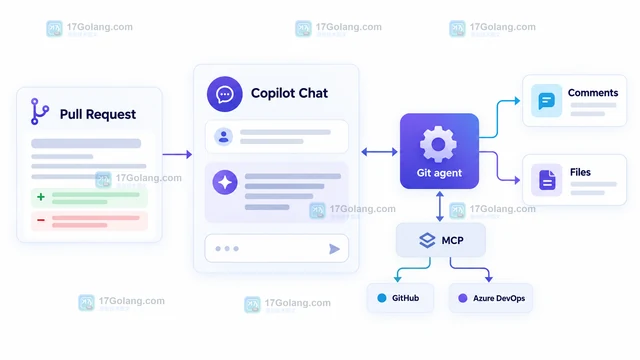 Visual Studio Copilot 的九月更新把 Pull Request 探索、BYOM 模型接入和 NuGet 漏洞修复带进更完整的 IDE 工作流。本文按真实采用顺序拆解入口、依赖与迁移风险。474 收藏