-
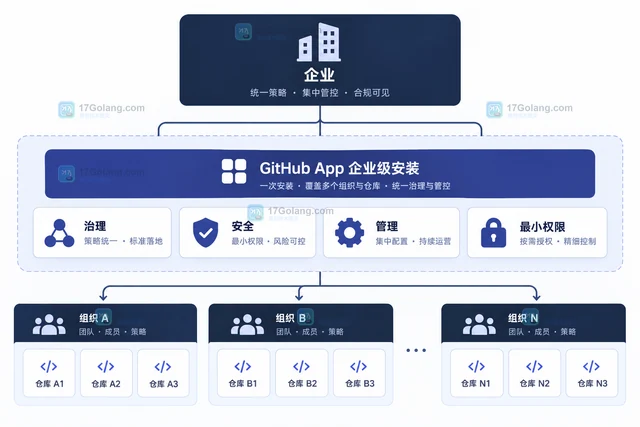
GitHub Apps 企业级安装进入一般可用阶段,新增和扩展能力集中在企业治理、安全与管理设置。本文按权限覆盖、原有能力补齐、最小权限迁移和 GHES 3.24 边界拆解采用路径。
-
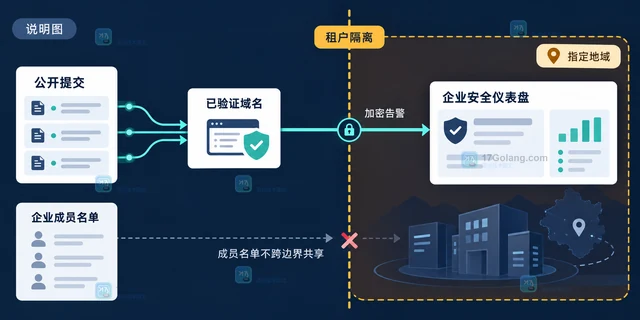
GitHub 为带数据驻留的 Enterprise Cloud 开放公开监测预览,但数据驻留场景只能依靠已验证域名匹配归因,企业成员名单不会跨边界共享。本文梳理公开提交范围、告警数据边界、许可证和启用权限等限制。
-
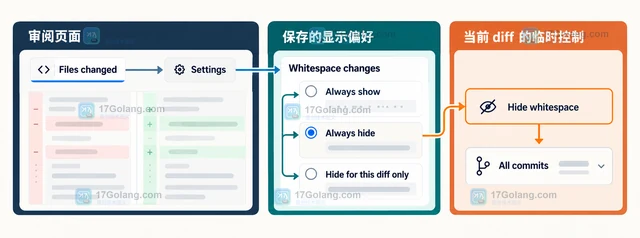
GitHub 在 Pull Request 的 Files changed 页面增加了可跨 PR 保存的空白显示偏好,并改进分栏视图对新增、删除文件的展示。本文说明设置路径、三种偏好差异、临时恢复空白的方式,以及新旧文件在分栏审阅中的阅读影响。
-
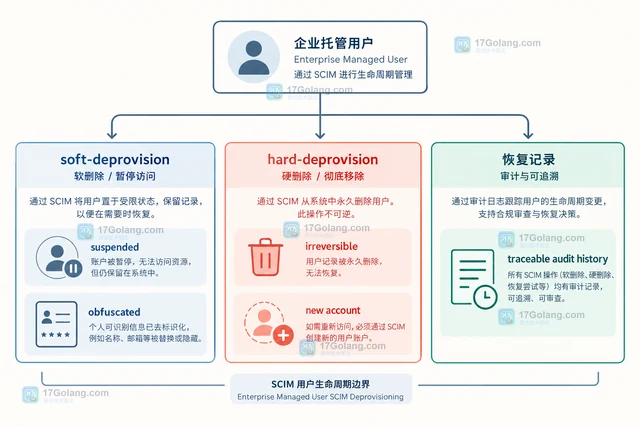
GitHub 修复了部分 Enterprise Managed Users 在 SCIM 解除配置时被错误删除的问题。本文说明如何按审计日志判断影响范围、理解恢复后的账号状态,并区分软解除配置与硬解除配置的边界。
-
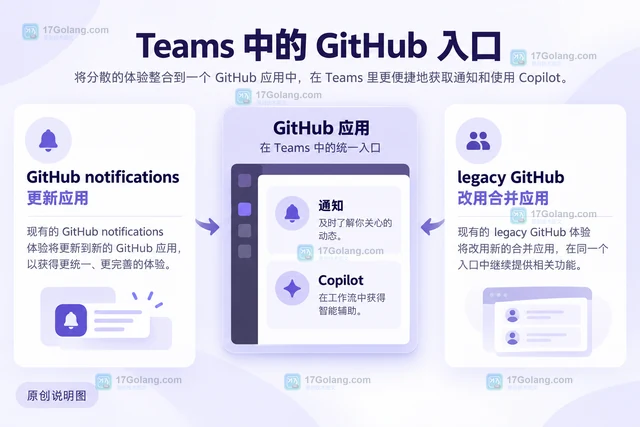
GitHub 将 Teams 通知与 Copilot 合并到同一应用。已有通知用户更新即可,旧 GitHub 应用用户需安装合并入口。本文说明退役安排、账号与仓库连接,以及 PR 仍需团队审阅的责任。
-
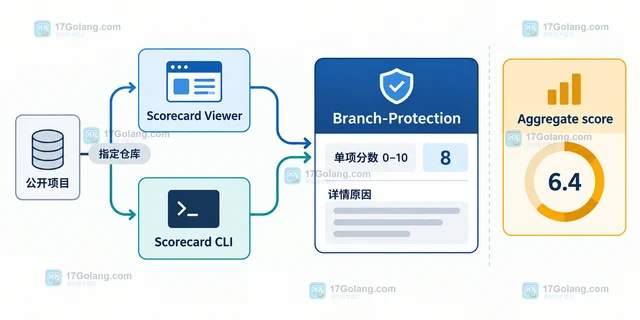
用 OpenSSF Scorecard 查看分支保护分数时,先定位 Branch-Protection 单项检查,再按 Tier 1 到 Tier 5 理解 3、6、8、9、10 分门槛,并注意默认分支、发布分支和管理员令牌造成的结果差异。
-
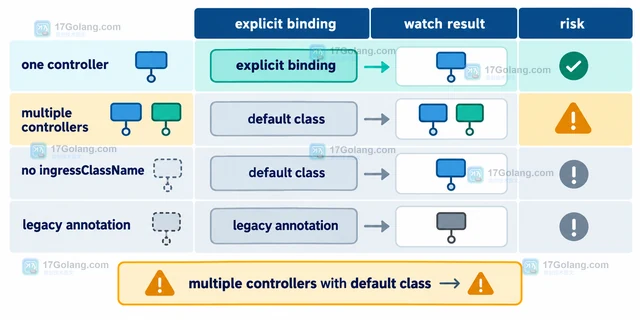
IngressClass 不是控制器名称的别名,而是把 Ingress 资源交给某个控制器的绑定入口。本文从 controller value、类名称、显式绑定和默认类四个层面说明怎样选择,避免多个控制器同时接管。
-
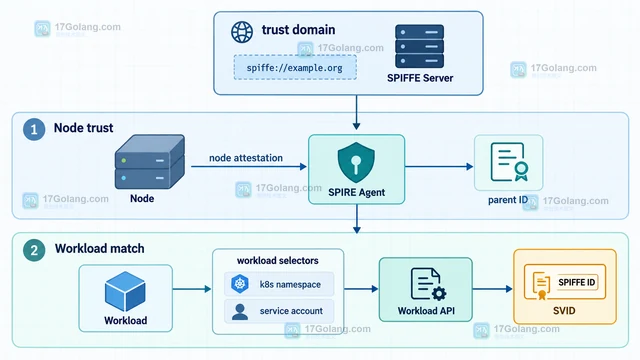
SPIFFE ID 的映射依赖 trust domain、parent ID 和可验证 selectors。本文用 SPIRE 注册条目拆解节点 attestation、工作负载匹配与 SVID 签发的关系,并给出边界检查清单。
-
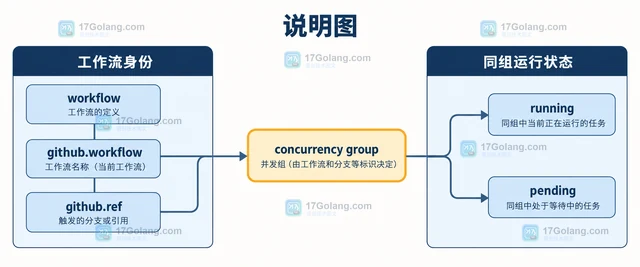
GitHub Actions 的 concurrency 可以按工作流或 job 控制同组运行。本文从 group 的边界、cancel-in-progress 的开启方式、Pull Request 回退值和发布分支保护几个场景,给出一套可直接改写到 YAML 的并发取消配置。
-
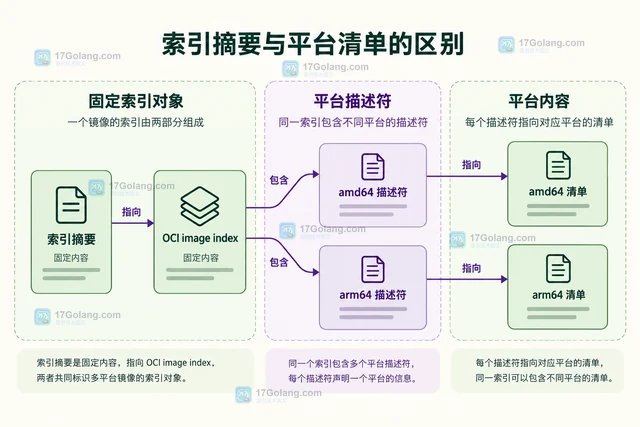
比较 OCI 镜像标签与内容摘要的部署用途,解释 Kubernetes 拉取策略、索引摘要和单平台清单的区别,并给出固定交付物与回滚记录的选择方法。
-
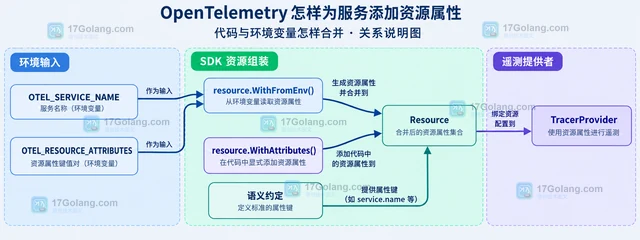
OpenTelemetry 的服务名、版本、实例和部署环境应作为 Resource 在 provider 初始化时绑定。本文用 Go 代码说明 resource.New、语义约定、环境变量与自定义属性的组合方式,并区分 Resource 与 Span 属性的边界。
-
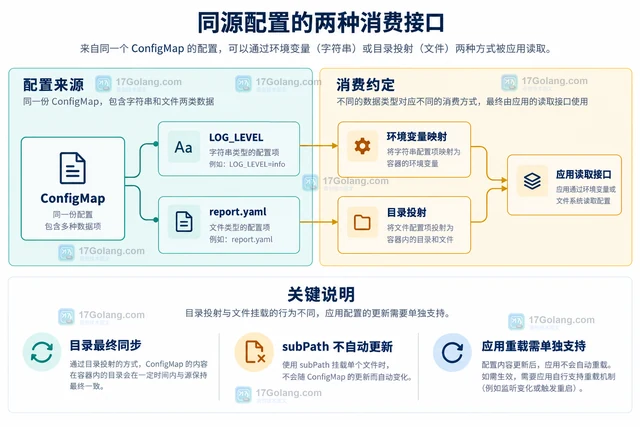
从应用读取接口出发,比较 Kubernetes ConfigMap 环境变量与目录挂载的配置写法、更新传播、subPath 限制和应用重载要求,并通过决策表确定部署方式。
-
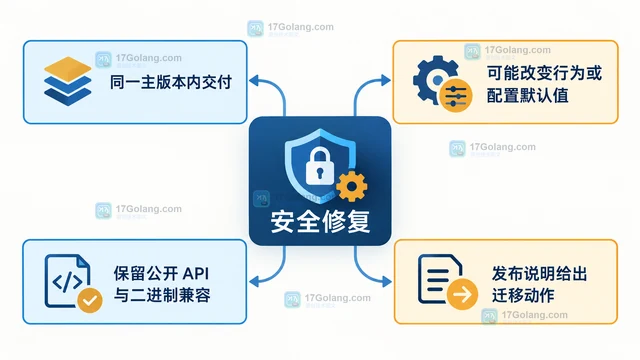
OpenTelemetry 更新了客户端版本策略,必要的安全修复可以在当前主版本内改变部分行为或配置默认值,但公开 API 和二进制兼容仍受保护。本文说明 SDK 升级时应检查的输入限制、默认值、遥测截断与初始化失败边界。
-
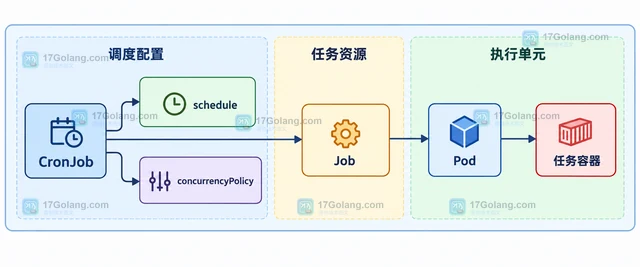
Kubernetes CronJob 默认允许同一个任务的 Job 并发运行。本文用 concurrencyPolicy: Forbid 配置不重叠执行,并解释 Allow、Replace、startingDeadlineSeconds、错过调度和 kubectl 检查之间的关系。
-
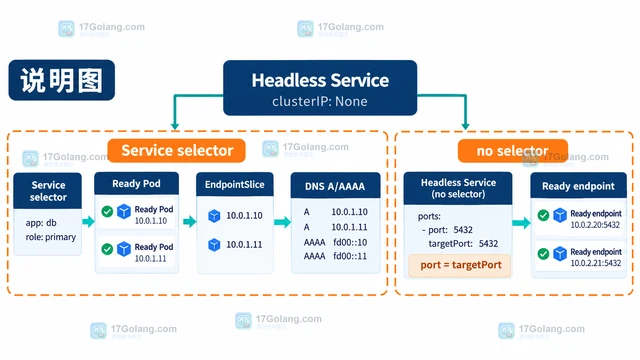
Kubernetes headless Service 的关键不是把 ClusterIP 改成 None,而是先判断客户端是否需要虚拟IP代理,再按是否保留 selector 检查 EndpointSlice、DNS和端口边界。
