-
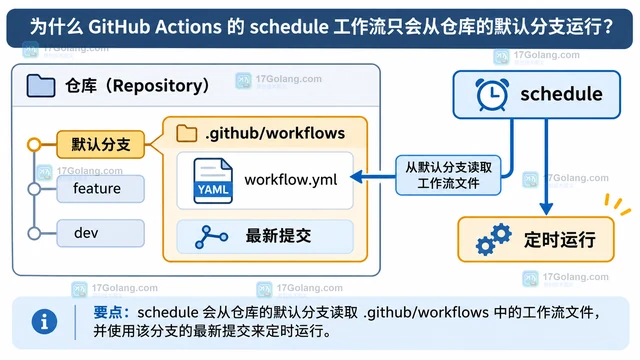
GitHub Actions 的 schedule 只在默认分支运行时,常见原因不是 cron 写错,而是工作流文件未进入默认分支、时区理解不一致、仓库长期无活动或高峰期排队。本文按顺序给出排查方法。
-
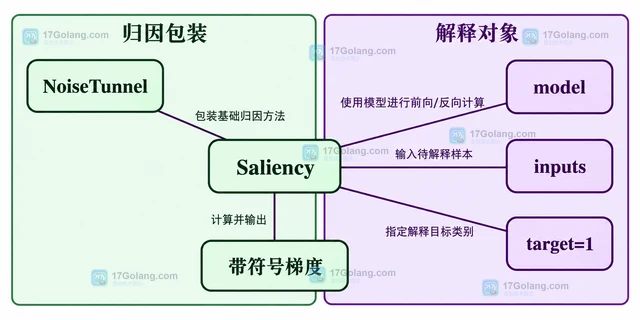
通过固定权重示例说明Captum NoiseTunnel如何包装Saliency完成多次加噪归因,介绍采样数、噪声幅度、分批处理,以及解释服务的资源限制与配置记录。
-
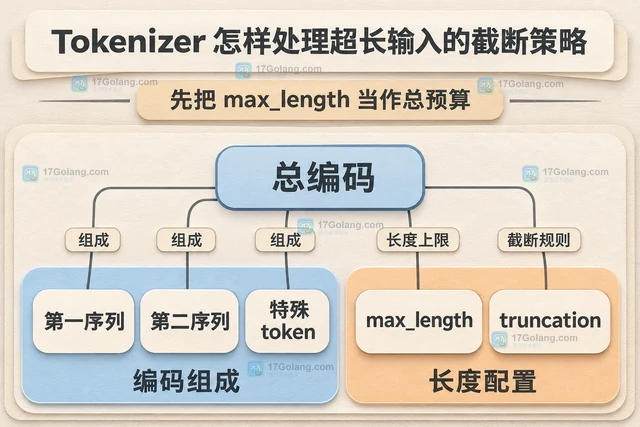
Tokenizer处理超长输入应明确token总预算、截断序列与保留方向。本文介绍Transformers的truncation策略、成对输入的only_second,以及用重叠窗口保留长材料的方法和限制。
-
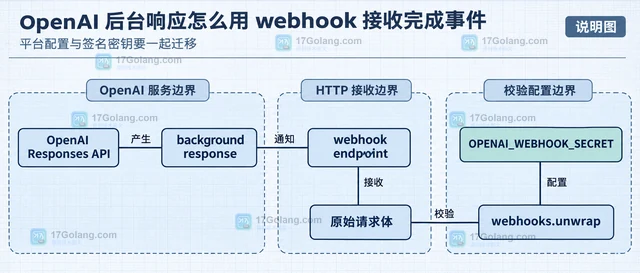
OpenAI Responses API 的后台请求可以用 webhook 接收完成通知。本文按一次接入迁移的实际顺序,说明 background: true、response.completed、原始请求体签名校验、event.data.id 取回完整响应,以及重复投递和错误分支的处理边界。
-
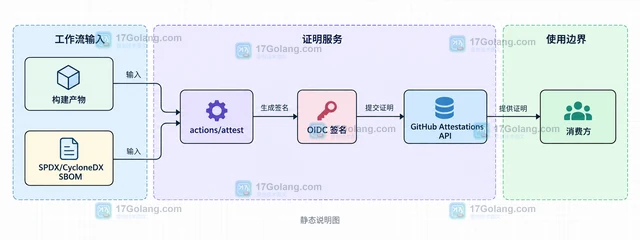
介绍如何在 GitHub Actions 中使用 actions/attest@v4,把构建产物与 SPDX 或 CycloneDX SBOM 绑定并生成可验证证明,同时说明权限、仓库范围和旧 action 的迁移边界。
-
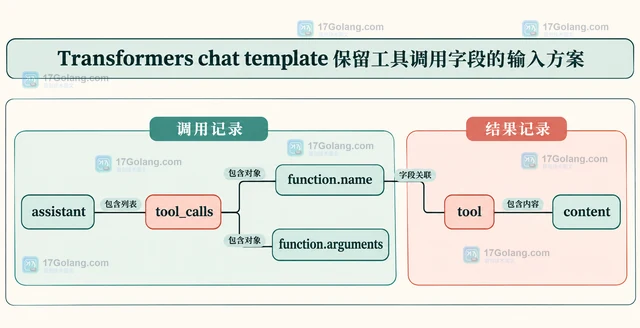
Transformers chat template 接入工具调用时,工具定义应通过 tools 传入,assistant 的 tool_calls 保留列表和嵌套字段,tool 结果写入字符串 content。本文给出完整消息结构、apply_chat_template 调用方式和字段丢失排查表。
-
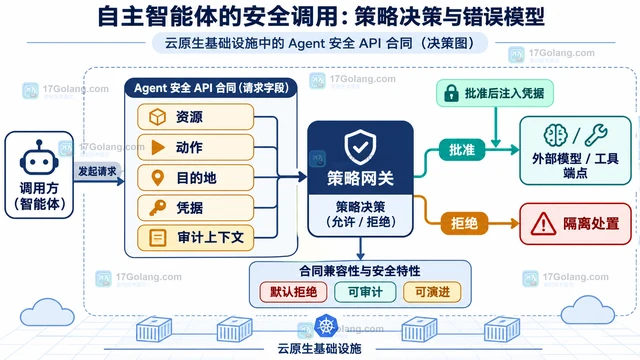
CNCF 将 OpenShell 与 Agent Substrate 纳入 Sandbox 生态,本文从资源、动作、目的地、凭据和审计上下文五类接口字段出发,解释代理安全边界、默认拒绝、边缘策略执行和兼容回滚。
-
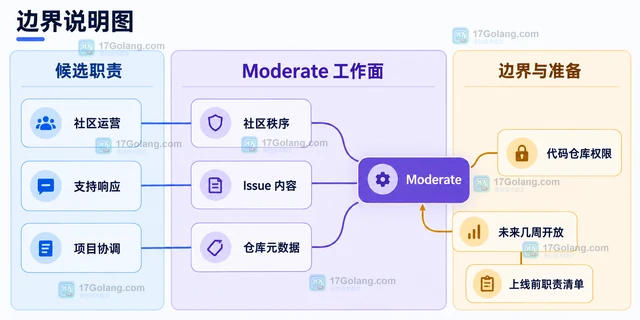
GitHub 2026年10月28日公布了 Issues 的 Moderate 角色,能力覆盖编辑他人 Issue、评论与会话管理、跨仓库转移以及 labels、milestones 和讨论分类维护。本文同时说明该功能当前尚未可用,并按职责边界分析适合交给哪些团队成员。
-
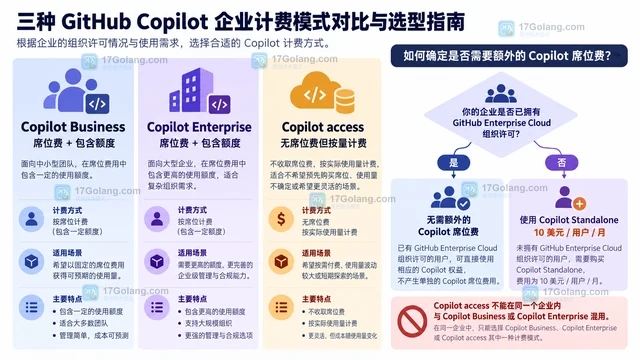
GitHub Enterprise Cloud 纳入 Copilot access 后,管理员面对的是新的许可与用量预算组合:有 Enterprise Cloud 许可的用户不再单独收取 Copilot 席位费,没有该许可的用户按 Copilot Standalone 计费;AI 用量从第一笔请求开始计量,代码补全与下一步编辑建议在预算耗尽后仍可用。
-
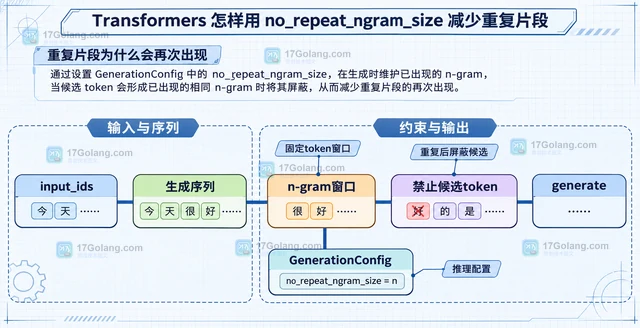
Transformers 的 no_repeat_ngram_size 是一个硬约束:当它大于 0 时,同样大小的 n-gram 在生成序列中只能出现一次。本文从重复片段的根因出发,说明 2、3、4 的选择、与 repetition_penalty 的分工,以及约束过强时如何回退。
-
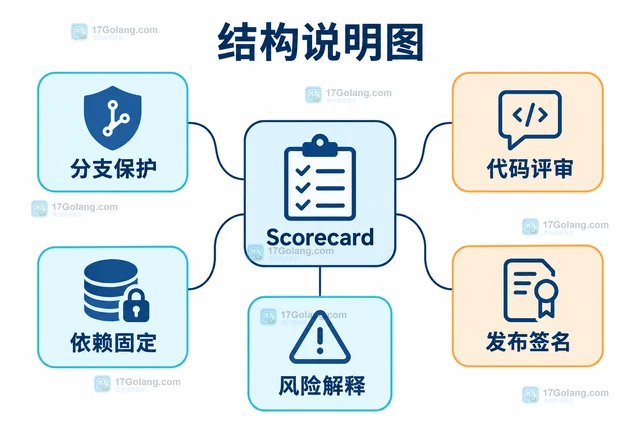
用假设依赖选型场景解释OpenSSF Scorecard安全信号的读法,关注仓库与报告时间、单项检查原因、权限导致的信息缺口及评分局限,将结果转为有条件的采用决定。
-
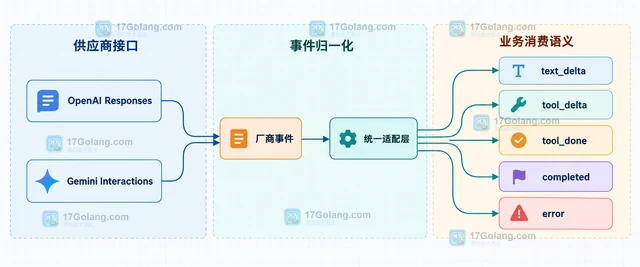
AI 流式接口会同时发送文本增量、工具调用参数和生命周期事件。本文用事件类型建立统一分流规则,说明 OpenAI Responses 与 Gemini Interactions 的差异,以及工具参数何时才适合解析。
-
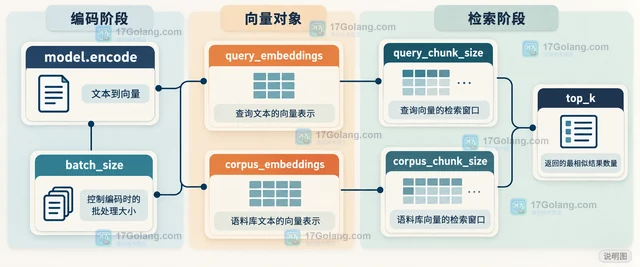
Sentence Transformers semantic_search 的分块大小由 query_chunk_size 和 corpus_chunk_size 控制。本文区分编码 batch_size、检索 chunk 与 top_k,给出按内存和耗时逐步调整的处理方法。
-
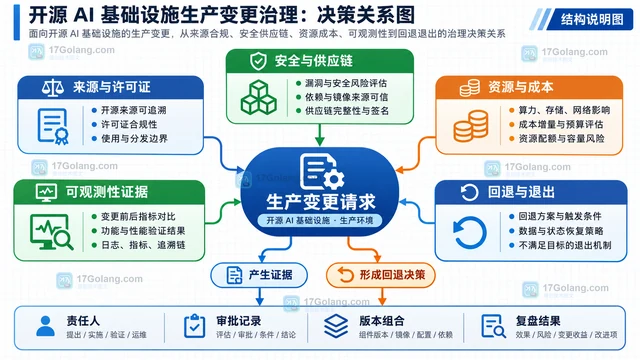
开源 AI 基础设施从试验走向生产后,难点不只是部署成功,还包括来源、许可证、版本组合、运行证据、责任边界和退出路径。本文按数据生命周期拆解一套可执行的组织治理闭环。
-
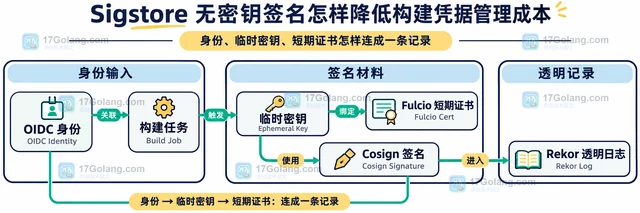
围绕 OIDC 身份、Cosign 临时密钥、Fulcio 短期证书和 Rekor 透明日志,拆解 Sigstore 无密钥签名如何减少长期凭据管理,并说明独立验证、Bundle 保存、异常处置与回滚边界。
