
业界新闻技术文章
-
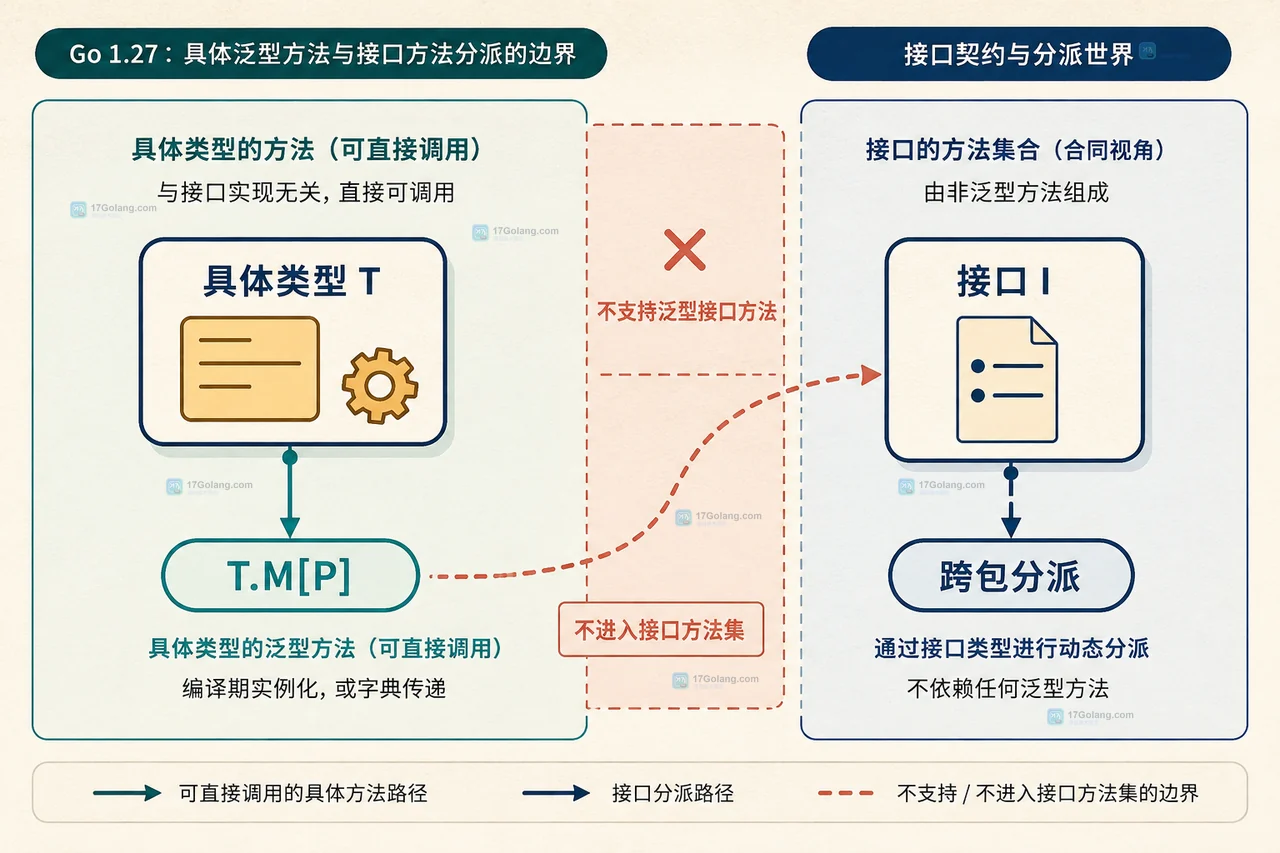 Go 1.27 允许具体类型声明带类型参数的方法,集合 API 可以把 Map 等转换操作放回类型边界并支持自然链式调用,但泛型接口方法仍然不支持。240 收藏
-
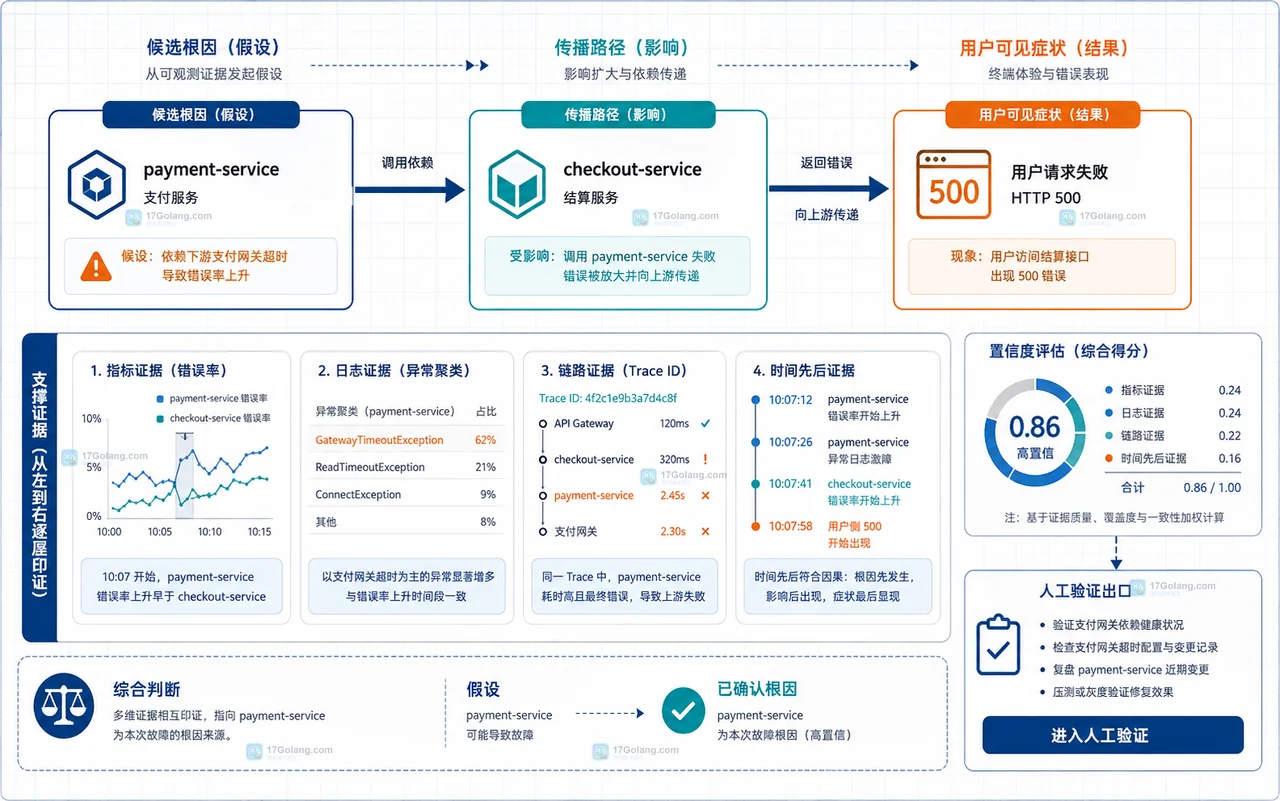 CNCF 的近期实践把云原生根因分析拆成信号、时间和服务拓扑三个维度。本文用一条可落地的证据链说明,为什么不能只看告警,以及如何输出可验证的候选根因。239 收藏
-
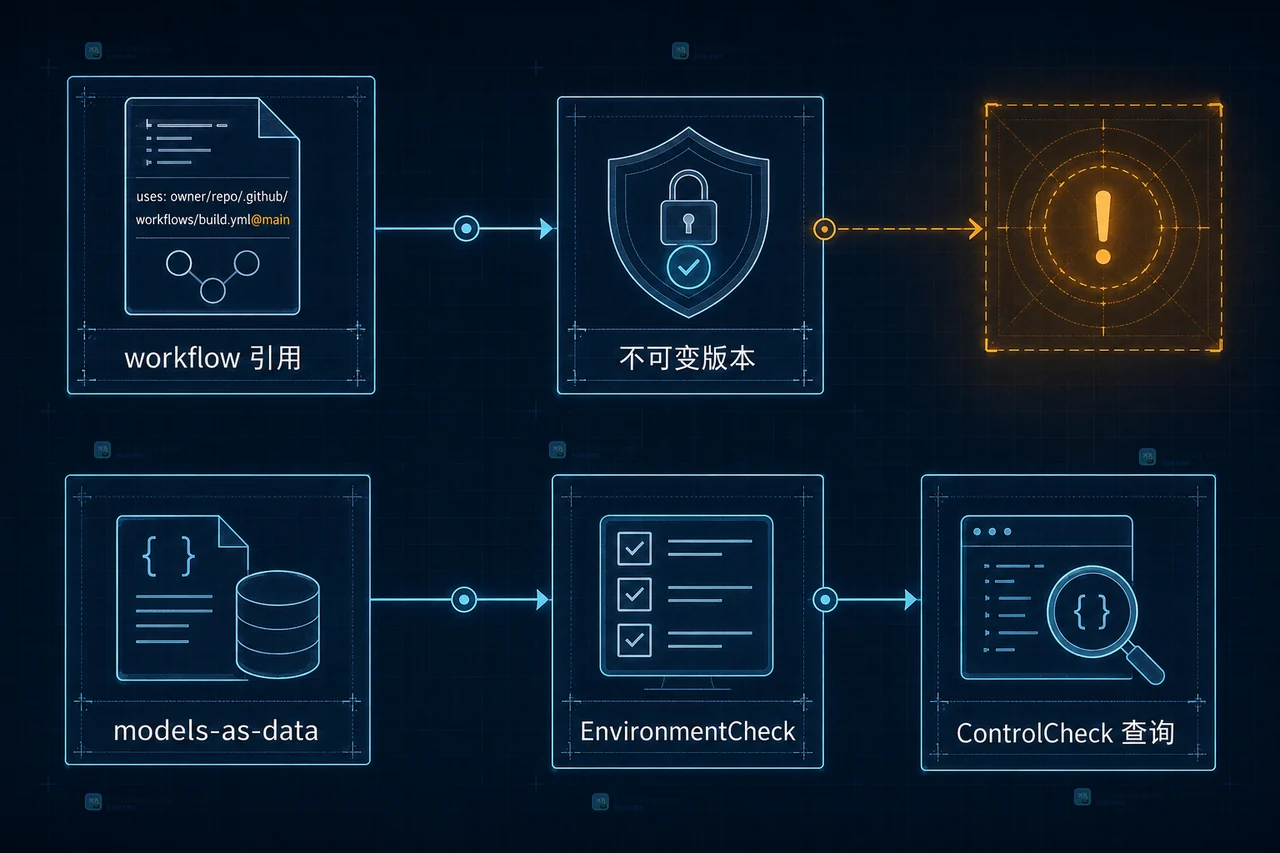 CodeQL 2.26.4 重点收紧了 GitHub Actions 的 actor 字段保护判断,扩展了可变 reusable workflow 引用检测,并提供 EnvironmentCheck 的 models-as-data 入口。238 收藏
-
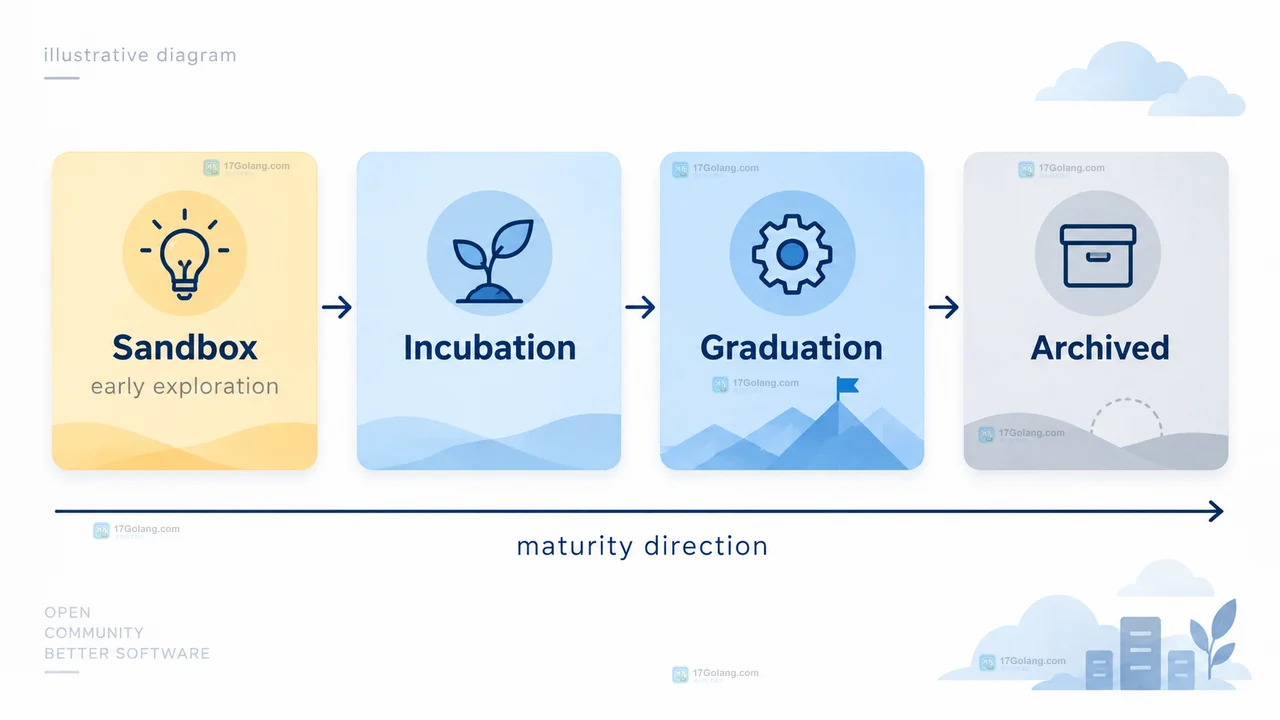 CNCF Sandbox 是早期项目入口,不等于生产成熟认证。本文按官方流程梳理申请前的许可证、维护者资料、项目形态检查,以及 TOC 状态和贡献入口的判断方法。238 收藏
-
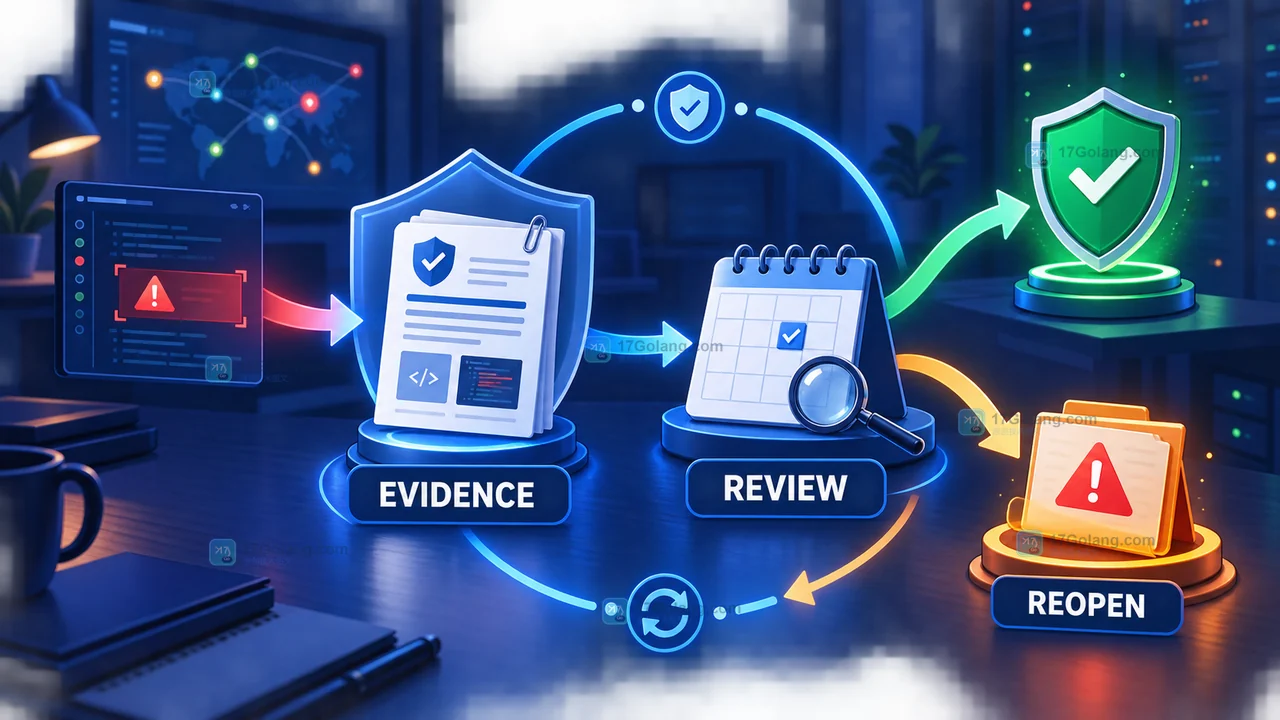 GitHub Code Scanning 在 2026 年 8 月新增 Mitigated 告警关闭原因,用来记录漏洞仍存在但已由 WAF、网络策略等外部控制降低风险的场景。本文结合官方变更说明,拆解它与 Won’t fix 的区别、团队落地方式和复查清单。237 收藏
-
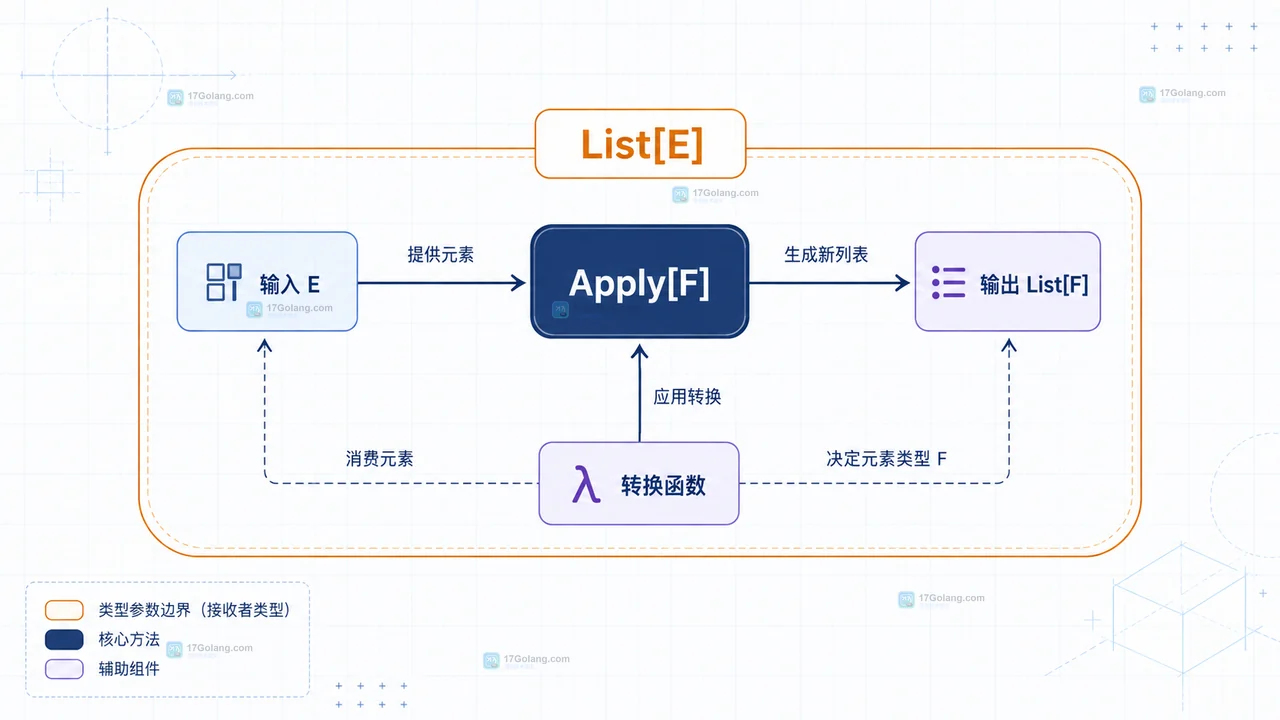 Go 1.27 支持具体类型的方法声明自己的类型参数,但接口方法仍不能声明泛型参数。本文用 List 的转换 API 拆解哪些旧函数值得改成 generic method,以及接口、反射和升级检查的边界。237 收藏
-
科技周边 · 业界新闻 | 2星期前 | 云原生 · 安全 · kubernetes · 版本发布 · Kubernetes 1.37 ClusterTrustBundle Pod Certificate Cluster Trust Bundle 工作负载身份
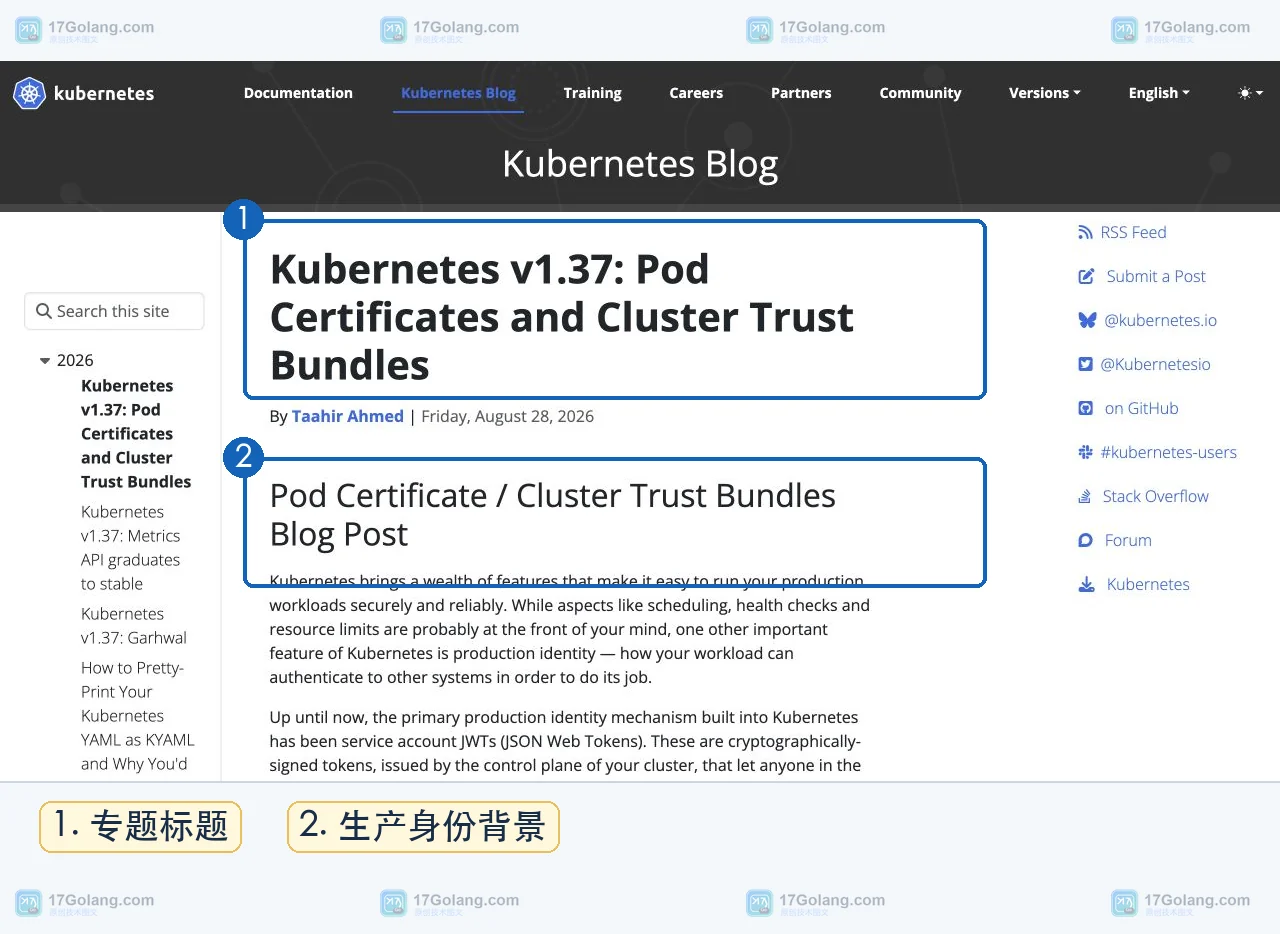 Kubernetes v1.37 将 Pod certificates 与 ClusterTrustBundles 推进到稳定阶段。对集群团队来说,重点不是记住两个名词,而是判断工作负载证书、信任根分发和轮换责任是否已经接入现有身份链路。233 收藏
-
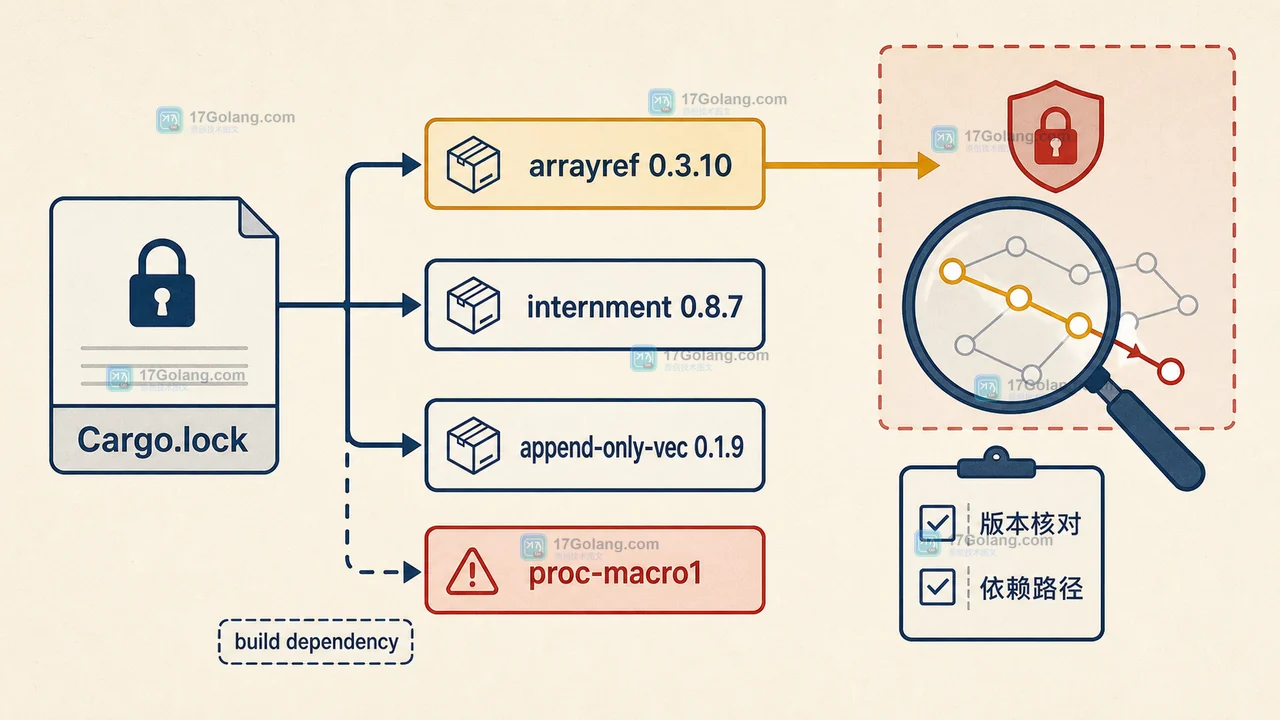 Rust 官方披露 arrayref 供应链事件后,如何从 Cargo.lock、Cargo 缓存和构建日志核对受影响版本,并完成替换、清理与复查。230 收藏
-
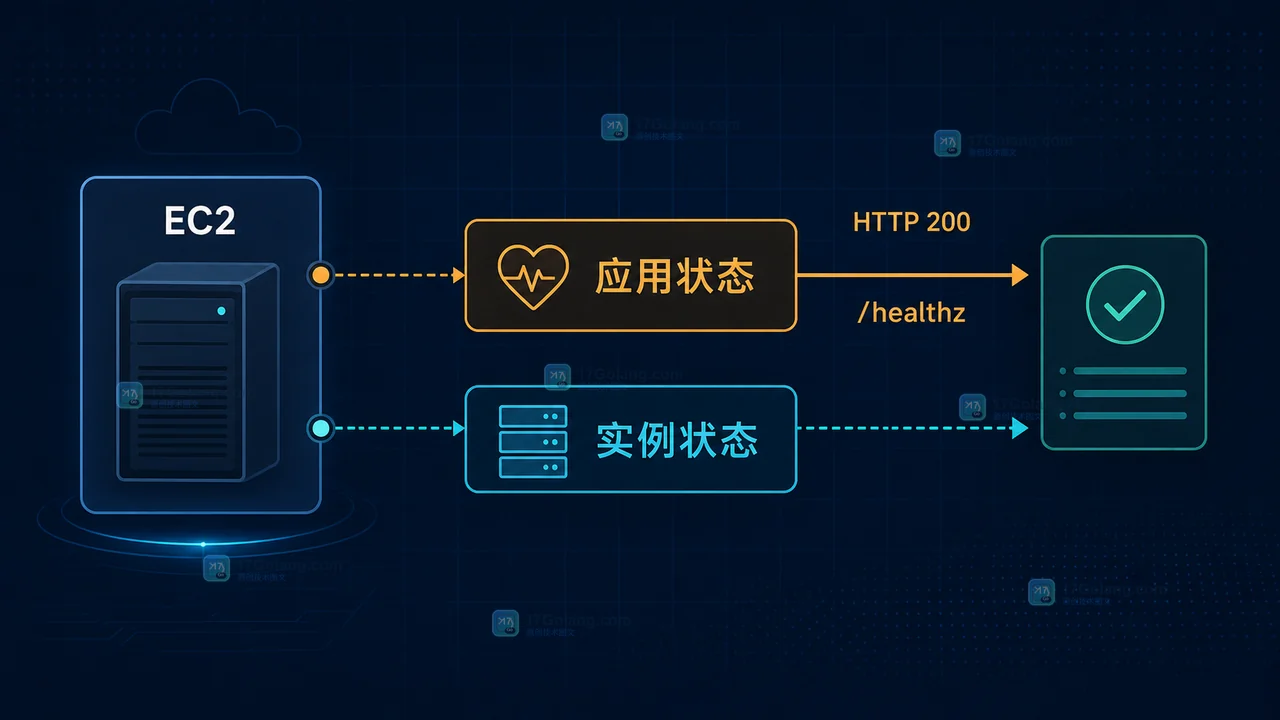 AWS 最近为 EC2 增加应用状态检查,可按协议、端口、路径和健康响应码监测实例内应用。本文结合官方发布说明,拆解它与实例状态检查的区别、配置边界和自动恢复风险。229 收藏
-
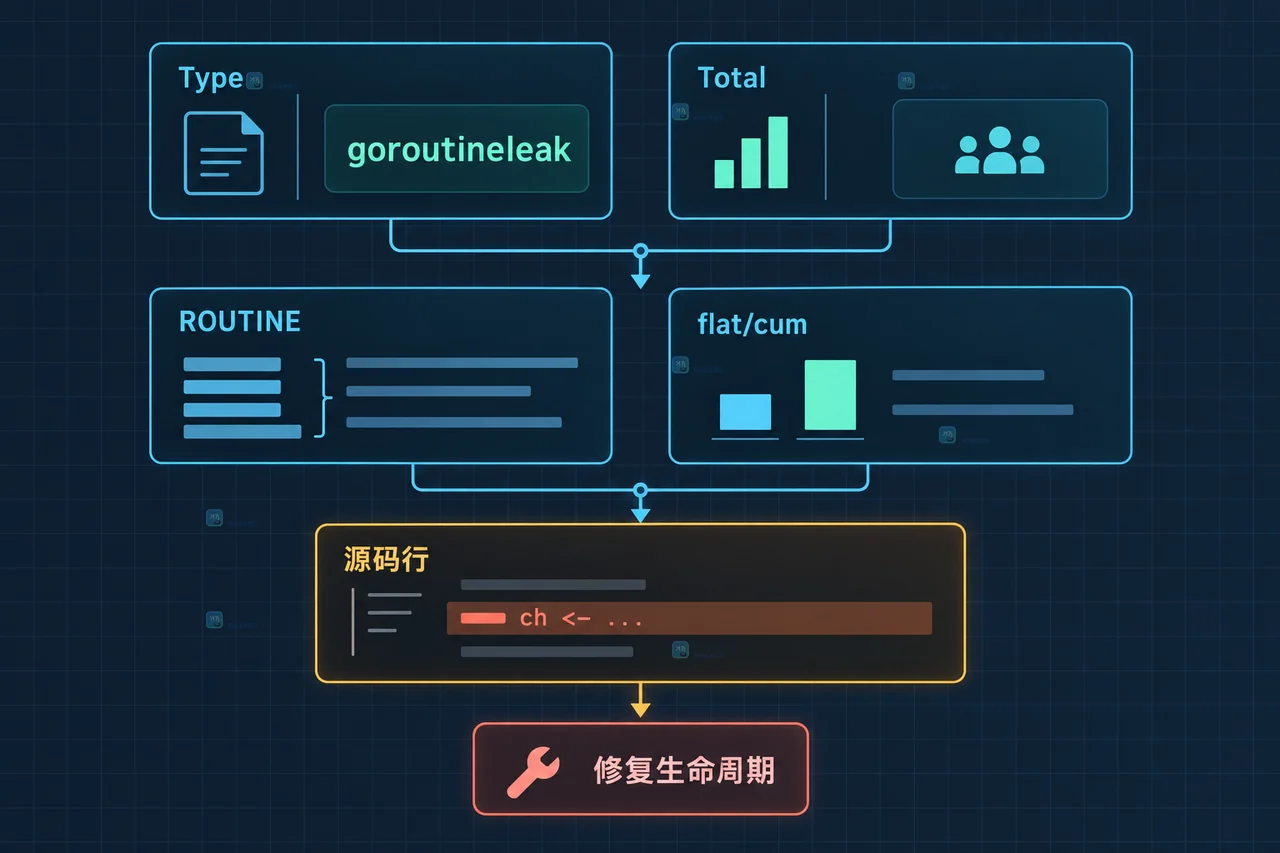 Go 1.27 将 goroutineleak profile 正式带入 runtime/pprof。本文用一个提前返回的 channel 场景,讲清如何采集 profile、读取 Type、Total、ROUTINE、flat/cum,并根据源码行修复 goroutine 泄漏。228 收藏
-
科技周边 · 业界新闻 | 3星期前 | 安全 · Node.js · javascript · 运行时 · Node.js 26 --permission Permission Model ERR_ACCESS_DENIED 运行时权限
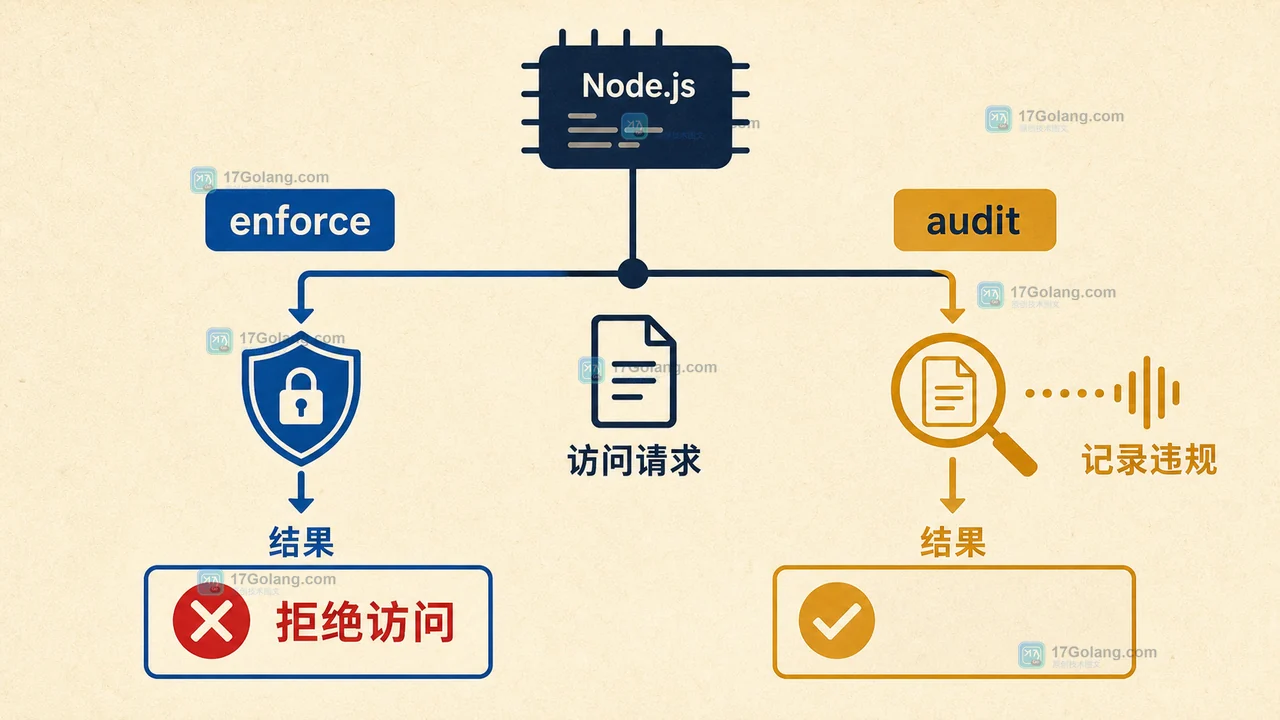 Node.js Permission Model 在 Node.js 26 文档中已是稳定能力,但它限制的是运行时可调用资源,不等于操作系统级沙箱。本文结合 --allow-fs-read、--allow-child-process 与 ERR_ACCESS_DENIED,拆解它适合的部署边界、容易误判的地方和迁移检查清单。227 收藏
-
 围绕 Go 1.27.1 的 encoding/json 与 net/http 修复,给出两条可复用的回归测试:保留 io.ErrUnexpectedEOF,以及未读完请求体时 Request.Body.Close 返回 nil,并配套版本矩阵。226 收藏
-
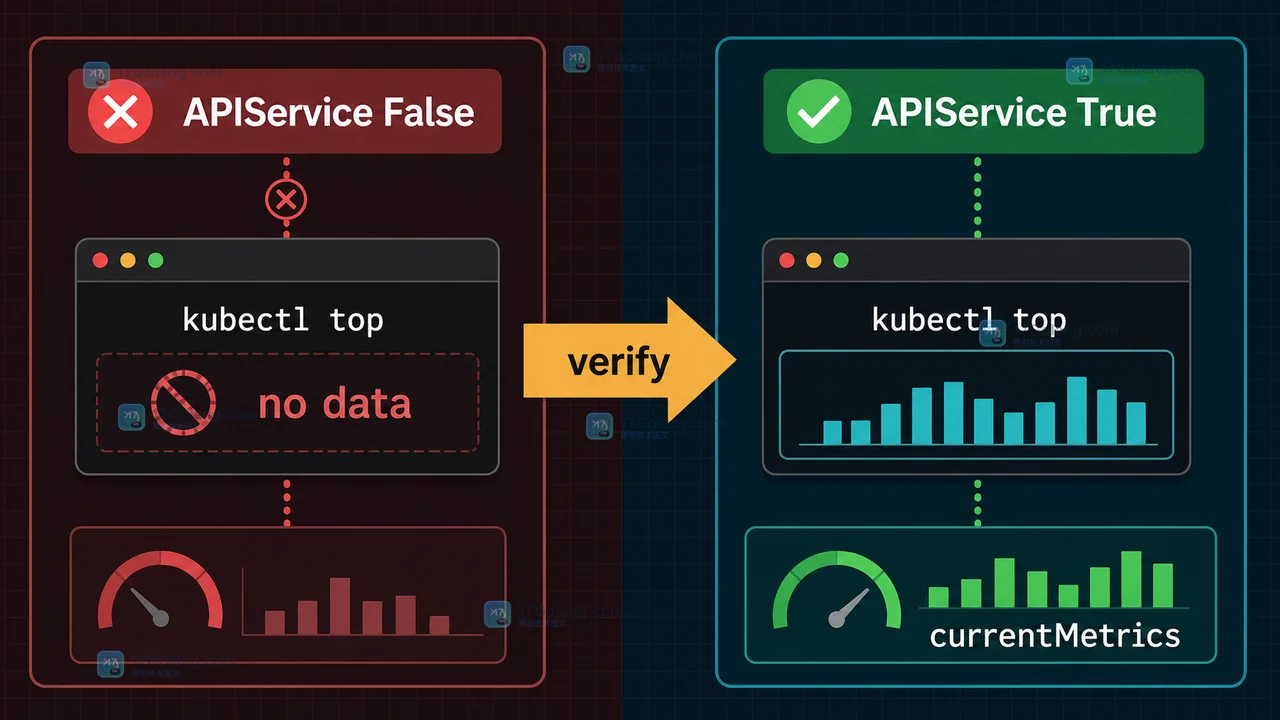 Kubernetes v1.37 将 metrics.k8s.io API 提升为 Stable。本文结合官方发布说明,拆解 HPA 依赖的指标链路、升级后的核对命令和常见误区。225 收藏
-
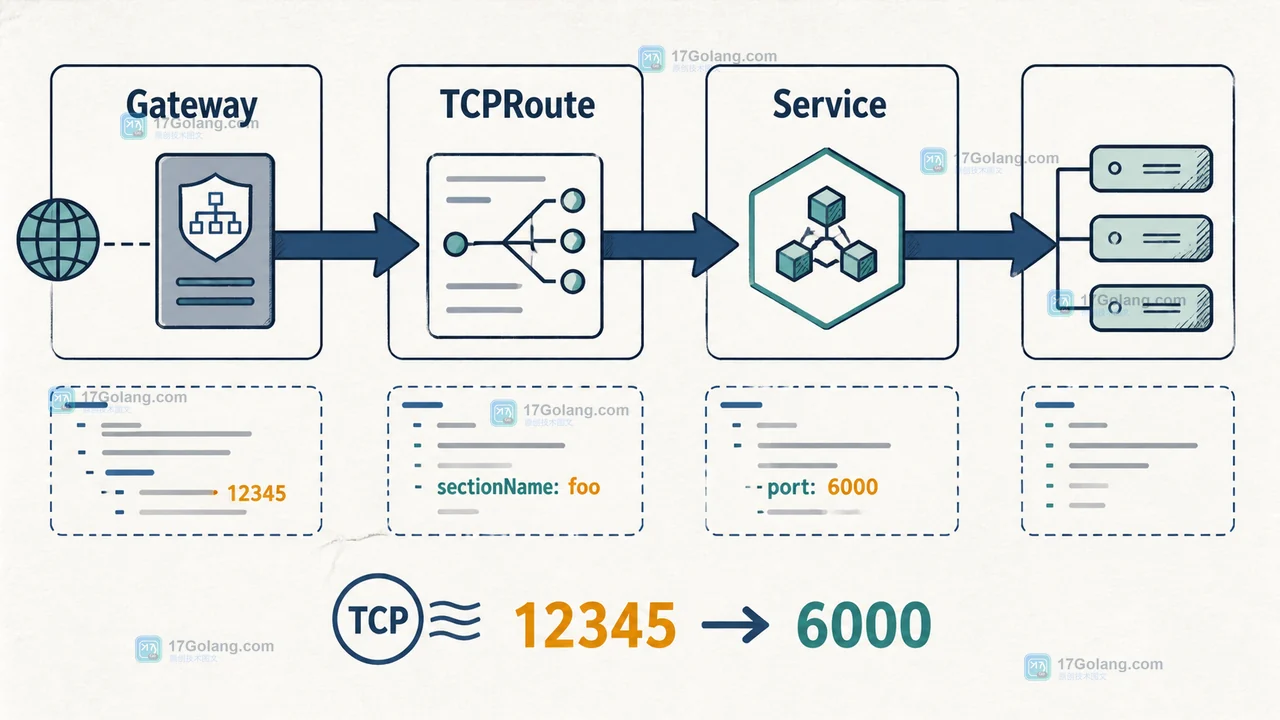 Gateway API v1.6 将 TCPRoute 和 UDPRoute 推进到 Standard,并把实验资源移到独立 API 组。本文用一个 TCP 服务暴露示例拆解 Gateway、TCPRoute 与 Service 的关系,给出 v1 迁移、控制器兼容和回滚验收清单。223 收藏
-
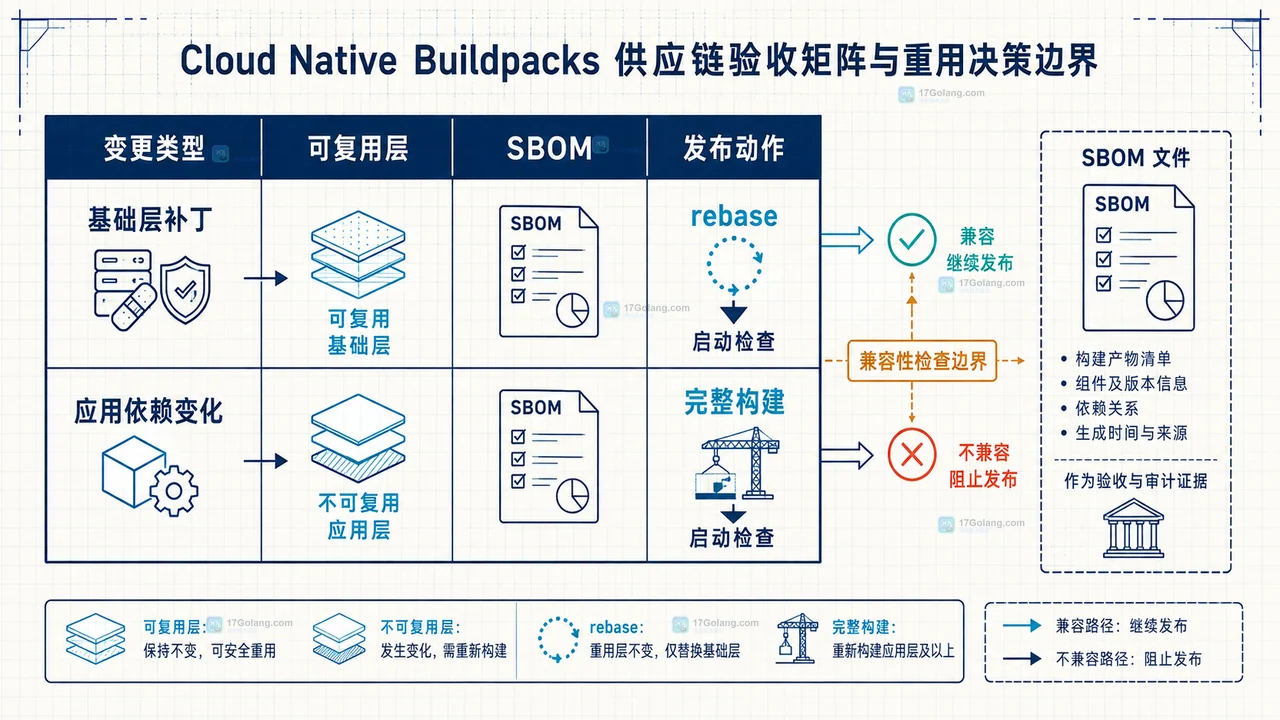 Cloud Native Buildpacks 已进入 CNCF 毕业项目行列,但平台团队仍要从 OCI 镜像、分层、SBOM 与 rebase 四个证据面验收构建供应链。222 收藏