-
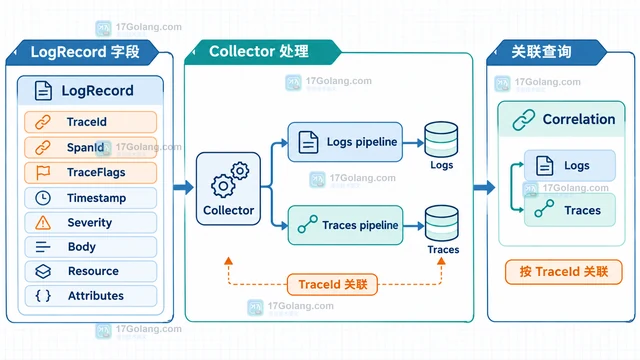
OpenTelemetry Logs 与 traces 的关联关键在于沿用同一请求上下文,把 TraceId、SpanId、TraceFlags 和 Resource 写进结构化日志,再由 Collector 分流处理。本文从高并发链路的旧瓶颈、字段模型、Collector 管道和上线信号说明如何落地。
-
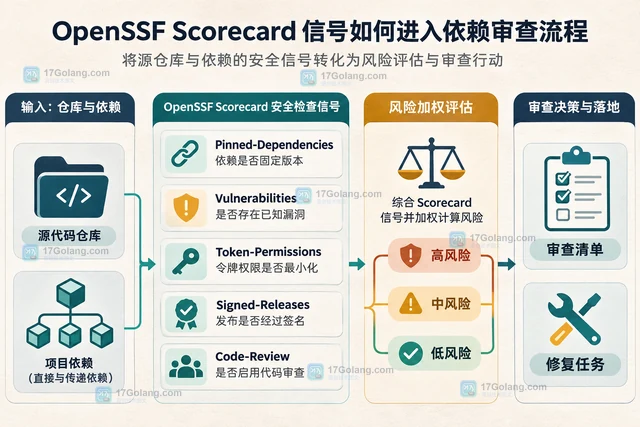
OpenSSF Scorecard 会把仓库维护、依赖、构建和发布实践拆成检查项,并按风险等级给出分数与修复提示。本文不把总分当作安全结论,而是说明怎样选择关键检查、接入 SARIF、把风险信号转成审查问题和修复 PR,再用复查形成闭环。
-
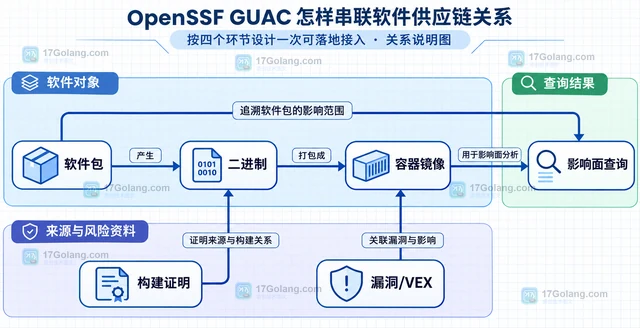
OpenSSF GUAC 的作用不是重新生成一份 SBOM,而是把 SBOM、构建证明、漏洞和 VEX 等元数据围绕软件实体组织成可查询关系图。本文解释输入、身份对齐、关系查询和数据边界。
-
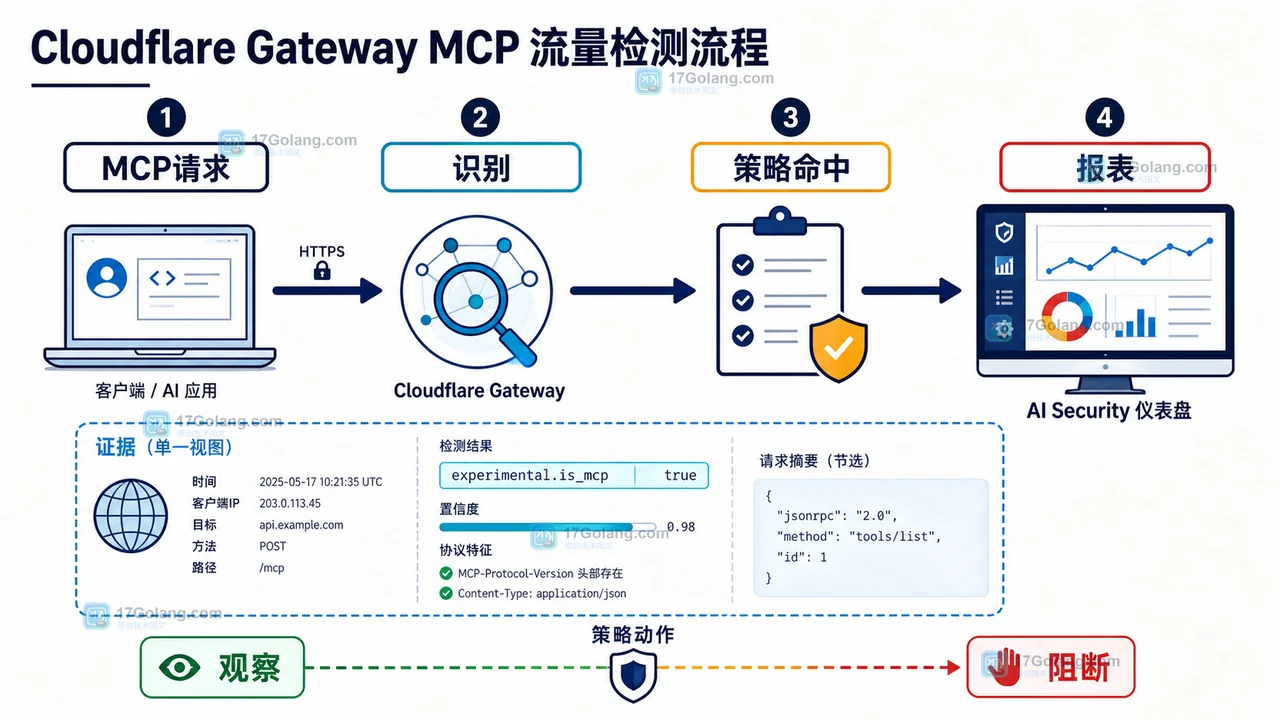
当 OpenAI MCP 或 Agent 流量在 Cloudflare Gateway 被 403 阻断时,常见误判来自规则优先级、Token 类别映射与回传字段不一致。本文给出分层白名单、观察窗口和回归检查,避免把真实流量误伤。
-
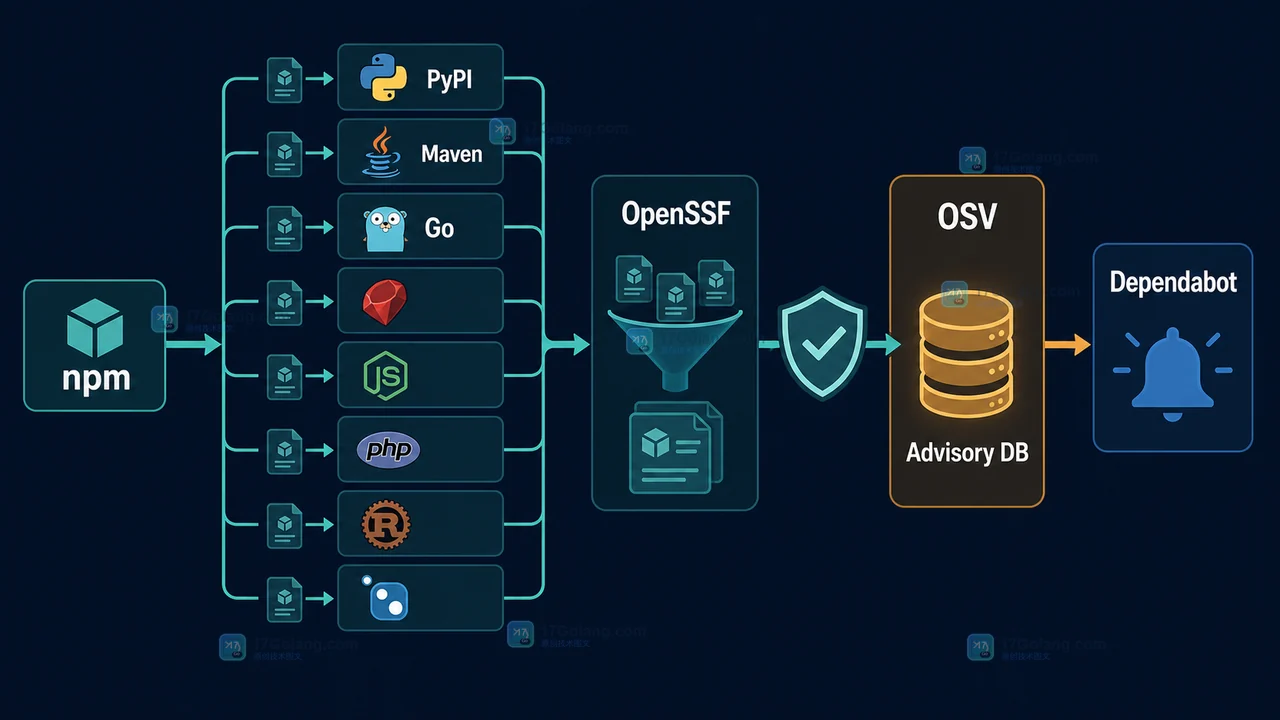
GitHub 近期把恶意依赖预警从 npm 扩展到 PyPI、Maven、Go 等八个生态,并接入 OpenSSF 的 malicious-packages 数据。文章拆解导入、去重、批量上限、溯源和回滚设计,给出团队开启 Dependabot 恶意软件提醒后的核验清单。
-
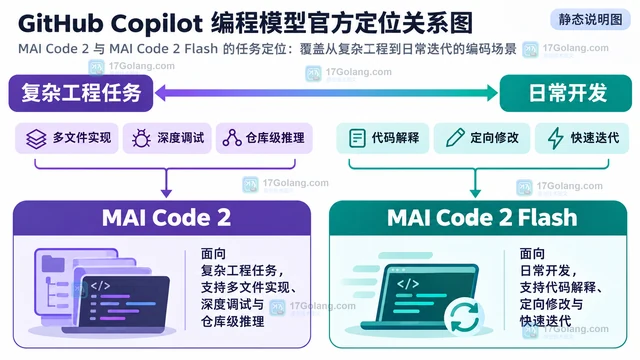
围绕 GitHub 官方公告解释 MAI Code 2 与 MAI Code 2 Flash 的任务定位、Copilot 入口、订阅资格、企业模型策略和按用量计费边界。
-
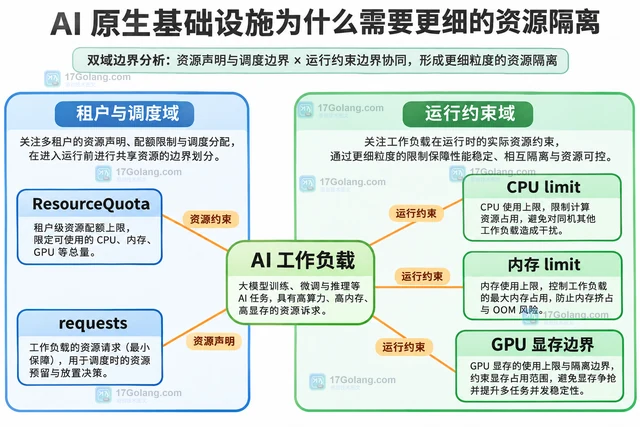
AI任务对CPU、内存、显存和存储的需求不同,资源配额不能替代运行隔离。本文结合Kubernetes与NVIDIA官方进展,说明配额、限制、GPU共享及观测验收之间的边界。
-
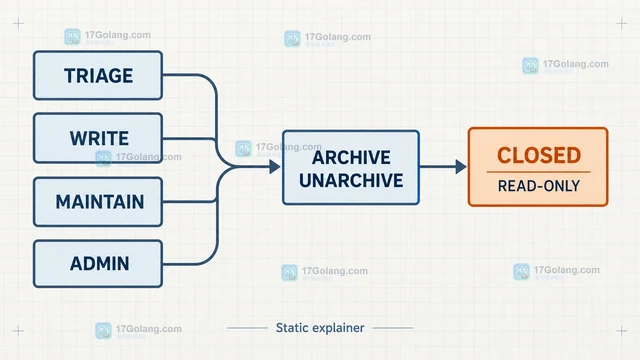
GitHub 将拉取请求归档权限扩大到 Triage、Write、Maintain 和 Admin 角色。本文说明归档后的关闭、只读、可见性和取消归档边界,帮助团队把垃圾、重复或废弃 PR 的整理工作交给合适的协作者。
-
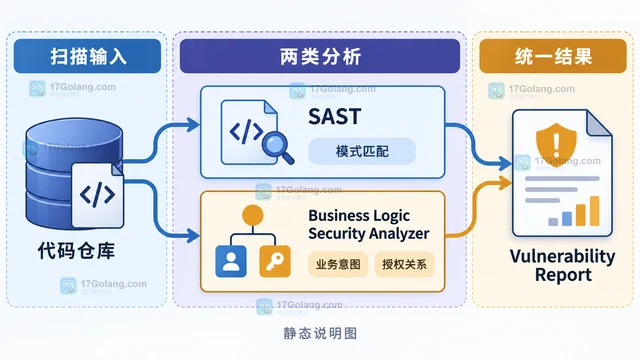
GitLab 业务逻辑分析器已面向部分 Ultimate 客户早期开放。本文用最小接入配方说明它与传统 SAST 的分工、合并请求与默认分支的扫描入口、BL_SCAN_EFFORT 和 BL_TARGET_FILES 的配置边界,以及结果报告和成本限制。
-
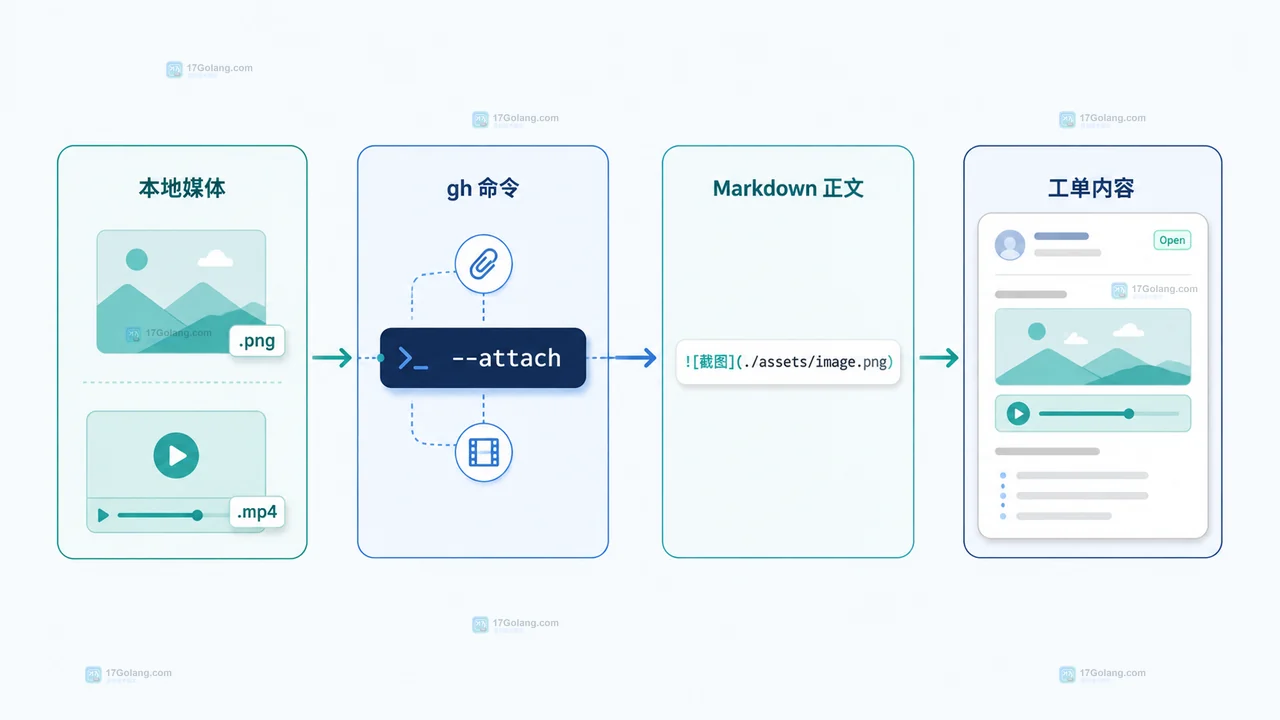
GitHub CLI v2.99.0 新增可重复使用的 --attach 参数,可从命令行把本地图片或视频上传到 Issue、Pull Request 和评论中;本文说明正文嵌入、权限、格式与大小限制。
-
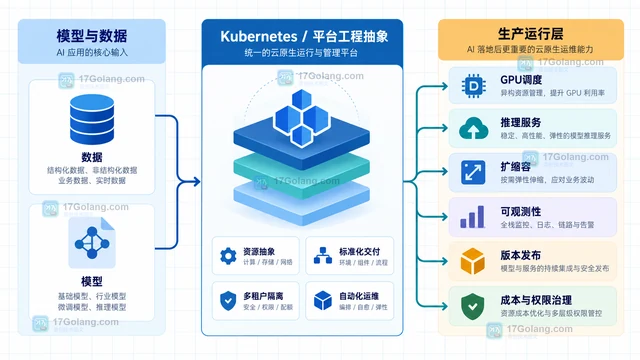
CNCF 与 SlashData 的日本云原生开发者报告显示,日本约有 95 万名云原生开发者,AI 正把讨论从模型能力推向推理、调度、可观测性和平台工程。本文拆解报告数据,说明本地部署与混合云并存时,团队应如何判断云原生和 AI 基础设施的真实采用价值。
-
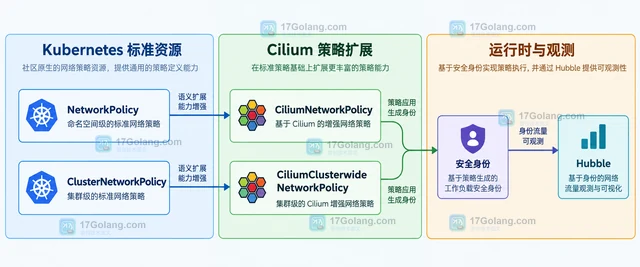
Cilium 1.20 扩展了 ClusterNetworkPolicy、Cluster Mesh 策略实体和 Gateway API 能力,但替换成本不只在 YAML 转换。本文按策略语义、身份、观测、跨集群、入口链路和回滚拆解评估方法。
-
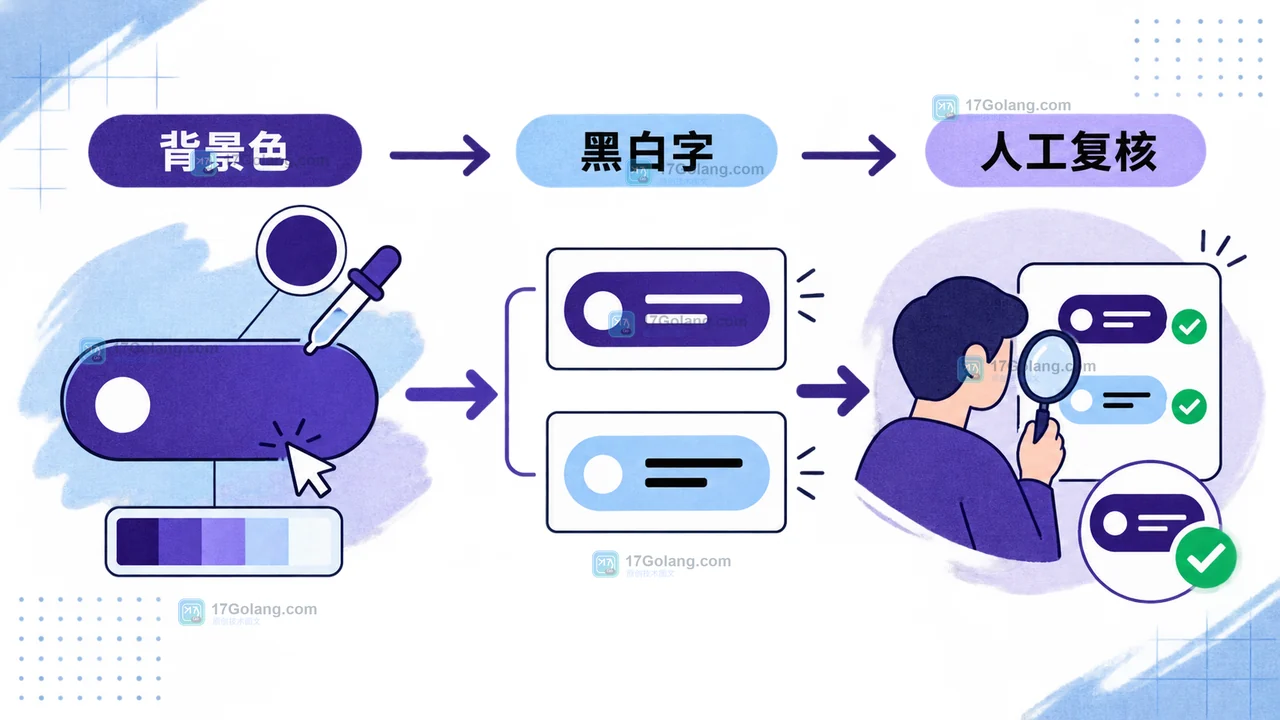
Chrome 147 带来了 CSS contrast-color()。它能在黑色和白色文字之间自动选择对比度更高的一种,但不是所有背景都能直接满足可读性要求。本文结合官方说明拆解支持边界、回退写法和上线前的核对方法。
-
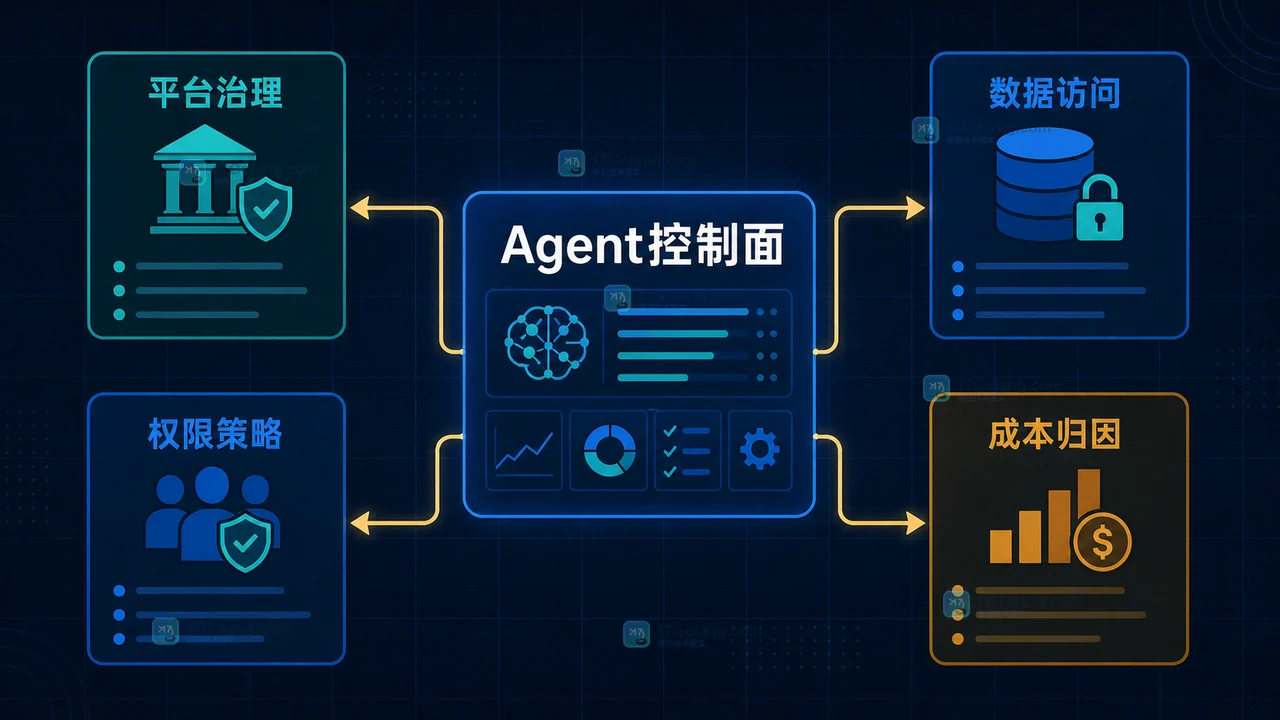
Google Cloud Next 2026把企业级Agent从单点试验推向平台化治理。本文结合Gemini Enterprise Agent Platform、TPU 8t/8i与跨云场景,拆解企业为什么要先设计控制面,再决定模型、数据、权限和成本的落点。
-
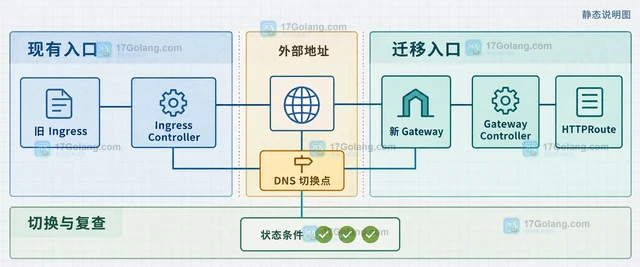
从 Ingress 迁移到 Gateway API 时,不要只替换资源名称。本文用一条订单路由说明 Gateway、监听器、HTTPRoute、TLS Secret 与 Service 的映射,并介绍如何用 ingress2gateway 发现遗漏、保留新旧入口并行以及按状态条件安排切换。
