
业界新闻技术文章
-
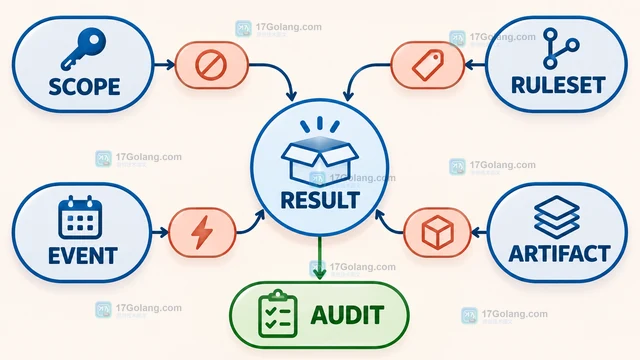 从权限矩阵、GITHUB_TOKEN、分支与标签规则集、专用发布凭据和日志线索五个方面,整理开源项目维护者如何设计可审计的最小授权发布流程,并定位发布结果为空的常见原因。282 收藏
-
科技周边 · 业界新闻 | 1星期前 | 权限管理 · gitHub actions · 供应链安全 · 持续集成 · 最小权限 GitHub Actions OpenSSF 开源项目维护者安全 发布权限 OIDC release 环境
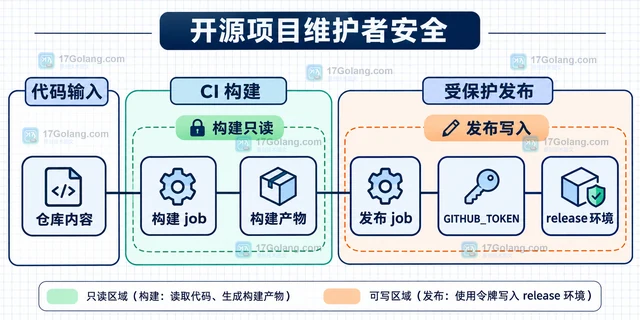 面向开源项目维护者,拆解 GitHub Actions 构建与发布的权限边界,用最小 permissions、受保护 release 环境和带条件的 OIDC 信任完成一套可复用的发布授权骨架。298 收藏
-
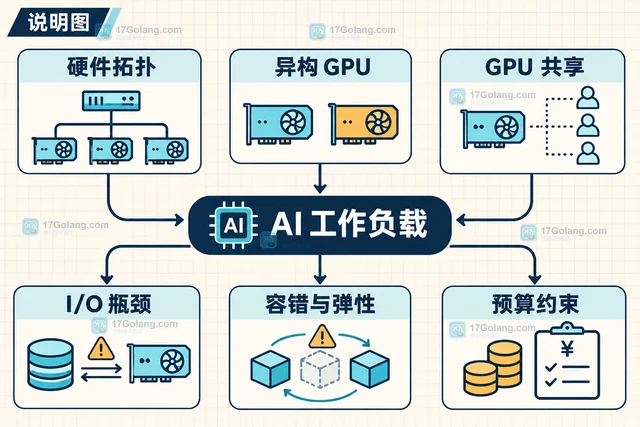 CNCF 2026 年 11 月发布的 AI 工作负载资源与基础设施报告,把拓扑、异构 GPU、共享、I/O、容错弹性和预算放到同一张问题地图。本文将它整理成平台团队可执行的容量核对清单。271 收藏
-
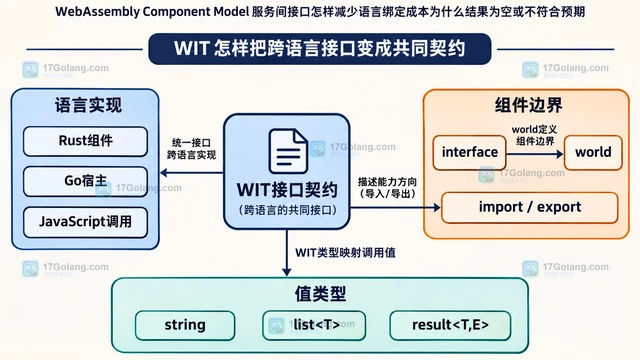 WebAssembly Component Model 用 WIT 描述跨语言接口,让组件通过 interface、world、import 和 export 共享契约。本文从空结果与返回值错位的现象出发,说明如何检查类型、版本、组合依赖和宿主入口。182 收藏
-
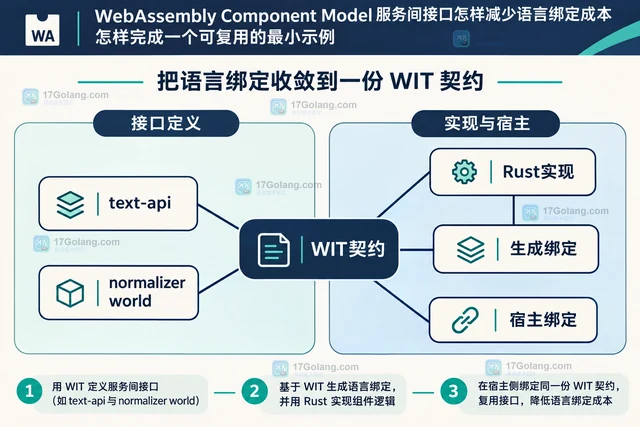 围绕共享 WIT 契约与原生 Rust 组件构建,演示一个字符串处理库组件,解释语言绑定复用的收益,并区分组件组合与跨网络服务治理的职责和成本。331 收藏
-
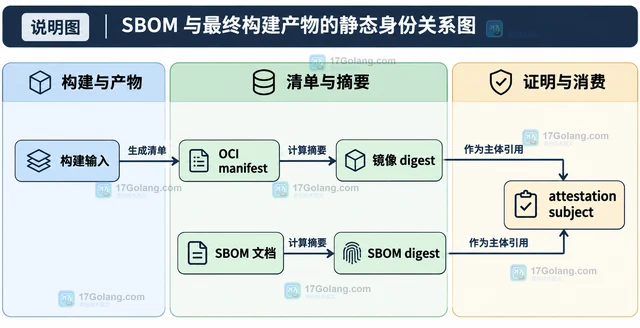 SBOM 对不上构建产物时,优先用最终 OCI manifest digest 绑定镜像,再把 SBOM 文件摘要放进 attestation predicate。本文同时给出 Go 批处理中的切片预分配、JSON 缓冲区规划和三处身份复查方法。184 收藏
-
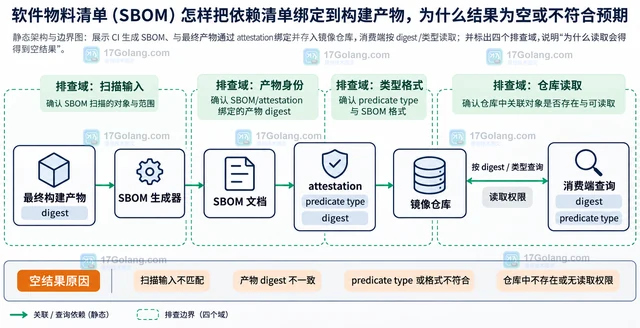 SBOM 结果为空,常见原因不是没有依赖,而是扫描输入、构建产物 digest、attestation 类型或仓库读取边界没有对齐。本文用一条可追溯关系说明如何扫描最终产物、绑定 SBOM,并排查空结果与版本串线。279 收藏
-
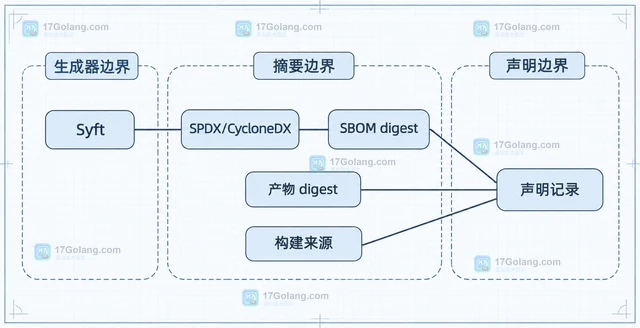 不要用 latest 或文件名孤立保存 SBOM。本文用 Syft 和 SPDX JSON 演示如何先固定构建产物摘要,再记录 SBOM 摘要、生成器和构建来源,形成一条可追踪的绑定记录。378 收藏
-
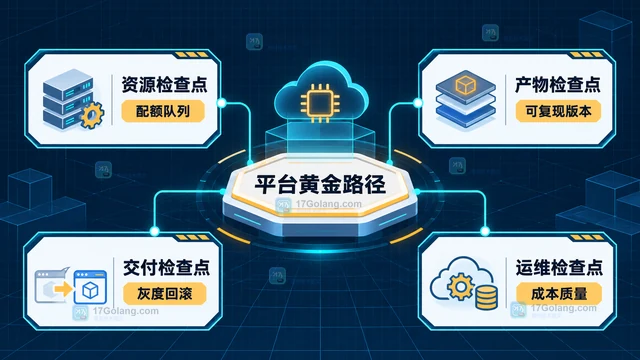 云原生平台强调端到端 AI 工作流,不是要让 Kubernetes 取代模型框架,而是把数据、训练、模型制品、推理交付、观测与治理连接成可追踪的工程路径。本文结合 CNCF 近期资料,拆解平台化需求的来源、评估检查点和渐进式落地顺序。249 收藏
-
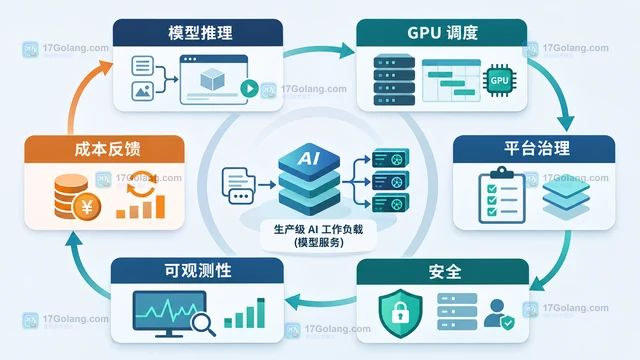 结合 CNCF 2026 年报告、官方公告与生态文章,拆解 AI 生产化、平台工程、混合云可移植性、安全可观测性四个值得持续观察的云原生工程方向,并给出判断信号与投入边界。409 收藏
-
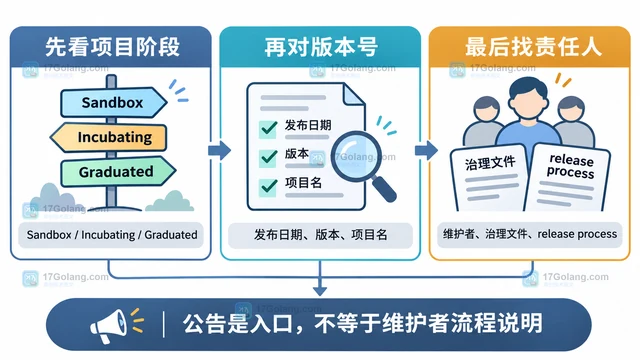 看 CNCF 公告时,项目阶段、具体版本和发布责任并不是同一件事。本文给出一套可复查的追踪方法:先记录公告事实,再回到项目发布记录和治理文件,最后确认维护者与 TOC 的职责边界。377 收藏
-
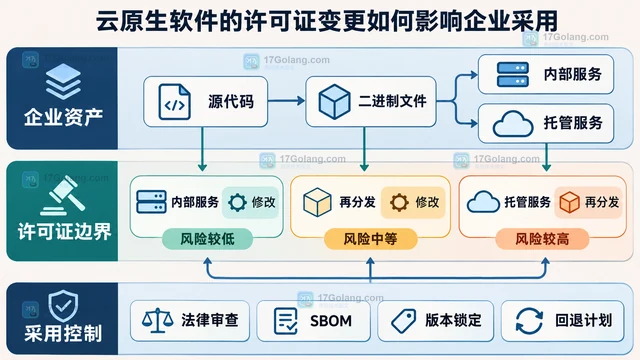 云原生项目改换许可证后,企业真正要判断的不是“还能不能下载”,而是内部运行、修改分发、托管服务和嵌入式产品分别落在哪条许可边界。本文用 CNCF、HashiCorp、Redis 与 OpenTofu 的公开资料,整理版本冻结、供应链审计和替代方案的落地方法。123 收藏
-
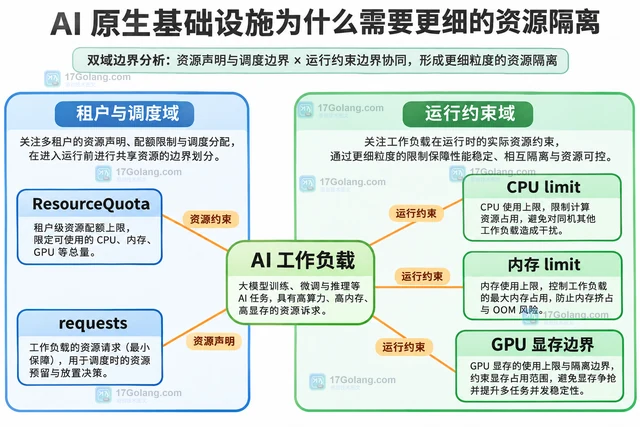 AI任务对CPU、内存、显存和存储的需求不同,资源配额不能替代运行隔离。本文结合Kubernetes与NVIDIA官方进展,说明配额、限制、GPU共享及观测验收之间的边界。444 收藏
-
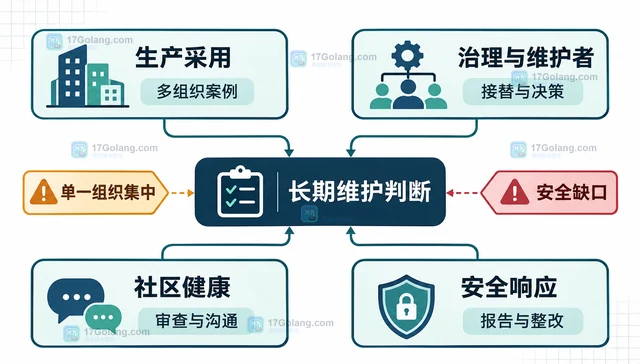 从生命周期、生产采用、治理与维护者、社区健康、安全响应和退休信号六个角度,判断开源基金会公告是否足以支持长期维护结论。279 收藏
-
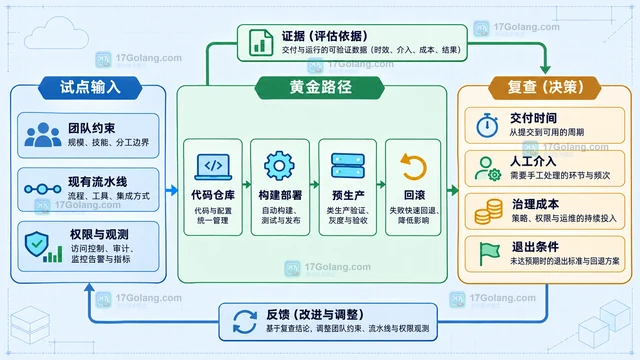 CNCF 年度调查、Technology Radar、Landscape 和项目指标回答的问题并不相同。本文把这些生态信息与团队约束、维护成本、治理要求和退出条件结合起来,给出一套从证据分层、路线评分到可回滚试点的云原生平台选型方法。196 收藏