-
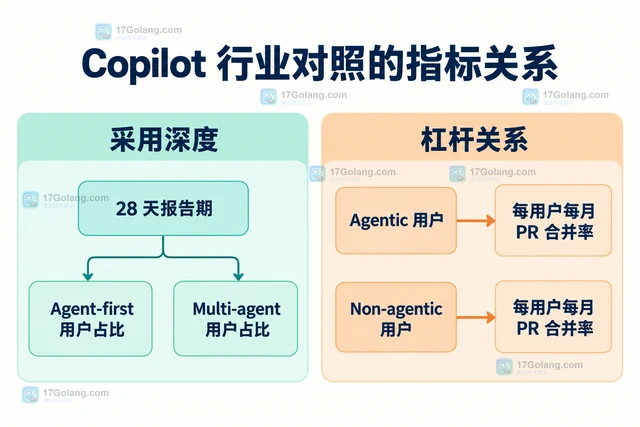
GitHub Copilot 影响面板新增行业对照后,管理员可以把 agentic adoption 和 leverage 放到同行语境中阅读。本文按入口、指标、样本、排名和退出路径说明如何避免误读。
-
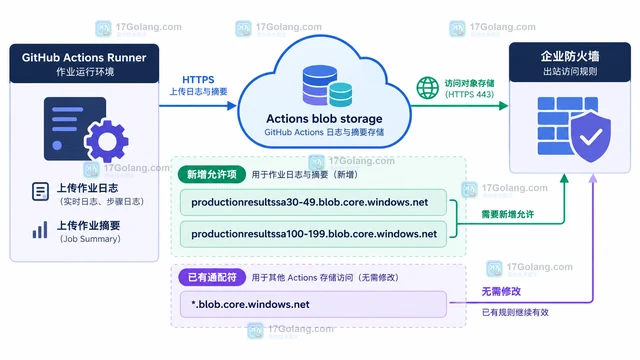
GitHub 公告新增 Actions blob storage 主机范围。本文说明如何判断现有通配符是否已覆盖、如何补齐两段域名、如何通过 Meta API 维护动态允许列表,以及怎样用日志与连通性指标完成验收。
-
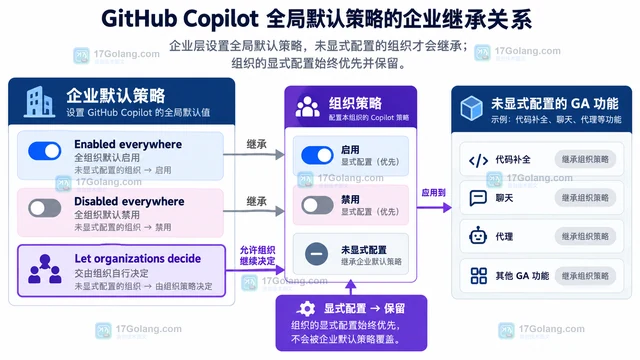
GitHub Copilot 全局默认策略从 2026 年 10 月 22 日起逐步生效。本文梳理企业与组织两级策略的继承关系,说明 GA、Preview、Unconfigured 和显式配置在 rollout 后分别会发生什么变化,并给出企业管理员的盘点清单。
-
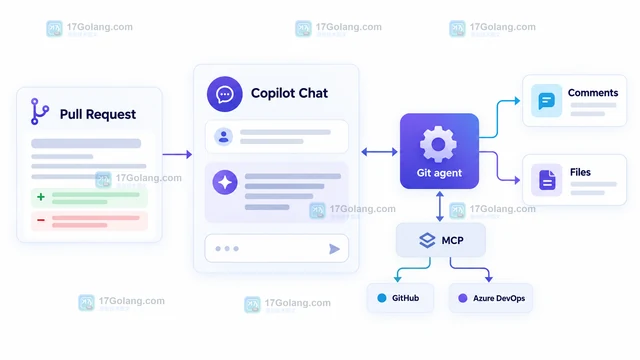
Visual Studio Copilot 的九月更新把 Pull Request 探索、BYOM 模型接入和 NuGet 漏洞修复带进更完整的 IDE 工作流。本文按真实采用顺序拆解入口、依赖与迁移风险。
-
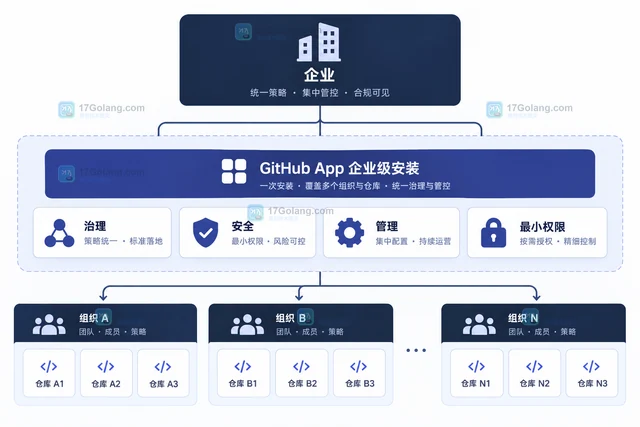
GitHub Apps 企业级安装进入一般可用阶段,新增和扩展能力集中在企业治理、安全与管理设置。本文按权限覆盖、原有能力补齐、最小权限迁移和 GHES 3.24 边界拆解采用路径。
-
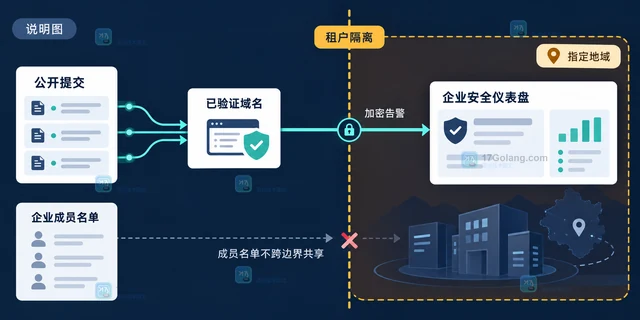
GitHub 为带数据驻留的 Enterprise Cloud 开放公开监测预览,但数据驻留场景只能依靠已验证域名匹配归因,企业成员名单不会跨边界共享。本文梳理公开提交范围、告警数据边界、许可证和启用权限等限制。
-
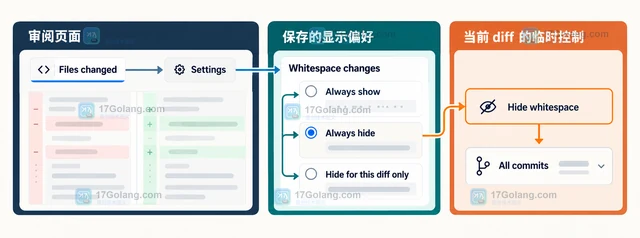
GitHub 在 Pull Request 的 Files changed 页面增加了可跨 PR 保存的空白显示偏好,并改进分栏视图对新增、删除文件的展示。本文说明设置路径、三种偏好差异、临时恢复空白的方式,以及新旧文件在分栏审阅中的阅读影响。
-
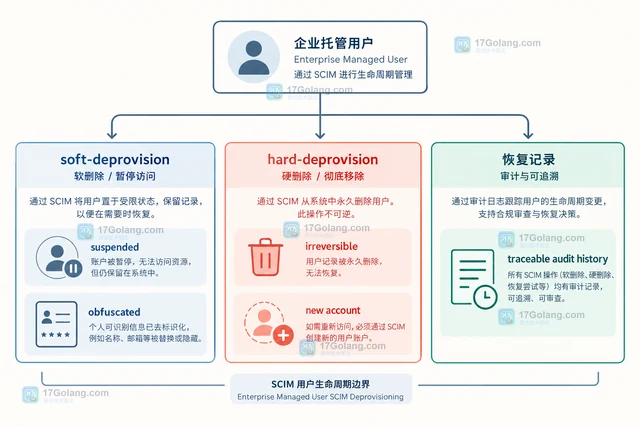
GitHub 修复了部分 Enterprise Managed Users 在 SCIM 解除配置时被错误删除的问题。本文说明如何按审计日志判断影响范围、理解恢复后的账号状态,并区分软解除配置与硬解除配置的边界。
-
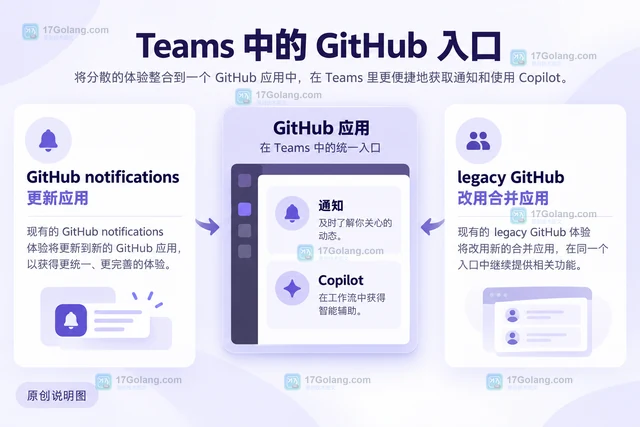
GitHub 将 Teams 通知与 Copilot 合并到同一应用。已有通知用户更新即可,旧 GitHub 应用用户需安装合并入口。本文说明退役安排、账号与仓库连接,以及 PR 仍需团队审阅的责任。
-
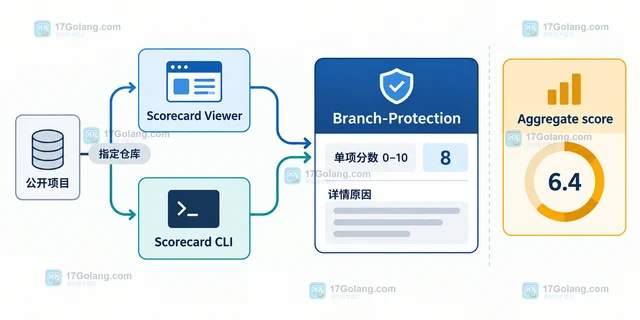
用 OpenSSF Scorecard 查看分支保护分数时,先定位 Branch-Protection 单项检查,再按 Tier 1 到 Tier 5 理解 3、6、8、9、10 分门槛,并注意默认分支、发布分支和管理员令牌造成的结果差异。
-
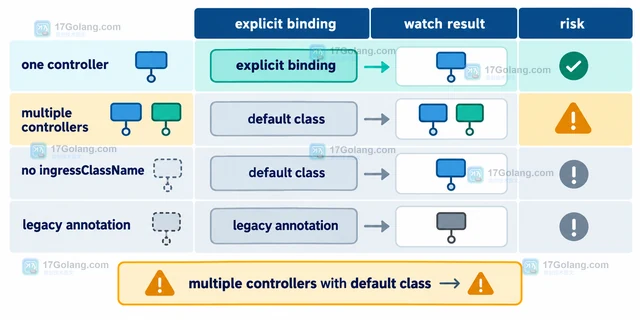
IngressClass 不是控制器名称的别名,而是把 Ingress 资源交给某个控制器的绑定入口。本文从 controller value、类名称、显式绑定和默认类四个层面说明怎样选择,避免多个控制器同时接管。
-
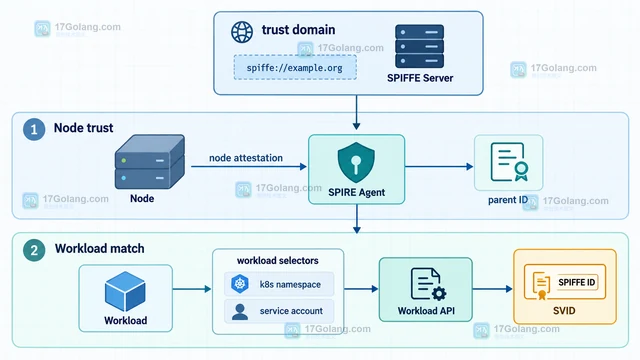
SPIFFE ID 的映射依赖 trust domain、parent ID 和可验证 selectors。本文用 SPIRE 注册条目拆解节点 attestation、工作负载匹配与 SVID 签发的关系,并给出边界检查清单。
-
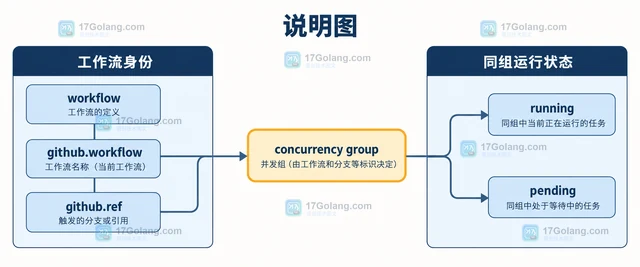
GitHub Actions 的 concurrency 可以按工作流或 job 控制同组运行。本文从 group 的边界、cancel-in-progress 的开启方式、Pull Request 回退值和发布分支保护几个场景,给出一套可直接改写到 YAML 的并发取消配置。
-
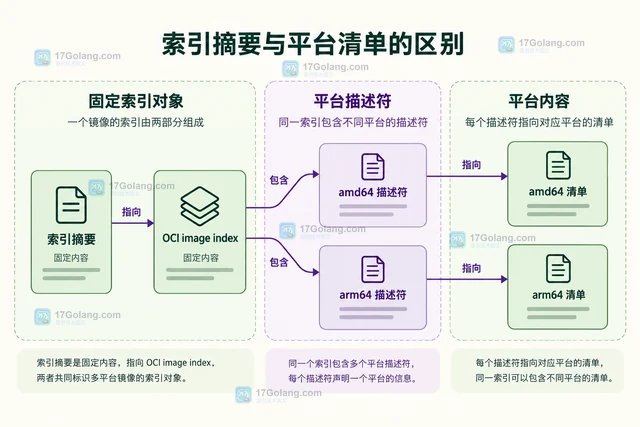
比较 OCI 镜像标签与内容摘要的部署用途,解释 Kubernetes 拉取策略、索引摘要和单平台清单的区别,并给出固定交付物与回滚记录的选择方法。
-
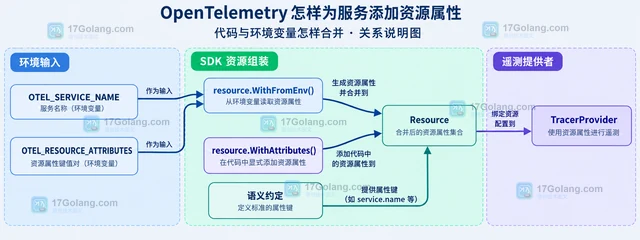
OpenTelemetry 的服务名、版本、实例和部署环境应作为 Resource 在 provider 初始化时绑定。本文用 Go 代码说明 resource.New、语义约定、环境变量与自定义属性的组合方式,并区分 Resource 与 Span 属性的边界。
