
Go tls.GetCertificate 为什么收不到空 ServerName 请求
来源:17golang原创
时间:2026-09-27 16:22:38 501浏览 收藏
如果 tls.Config 同时配置了 Certificates 和 GetCertificate,客户端又没有发送 SNI,那么 GetCertificate 收不到 ServerName == "" 并不是回调失效,而是 Go 的证书选择规则:只有客户端提供 SNI,或者服务端的 Certificates 为空时,回调才会被调用。
- 空
ServerName表示 ClientHello 没有可用的 SNI 名称,不等于一个名为“空字符串”的域名。 Certificates非空时,Go 会优先使用其中兼容的证书;无 SNI 时不会进入GetCertificate。- 想接住无 SNI 请求,应让
Certificates为空,在回调里显式返回默认证书或错误。
空 ServerName 到底代表什么
ClientHelloInfo.ServerName 来自客户端的 SNI 扩展。Go 官方文档明确说明,只有客户端使用 SNI 时这个字段才会被设置。客户端用 IP 地址连接、某些旧客户端没有发送 SNI,或调用方没有设置可发送的服务器名,都可能得到空字符串。
因此,下面的日志只说明“这次 ClientHello 没有带名称”,不能说明客户端请求了某个默认域名:
GetCertificate: server_name=""
关键在于:日志必须先确认回调真的执行了。如果服务端配置里已经有证书,空值可能根本不会打印,因为回调没有被调用。
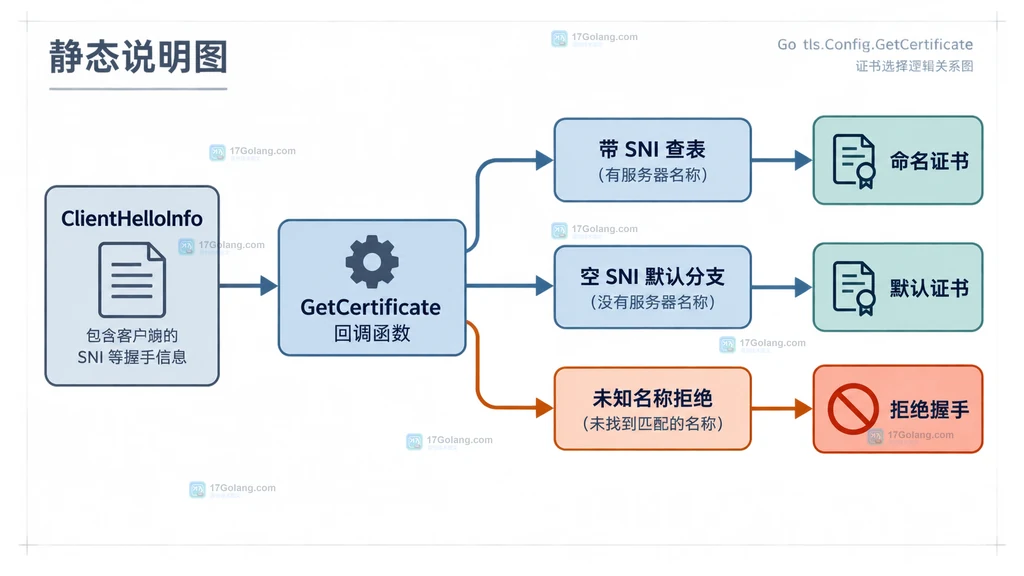
Go 为什么跳过空 ServerName 的回调
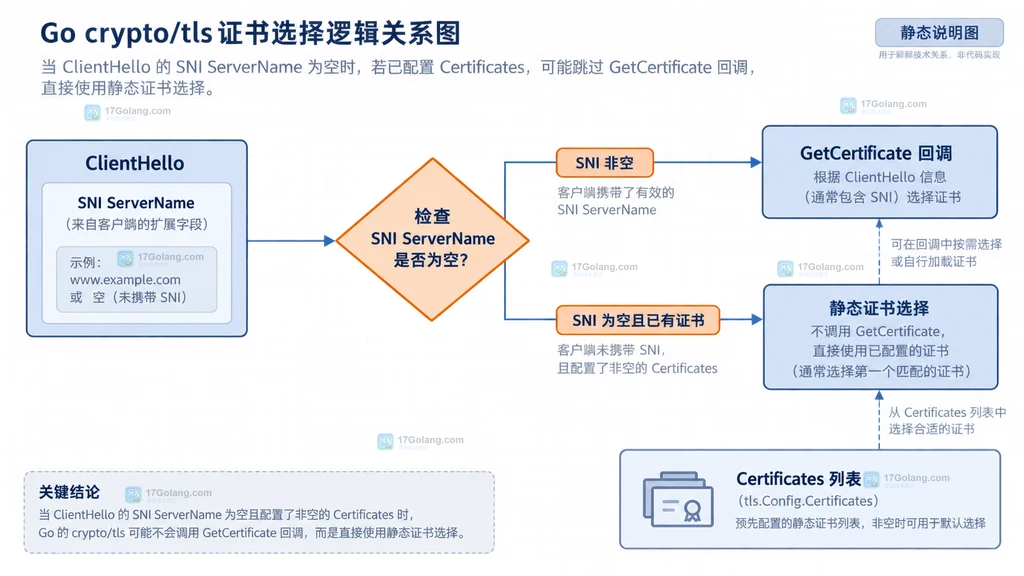
当前 Go crypto/tls 的内部选择条件可以概括为:GetCertificate != nil,并且“证书列表为空或 ServerName 非空”。条件不满足时,程序继续从 Certificates、NameToCertificate 或兼容性最好的证书链中选择。
这条规则避免了一个常见歧义:当服务端已经有静态证书、客户端又没有给出主机名时,库可以直接用默认证书完成握手,不必为每个无 SNI 连接额外执行动态选择逻辑。配置单张证书时尤其明显,回调即使存在也不会成为空 SNI 的必经入口。
如果客户端带了 example.com,回调会收到这个名称;如果客户端不带 SNI,且服务端的 Certificates 非空,回调则被跳过。这是配置组合的结果,不是 TLS 版本随机行为。
需要接住无 SNI 时怎样配置
如果业务确实要把无 SNI 请求交给统一的动态策略,就不要同时把默认证书放进 Certificates 作为非空列表。可以把证书选择全部放在回调中,并为两类输入明确分支:
var defaultCert tls.Certificate
var namedCerts map[string]*tls.Certificate

cfg := &tls.Config{
	// Certificates 保持为空,才能让无 SNI 的 ClientHello 也进入回调。
	GetCertificate: func(hello *tls.ClientHelloInfo) (*tls.Certificate, error) {
		if hello.ServerName == "" {
			// 无 SNI 只允许使用预先定义的默认证书。
			return &defaultCert, nil
		}
		if cert := namedCerts[strings.ToLower(hello.ServerName)]; cert != nil {
			return cert, nil
		}
		// 未知名称不要静默套用错误证书,按业务策略拒绝握手。
		return nil, fmt.Errorf("unknown SNI name %q", hello.ServerName)
	},
}
代码中的 defaultCert 和 namedCerts 应在启动阶段加载,并在服务运行期间只读。回调返回 nil, nil 并不会自动制造证书;当没有可回退的证书时,握手会得到“没有配置证书”一类错误。
用三组连接确认问题在哪一层
排查时先在回调第一行记录 ServerName,再用三组客户端对比:域名连接通常带 SNI,IP 地址连接通常不带 SNI,显式设置客户端 tls.Config.ServerName 则可以人为构造一个带名称的 ClientHello。
| 现象 | 优先检查 | 结论 |
|---|---|---|
| 域名连接能打印名称 | 回调和 SNI 均正常 | 问题在无 SNI 客户端路径 |
| IP 连接没有回调日志 | 服务端 Certificates 是否非空 | 符合 Go 的跳过条件 |
| 回调执行但证书为空 | nil 返回、名称表和默认分支 | 是回调返回值问题,不是 SNI 读取问题 |
还要把会话恢复单独看待:恢复握手可能绕过完整证书发送流程,不能只凭一次回调日志推断所有连接都经过同一选择路径。最终设计应明确“无 SNI 用哪张默认证书、未知名称是否拒绝、已有静态证书是否允许绕过回调”这三个答案。
相关问题
把 ServerName 设置为空能强制调用 GetCertificate 吗?
不能。如果 Certificates 非空,空名称正好落在跳过回调的路径。要让回调接住它,应让证书列表为空并在回调中提供默认分支。
GetConfigForClient 能替代 GetCertificate 吗?
它们职责不同。GetConfigForClient 用于根据 ClientHello 选择整套配置,确实会在收到 ClientHello 后参与配置选择;GetCertificate 只负责从当前配置中选择证书。只需要换证书时,优先保持证书回调模型清晰。
-
502 收藏
-
502 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-
233 收藏
-
171 收藏
-
269 收藏
-
248 收藏
-
200 收藏
-
298 收藏
-
361 收藏
-
146 收藏
-
404 收藏
-
218 收藏
-
221 收藏
-
277 收藏
-
- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-
- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-
- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-
- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-
- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习