
CodeQL 新语言分析能力怎样影响代码审查
来源:17golang原创
时间:2026-10-15 02:55:46 362浏览 收藏
CodeQL 的“新语言分析能力”不只是多识别几种文件后缀,更重要的是把常见框架调用、数据源和安全查询连接起来。GitHub 在 2026 年 7 月发布的 CodeQL 2.26.1,明确增强了 Go、Java/Kotlin、JavaScript/TypeScript 的框架覆盖,同时减少了一部分 Rust 分析中的误报。
这意味着升级后,代码审查可能出现两种同时发生的变化:原来没有被模型识别的真实数据流,现在可能被报告;原来因上下文不足而产生的部分误报,可能被更准确地排除。它不是“告警越多越好”,而是让告警更贴近项目实际使用的框架。
官方地址:https://codeql.github.com/docs/codeql-overview/supported-languages-and-frameworks/
这次发布具体扩展了哪些分析能力
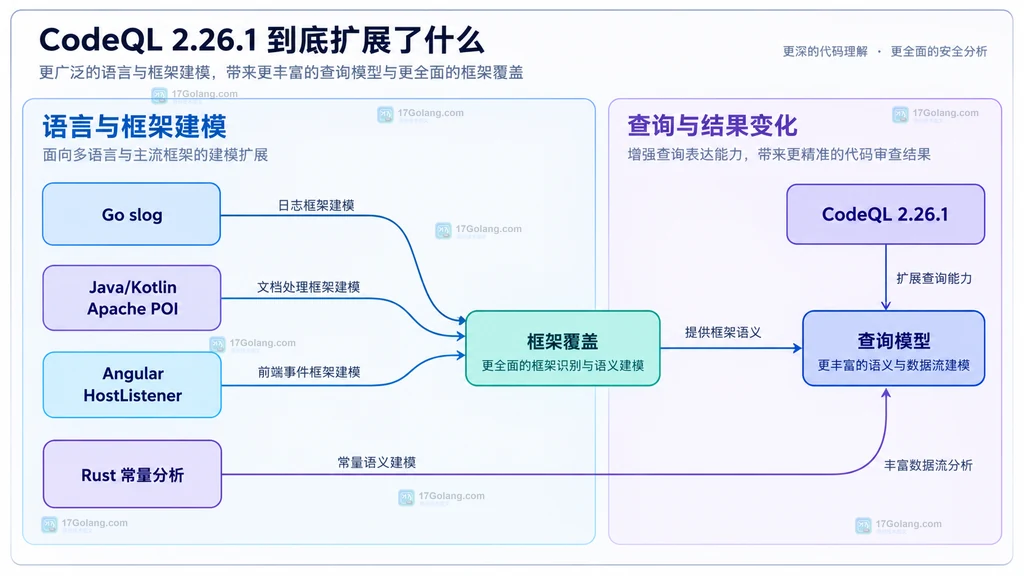
CodeQL 2.26.1 的重点不是新增一个独立的编程语言,而是让现有语言分析更懂常见库和框架。官方变更说明可以分成三组来看。
- Go:改进了
log/slog的建模,覆盖slog.Logger方法、With、WithGroup、Attr和Value等对象。对应的go/log-injection与go/clear-text-logging查询也因此拥有更大的识别面。 - Java/Kotlin:为 Apache POI 增加 source、sink 和 flow summary 模型;路径注入查询还会把经过
@Pattern校验的输入视为已清洗数据,从而减少一部分误报。 - JavaScript/TypeScript:能够理解 Angular 的
@HostListener('window:message', ...)与@HostListener('document:message', ...),把装饰方法的事件参数识别为客户端远程数据流来源。
此外,Rust 的硬编码密码学值查询对算术、位运算和字符串追加增加了阻断判断,减少把“常量和运行时数据拼接”的场景误判成纯硬编码值。这些变化共同说明,CodeQL 的覆盖扩展主要发生在“语言语法之上”的库调用和数据流语义层。
框架建模为什么会改变代码审查结果
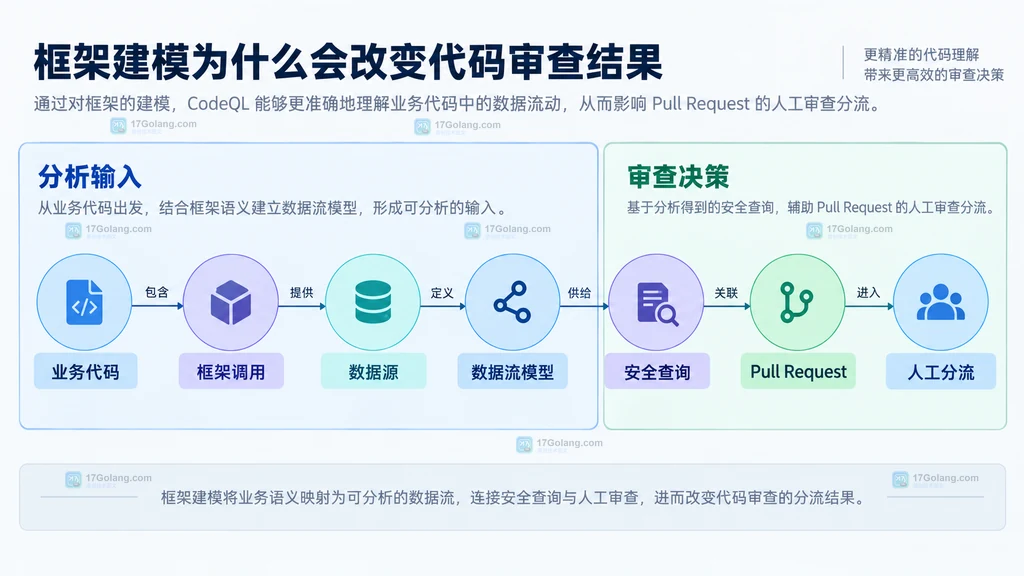
静态分析如果只认识语法节点,就很难知道一个框架方法在业务中的安全角色。例如,业务代码可能没有直接调用一个名为“远程输入”的函数,而是通过框架装饰器、日志封装或库对象把数据传进来。模型补齐这层关系后,查询才有机会把源、传播路径和敏感汇聚点连成一条流。
可以把审查链条理解为:业务代码提供上下文,框架调用提供语义入口,数据流模型决定哪些值可以传播,安全查询再判断是否形成风险,最后才进入 Pull Request 的人工分流。新模型改变的是中间两层,因此它既可能带来新增有效告警,也可能让旧告警因为认识了清洗条件而消失。
对团队来说,升级后的第一次审查不应直接用“告警数量变化”评价效果。更合适的观察顺序是:
- 先看告警是否来自本次更新涉及的语言、框架或查询。
- 再确认数据流中的源、传播节点和汇聚点是否真实存在。
- 最后判断是代码缺陷、配置缺失、模型边界,还是确实可以关闭的误报。
不同项目应该关注什么
Go 项目优先检查结构化日志。使用 log/slog 时,日志值可能来自请求参数、用户输入或上游服务。新增建模让日志注入与明文记录查询更容易理解这些封装,但它不会替团队决定某个字段是否属于敏感信息。日志规范、字段分级和脱敏策略仍然需要在代码审查中明确。
Java/Kotlin 项目要关注 Apache POI 处理文档、表格或外部文件时产生的数据流,也要重新看路径注入告警的校验条件。@Pattern 被识别为清洗条件,不代表所有业务约束都已经满足;正则规则是否限制到允许的目录、文件名和字符集,仍要由项目规则决定。
Angular 项目可以重点查看窗口消息和文档消息处理器。能够被识别为远程流来源后,消息来源校验、允许的 origin 和后续 DOM 操作之间的关系会更容易进入代码审查视野。
Rust 项目则可以把注意力放在硬编码密码学值告警的误报变化上。常量、随机数、计数器和拼接字符串混合出现时,应该按实际密码学用途判断,而不是仅凭某一段字面量做结论。
怎样更新现有 CodeQL 工作流
如果仓库已经使用 GitHub 的默认设置,CodeQL 版本通常会随 GitHub 托管的代码扫描服务自动更新。高级配置则应检查工作流引用的 Action 主版本,GitHub 当前建议使用 v4,以便获得该主版本下的修复、特性和 CodeQL CLI 更新。
一个只展示接入关系的最小工作流如下。这里使用 Go 作为示例;Go 当前不支持 none 构建模式,编译型项目应根据仓库情况选择自动构建或手动构建。
name: codeql

on:
  pull_request:
  push:
    branches: [ main ]

jobs:
  analyze:
    runs-on: ubuntu-latest
    permissions:
      security-events: write # 允许把扫描结果交给代码扫描页面
      actions: read          # 允许分析动作读取工作流上下文
      contents: read         # 允许检出待分析的源码
    steps:
      - uses: actions/checkout@v4 # 拉取当前提交,作为分析输入
      - uses: github/codeql-action/init@v4 # 初始化 CodeQL 工具与语言配置
        with:
          languages: go
          build-mode: autobuild # 先用可推断的构建方式,失败时改为 manual
      - uses: github/codeql-action/autobuild@v4 # 为 Go 项目准备编译数据库
      - uses: github/codeql-action/analyze@v4 # 运行查询并上传 SARIF 结果
这段配置的重点不是复制到所有仓库,而是建立迁移检查点:确认 Action 主版本、确认语言和构建模式、确认权限足够、确认项目的生成代码和依赖可以被构建步骤看到。若自动构建不适合仓库,就应改为项目自己的构建命令,并保留同一套初始化与分析步骤。
上线时不要忽略新增告警的分流成本
CodeQL 新能力进入团队后,最容易被忽略的是告警处理节奏。建议为第一次升级单独留出一个基线窗口,把告警按“新模型触发的真实缺陷、已有问题的新路径、模型边界误报、需要业务确认的敏感数据”四类分开记录。不要直接把全部新增告警标成误报,也不要为了让 Pull Request 变绿而批量关闭。
可以持续观察四个指标:新增告警中真实问题的比例、从发现到分流的时间、同一规则的重复误报率,以及修复后再次出现的比例。它们比单纯统计告警总数更能说明新分析能力是否真正改善了代码审查。
结论:把“覆盖扩展”当成审查语义升级
CodeQL 2.26.1 的价值在于更准确地表达应用实际使用的框架语义:Go 的 log/slog、Java/Kotlin 的 Apache POI、Angular 的消息事件处理,以及 Rust 常量分析的边界,都不再只依赖表面语法判断。对团队而言,最稳妥的做法是更新 CodeQL Action、记录一次升级前后差异、逐条确认新增数据流,再把确认过的结论沉淀为项目规则。
这也解释了为什么“新语言分析能力”最终影响的是代码审查质量,而不是某个单独的扫描按钮。工具负责扩大可见范围,开发团队仍然需要结合业务语义、数据敏感度和部署边界作出最后判断。
相关问题
- CodeQL 新版本会不会让所有项目的告警数量都增加?不会,新增覆盖和误报减少可能同时发生,结果取决于项目实际使用的库与查询。
- Go 项目能不能使用
none构建模式?当前官方说明中 Go 不支持该模式,应使用自动构建或手动构建。 - 升级后可以直接关闭新告警吗?不建议。先确认源、传播路径和汇聚点,再决定修复、配置抑制或记录模型边界。
参考资料
https://github.blog/changelog/2026-07-29-codeql-2-26-1-improves-analysis-accuracy-and-framework-coverage/
https://codeql.github.com/docs/codeql-overview/supported-languages-and-frameworks/
https://github.com/github/codeql-action/blob/main/CHANGELOG.md
https://github.com/github/codeql-action/blob/main/README.md
-
455 收藏
-
435 收藏
-
433 收藏
-
310 收藏
-
440 收藏
-
340 收藏
-
112 收藏
-
252 收藏
-
298 收藏
-
325 收藏
-
493 收藏
-
404 收藏
-
科技周边 · 业界新闻 | 1小时前 | 云原生 · 可观测性 · 可观测性 pprof eBPF OpenTelemetry Profiles Profiles Alpha OpenTelemetry Collector486 收藏
-
285 收藏
-
267 收藏
-
284 收藏
-
108 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习