
Go crypto/tls 怎样用 VerifyConnection 补充证书判断
来源:17golang原创
时间:2026-10-18 06:59:34 478浏览 收藏
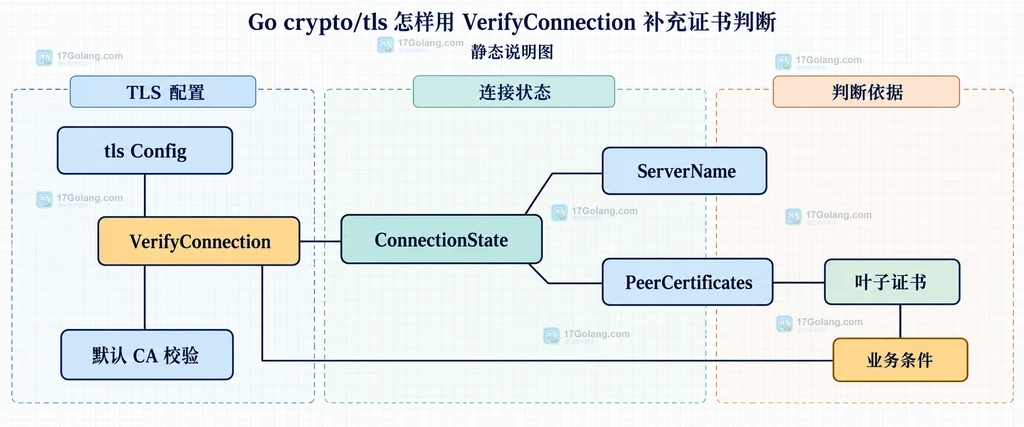
如果默认的 CA、主机名校验已经够用,就不需要为了“看一眼证书”而接管 TLS 验证。真正需要补充业务条件时,可以给 tls.Config.VerifyConnection 设置回调:它在正常证书校验之后执行,拿到完整的 tls.ConnectionState,返回非 nil 错误就会终止握手。
官方文档:https://pkg.go.dev/crypto/tls
推荐的默认路线是“让 crypto/tls 先完成标准校验,再用 VerifyConnection 检查额外条件”。例如只允许某个证书指纹、检查特定的颁发者,或记录协商出的 TLS 状态。只有在明确知道如何重建完整验证链时,才把 InsecureSkipVerify 与自定义验证放在一起。
先看清三个校验位置
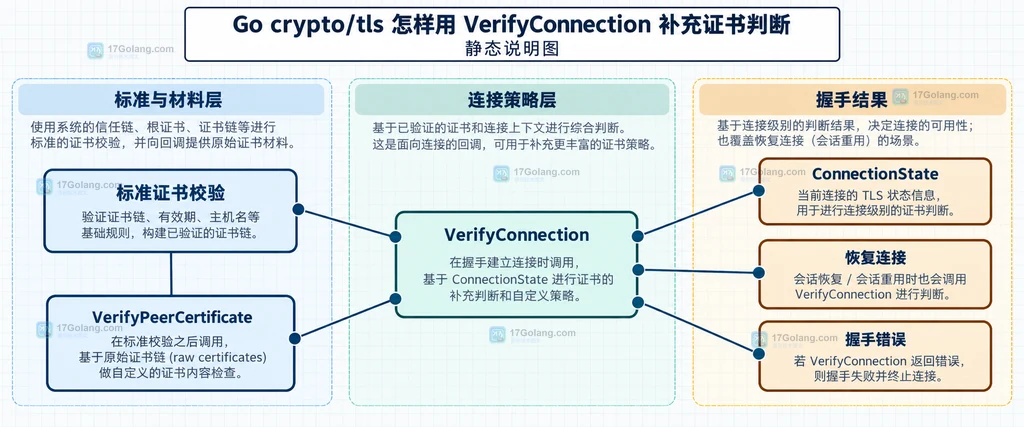
这几个字段看起来都和证书有关,但职责不同。默认校验负责根证书、链和主机名等标准规则;VerifyPeerCertificate 处理原始证书字节,并且不会在恢复连接上调用;VerifyConnection 则接收连接级状态,在默认校验和 VerifyPeerCertificate 之后调用,而且包括恢复连接。
| 方案 | 回调参数 | 适合的问题 | 关键边界 |
|---|---|---|---|
| 默认校验 | 无 | 标准 CA、链和主机名验证 | 由 crypto/tls 维护规则 |
| VerifyPeerCertificate | 原始证书与已验证链 | 需要解析原始证书材料 | 恢复连接不会调用 |
| VerifyConnection | ConnectionState | 每条连接的额外策略 | 错误会中止握手,覆盖恢复连接 |
客户端怎样补充一条证书条件
客户端通常应保留 InsecureSkipVerify: false 的默认行为,只在回调里读取状态并追加条件。下面的例子把“证书链已经通过标准校验”作为前提,再限制叶子证书的组织名;生产代码中更稳妥的做法是使用明确的扩展字段、指纹或业务约定,而不是依赖容易变化的展示字段。
package main

import (
    "crypto/tls"
    "errors"
    "fmt"
)

func configForService(expectedIssuer string) *tls.Config {
    return &tls.Config{
        // 保留系统 CA 与 ServerName 的标准证书校验。
        ServerName: "api.example.com",
        MinVersion: tls.VersionTLS12,
        VerifyConnection: func(cs tls.ConnectionState) error {
            // 默认校验失败时握手不会走到这里;这里仍防御空切片,避免误用。
            if len(cs.PeerCertificates) == 0 {
                return errors.New("对端没有提供可读取的证书")
            }

            leaf := cs.PeerCertificates[0]
            // 业务条件只做补充,不把展示字段当成完整的链验证。
            if leaf.Issuer.CommonName != expectedIssuer {
                return fmt.Errorf("证书颁发者不符合要求: %s", leaf.Issuer.CommonName)
            }
            return nil
        },
    }
}

func main() {
    _ = configForService("Example Issuing CA")
}
回调返回 nil 表示这一层没有提出额外异议;返回错误则让握手失败。不要在回调中修改 PeerCertificates 或 VerifiedChains,它们是供读取的连接状态。
什么时候需要自己承担完整验证
如果设置 InsecureSkipVerify: true,客户端会跳过默认的服务器证书与主机名验证,但不会因此关闭 VerifyConnection。这不是“只关闭一个报错”的开关;此时回调必须自己完成根证书、链、主机名以及业务附加条件的验证。Go 官方示例使用 x509.VerifyOptions 重新验证叶子证书和中间证书,缺一项都可能留下中间人风险。
因此,除非你有自建 CA、特殊信任根或明确的证书验证实现,否则不要用 InsecureSkipVerify 配合一个只比较字符串的回调。只想追加判断时,让默认验证继续工作更安全。
恢复连接和服务端的两个边界
VerifyConnection 会在恢复连接上运行,这是它相对 VerifyPeerCertificate 的重要差异。使用连接池或会话票据时,如果额外策略必须覆盖每次建立或恢复的连接,应把它放在这里;若策略只针对首次证书材料处理,则需要重新评估是否会被恢复路径绕过。
服务端则要先看 ClientAuth。当服务端不要求客户端证书时,PeerCertificates 可能为空;不能无条件读取 PeerCertificates[0]。如果业务要求检查客户端证书,应选择会请求或要求证书的客户端认证模式,并在回调中继续做长度判断。
最后用这张表做选择
| 你的目标 | 优先方案 | 不要忽略 |
|---|---|---|
| 标准 CA、主机名和证书链校验 | 保持默认配置 | 不要为了读取状态关闭默认校验 |
| 标准校验后再限制证书属性 | VerifyConnection | 返回错误会中止握手 |
| 必须读取原始证书材料 | VerifyPeerCertificate | 恢复连接不会调用它 |
| 使用自定义根或完整验证规则 | VerifyConnection + x509.Verify | 自己补齐链、主机名和信任根 |
| 服务端校验客户端证书 | 合适的 ClientAuth + VerifyConnection | 先判断 PeerCertificates 是否为空 |
常见问题
VerifyConnection 能替代默认校验吗?可以通过关闭默认校验后自行调用 x509.Verify 实现,但这会把完整责任交给应用;只做额外条件时不建议这样做。
为什么 VerifyPeerCertificate 没有覆盖恢复连接?这是标准库明确的调用边界。需要对恢复连接也执行的连接级判断,应放到 VerifyConnection。
-
860 收藏
-
843 收藏
-
826 收藏
-
809 收藏
-
792 收藏
-
272 收藏
-
333 收藏
-
252 收藏
-
Golang · Go教程 | 49分钟前 | 错误处理 · Go教程 · database/sql · Go commit 事务 rollback database/sql sql.Tx BeginTx249 收藏
-
171 收藏
-
Golang · Go教程 | 54分钟前 | Go教程 · database/sql · Go database/sql rows.Next Rows.Scan sql.RawBytes 二进制字段159 收藏
-
477 收藏
-
485 收藏
-
335 收藏
-
366 收藏
-
287 收藏
-
200 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习