
Go语言技术文章
-
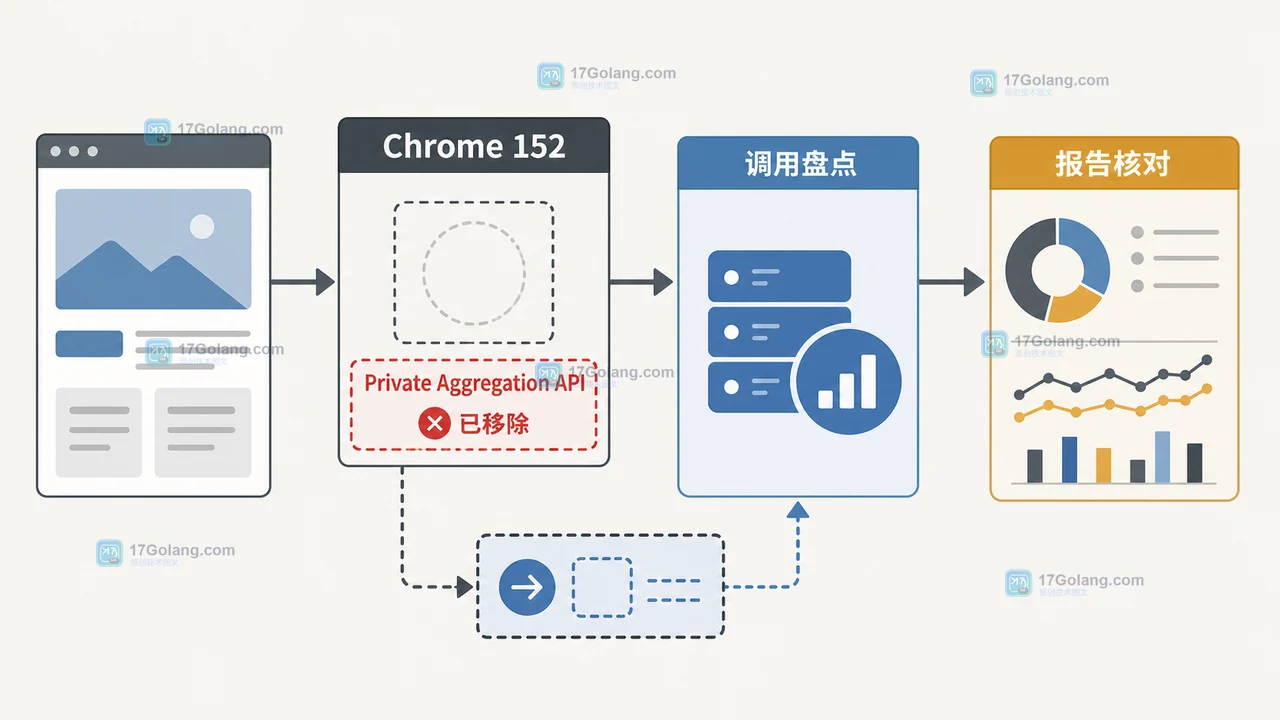 Chrome 152 稳定版已移除 Private Aggregation API 及相关 Privacy Sandbox API。网站开发者应先盘点调用链、确认是否依赖聚合报告,再按数据用途选择替代方案并完成兼容性回归。242 收藏
-
 Python 3.11.16 针对 tarfile 的数据过滤器、符号链接和流式读取做了安全修复。本文把升级影响拆成过滤器能力判断、兼容样本验证、灰度观察和回滚清单,帮助维护解包服务时避免把安全补丁误判成业务故障。242 收藏
-
 MCP 长任务如果只有最终结果,客户端很难判断服务是否卡住。本文用一个批量索引工具拆解 progressToken 的关联规则、notifications/progress 的递增约束、未知 total 的处理,以及完成、超时、取消时如何收口。241 收藏
-
 Go 1.27.1 于 2026 年 9 月 1 日发布,官方列出 cgo、编译器、运行时和多个标准库修复。升级不能只看 go test 是否通过,还要分别验证 cgo 构建、目标平台、依赖与产物差异,再用灰度矩阵决定是否放量。241 收藏
-
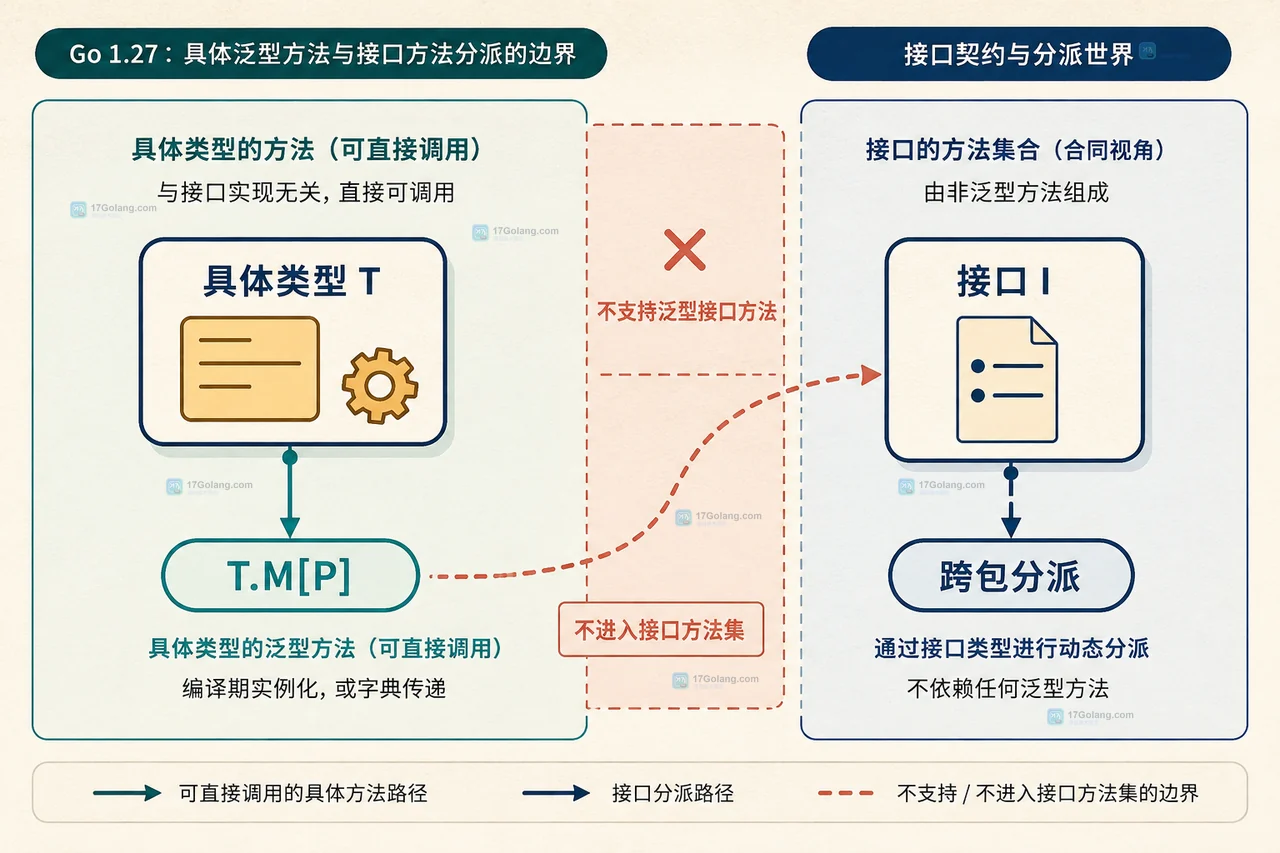 Go 1.27 允许具体类型声明带类型参数的方法,集合 API 可以把 Map 等转换操作放回类型边界并支持自然链式调用,但泛型接口方法仍然不支持。240 收藏
-
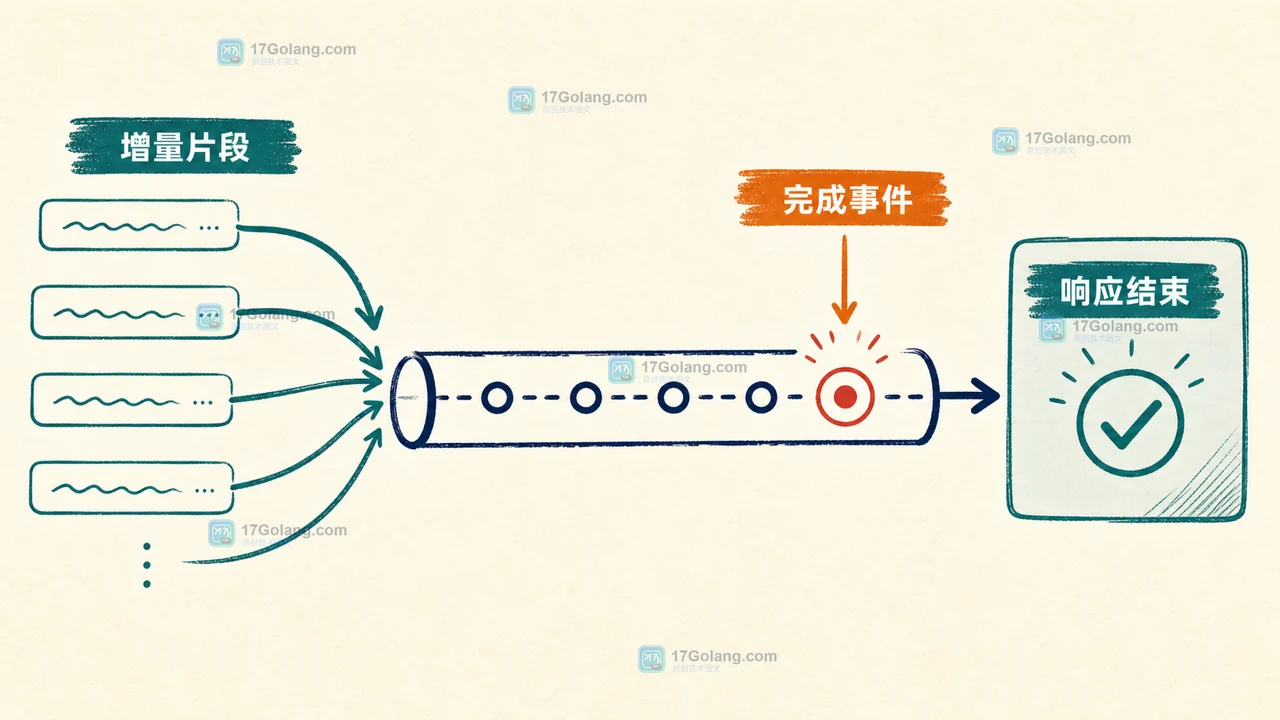 AI 流式接口不能只靠某个文本片段判断结束。本文用事件序列拆解增量内容、完成事件、失败状态与断线续接,给出客户端状态机、重复片段处理和验收清单。239 收藏
-
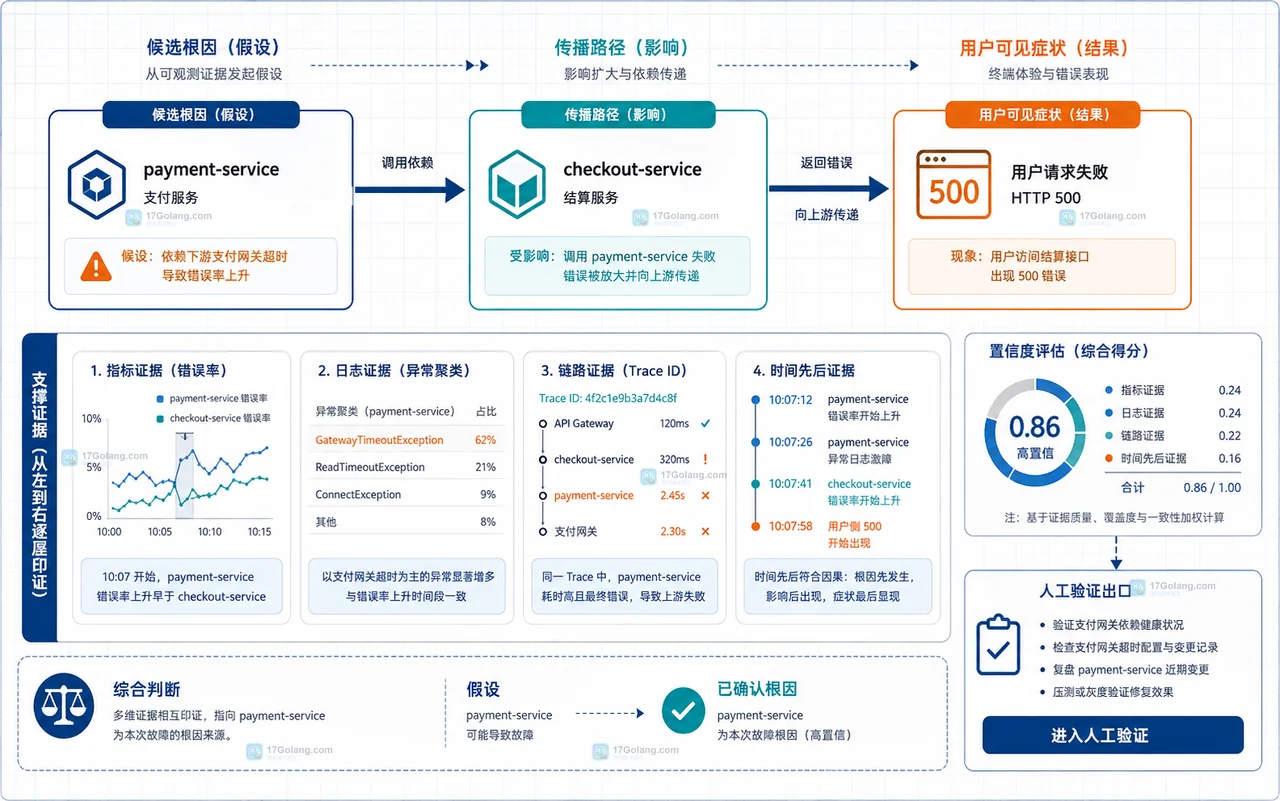 CNCF 的近期实践把云原生根因分析拆成信号、时间和服务拓扑三个维度。本文用一条可落地的证据链说明,为什么不能只看告警,以及如何输出可验证的候选根因。239 收藏
-
 Go 1.27 草案让 go test 默认启用 stdversion 检查,帮助发现代码使用了高于 go.mod 版本的标准库符号。本文从告警含义、版本边界、构建标签和 CI 落地四个角度拆解升级动作。238 收藏
-
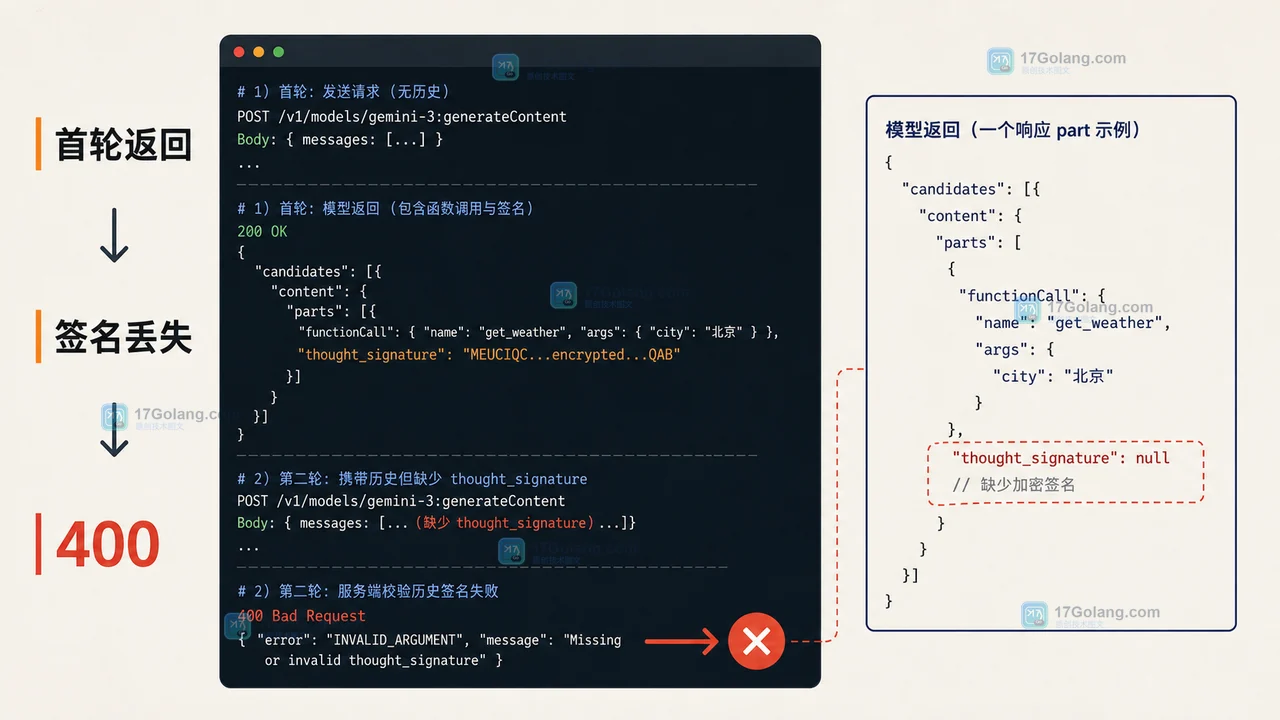 Gemini 3 的 function calling 在手动维护多轮历史时,不能丢掉 thought_signature。本文用一个最小工具调用链说明官方 SDK、REST 手写历史和错误降级的处理边界。238 收藏
-
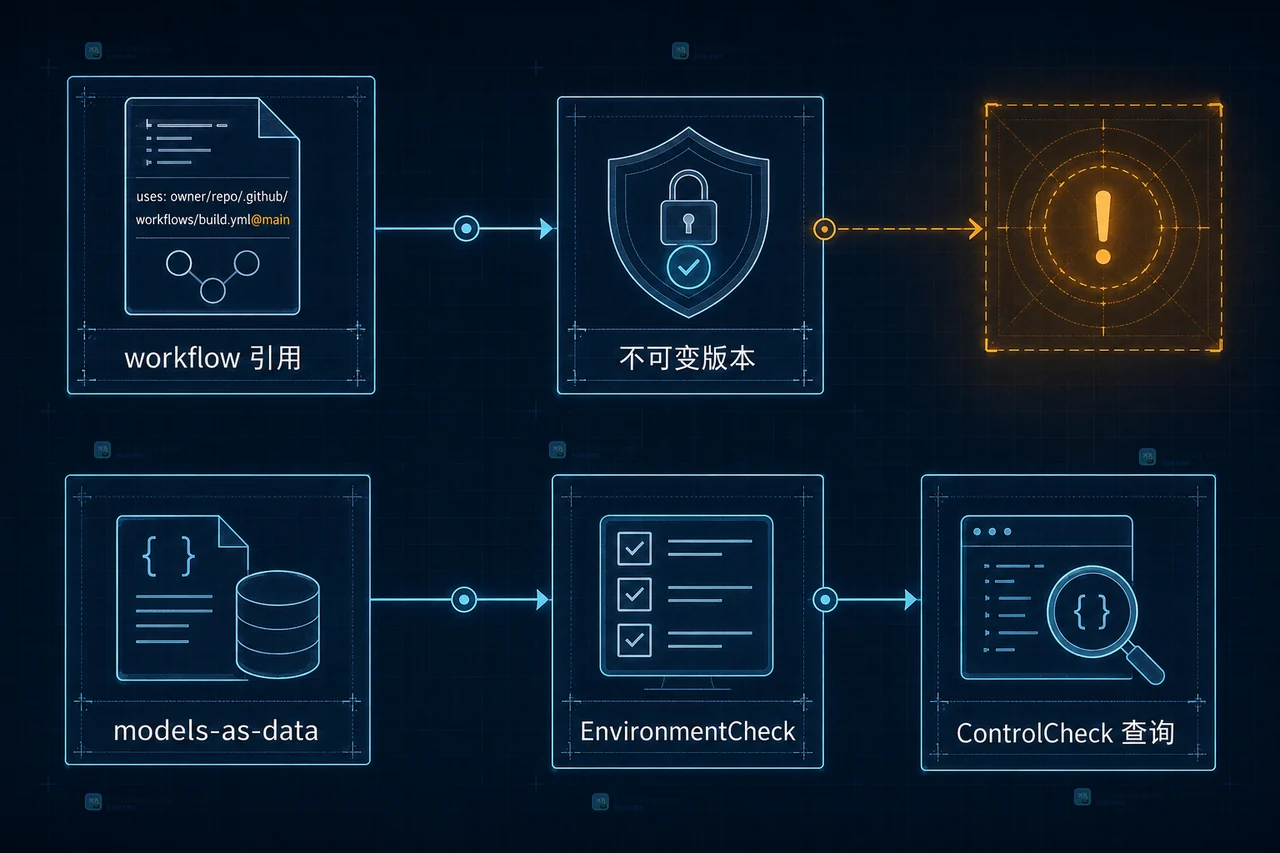 CodeQL 2.26.4 重点收紧了 GitHub Actions 的 actor 字段保护判断,扩展了可变 reusable workflow 引用检测,并提供 EnvironmentCheck 的 models-as-data 入口。238 收藏
-
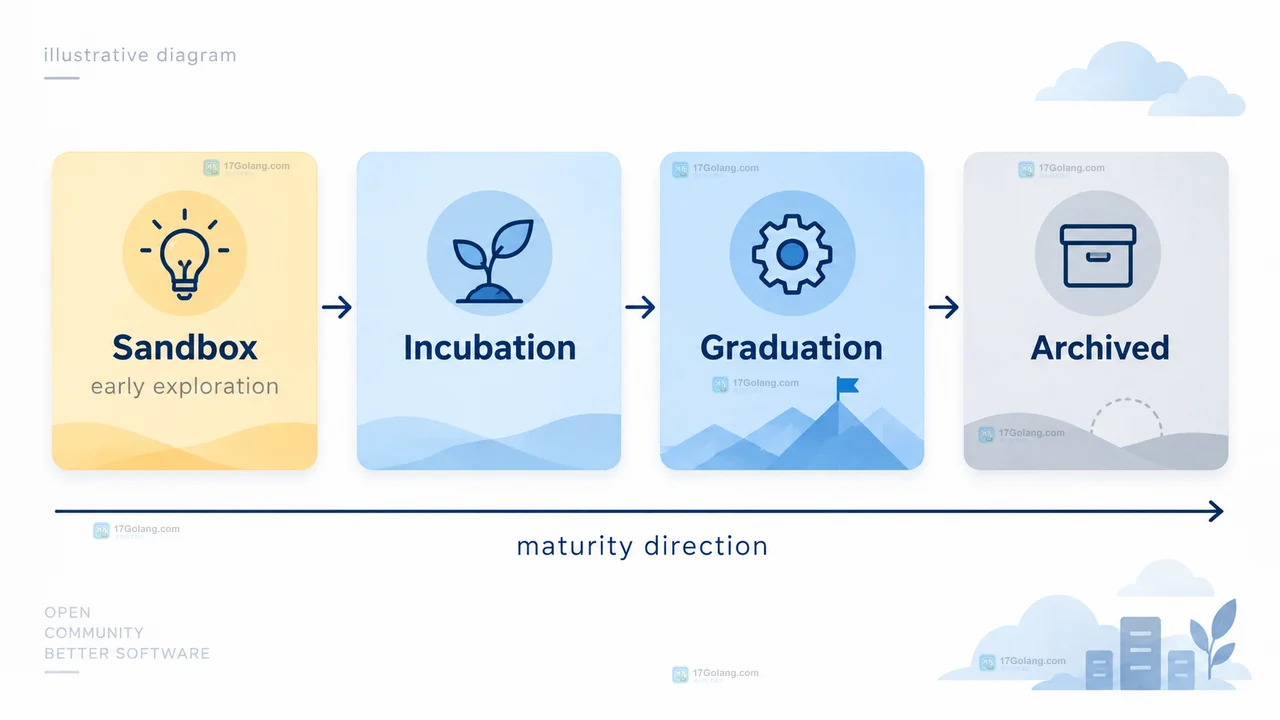 CNCF Sandbox 是早期项目入口,不等于生产成熟认证。本文按官方流程梳理申请前的许可证、维护者资料、项目形态检查,以及 TOC 状态和贡献入口的判断方法。238 收藏
-
 RAG 文档切片的 overlap 过大,会让相邻片段重复进入上下文,增加索引和推理成本。本文给出重叠比例、配置调整和验证指标。238 收藏
-
 Go 官方发布 Go 1.26.5 和 Go 1.25.12,包含 crypto/tls、os 等安全修复。本文按生产服务的版本盘点、构建升级、回归验证和灰度观察整理一套可执行运行手册,避免只升级本地工具链却遗漏镜像与发布链路。237 收藏
-
 Google 发布 Gemma 4 QAT 检查点后,模型选择不只是看参数量。本文从 Q4_0 权重格式、内存预算、LiteRT-LM 与 Transformers.js 部署路径拆解适用场景,并给出上线前的验收清单。237 收藏
-
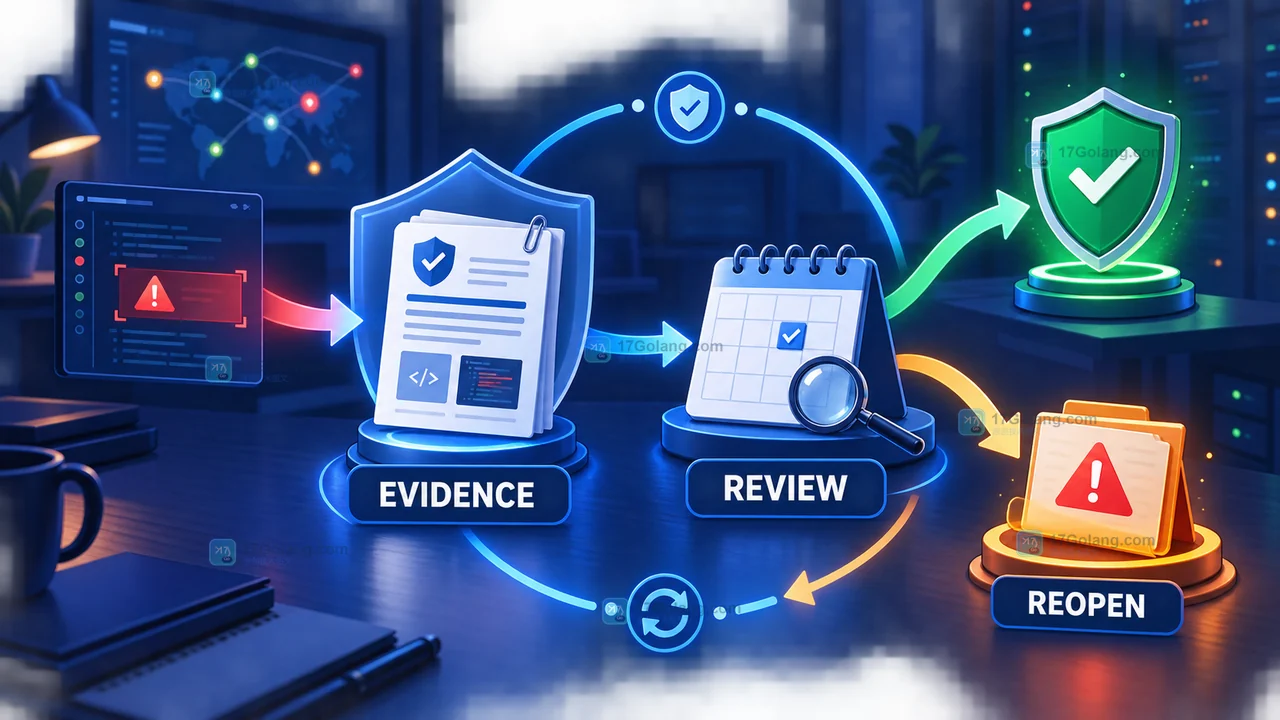 GitHub Code Scanning 在 2026 年 8 月新增 Mitigated 告警关闭原因,用来记录漏洞仍存在但已由 WAF、网络策略等外部控制降低风险的场景。本文结合官方变更说明,拆解它与 Won’t fix 的区别、团队落地方式和复查清单。237 收藏