-
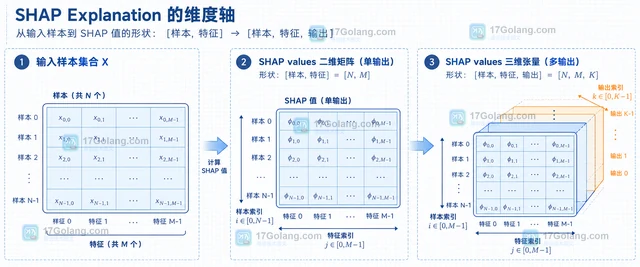
SHAP Explanation 的 values 形状需要结合样本、特征和模型输出一起读取。本文用单输出与多输出示例说明 shape、feature_names、output_names 的对应关系,以及如何按样本和输出安全切片。
-
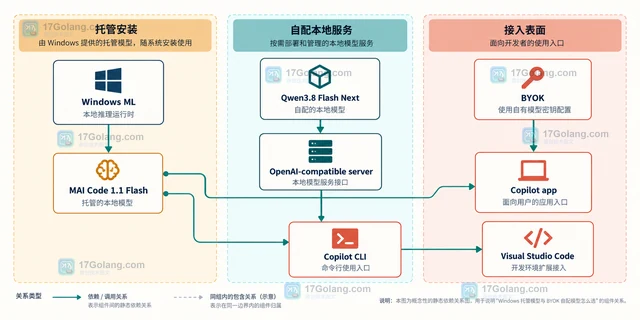
GitHub Copilot Fusion 在 2026 年 10 月 28 日的公告中加入本地模型智能路由预览。本文拆分云端路由、设备端推理、Windows 托管模型与跨平台自配模型,帮助开发者判断如何选择。
-
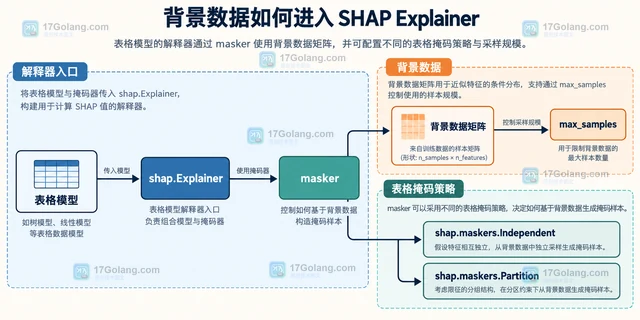
SHAP Explainer 可以用 NumPy 数组或 pandas DataFrame 作为表格背景数据。本文比较 Independent 与 Partition 的遮罩假设,说明 max_samples、特征相关性和字段一致性如何影响解释基线,并给出可直接改造的初始化代码。
-
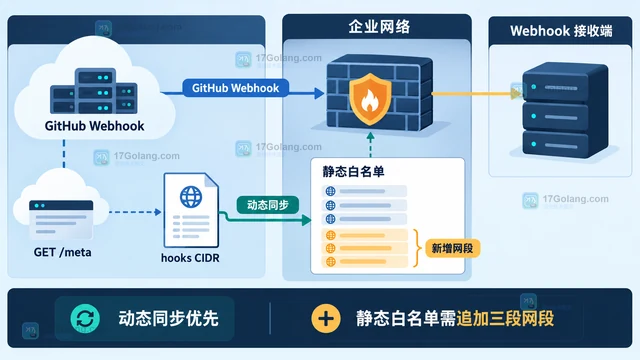
GitHub 在 2026 年 10 月 29 日为 Meta API 的 hooks 字段新增三段 Webhook CIDR。本文说明静态白名单如何安全追加、动态同步如何读取当前范围,以及签名、HTTPS、事件类型和快速响应为何仍不可省略。
-
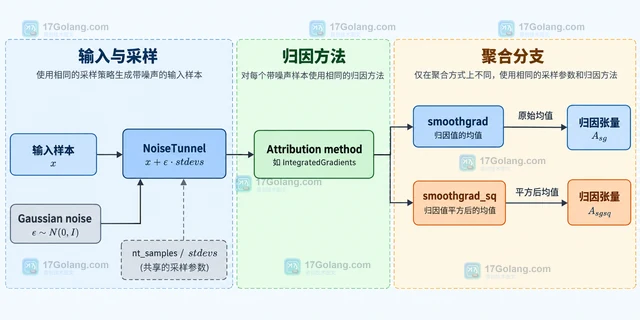
Captum NoiseTunnel 的 SmoothGrad 与 SmoothGradSquared 都会对加噪输入重复计算归因,但前者聚合原始归因均值,后者聚合平方后的归因均值。本文用公式、代码和选型表说明符号、强度与参数边界。
-
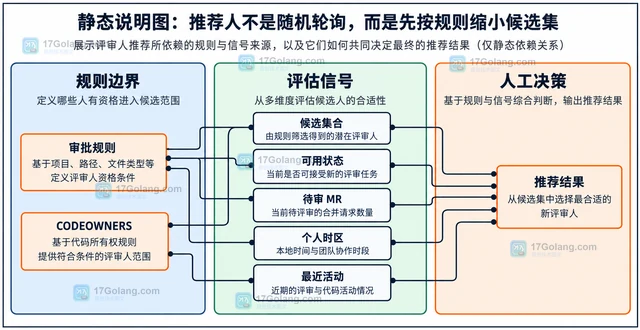
GitLab 19.5 的 Recommend Reviewers Flow 会依据审批规则和 CODEOWNERS 建立候选人,再综合可用状态、待审合并请求数量、个人时区和最近活动推荐评审人;本文说明启用路径、推荐理由与权限边界。
-
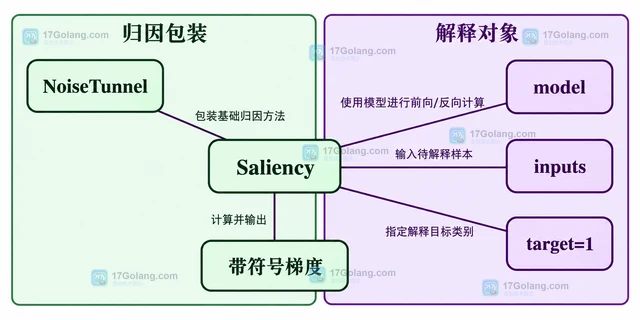
通过固定权重示例说明Captum NoiseTunnel如何包装Saliency完成多次加噪归因,介绍采样数、噪声幅度、分批处理,以及解释服务的资源限制与配置记录。
-
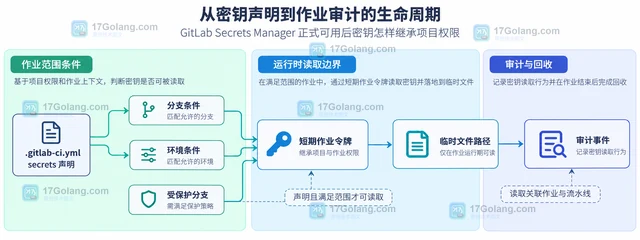
GitLab Secrets Manager 在 19.5 正式可用后,组级密钥可以沿命名空间进入下级项目的可用范围,但读值权限仍由成员角色、显式授权、分支和环境条件共同决定。本文拆解项目级与组级密钥的边界、CI/CD 显式声明、短期令牌与审计回收。
-
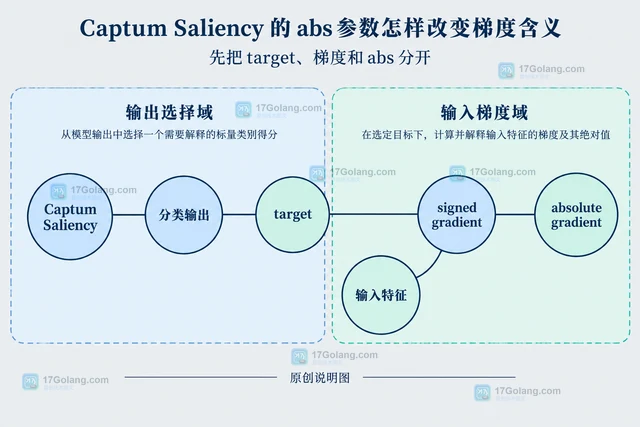
Captum Saliency 的 abs 默认会把输入梯度取绝对值。本文用固定线性分类器对比 abs=True 与 abs=False,说明方向、幅度、target 和输入形状各自代表什么,以及如何避免把梯度误当成概率或因果结论。
-
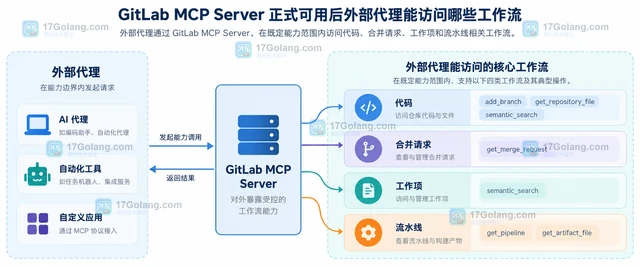
GitLab MCP Server 在 GitLab 19.5 正式可用后,外部 MCP 代理可以在既有权限范围内连接代码、合并请求、工作项和流水线工作流。本文梳理工具组、授权方式与 Duo Agent Platform 的边界。
-
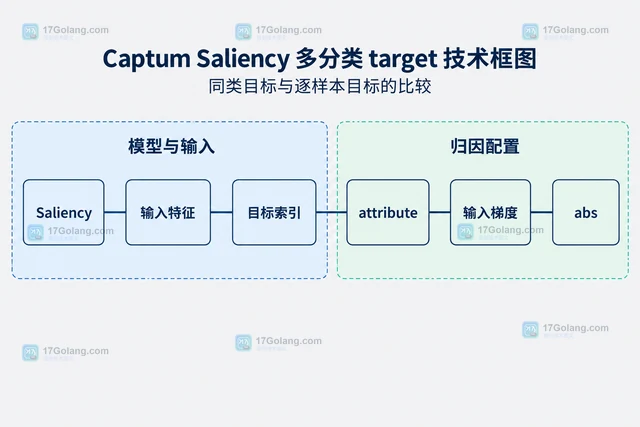
Captum Saliency 对多分类输出需指定归因目标。本文用线性三分类模型演示统一类别与逐样本 target,说明梯度形状、abs 参数及真实模型接入条件。
-
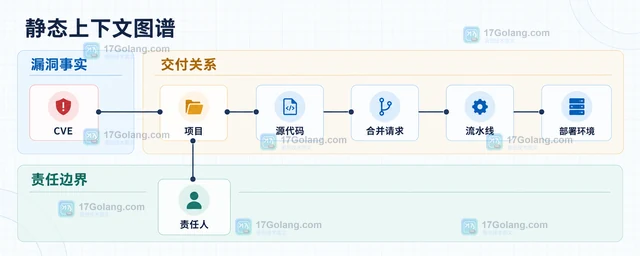
GitLab Orbit 把漏洞、项目、合并请求、流水线、环境和责任人连接到同一上下文图谱,帮助安全团队从漏洞发现继续追到影响面与修复归属,同时保留代码声明和运行时库存之间的边界。
-

Captum IntegratedGradients 返回的 convergence delta 是完整性差值的逐样本近似误差信号。本文说明它比较什么、如何读取,以及怎样结合 n_steps 和 method 做有边界的判断。
-
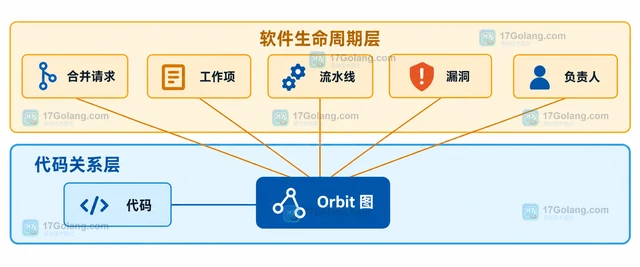
GitLab Orbit 于 2026 年 10 月 29 日正式可用。本文依据 GitLab 官方公告与文档,说明它怎样连接代码、合并请求、流水线、漏洞和负责人,并梳理 CLI、MCP、REST、Duo 接入及默认分支、权限和费用边界。
-
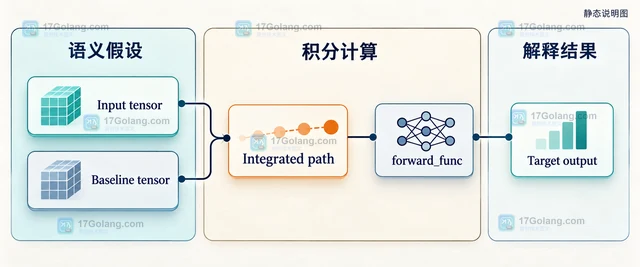
Captum IntegratedGradients 的 baseline 决定解释从哪里出发。本文按图像、表格、多输入和文本场景说明基线选择、参数对齐与 convergence delta 复盘方法。
