-
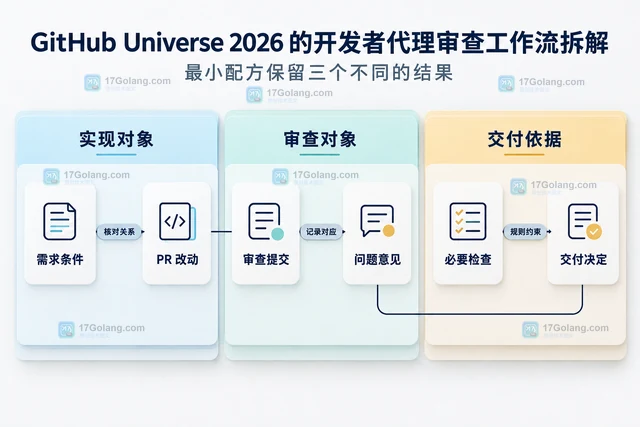
结合 GitHub Universe 2026 公告和 Copilot 审查文档,拆解编码结果、审查意见、复审范围与合并规则,给出团队迁移时可使用的 PR 交接卡。
-
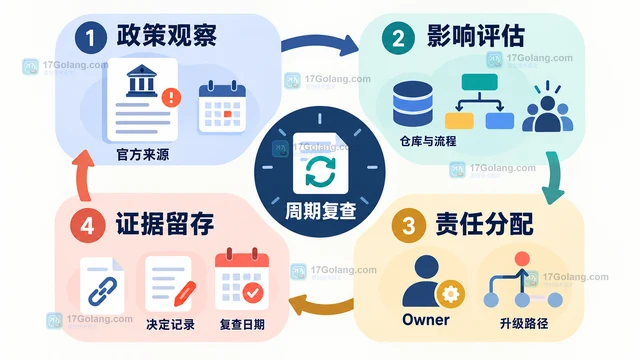
GitHub 2026 年 9 月公开透明度与开发者政策更新后,组织不应只盯着请求数量变化,而要区分统计口径、平台处理和项目影响。本文给出政策影响清单、责任分工、证据留存和周期复查的完整治理流程。
-
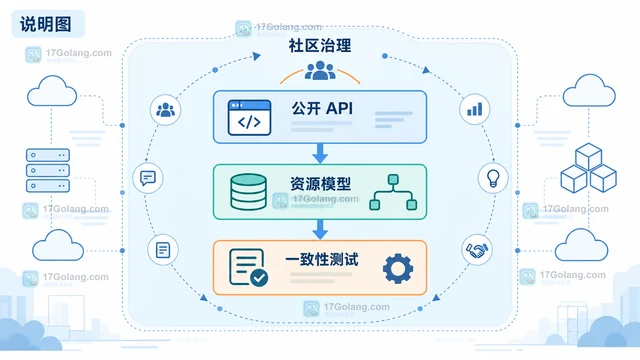
从 CNCF 关于 CoHDI、llm-d、AI Conformance 和生态缺口的公开材料中,拆解标准接口、资源抽象、一致性验证与平台采用边界,帮助团队把行业公告转成可执行的工程检查项。
-
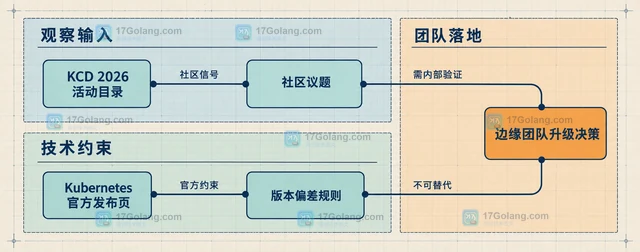
KCD 2026 适合做边缘 Kubernetes 的季度观察和复盘节点,但不应替代版本偏差规则与组件兼容矩阵。本文将升级拆成补丁、节点批次、小版本三层节奏,并给出边缘场景的容量、依赖与回滚判断。
-
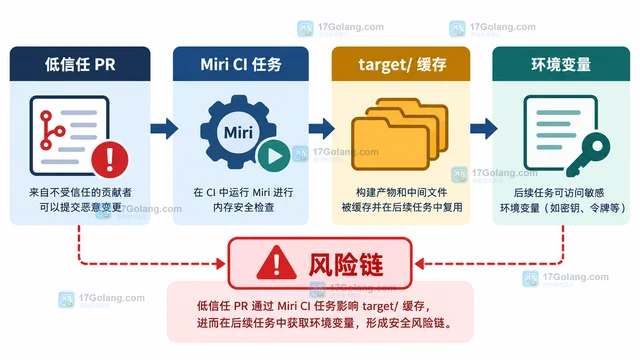
旧版 Miri 在 cargo miri 运行时可能把环境变量保存在 target/,当 GitHub Actions 缓存该目录且低信任 PR 可以恢复缓存时,CI secrets 就可能随构建产物暴露。本文按触发条件、工作流盘点、secrets 隔离、缓存边界、旧缓存处置和发布检查给出工程防护方案。
-
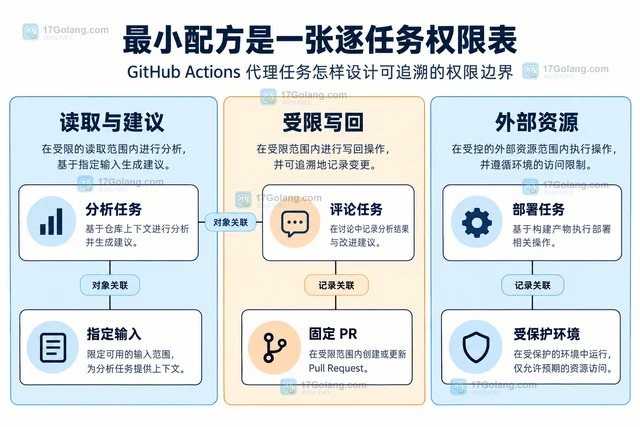
将 GitHub Actions 代理分析、评论写回与部署拆分为权限独立的任务,说明 GITHUB_TOKEN、环境保护和 OIDC 的边界,以及运行、重试、提交与产物的追溯记录。
-
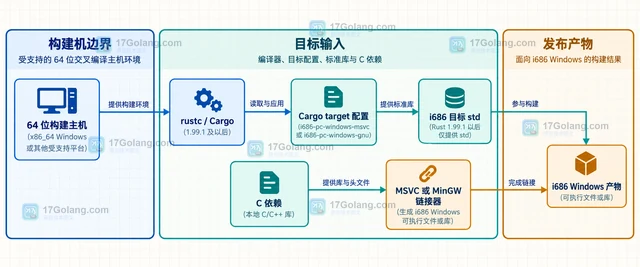
Rust 1.99.1 是修复性版本,i686 Windows 的 std-only 调整则安排在 Rust 1.100 之后。本文拆分 host tools、目标 std、链接器与 C 依赖,给出从 32 位主机构建迁移到 64 位交叉编译的检查清单。
-
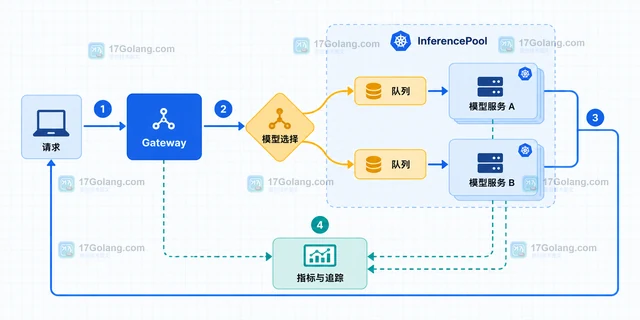
CNCF 2026 的 AI 云原生讨论重点不只是项目清单,而是资源声明、推理路由、可观测性和治理接口。本文按落地排查顺序说明每类接口的输入、输出、边界与选型检查点。
-
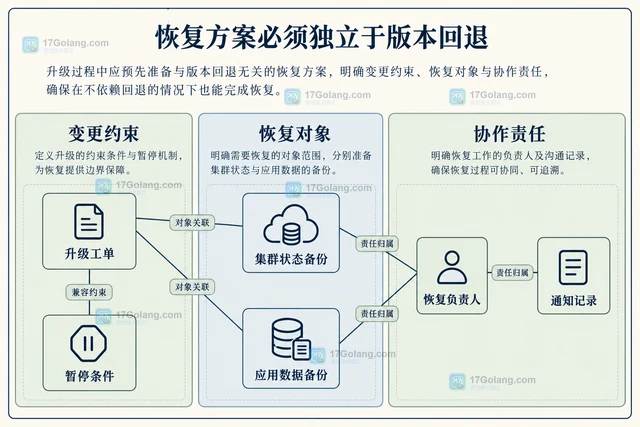
围绕 Kubernetes 1.37 Garhwal 的版本偏差、cgroup v1 默认限制、API 与插件兼容,说明如何建立分批升级、暂停条件、恢复责任和通知记录。
-
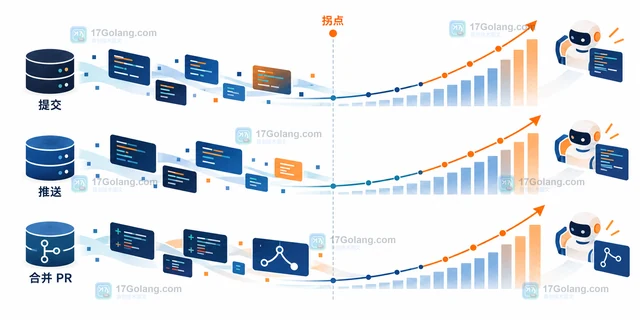
GitHub Octoverse 2026 显示,过去12个月平台上的提交、推送和合并 Pull Request 都创下新高,代理参与的 Pull Request 也快速增加。本文区分这些指标的统计含义,解释提交增长怎样反映代理从问答工具走向任务起草,并给出团队落地时应观察的审查与返工指标。
-
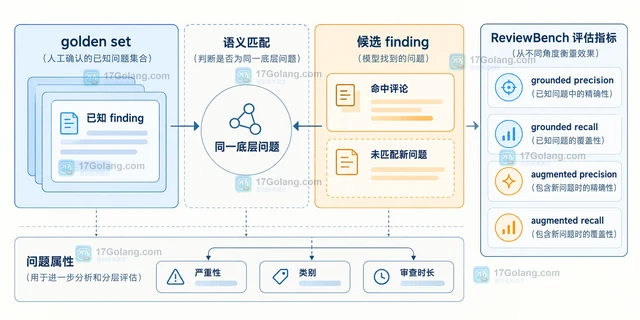
ReviewBench 通过固定真实 Pull Request 快照、构建多来源 golden set、语义匹配 finding,并用 grounded 与 augmented precision/recall 评估代码审查代理发现真实缺陷和控制误报的能力。
-
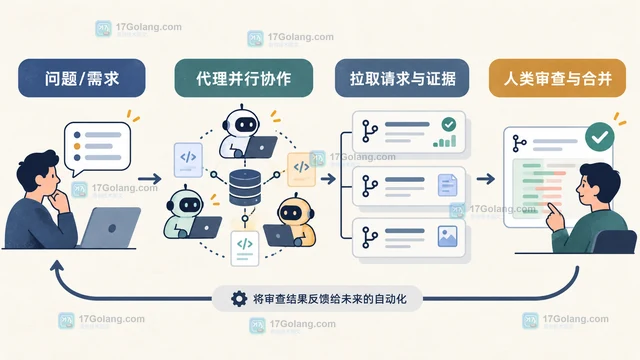
GitHub Universe 2026 把跨项目上下文、并行代理会话、连续工作和分层代码审查连接起来。本文拆解这些能力如何改变 Pull Request 的输入、证据组织与人工合并责任,并给出一套按风险渐进落地的审查流程。
-
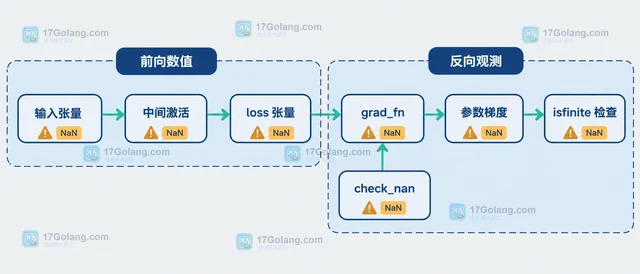
训练在 loss.backward() 阶段出现 NaN 或 Inf 梯度时,可以用 PyTorch autograd anomaly detection 保存前向 traceback,并结合 check_nan、isfinite 和梯度检查把范围收窄到具体算子与输入。
-
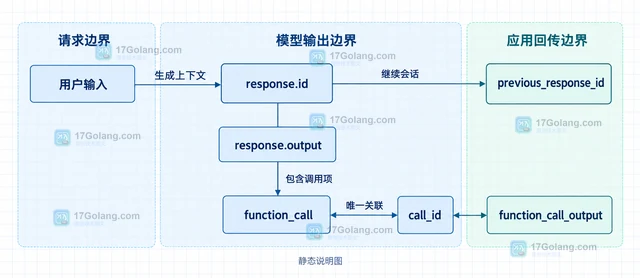
Responses API 的 tool call 不是把一段文本塞回对话,而是用 response.output、function_call、call_id 与 function_call_output 维持调用关联。本文从安全边界、回传控制和审计记录说明状态怎样串联。
-
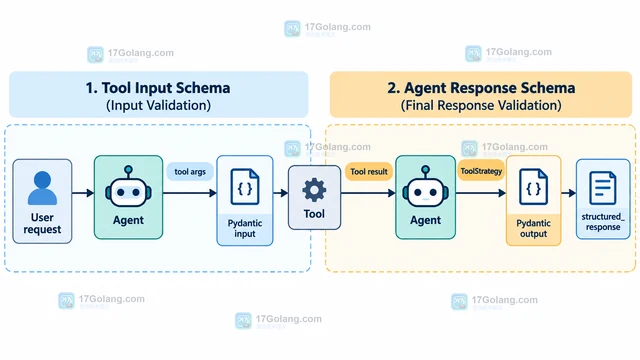
LangChain 的工具参数 schema 和 agent 最终 structured_response 不是同一个边界。本文用 Pydantic 与 ToolStrategy 固定返回结构,并说明 handle_errors、工具组合和 provider-native 输出的适用条件。
