
Go语言技术文章
-
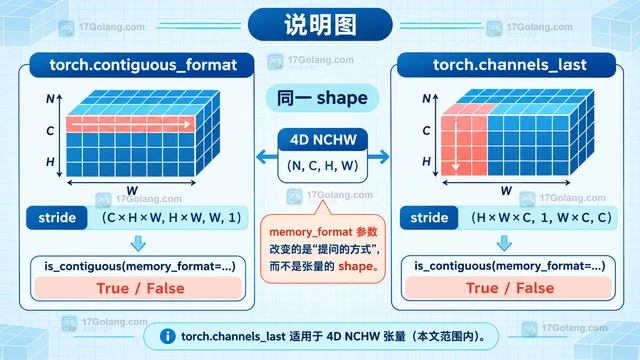 PyTorch Tensor.is_contiguous() 默认检查 contiguous_format,也可以传入 channels_last 等 memory_format。本文用 shape、stride 和对照代码说明怎样判断布局,以及尺寸为 1 时的边界。170 收藏
-
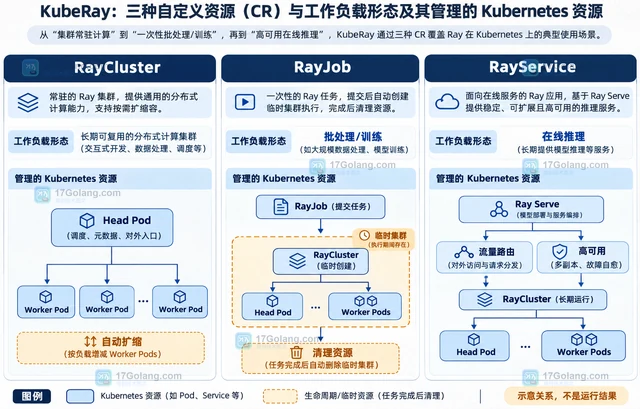 KubeRay 进入 CNCF Sandbox 后,变化重点是项目治理与社区归属,而不是 Ray 运行模型改变。本文拆分 Ray、KubeRay、Kubernetes 的职责边界,解释三个关键 CRD,并给出生产采用前的版本、调度、观测与回滚清单。165 收藏
-
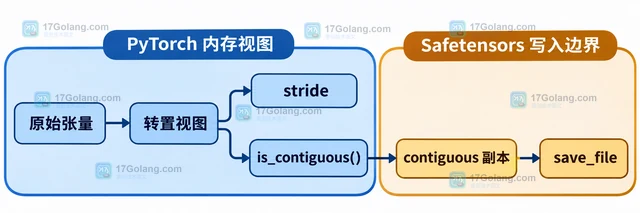 Safetensors 保存转置张量时,关键是在 save_file 边界把非连续视图转换为连续且稠密的 Tensor。本文解释 transpose 的布局变化、contiguous 的复制边界、字典批量处理方式,以及普通张量与共享权重保存的区别。165 收藏
-
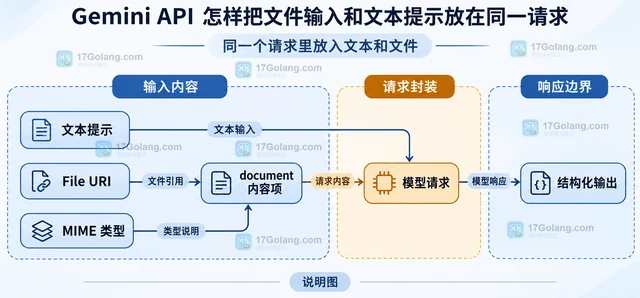 用 Gemini Files API 上传文件后,把文件 URI、MIME 类型和文本提示放入同一个请求;本文同时说明 PROCESSING、ACTIVE、FAILED 状态与临时生命周期,避免把过期文件当成永久资源。164 收藏
-
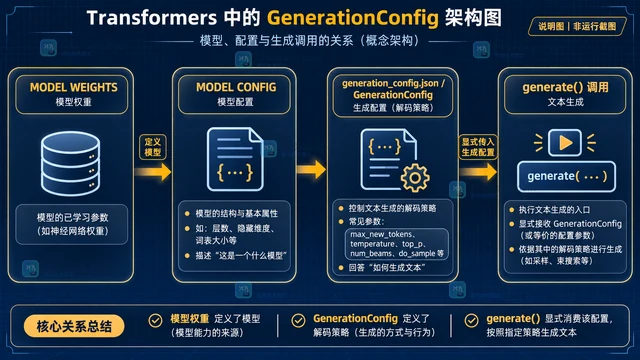 用 GenerationConfig 集中保存 Transformers 的生成参数,掌握 generation_config.json 的复用方式、加载边界和 generate 调用优先级。161 收藏
-
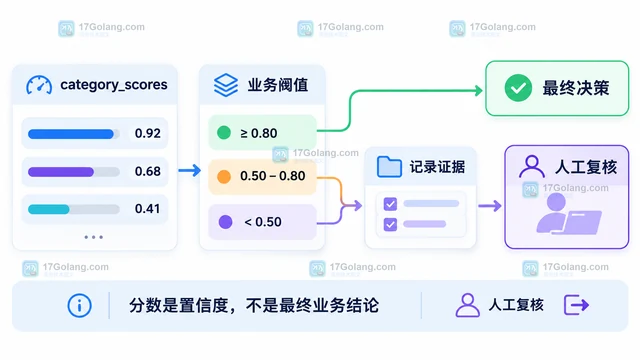 内容审核接口返回的 flagged、categories 和 category_scores 不能混成一个布尔条件。本文用三路决策模型说明多标签结果怎样进入自动通过、拦截和人工复核,并给出记录证据、处理异常和校准阈值的最小实现。160 收藏
-
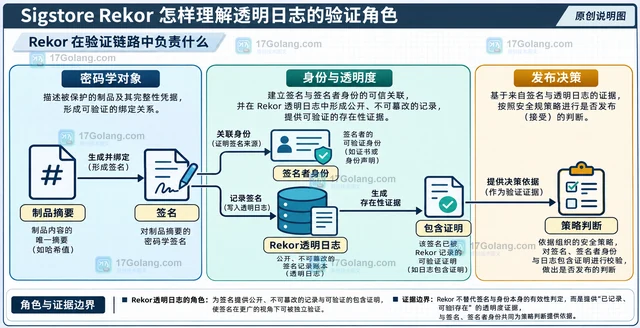 Rekor 不是替代签名的安全扫描器,而是 Sigstore 中保存签名元数据并提供可审计证据的透明日志。本文按职责、指标、Cosign 验证和边界拆解它怎样帮助验证者判断制品是否值得继续流转。160 收藏
-
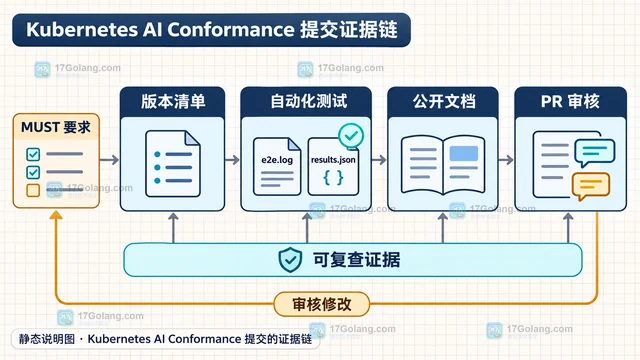 CNCF AI Conformance Program 提供 Kubernetes 上运行训练、推理和 Agent 工作负载的平台能力基线。本文拆解它解决的兼容性边界、风险路径、证据链和版本配置限制,说明认证不能替代模型与业务回归。158 收藏
-
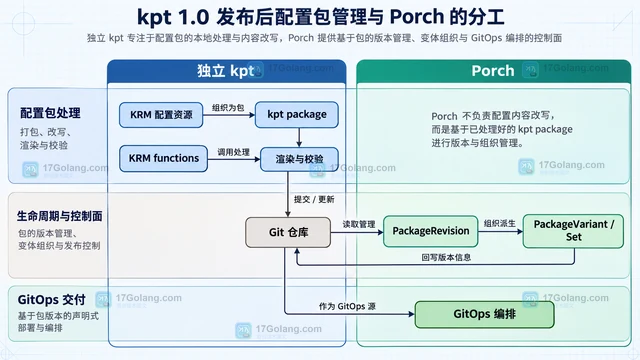 kpt v1.0.0 发布后,独立 kpt 继续负责 KRM 配置包的获取、变换与渲染,Porch 则负责仓库同步、包版本生命周期、审批和多包编排。本文按官方边界解释两者如何配合,以及什么时候只用 kpt 就够了。158 收藏
-
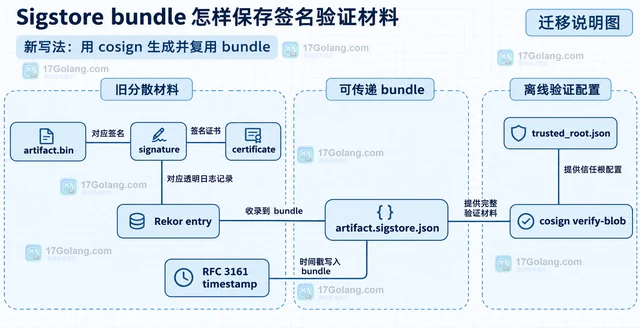 Sigstore bundle 不是单独的签名文件,而是把签名内容与证书、公钥提示、透明日志和时间证明组织成可传递的验证输入。本文按当前 v0.3 结构说明保存边界,并给出 cosign 生成与复用 bundle 的迁移清单。157 收藏
-
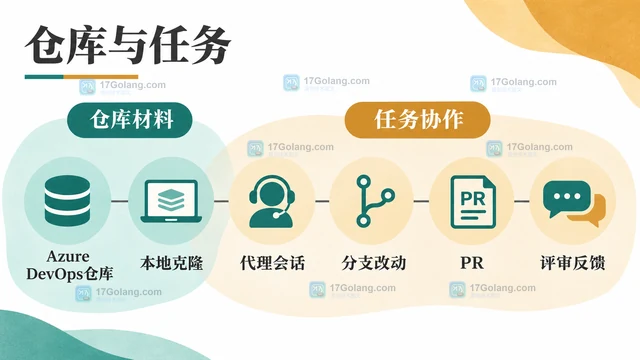 Copilot app 的 Azure DevOps 集成进入公开预览。本文解释仓库接入、代理修改、PR 反馈、Agent Merge 和会话记录的变化,以及权限、云会话和退出授权的限制。157 收藏
-
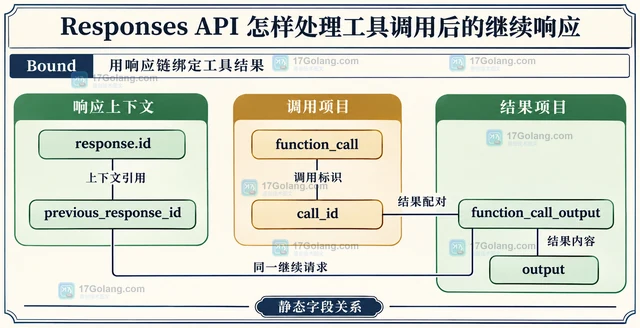 讲清 Responses API 自定义工具调用后的结果回传与继续响应,用 Python 示例说明 call_id 配对、响应链、批量调用、停止预算及应用层恢复责任。156 收藏
-
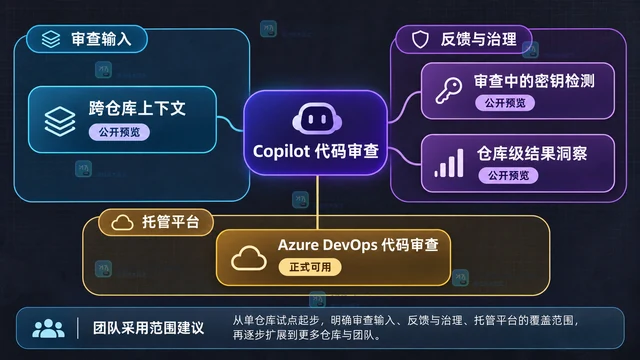 解读 GitHub Copilot 代码审查加入 Adaptive 后如何按 Pull Request 的复杂度与风险选择 Lite、Balanced、Max,并整理配置上限、跨仓库上下文、密钥检测、仓库级洞察和 Azure DevOps 正式可用范围。152 收藏
-
科技周边 · 业界新闻 | 3天前 | gitHub actions · 业界新闻 · 持续集成 · 预装软件 CI环境 GitHub Actions runner images Included Software
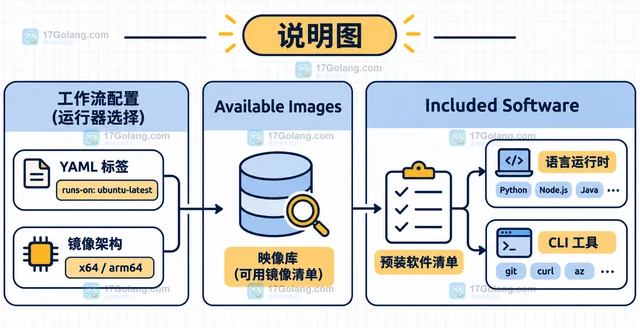 GitHub Actions runner images 会持续更新预装软件和系统基线。本文从 YAML 标签、Included Software 和 Releases 三个入口说明如何查清镜像内容、识别新增删除升级,并把变化落回工作流风险。151 收藏
-
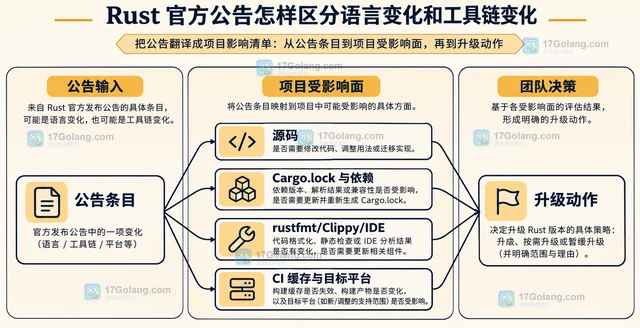 Rust 官方公告常把语言、标准库、Cargo 和构建基础设施放在同一篇文章里。本文以 Rust 1.100.0 为例,按变化对象、版本线和项目影响拆分公告,帮助读者判断何时改源码、检查依赖或调整 CI。149 收藏