
Go语言技术文章
-
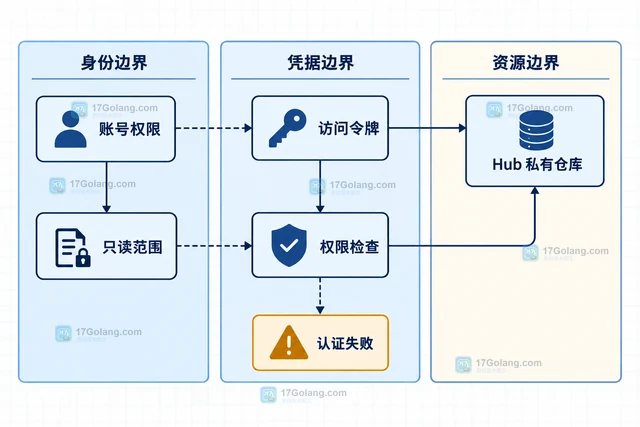 访问 Hugging Face Hub 私有模型时,关键不是把 token 写进 from_pretrained,而是先确认仓库权限,再用最小权限令牌登录,并通过环境变量或 huggingface_hub 的安全入口传递凭据。127 收藏
-
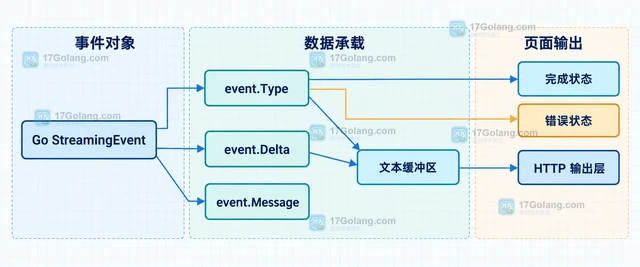 用 OpenAI Responses API 的语义事件搭建一个 Go SSE 转发服务:把增量文本、完成信号和错误信号分别映射到消息区、按钮状态和错误提示,避免页面把所有流式事件混成普通文本。228 收藏
-
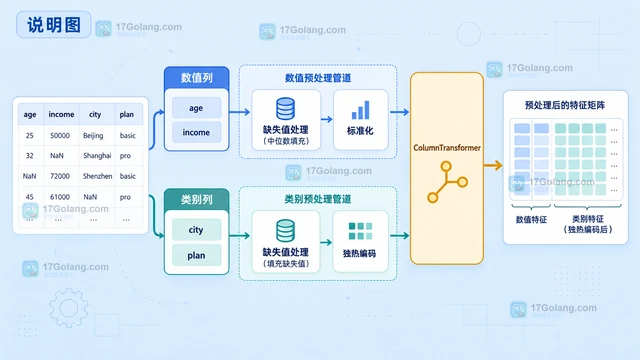 用 scikit-learn ColumnTransformer 把数值列与类别列分开处理:数值列填补并标准化,类别列填补并独热编码,再统一接入 Pipeline,避免列遗漏、未知类别和数据泄漏。459 收藏
-
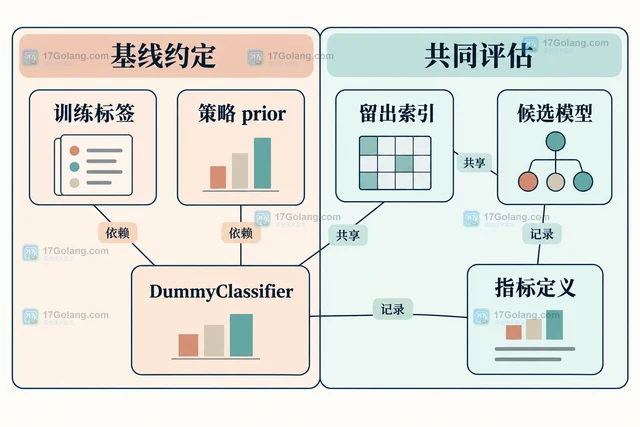 使用 DummyClassifier 为分类任务建立参照,说明 prior 等策略、相同数据划分与指标比较,并通过合成数据示例记录准确率、平衡准确率和评估失败状态。189 收藏
-
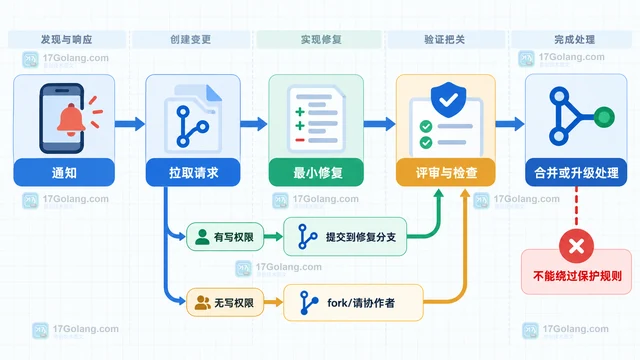 GitHub Mobile 可以帮助团队在手机上查看、评审和编辑拉取请求,但它不会替用户突破仓库权限或分支保护。本文按读取、写入、评审、合并四个动作拆开权限边界,给出紧急修复时的安全处理顺序。123 收藏
-
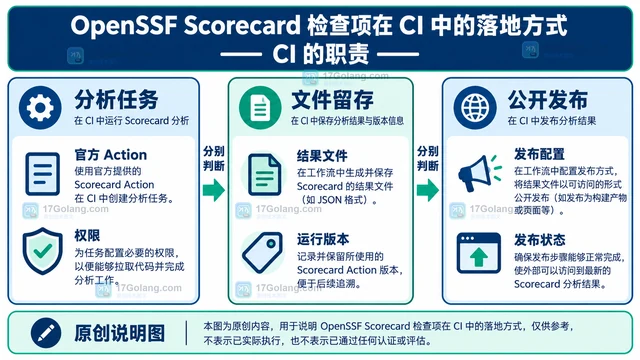 OpenSSF Scorecard 在 CI 中应分开处理分析、结果留存与发布,再按检查项安排整改和策略门禁。本文说明支持范围、官方模板入口及常见误区。379 收藏
-
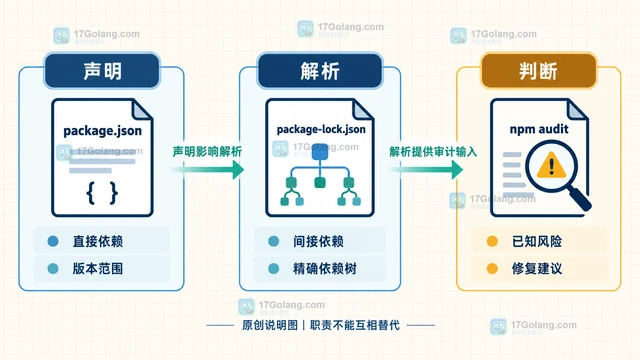 npm 依赖供应链审计中,package-lock.json 应与 package.json 一起进入版本库,并随每次依赖变更保留可读 diff;CI 用 npm ci 按锁定树安装,审计报告和发布归档则单独记录,不能把锁文件本身当成漏洞结论。235 收藏
-
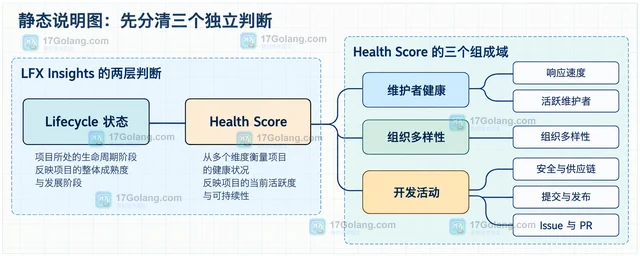 用 LFX Insights 读取开源项目健康指标时,先区分 Lifecycle 与 Health Score,再查看 Coverage、贡献者、开发活动和安全信号,避免把分数当成项目质量的唯一结论。322 收藏
-
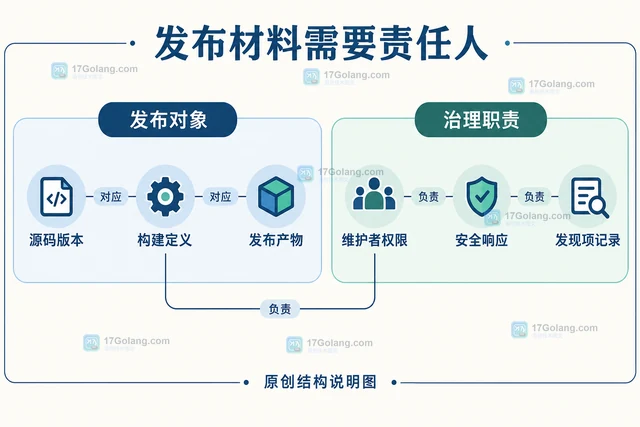 CNCF 毕业评审需要把治理职责、安全材料与发布过程联系起来。本文区分 Required、Suggested 与供应链工程建议,说明 passing badge、第三方评审和发布材料索引的作用与边界。211 收藏
-
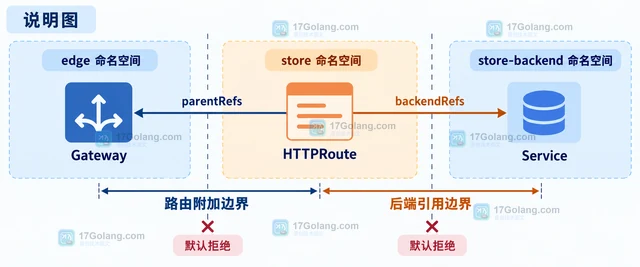 Gateway API 中,Gateway.allowedRoutes 负责允许哪些命名空间的路由附加到监听器,ReferenceGrant 则负责目标命名空间是否接受跨命名空间资源引用。分清这两个授权点,才能快速定位 HTTPRoute 看似存在却无法转发的问题。232 收藏
-
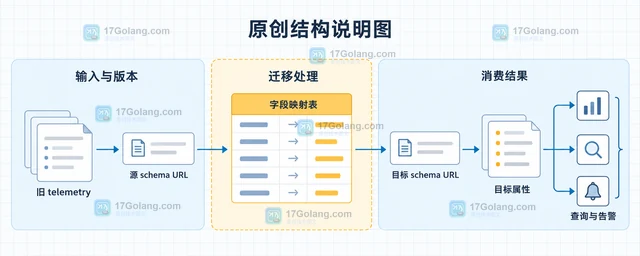 OpenTelemetry 语义约定迁移不能只做字段改名,应先用 schema URL 固定源版本与目标版本,再按重命名、合并、拆分和值归一化建立映射表,配合双发和消费端检查逐步收口。133 收藏
-
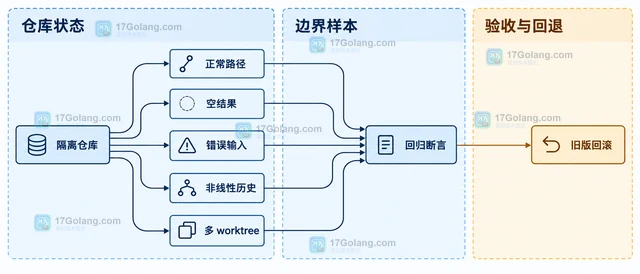 Git 2.56 迁移不应只看命令能否执行,还要检查脚本依赖的标准输出、标准错误和退出码。本文按基线、命令变化、稳定解析、隔离回归和灰度回滚整理一份兼容检查清单。397 收藏
-
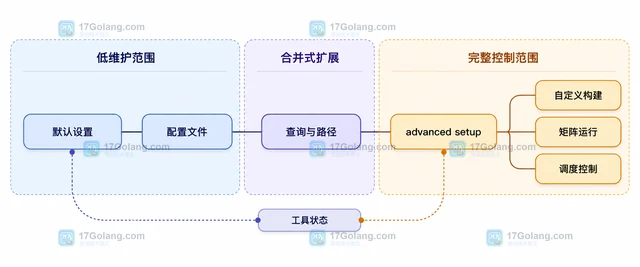 GitHub Code Scanning 默认设置适合快速启用并自动维护扫描配置;自定义配置文件适合补充查询和排除路径;只有需要自定义构建、矩阵或调度时,才应转向 advanced setup。464 收藏
-
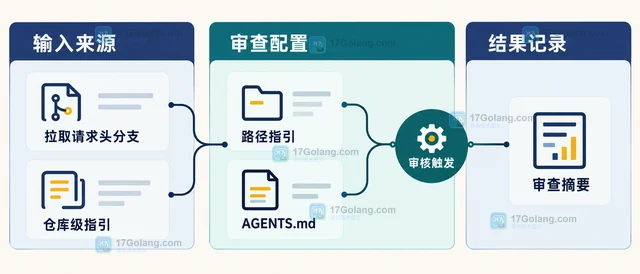 GitHub Copilot 代码审查证据链的工作流调整,关键在审查触发、头部分支指引、运行环境、审查深度和复查结果的对应关系。本文用一个最小工作流说明如何记录证据,避免把一次 AI 评论误当成最终合并结论。413 收藏
-
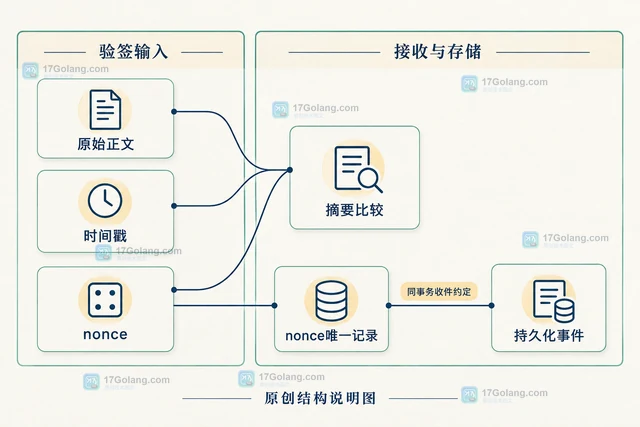 Label Studio 普通 webhook 可配置认证头,动态 HMAC 需另行实现。本文区分标注创建与任务完成,给出自建中继签名约定、原始正文校验及防重放与持久化边界。459 收藏